

คุณคงเคยได้ยิน Two-Factor Authentication (2FA) ของ Google และหลายคนใช้อยู่แล้ว นี่คือมาตรการป้องกันบัญชีจากฟิชชิงและการขโมยบัญชี ทำให้บัญชีและข้อมูลปลอดภัย Google เพิ่มฟีเจอร์ใหม่ในซีรีส์ 2FA คราวนี้ใช้โทรศัพท์เป็น Security Key ทำให้แฮกเกอร์ยากที่จะเข้าบัญชีโดยไม่มีการเข้าถึงโทรศัพท์จริง แตกต่างจาก 2FA แบบเกยังไง และปลอดภัยกว่าอย่างไร?
Two-Factor Authentication กับ Google
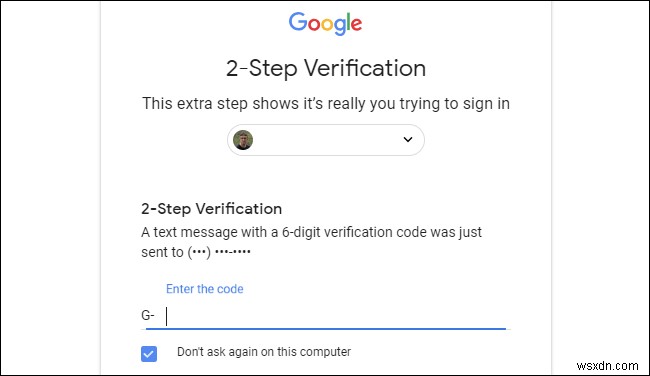
Google ใส่ใจความปลอดภัยข้อมูลนานแล้ว รูปแบบ 2FA พופุเลอร์สุดคือ ยืนยันผ่าน SMS เพิ่มเบอร์ในบัญชี ทุกครั้งล็อกอินบริการ Google จะขอรหัส 6 หลักที่ส่งมาที่เบอร์ที่ยืนยัน
แม้คิดว่าจะป้องกันการบุกรุก แฮกเกอร์ฟิชชิงหาทางเข้าถึงรหัสได้ ไม่ว่าจะส่งอีเมลหลอกลวงขอรหัส หรือโจมตีเซิร์ฟเวอร์ผู้ให้บริการเครือข่าย Google จึงก้าวสู่ 2FA ขั้นสูงด้วย Google Authenticator
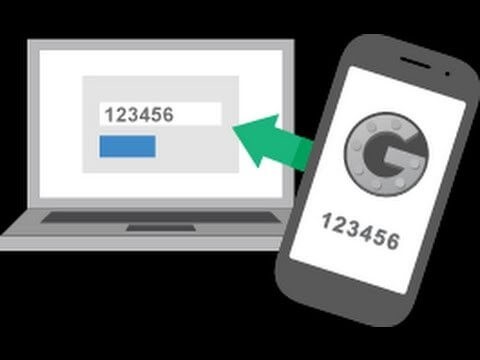
Google Authenticator ปล่อยเมื่อ 2010 แต่ไม่ได้รับความนิยมจนกว่าเวลาจะผ่านไปนาน แอปนี้สร้างรหัส 6 หลักสุ่มสำหรับล็อกอินบริการ Google หรือแอปอื่นที่รองรับ 3rd-party authentication เช่น Facebook รหัส 6 หลักนี้เป็นความลับ เพราะ Authenticator ไม่เชื่อมต่อเซิร์ฟเวอร์ เว้นตอนลงทะเบียนโดยสแกน QR-code เท่านั้น แอปซิงค์คีย์กับบัญชี คีย์ใช้ปัจจัยเวลาเปลี่ยนรหัสบ่อยๆ ได้รหัสครั้งเดียวใหม่ๆ แม้ออฟไลน์
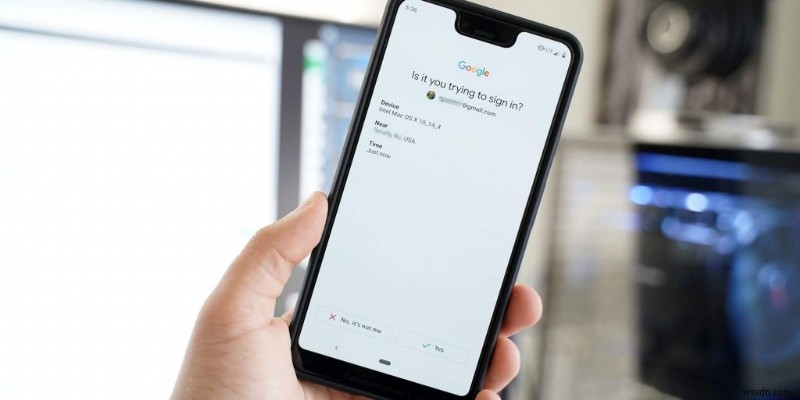
แม้ Authenticator ได้รับความนิยม Google ปล่อย Google Prompt อีกวิธี 2FA ต้องการอุปกรณ์มือถือเชื่อมต่อ เมื่อล็อกอิน จะมีพรอมบนมือถือถาม “Is It You trying To Sign In” บอกอุปกรณ์ เวลา สถานที่ประมาณ กด Yes ให้เข้าถึง No หากไม่ใช่คุณ
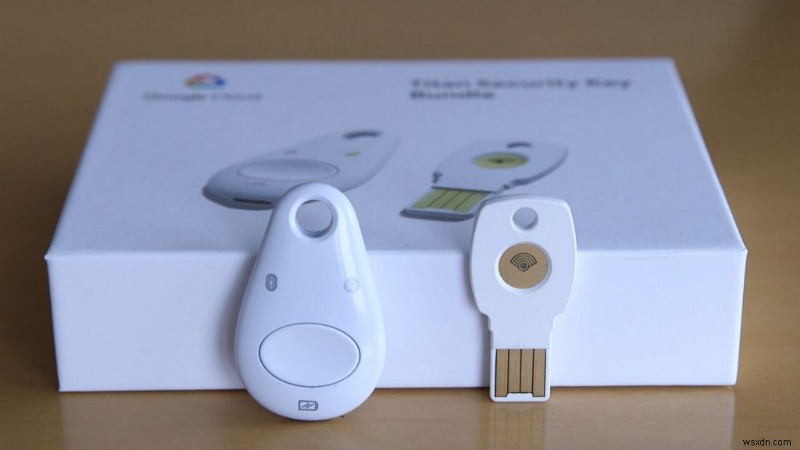
ปี 2018 Google ปล่อย Google Titan Security Key คีย์ USB, USB มือถือ หรือ Bluetooth ต้องต่อกับอุปกรณ์ก่อนยืนยันการล็อกอิน โดยไม่มีอุปกรณ์ไม่มีทางเข้าถึงบริการ ถือเป็นกำแพงป้องกันฟิชชิงและขโมยบัญชีที่แข็งแกร่งที่สุด
และตอนนี้ Google ก้าวอีกขั้นหน้าขึ้นเพื่อรักษาความปลอดภัยการล็อกอินของคุณ
2FA แบบ Bluetooth ใหม่ของ Google ใช้โทรศัพท์เป็น Security Key
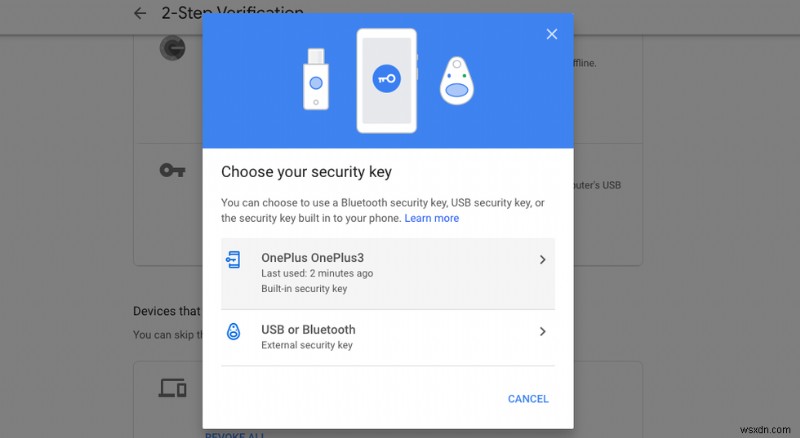
ใน 2FA ใหม่ Google เพิ่มอุปกรณ์ในซีรีส์ Security Key คราวนี้ไม่ต้องซื้อแยก Google เพิ่มโทรศัพท์เป็น Security Key โดยเพิ่มการเชื่อมต่อระหว่างโทรศัพท์และอุปกรณ์อื่นที่เข้าถึงบัญชี ผ่าน Bluetooth เหมือนต่อ Titan ด้วย Bluetooth ตอนนี้ต่อโทรศัพท์ผ่าน Bluetooth ใช้เป็น Google Security Key
ข้อกำหนดในการตั้งค่า Built-In Security Key สำหรับ Google 2FA
ก่อนเริ่ม ต้องมีเงื่อนไข:
- อุปกรณ์ต้องเป็น Android 7 (Nougat) ขึ้นไป เวอร์ชันต่ำกว่า (หรือ OS อื่น) ไม่รองรับ
- ทำงานได้ก็ต่อเมื่อใช้ Google Chrome เป็นเบราว์เซอร์เข้าถึงบัญชี Google เบราว์เซอร์อาจเปิดบน OS ไหนก็ได้ แต่ไม่ได้ถ้าใช้ Microsoft Edge หรือ Safari
- ทั้งมือถือและคอมพิวเตอร์ต้องมี Bluetooth และ GPS ในตัว (ไม่ใช่ปัญหาในเดสก์ท็อป/แลปท็อปรุ่นใหม่)
วิธีทำให้โทรศัพท์เป็น Google Security Key
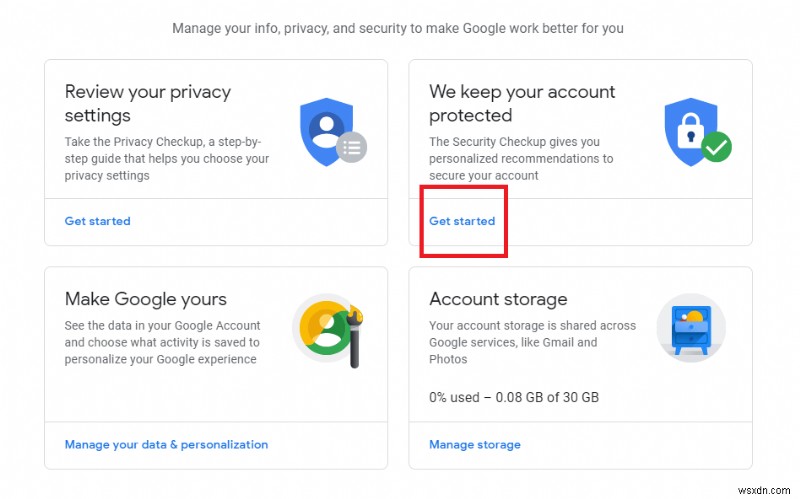
ล็อกอิน MyAccount ของ Google ตามปกติ (SMS, Prompt, หรือไม่มี 2FA ก็ได้) กดปุ่ม Get Started ภายใต้ตัวเลือก “We Keep Your Account Protected”
จะไปหน้า Google Security Checkup กดปุ่ม 2-Step Verification
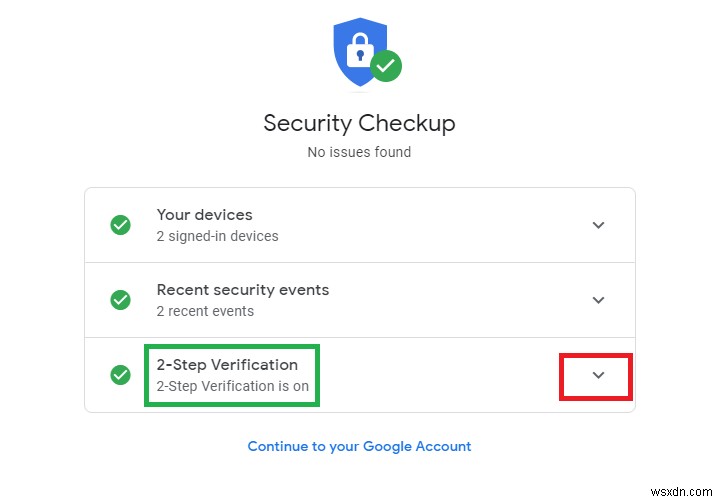
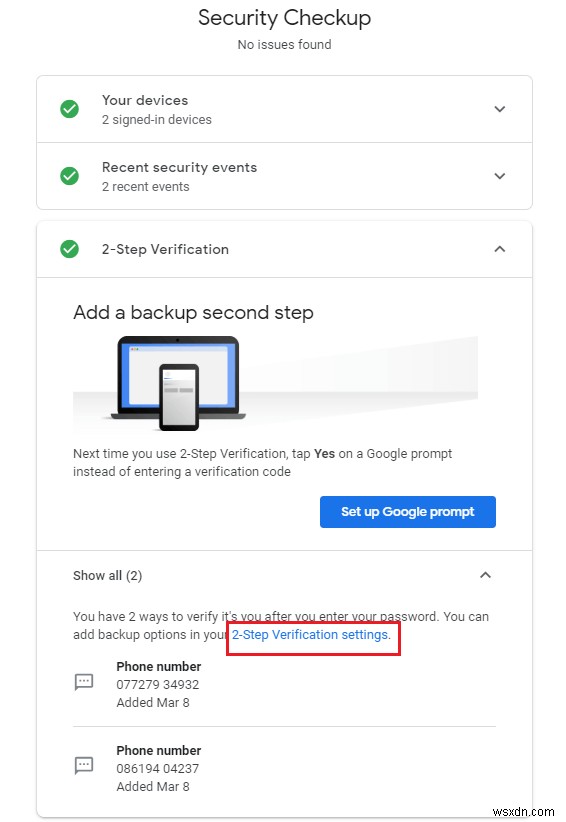
กดปุ่มนั้น เมนูดรอปดาวน์แสดงรายละเอียด 2-Step ปัจจุบัน หา 2-Step Verification Settings เปิดลิงก์นั้น
ล็อกอินอีกครั้ง เลื่อนลงหา Security Key ในวิธี 2FA อื่นๆ กด Add Security Key
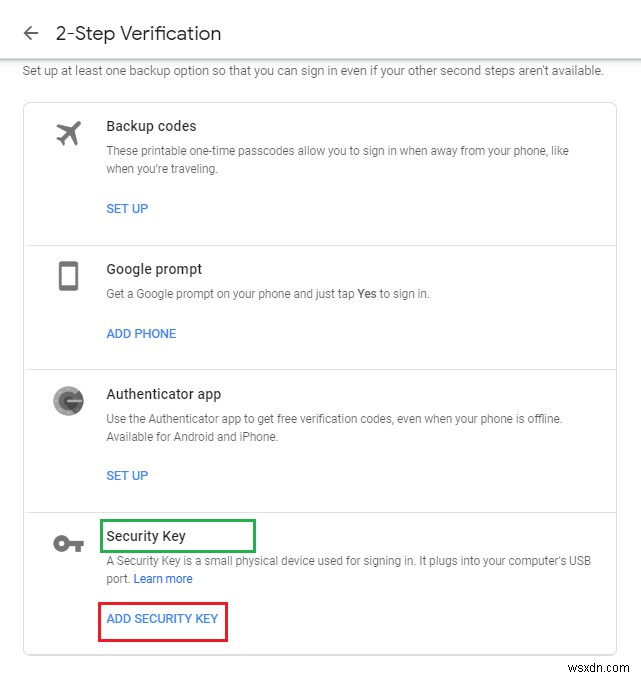
จะโผล่แผงเลือก Security Key ที่จะตั้งค่า
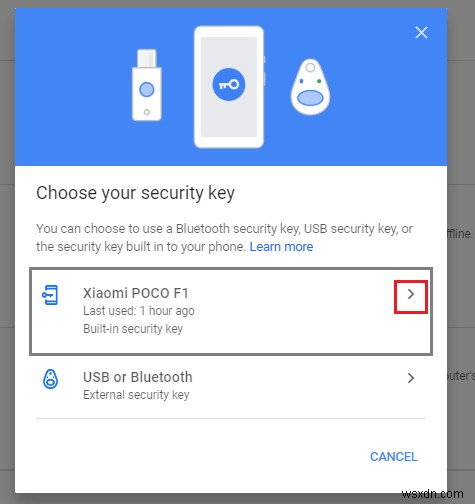
หากมี Google Titan อยู่แล้ว พร้อมใช้งาน แต่ถ้าไม่มี ฟีเจอร์ใหม่ให้เพิ่มโทรศัพท์เป็น Built-in Security Key
ต่อไป Google จะขอให้เปิด GPS และ Bluetooth บนมือถือ ทำตาม แล้วกด ADD
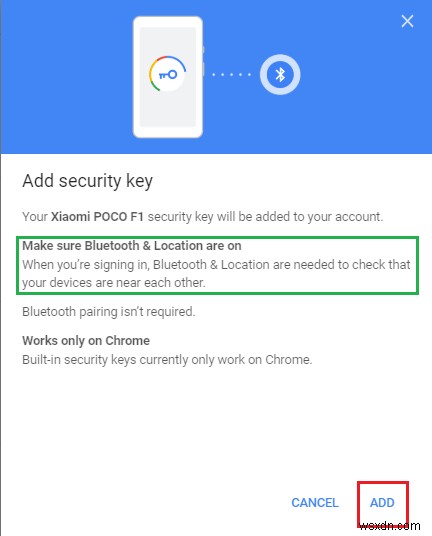
เสร็จแล้ว! กด ADD เรียบร้อย โทรศัพท์กลายเป็น Built-in Security Key
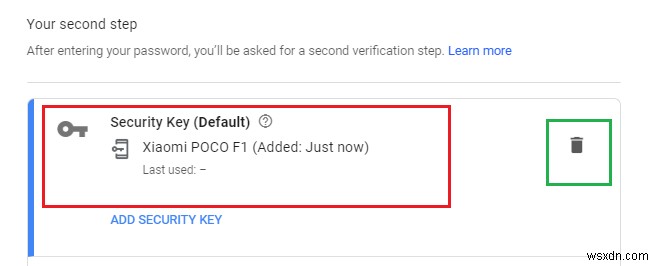
หากต้องการลบอุปกรณ์นี้ กดไอคอน Trash ด้านขวา
ดีกว่าวิธี 2FA เดิมไหม?
คำตอบคือ ใช่ SMS 2FA มีช่องโหว่หลายอย่าง เพราะข้อความส่งผ่านเครือข่ายผู้ให้บริการ ติดตามและขโมยได้ จึงไม่ใช่ 2FA ที่ดีที่สุด โดยเฉพาะบัญชีธุรกิจ แล้ว Google Authenticator และ Google Prompt แม้ Authenticator จะเป็นตัวเลือกที่ดี แต่ Prompt ไม่ช่วยได้ถ้าโทรศัพท์เสีย ทั้งคู่อาจถูกใช้งานผิดหากโทรศัพท์หายและล็อกหน้าจอถูกแฮก (ซึ่งไม่ยากสำหรับคนรู้เทคนิคมือถือปานกลาง)
แล้ว Titan คีย์ราคา $50 ต้องมี 3 ตัวเพื่อรองรับทุกอุปกรณ์ แม้ปลอดภัยมาก แต่ถ้าหาย (ขนาดเล็ก) บัญชีจะตกอยู่ และการกู้คืนผ่าน Google Support ซับซ้อนและใช้เวลานาน
ทำไมต้องมี 2FA อีกวิธี?
Google ถูกสอบสวนหนักและถูกปรับมากเพราะไม่ค่อยใส่ใจความปลอดภัยข้อมูลผู้ใช้ โดยเฉพาะยุโรป GDPR ติชม Google ล้มเหลวในการรักษาความปลอดภัย ฟีเจอร์ใหม่นี้เป็นความพยายามเพื่อชดเชยภาพลักษณ์ นอกจากนี้ ผู้คนส่วนใหญ่พึ่งพา Google บริการบัญชี จึงเป็นหน้าที่ของ Google ที่จะรักษาความพึงพอใจและปกป้องข้อมูลตลอดเวลา
จะประสบความสำเร็จไหม?
ด้วยธรรมชาติของ Google โอกาสประสบความสำเร็จสูง แต่ถ้าโทรศัพท์เสียหรือหาย บัญชีอาจหายไปตลอดไป จุดประสงค์ของ Built-in Security Key คือป้องกันแฮกเกอร์เข้าบัญชีโดยไม่มีโทรศัพท์อยู่ข้างเคียง จึงต้องเก็บโทรศัพท์ไว้ใกล้ตัว ฟีเจอร์ต้องการมือถือและอุปกรณ์ล็อกอินอยู่ใกล้กัน ซึ่ง GPS จะตรวจสอบ
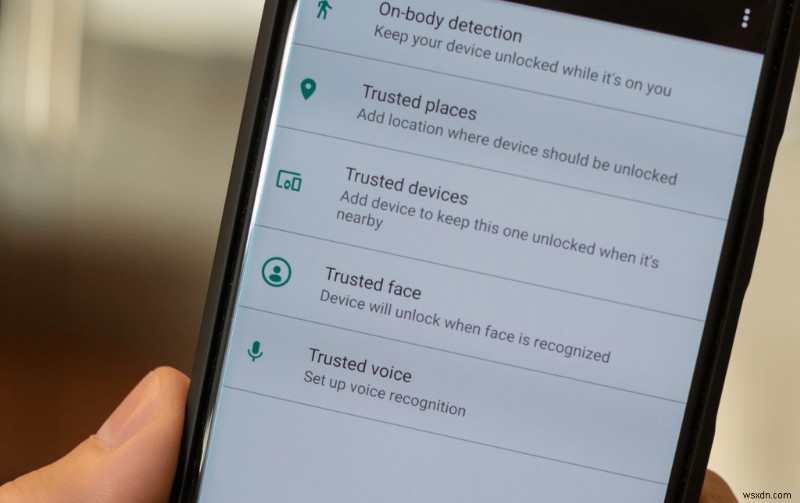
ข้อแนะนำ: เก็บอุปกรณ์เชื่อถือได้อย่างน้อยหนึ่งเครื่องเป็นทางเลือก 2FA สำรอง หากโทรศัพท์หาย การสูญเสียโทรศัพท์หรือ Security Key เป็นปัญหาทั่วไปของ 2FA การมีอุปกรณ์เชื่อถือได้จะล็อกอินได้โดยไม่ต้องผ่าน 2FA แล้วค่อยลบคีย์ที่หายและ SMS verification จาก Settings
ฟีเจอร์ Built-in Security Key ใหม่ของ Google ใช้ได้บน Android เท่านั้น และทำงานบน Chrome ช่วงหน้า ยังไม่เปิดเผยเมื่อรองรับแอปอื่น เช่น Facebook และแพลตฟอร์มอื่น Google กำลังตรวจสอบทุกด้านและติดตามช่องโหว่ที่อาจเกิดขึ้น ความสำเร็จจริงๆ จะต้องรอเวลาตอบ
