

Android ตอนนี้เป็นระบบปฏิบัติการมือถือยอดนิยมมากที่สุดในโลก โดยมีระยะห่างมาก อุปกรณ์ 1 พันล้านเครื่องถูกส่งในปี 2014 (มากกว่าอันดับ 2 Apple 800 ล้าน) และควบคุมตลาด 82%
นั่นเป็นข่าวดีสำหรับ Google แต่ก็หมายความว่าเมื่อพบบั๊กและข้อบกพร่อง จะเป็นภัยพิบัติ — ปัญหาอาจส่งผลต่อเปอร์เซ็นต์ใหญ่ของประชากรโลก
น่าเสียดายที่ช่องโหว่ความปลอดภัย Android ใหม่ถูกค้นพบเมื่อสัปดาห์ที่แล้วโดยนักวิจัยที่มหาวิทยาลัยเท็กซัส
เรามาดูว่ามันคืออะไร และคุณสามารถทำอะไรได้บ้าง
ปัญหาคืออะไร?
โทรศัพท์ Android สมัยใหม่มี 3 วิธีรักษาความปลอดภัยหน้าจอล็อก (Lockscreen); รหัส PIN, รูปแบบ (Pattern), หรือรหัสผ่าน (Password) ช่องโหว่ใหม่นี้เกี่ยวข้องกับผู้ใช้ที่เลือกใช้ รหัสผ่าน
นักวิจัยอธิบายช่องโหว่ในโพสต์บนเว็บไซต์มหาวิทยาลัย ว่า "โดยการจัดการสตริงที่ยาวพอในช่องรหัสผ่านเมื่อแอปกล้องทำงานอยู่ โจมตีสามารถทำให้ล็อกสกรีนไม่เสถียร ทำให้มันแครชไปที่หน้าจอหลัก (Home screen)"
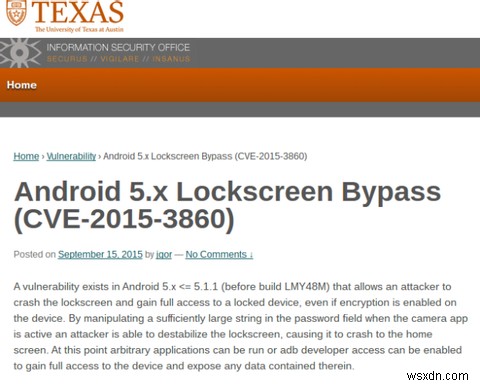
ในทางปฏิบัติ หมายความว่า โจมตีสามารถเข้าถึงโทรศัพท์, รายชื่อติดต่อ, ข้อมูลแอปส่วนตัว, พื้นที่จัดเก็บคลาวด์ และข้อมูลส่วนตัวอีกมากมาย ได้ทั้งหมดโดยไม่ต้องทำทริกหลังบ้าน (Back-end tricks) ใครสบายๆ ที่พบโทรศัพท์หายบนถนน ก็สามารถบุกเข้าได้
การแฮกทำงานโดยการใส่ชุดตัวอักษรสุ่มลงในแป้นดียัล (Dial pad) ของ "Emergency Call" (โทรฉุกเฉิน) แล้วกดปุ่ม "ถ่ายรูป" (Take Photo) ของกล้องซ้ำๆ มันจะทำให้ล็อกสกรีนล้มเหลว โทรศัพท์จะรีบูทตัวเองไปที่หน้าจอหลักของผู้ใช้
เมื่ออยู่ที่นั่น โจมตีจะมีการเข้าถึงเต็มรูปแบบ ไม่ว่าระบบไฟล์จะเข้ารหัสหรือไม่ — หมายถึงพวกเขาสามารถเปิด Developer access ได้แม้แต่นั้น
คุณสามารถดูสาธิตการแฮกในวิดีโอด้านล่าง:
คุณเสี่ยงหรือไม่?
โชคดีที่ช่องโหว่ไม่ได้อยู่ในทุกเวอร์ชัน Android — คุณจะได้รับผลกระทบก็ต่อเมื่อมีอุปกรณ์ Android Lollipop ที่รันเวอร์ชัน 5.0 ถึง 5.1.1
ตามที่กล่าวมา การแฮกยังทำงานได้ก็ต่อเมื่อคุณใช้การป้องกันด้วยรหัสผ่าน ผู้ใช้ PIN หรือรูปแบบ (Pattern) ปลอดภัย
แม้เกณฑ์ทั้งสองจะจำกัดจำนวนผู้ได้รับผลกระทบ แต่ผลข้างเคียงคือ มันน่าจะโจมเป้าหมายผู้ที่ใส่ใจความปลอดภัยมากที่สุด — ผู้ที่เชื่อว่ารหัสผ่านยาวปลอดภัยกว่า PIN หรือ Pattern ในสภาพปกติ พวกเขาถูกต้อง แตช่องโหว่นี้พิสูจน์ว่า ไม่มีอะไรปลอดภัยเท่าที่คุณคิด
คุณสามารถทำอะไรได้บ้าง?
สิ่งสำคัญที่สุดคือ ป้องกันล็อกสกรีนของคุณให้เร็วที่สุด
ช่องโหว่ได้รับการแก้ไขใน build LMY48M Android 5.1.1 ซึ่ง Google เปิดตัวเมื่อสัปดาห์ที่แล้ว ตอนนี้มีเฉพาะ Nexus 4, 5, 6, 7, 9, และ 10
แม้จะพร้อมใช้งานแล้ว ผู้ใช้หลายรายรายงานว่ายังไม่ได้รับอัปเดตผ่านอากาศ (Over-the-air) หากเป็นกรณีนี้ คุณสามารถไปที่ googlesource.com และดาวน์โหลด build ใหม่ด้วยตนเอง
หากคุณไม่ใช่เจ้าของ Nexus หรือยังไม่ได้รับอัปเดตผ่านอากาศ คุณควรเปลี่ยนข้อมูลเข้าสู่ระบบล็อกสกรีนเป็น PIN แทน
ทำไมควรเลือก PIN แทน Pattern?
Android Lock Patterns (ALPs) มาตั้งแต่ 2008 และมีผู้ใช้มาก แต่นักวิจัยล่าสุดเสนอว่า มันไม่ปลอดภัยกว่ารหัสผ่านที่ชัดเจนเกินไปอย่าง "password", "12345678", และ "qwertyuiop"
นักวิจัยคือ Marte Løge ใหม่จบจาก Norwegian University of Science and Technology ปี 2015 เธอค้นพบว่า 44% ของ ALPs เริ่มที่มุมซ้ายบน และ 77% เริ่มที่มุม 4 มุมใดมุมหนึ่ง
เธอยังพบว่า ALPs ส่วนใหญ่มีแค่ 5 "Nodes" (จุด) แม้ผู้ใช้จะเลือกได้ถึง 9 จุด ทำให้ชุดที่เป็นไปได้ลดจาก 389,112 เหลือเพียง 7,152 หาก ALP มีแค่ 4 nodes จะลดเหลือแค่ 1,624
"มนุษย์คาดเดาได้" เธอพูดว่า "เราเห็นลักษณะเดียวกันที่ใช้สร้าง Pattern Locks เหมือนกับที่ใช้ใน PIN และรหัสผ่านตัวอักษรตัวเลข"
หากคุณยืนยันใช้ ALPs คุณต้องทำให้รูปแบบซับซ้อน และหลีกเลี่ยงการสร้างตัวอักษรต้นชื่อของคนรักหรือสัตว์เลี้ยง การวิจัยของเธออ้างว่าการใช้ตัวอักษรต้นชื่อ ทำให้โจมตีมีโอกาส 1 ใน 10 ที่จะเดา ALP ถูกภายใน 100 ครั้ง
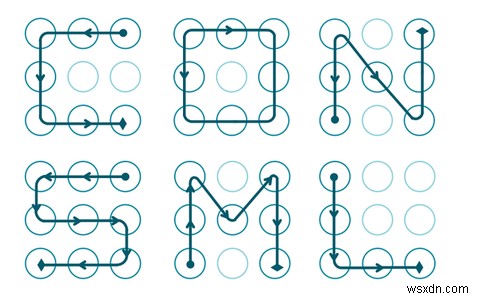
ดู ALPs ยอดนิยมในภาพด้านล่าง หากคุณใช้ตัวใดตัวหนึ่ง ควรเปลี่ยนทันที
เลือก PIN ที่มีเหตุผล
หมายความว่าวิธีปลอดภัยที่สุดสำหรับรักษาความปลอดภัย Android คือการใช้รหัส PIN แต่ยังมีแนวทางความปลอดภัยพื้นฐานที่ควรปฏิบัติ
ตัวอย่าง ใช้รหัสที่ต่างจากบัตรธนาคารหรือการล็อกอินอื่นๆ ที่ต้องการ PIN เหมือนกับการใช้รหัสผ่านเดียวกันทุกบัญชีออนไลน์เพิ่มความเสี่ยง การใช้ PIN ซ้ำหลายครั้งลดประสิทธิภาพของระบบทุกครั้งที่ซ้ำ นอกจากนี้ หลีกเลี่ยงวันครบรอบ วันเกิด และตัวเลขซ้ำ
Microsoft ยินยอมกับแนวคิดนี้ พวกเขาแนะนำล่าสุดว่า ผู้ใช้ Windows 10 ควรใช้ PIN เข้าสู่ระบบเครื่องของพวกเขา โลโก้ของพวกเขาคือ ในขณะที่รหัสผ่านที่แตกจะให้แฮกเกอร์เข้าถึง Microsoft Account ทั้งหมด รหัส PIN ที่แตกจะให้เข้าถึงได้แค่อุปกรณ์เครื่องนั้นๆ
คุณป้องกันตัวเองแล้วหรือยัง?
คุณเป็นหนึ่งในผู้ใช้ที่เสี่ยงไหม? ได้ดำเนินการป้องกันตัวเองอย่างไรบ้าง?
ช่องโหว่นี้ทำให้คุณกังวลเรื่องความปลอดภัย Android ไหม? มีช่องโหว่อื่นๆ อะไรบ้าง? โดยเฉพาะการแยกส่วน (Fragmentation) ของระบบปฏิบัติการ น่าจะมีอีกมากที่รอค้นพบ
อาจคุณพบวิธีการอนุมัติ (Authorization) ใหม่ๆ หรือเฉพาะตัวบางอย่าง?
เหมือนเดิม เรายินดีฟังจากคุณ แชร์ความคิดและความเห็นในความคิดเห็นด้านล่างได้เลย
