

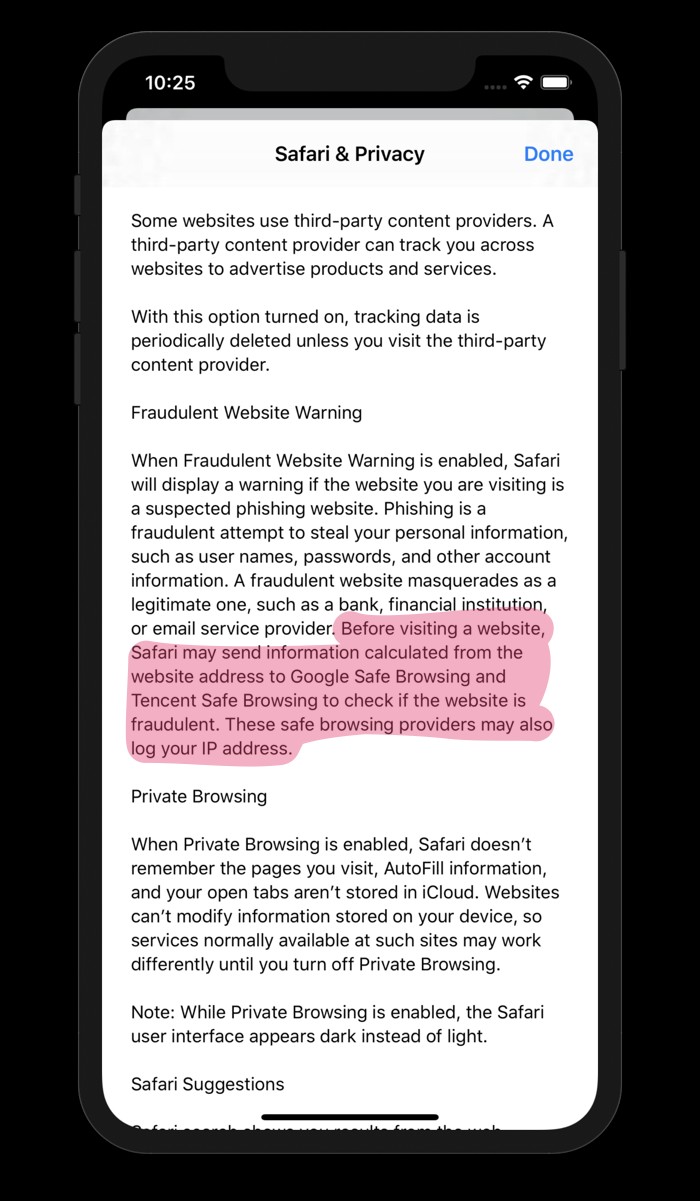
หากคุณใช้ Safari บน iOS บางเวอร์ชัน ที่อยู่ IP ของคุณจะถูกส่งไปยัง Google หรือ Tencent โดยค่าเริ่มต้น Tencent คือคู่เทียบของ Facebook ในจีน เจ้าของแอป WeChat ยอดนิยม Tencent ยังทำงานร่วมกับรัฐบาลจีนอย่างใกล้ชิด สามารถหยุดไม่ให้ข้อมูลถูกส่งไปบริษัทเหล่านี้ได้
อุปกรณ์จะส่งข้อมูลไป Tencent หากตั้ง Region Code เป็น China Mainland อุปกรณ์อื่นๆ ส่งไป Google
นี่คือคำตอบจากผู้แทน Apple ให้ The Register:
Apple ปกป้องความเป็นส่วนตัวและคุ้มครองข้อมูลคุณด้วย Safari Fraudulent Website Warning ฟีเจอร์ความปลอดภัยที่ตรวจจับเว็บไซต์ที่เป็นอันตราย
เมื่อฟีเจอร์เปิดใช้งาน Safari จะตรวจสอบ URL เว็บไซต์กับรายการเว็บไซต์อันตรายที่รู้จัก และแสดงคำเตือนหาก URL ที่เข้าชมน่าสงสัยว่ามีการหลอกลวง เช่น ฟิชชิง เพื่อทำสิ่งนี้ Safari รับรายการเว็บไซต์อันตรายจาก Google และสำหรับอุปกรณ์ที่ตั้ง Region Code เป็น China Mainland จะรับจาก Tencent
URL จริงของเว็บไซต์ที่คุณเข้าชม ไม่เคยถูกแชร์กับ Safe Browsing Provider และฟีเจอร์นี้ปิดได้
แม้ URL จริงไม่ถูกแชร์ แต่ที่อยู่ IP ของคุณถูกแชร์ IP Address อาจเปิดเผยตำแหน่งโดยประมาณและรายละเอียดอื่นๆ ถูกแชร์เพื่อตรวจสอบว่าเว็บไซต์ที่เข้าชมเป็นเว็บหลอกลวงหรือไม่
ข้อมูลนี้ถูกแชร์อัตโนมัติโดยคนจำนวนมาก Safari มี Market Share สหรัฐอเมริกาเกิน 50% เนื่องจากเป็น Default Browser บน iOS
แม้ใช้ Browser ตัวอื่นบน iOS ข้อมูลอาจยังถูกส่งไป Google และ Tencent ตอนดูเว็บจากใน App หน้าเว็บจะเปิดใน Safari แบบ Embedded เนื่องจากหลาย App เปิด Safari ภายใน แทบจะหลีกเลี่ยง Safari ไม่ได้
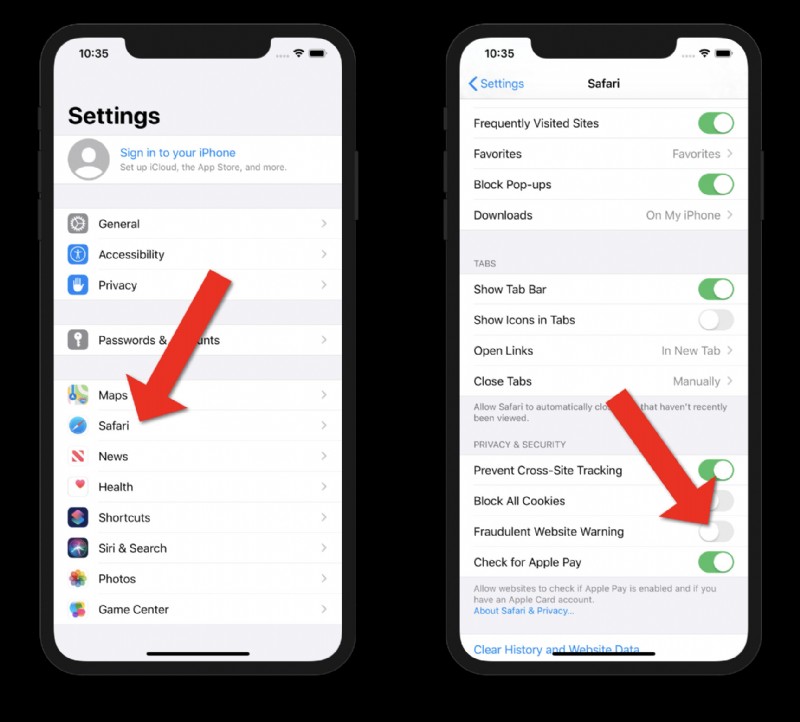
เพื่อหยุดไม่ให้ IP Address ถูกส่งไป Google และ Tencent ต้องปิด "Fraudulent Website Warning" จำไว้ว่า การปิดฟีเจอร์นี้อาจทำให้คุณเปราะบางต่อเว็บไซต์หลอกลวงมากขึ้น
วิธีปิด "Fraudulent Website Warning" ใน iOS:
- ใน Settings เลือก "Safari"
- เลื่อนลงเล็กน้อย และ Toggle "Fraudulent Website Warning" เป็น Off
"Safe Browsing" คืออะไร?
บริการ "Fraudulent Website Warning" ใช้ Google Safe Browsing และ Tencent Safe Browsing บริการนี้พัฒนาโดย Google เดิม User บางคนเจอเว็บอันตรายและหน้าฟิชชิง Google มีรายการใหญ่ของเว็บเหล่านี้ และสร้าง "Safe Browsing" ช่วยแจ้งเตือน User ตอนเข้าถึงเว็บที่อาจเป็นอันตราย
วิธี Google ให้บริการนี้ เรียกว่า "Update API" ตามนักวิจัย Cryptography Matthew Green:
1. Google คำนวณ SHA256 Hash ของ URL อันตรายแต่ละตัวใน Database และตัด Hash เหลือ 32-bit Prefix เพื่อประหยัดพื้นที่
2. Google ส่ง Database ของ Hash ที่ตัดแล้ว ลงมาที่ Browser ของคุณ
3. ทุกครั้งที่คุณเข้าชม URL Browser จะ Hash มัน และเช็คว่า 32-bit Prefix อยู่ใน Local Database หรือไม่
4. ถ้าเจอ Prefix ใน Local Copy Browser จะส่ง Prefix ไป Server ของ Google ซึ่งส่งกลับรายการ Full 256-bit Hash ของ URL ที่ Match ให้ Browser เช็ค Exact Match
น่าจะเป็นวิธีเดียวกันกับ Tencent ในจีน แทนที่จะส่ง Prefix ไป Google จะส่งไป Tencent แทน
กระบวนการนี้ควรปลอดภัย เพราะ URL จริงไม่ถูกส่ง แค่ Hash แบบย่อ แต่บางนักวิจัยความปลอดภัยชี้ว่า การวิเคราะห์ Hash URLs หลายร้อยที่ส่งไปบริการนี้โดย User คนเดียว อาจทำให้ De-anonymize User ได้
Safari ไม่ใช่ Browser 唯一ที่ใช้ Google Safe Browsing Chrome, Firefox, Vivaldi, GNOME Web ก็ใช้ ถ้าไม่อยากส่งข้อมูลไป Google เลือก Browser ไม่อยู่ในรายการ หรือปิดบริการใน Settings ของ Browser
หลายคนเชื่อว่าคุ้มค่าที่จะแชร์ IP กับ Google และ/หรือ Tencent เพื่อความปลอดภัยจากเว็บอันตราย คุณต้องตัดสินใจเองว่าคุ้มค่าหรือไม่
