

สิ่งที่ควรรู้ก่อนใช้เครื่องมือ
Ransomware ยังคงเป็นภัยคุกคามอันตรายที่สุดต่อระบบคอมพิวเตอร์ โจมตีโดยเข้ารหัสข้อมูลทั้งหมด ทำให้เข้าถึงไม่ได้ จนจ่ายค่าไถ่ให้ผู้สร้าง โจมตีนี้ทำลายธุรกิจขนาดเล็กและบุคคลที่จ่ายค่าไถ่ไม่ได้ ขอบคุณการวิจัยจากบริษัทความปลอดภัยทั่วโลก ตอนนี้ถอดรหัสข้อมูลได้โดยไม่ต้องจ่ายเงินให้แฮกเกอร์ มาดูเครื่องมือถอดรหัสที่ช่วยปลดล็อกและกู้คืนข้อมูล
- Ransomware ไม่เหมือนมัลแวร์ทั่วไป ไม่มีโซลูชัน One-size-fits-all ต้องระบุ Ransomware ให้ถูกต้อง ซึ่งมักง่าย เพราะ Ransomware จะระบุตัวตนผ่าน Extension ไฟล์หรือหน้าจอเตือน
- แต่ละ Ransomware มีเครื่องมือถอดรหัสเฉพาะตัว เครื่องมือบางตัวอาจถอดรหัส Ransomware ในครอบครัวเดียวกันได้ แต่ไม่มีเครื่องมือเดียวถอดรหัสทั้งหมด
- แต่ละเครื่องมือมีวิธีใช้เฉพาะตัว บริษัทต่างๆ ใช้วิธีการต่างกัน อ่านคำแนะนำให้ละเอียดก่อนใช้ หากทำผิดอาจทำให้สถานการณ์แย่ลง
- หลังถอดรหัสแล้ว ยังเสี่ยงติดเชื้อใหม่ ป้องกันโดยสแกนระบบด้วย Antivirus ที่ทันสมัยและแข็งแกร่ง ก่อนถอดรหัส ให้กำจัดภัยคุกคามและ PUA ทั้งหมด
1. No Ransom โดย Kaspersky
No Ransom เป็นโครงการของ Kaspersky ให้เครื่องมือถอดรหัสและกำจัด Ransomware ฟรีและทันสมัย มี 6 เครื่องมือ ดาวน์โหลดฟรีจากเว็บไซต์
เครื่องมือ 6 ตัวคือ:
- Shade Decryptor: ถอดรหัสทุกเวอร์ชันของ Shade
- Rakhni Decryptor: ถอดรหัสไฟล์ที่โดน CryptoKluchen, Democry, TeslaCrypt v3-4, Dharma, Jaff, Crysis v2-3, Rakhni, Aurora
- Rannoh Decryptor: ถอดรหัส Rannoh, Fury, AutoIt, Cryakl, Crybola, CryptXXX
- CoinVault Decryptor: เนื่องจากความร่วมมือกับหน่วยงานบังคับกฎหมายเนเธอร์แลนด์ ถอดรหัส Coinvault และ BitCryptor
- Wildfire Decryptor: ถอดรหัสไฟล์ที่ Wildfire ransomware ล็อก
- Xorist Decryptor: ถอดรหัสไฟล์ที่ Xorist และ Vandev ransomware ล็อก
2. Avast Free Ransomware Decryption Tools
Avast มีชุดเครื่องมือถอดรหัสประมาณ 27 รูปแบบ Ransomware
ดาวน์โหลดฟรีสำหรับ Ransomware ยอดนิยม:
- Apocalypse
- Alcatraz Locker
- Bart
- CrySiS
- Jigsaw
- Legion
- TeslaCrypt
ทุกเครื่องมือฟรี ใช้ปลดล็อกไฟล์เมื่อโดนโจมตี Avast ยังมีทรัพยากรสอนเกี่ยวกับการโจมตี รหัสลับ และการเข้ารหัสแต่ละรูปแบบ
3. No More Ransom Decryption Tools
โครงการ No More Ransom ช่วยเหยื่อ Ransomware กู้ข้อมูลโดยไม่จ่ายค่าไถ่ เริ่มจากความร่วมมือ Kaspersky, McAfee, Europol's European Cybercrime Center, และหน่วยงานบังคับกฎหมายเนเธอร์แลนด์
เว็บไซต์มีเครื่องมือฟรีถอดรหัสกว่า 50 รูปแบบ รวมถึง:
- Ragnarok
- NoobCrypt
- Megalocker
- Fonix
- Darkside
ยังมีข้อมูลป้องกันโจมตี Ransomware ในอนาคต
4. Emsisoft Decryption Tools
Emsisoft ระบุได้ 1,049 สายพันธุ์ Ransomaware และมีเครื่องมือถอดรหัสฟรีปลดล็อกไฟล์โดยไม่จ่ายค่าไถ่
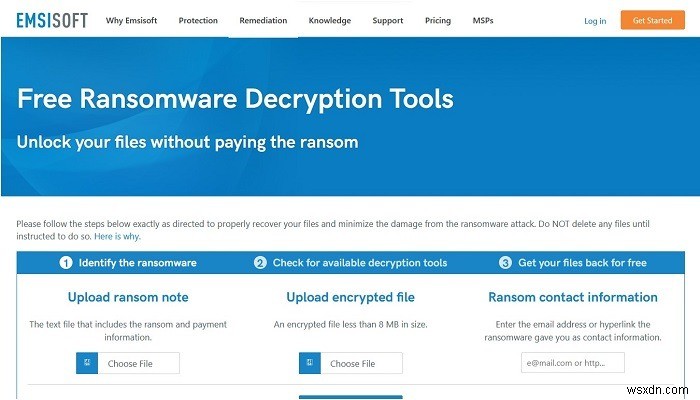
Emsisoft ให้อัปโหลดไฟล์ติดเชื้อหรือ Ransom Note เพื่อระบุ Ransomware ทีมจะช่วยถอดรหัส
ใช้ Emsisoft Decryptors ได้กับหลาย Ransomware:
- Ragnarok
- Avaddon
- Ziggy
- Cyborg
- Crypt32
- KokoKrypt
5. Bitdefender Decryptor Tools
Bitdefender มีเครื่องมือถอดรหัสหลายรูปแบบ:
- Fonix
- Darkside
- WannaRen
- GoGoogle
- Shade
- Paradise
นอกจากนี้ Bitdefender มี Anti-ransomware บล็อกโจมตีและสกัดการเข้ารหัสข้อมูล
6. McAfee Ransomware Recover
ซอฟต์แวร์กู้คืนฟรีจาก McAfee ถอดรหัส Ransomware ได้ อัปเดต Logic และ Keys ถอดรหัสเพื่อปลดล็อกไฟล์ เอกสาร ฐานข้อมูล และแอปที่โดนเข้ารหัส
McAfee ทำให้ Decryption Framework ฟรีสำหรับชุมชนความปลอดภัย ประหยัดเวลาพัฒนา Framework เอง
7. AVG Ransomware Decryption Tools
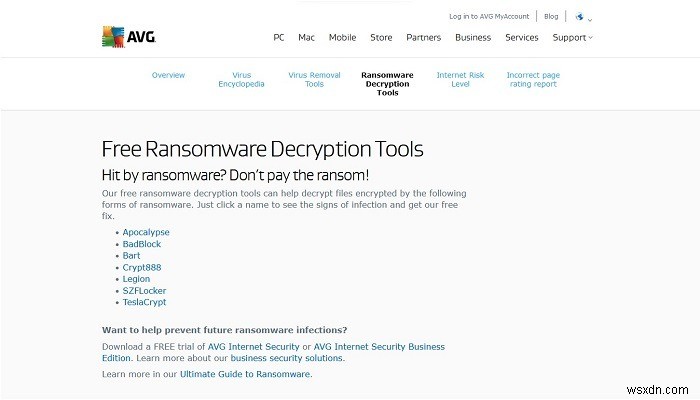
AVG เป็นแหล่งเครื่องมือถอดรหัสดีอีกแห่ง ถอดรหัส Ransomware ยอดนิยม:
- Legion
- TeslaCrypt
- Bart
- BadBlock
- Apocalypse
- SZFLocker
- Crypt888
เครื่องมือ AVG ฟรีเหมือนกันทั้งหมด
เคล็ดลับป้องกันโจมตี Ransomware
โจมตี Ransomware ทำลายข้อมูลส่วนตัวและธุรกิจ ได้แก้ไขได้ด้วยเครื่องมือฟรี แต่นั้นยังไม่พอ ป้องกันโจมตีอนาคตสำคัญเท่ากัน
1. สำรองข้อมูลบน Cloud
Best Practice คือ Backup ข้อมูลสำคัญบน Cloud แม้เลือก External Storage ได้ แต่ความเสี่ยงสูญหายข้อมูลต่ำกว่ากับ Cloud
อุปกรณ์ External Storage เสี่ยงติด Ransomware หากต่อเข้าคอมพิวเตอร์ที่ติดเชื้อ
2. หลีกเลี่ยงลิงก์และเว็บไซต์ไม่ปลอดภัย
Ransomware และมัลแวร์แพร่ผ่านข้อความสแปมและเว็บไม่ปลอดภัย หลีกเลี่ยงเว็บ/ลิงก์แปลก บล็อก Pop-up จากแหล่งไม่รู้จัก
3. หลีกเลี่ยงการเปิด Email Attachments ที่น่าสงสัย
Email Attachments เป็นวิธีทั่วไปของแฮกเกอร์ เปิดอีเมลจากผู้ส่งที่เชื่อถือได้เท่านั้น
ติดตั้ง Email Scanning Software กรองภัยคุกคาม และสแกนไฟล์แนบที่ดาวน์โหลดด้วย Antivirus ทันสมัยเพื่อลบ Ransomware ที่อาจแนบมา
4. สแกน PC และอุปกรณ์ Peripheral บ่อยๆ
สแกนและทำความสะอาด USB ด้วย Antivirus ก่อนเปิดใช้งาน ทำให้ Quarantine และลบมัลแวร์ที่อาจติดเชื้อ PC หลีกเลี่ยงใช้ USB บนคอมพิวเตอร์สาธารณะหรืออุปกรณ์ที่ไม่น่าเชื่อถือ
5. อัปเดต PC และ Antivirus อยู่เสมอ
อัปเดตคอมพิวเตอร์ตลอดเวลา OS Update มักมี Security Patch ปิดช่องโหว่ที่โจมตีได้ Antivirus ทันสมัยป้องกันภัยคุกคามใหม่ รวมถึง Ransomware รุ่นใหม่
6. ใช้ VPN บนเครือข่าย Wi-Fi สาธารณะ
หากอยู่ในมหาวิทยาลัย/สนามบิน ต้องใช้ Wi-Fi ให้ติดตั้ง VPN บน PC การใช้ VPN บน Public Network รักษาความปลอดภัยจากการแฮก และป้องกันขโมยข้อมูล/ขโมยตัวตน
7. ดาวน์โหลดจากแหล่งที่เชื่อถือได้
ไม่ว่าจะเป็นเอกสาร ภาพยนตร์ วิดีโอ ให้ดาวน์โหลดจากแหล่งเชื่อถือเท่านั้น แหล่งไม่เชื่อถืออาจติดตั้ง Ransomware และมัลแวร์อื่นๆ
ตรวจสอบว่าเว็บไซต์ใช้ HTTPS และมี SSL Certificate หากเห็นไอ콘ล็อกที่ Address Bar แสดงว่าเว็บปลอดภัย
คำถามที่พบบ่อย
1. ทำไมแฮกเกอร์จึงใช้ Ransomware?
แตกต่างจากมัลแวร์ทั่วไป Ransomware มีแรงจูงใจทางการเงิน หลังปฏิเสธการเข้าถึงไฟล์ แฮกเกอร์ขอค่าไถ่เพื่อคืนสิทธิ์การเข้าถึง
2. Ransomware ติดตั้งอย่างไร?
หลายกรณีมาจาก Phishing Email พร้อมไฟล์แนบติดเชื้อ อีกวิธีคือ Drive-by Downloads เปิดไฟล์แนบร้าย แล้วติดตั้ง Ransomware บนระบบ
3. Ransomware แพร่ผ่าน Wi-Fi ได้ไหม?
ได้ Ransomware แพร่ข้ามคอมพิวเตอร์ผ่าน Wi-Fi Network ได้ เหมือน Computer Worm แพร่ข้าม Wi-Fi Networks ต่างๆ ในพื้นที่เดียวกันได้
