

คุณอาจเคยได้ยินว่าฮักเกอร์เจาะเครือข่าย Windows ของผู้ไม่รู้สังเกตได้ง่าย หากคุณเอาศีรษะออกจากน้ำบ่อยครั้งและโต้ตอบกับผู้อื่นบนอินเทอร์เน็ต คุณก็อาจเสี่ยงต่อการถูกโจมตีในบางเวลา ด้วยการปฏิบัติตามเคล็ดลับบางอย่าง คุณสามารถป้องกันตัวเองจากผู้ที่ต้องการทำร้ายได้
1. ปิด NetBIOS
ผมไม่ได้ตลอง ทำได้เลยตอนนี้ หากยังไม่ทำ ผมไม่สามารถเน้นย้ำได้ว่าสำคัญแค่ไหนที่จะต้องปิด NetBIOS บนคอมพิวเตอร์ ด้วยฟีเจอร์ที่เปิดอยู่ คุณเปิดเผย topography เครือข่ายทั้งหมดและไฟล์ที่แชร์ ไれ้และหมาของเขาก็สามารถเข้าสู่เครือข่ายของคุณ เข้าถึงไดเรกทอรี่เฉพาะที่ผูกกับ IP ของคุณ และเห็นเอกสารส่วนตัวที่สุดของคุณ เพื่อปิด NetBIOS บนคอมพิวเตอร์ คุณต้องเข้าถึงการตั้งค่า network adapter:
1. คลิกเมนู "Start" แล้ว "Control Panel"
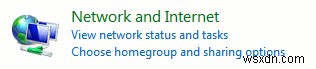
2. คลิก "Network and Internet"
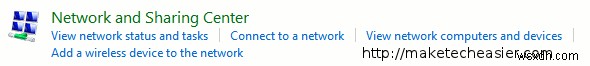
3. คลิก "Network and Sharing Center"
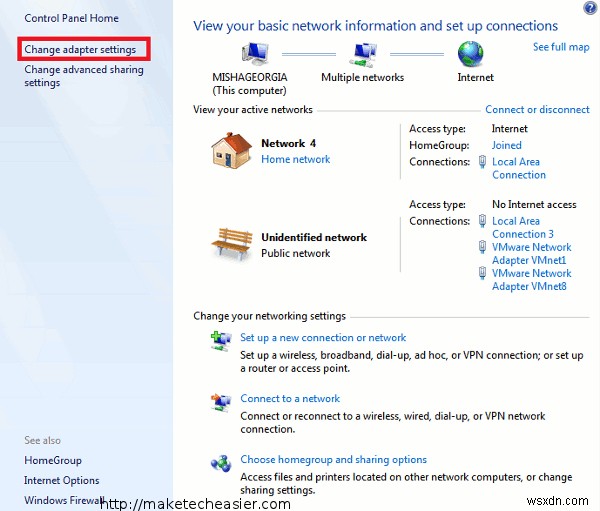
4. คลิก "Change adapter settings" นี่จะพาคุณไปยัง network adapters ทั้งหมดบนคอมพิวเตอร์
5. คลิกขวาที่ network adapter ที่ต้องการปิด NetBIOS และคลิก "Properties"
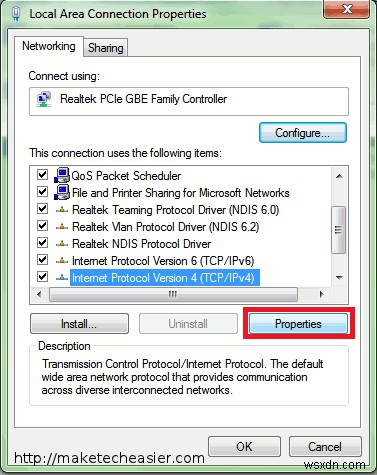
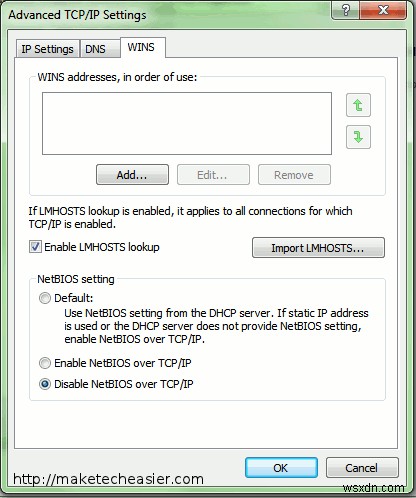
6. เลือก "Internet Protocol Version 4" จากรายการในหน้าต่างใหม่ และคลิกปุ่ม "Properties" ใต้รายการ ดูภาพด้านล่างถ้าหลงทาง
7. คลิก "Advanced" ในหน้าต่างการตั้งค่าใหม่ แล้วคลิกแท็บ "WINS" ใกล้ด้านบน
8. คลิก "Disable NetBIOS over TCP/IP" แล้ว "OK"
สิ่งนี้ แก้ไขเพียงส่วนหนึ่งของปัญหา Windows ยังมีช่องโหว่ด้านความปลอดภัยอื่นๆ ที่ถูก exploit ได้ แต่คุณแก้ไขช่องโหว่ใหญ่หนึ่งแล้ว
2. จำกัดการแชร์และ Discovery เครือข่ายบ้าน
ในขณะที่การปิด NetBIOS ป้องกันคอมพิวเตอร์ไม่ให้เป็นหนังสือเปิด คุณยังคงปล่อยคอมพิวเตอร์อยู่ในพื้นที่โล่งกับ network discovery และ file & printer sharing ฟีเจอร์ทั้งสอง แม้มีประโยชน์ในเครือข่ายบ้าน แต่สามารถทำลายความปลอดภัยของคอมพิวเตอร์ได้หมด เพื่อปิดเครือข่ายให้แน่นหนา คุณต้องเข้าถึง Network and Sharing Center อีกครั้ง:
1. ไปที่ Network and Sharing Center เหมือนส่วนก่อนหน้า ดูใต้ "View your active networks" และสังเกตว่าคุณใช้เครือข่ายประเภทไหนเชื่อมอินเทอร์เน็ต จะบอกว่า "Home", "Work" หรือ "Public" คุณจะเห็นลิงก์ "Change advanced settings" ใต้ลิงก์ "Change adapter settings" คลิกมัน และขยาย active network type ของคุณ
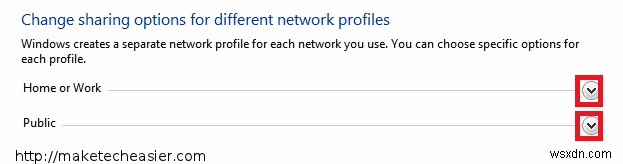
2. ตรวจสอบให้แน่ใจว่าตัวเลือกต่อไปนี้ถูกเลือก:
- Turn off network discovery
- Turn off file and printer sharing, และ
- Turn off Public folder sharing
เมื่อเลือกตัวเลือกเหล่านี้แล้ว คลิกปุ่ม "Save changes" ที่ด้านล่างของหน้าต่าง ผมยังมีงานให้ทำอีก...
3. Windows Update
หากคุณไม่ได้ปิด Windows Update อย่างเจตนา คุณไม่ต้องกังวลเรื่องนี้ แม้ผมจะเข้าใจความอยากปิด Windows Update แต่ก็สำคัญที่จะใช้ เพราะ Windows เปิดตัว "hotfixes" บ้างครั้งที่จะทำให้คอมพิวเตอร์ปลอดภัยขึ้น ผมไม่สามารถเน้นย้ำได้ว่าสำคัญแค่ไหนที่จะอัปเดตทุกอย่างที่ Microsoft เสนอ เพราะอาจประโยชน์ในการต่อสู้กับฮักเกอร์ ทุกครั้งที่ช่องโหว่ความปลอดภารถูก exploit Microsoft จะรู้เร็วและพยัพพัฒนาการแก้ไข การไม่รับอัปเดตจะทำให้คุณอยู่นอก loop หากคุณโฮสต์เซิร์ฟเวอร์บน Windows ความรับผิดชอบในการอัปเดตจะเพิ่มขึ้นสิบเท่า
4. 去服务殺戮 (Go on a Service Killing Spree)
คุณอาจคุ้นเคยกับข้อเท็จจริงที่ Windows รันบริการจำนวนมากที่ไม่ได้ทำอะไรให้คุณ หากคุณไม่ได้ใช้มัน บางตัวแม้แต่ทิ้งช่องโหว่กว้างใหญ่ในความปลอดภัยของคอมพิวเตอร์ หากคุณไม่รู้วิธีปิดบริการ อ่านส่วนที่ 3 ของบทความนี้ ซึ่งสอนวิธีเข้า services window หากต้องการปิดบริการ คลิกขวาบริการ คลิก "Properties" ขยายเมนูดรอปดาวน์ถัดจาก "Startup type" และเลือก "Disabled" จากรายการ เมื่อคลิก "OK" บริการจะไม่รันบนคอมพิวเตอร์อีกต่อไป ตอนนี้เรารู้วิธีปิดบริการแล้ว ทำกับบริการต่อไปนี้:
- บริการใดๆ ที่มี "Homegroup" ในชื่อ - ปิดบริการเหล่านี้ก็ต่อเมื่อคุณไม่วางแผนใช้ฟีเจอร์ homegroup ใน Windows หากไม่รู้ว่า homegroup คืออะไร ให้ปิดบริการไปเลย
- Remote Registry - ตามชื่อ บริการนี้ให้คนอื่นดู registry ของคุณและแก้ไขได้ตามใจชอบ คุณจะให้คนแปลกหน้าเก็บกุญแจรถคุณไหม?
- TCP/IP NetBIOS Helper - คุณรู้แล้วว่า NetBIOS ทำอะไรกับคอมพิวเตอร์ บริการนี้ช่วยให้มันทำงานได้ถูกต้อง
- Server - บริการนี้อนุญาตให้แชร์ไฟล์และพิมพ์ ซึ่งคุณไม่ทำแล้ว ปิดปัญหาโดยปิดบริการนี้
- Computer Browser - นี่คือสิ่งที่ให้คนอื่นเห็นเนื้อหาคอมพิวเตอร์ของคุณ ปิดมันถ้าไม่ได้ใช้
การปิดสิ่งที่บริการเหล่านี้รองรับเป็นเพียงครึ่งหนึ่งของงาน หากคุณไม่ปิดบริการเอง คุณยังอาจเจอช่องโหว่น่ากลัวที่ทำให้คอมพิวเตอร์กลายเป็นสวรรค์ของฮักเกอร์
Firewall & Antivirus
แม้ส่วนใหญ่ของคุณอาจรู้สึกว่านี่ซ้ำซ้อน บางคนยังไม่เข้าใจแนวคิดการล็อกประตูหน้าบ้าน Firewall และแอป antivirus ร่วมกันทำหน้าที่นี้ให้คอมพิวเตอร์ ช่วงเวลาหนึ่งชั่วโมงของการเล่นอินเทอร์เน็ตโดยไม่มีแอป antivirus สามารถทำให้คอมพิวเตอร์กลายเป็นจานเพทรีเต็มไปด้วยเชื้อโรคและมัลแวร์ จำไว้ว่า ไวรัสสามารถเจาะคอมพิวเตอร์ได้ก็ต่อเมื่อคุณรันมันโดยตรงหรือโดยอ้อม
การเจาะโดยอ้อม เกิดเมื่อคุณติดตั้งโปรแกรมที่ขอให้ติดตั้งแอปพลิเคชันบุคคลที่สามซึ่งจะประโยชน์ต่อคุณ โปรแกรมอาจไม่มีไวรัส แต่แอปบุคคลที่สามอาจติดเชื้อ
แม้มีโปรแกรม antivirus ติดตั้ง ผมแนะนำให้รันเฉพาะแอปพลิเคชันที่มาจากแหล่งที่เชื่อถือได้ เช่น Microsoft, Apple, และ Adobe หากคุณสงสัยไฟล์ executable (EXE) ใดๆ อัปโหลดที่นี่เพื่อตรวจสอบไวรัสผ่าน engine ที่ครอบคลุมและตรวจสอบผ่านแอป antivirus หลายตัว โชคดีนะและสุขสันต์กับการเล่นอินเทอร์เน็ต
Photo Credit - flickr
