

เคยสงสัยหรือไม่ว่าคุณสามารถติดตามกิจกรรมล็อกอินของผู้ใช้ใน Windows ได้ไหม เพื่อให้คุณมีบันทึกว่าใครล็อกอินและเมื่อไหร่ที่พวกเขาล็อกอิน? สิ่งนี้เป็นไปได้อย่างสมบูรณ์ในระบบ Windows โดยใช้ฟีเจอร์ Logon Auditing การติดตามกิจกรรมล็อกอินและล็อกออฟของผู้ใช้มีประโยชน์มากในสภาพแวดล้อมเซิร์ฟเวอร์หรือองค์กรที่ข้อมูลเป็นความลับ และในสถานการณ์ที่คุณแค่อยากรู้ว่า "ใครทำอย่างนี้" ในระบบ Windows ของคุณ โดยค่าเริ่มต้น ฟีเจอร์ Logon Auditing ถูกปิดใช้งานใน Windows ในบทความนี้ เราจะดูวิธีเปิดใช้งาน Logon Auditing และวิธีดูเหตุการณ์การติดตามเหล่านั้นในระบบ Windows
หมายเหตุ: Logon Auditing มีให้ใช้งานเฉพาะในรุ่น Pro, Ultimate และ Enterprise ของ Windows 8 เท่านั้น
Logon Auditing คืออะไร
Logon Auditing เป็นการตั้งค่า Group Policy ในตัวของ Windows ซึ่งช่วยให้แอดมิน Windows สามารถบันทึกและตรวจสอบแต่ละครั้งของกิจกรรมล็อกอินและล็อกออฟของผู้ใช้บนคอมพิวเตอร์ท้องถิ่นหรือผ่านเครือข่าย นอกจากการติดตามเหตุการณ์ล็อกอินและล็อกออฟแล้ว ฟีเจอร์นี้ยังสามารถติดตามการพยายามล็อกอินที่ล้มเหลวได้ด้วย ซึ่งมีประโยชน์อย่างยิ่งในการกำหนดและวิเคราะห์การโจมตีใดๆ บนเครื่อง Windows ของคุณ
เปิดใช้งาน Logon Auditing
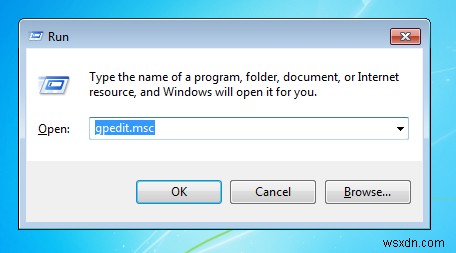
เพื่อเปิดใช้งาน Logon Auditing เราต้องกำหนดค่าการตั้งค่า Group Policy ของ Windows กด "Win + R" พิมพ์ gpedit.msc และกดปุ่ม Enter เพื่อเปิด Windows Group Policy Editor
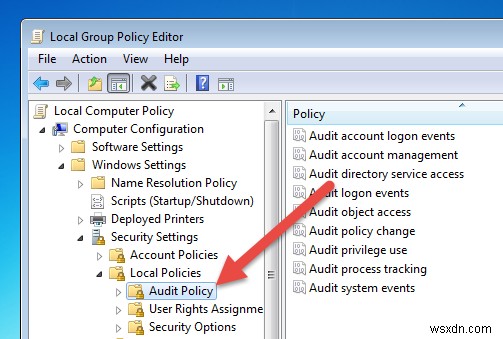
เมื่อคุณอยู่ใน Group Policy Editor แล้ว ให้ไปที่ "Computer Configuration -> Windows Settings -> Security Settings -> Local Policies" แล้วเลือก "Audit Policy" ในหน้าต่างด้านซ้าย
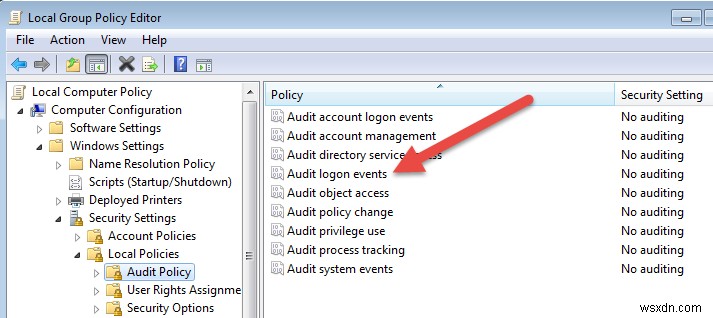
การกระทำข้างต้นจะแสดงนโยบายบางอย่างในหน้าต่างด้านขวา ที่นี่ ให้ดับเบิลคลิกที่นโยบาย "Audit logon events" เพื่อเปิดมัน โปรดอย่าสับสน "Audit logon events" กับ "Audit account logon events" เพราะมันเป็นการตั้งค่าสำหรับวัตถุประสงค์ที่แตกต่างกันโดยสิ้นเชิง
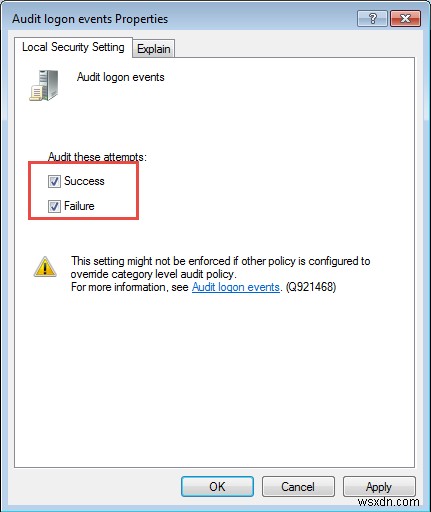
เมื่อหน้าต่างเปิดแล้ว ให้เลือกทั้งสองเช็คบ็อกซ์ "Success" และ "Failure" ตอนนี้คลิกปุ่ม "Apply" และ "OK" เพื่อบันทึกการเปลี่ยนแปลง
แค่นี้ก็เสร็จแล้ว ตั้งแต่จุดนี้เป็นต้นไป ทุกการล็อกอิน ล็อกออฟ และการพยายามล็อกอินที่ล้มเหลวจะถูกบันทึกใน Event Viewer เป็นเหตุการณ์
ดูเหตุการณ์ Logon Audit
คุณสามารถดูเหตุการณ์ล็อกอิน ล็อกออฟ และการพยายามล็อกอินที่ล้มเหลวทั้งหมดใน Windows Event Viewer คุณสามารถเปิด Event Viewer ได้โดยการค้นหาในเมนู Start หากคุณใช้ Windows 8 คุณสามารถเปิดได้เช่นกันโดยใช้ Power User menu (Win + X)
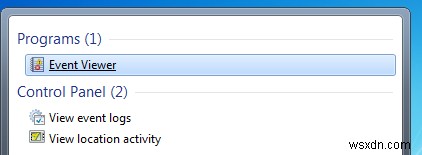
เมื่อคุณเปิด Event Viewer แล้ว ให้ไปที่ Windows Logs แล้วไปที่แท็บ Security
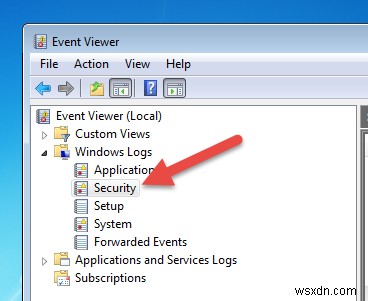
ที่นี่คุณจะพบเหตุการณ์ที่เกี่ยวกับความปลอดภัยทั้งหมดที่เกิดขึ้นในระบบ Windows ของคุณ หากคุณดับเบิลคลิกที่คีย์เวิร์ด "Audit Success" คุณจะพบรายละเอียดอย่างผู้ใช้ที่ล็อกอินหรือล็อกออฟแล้ว เวลาที่เกิดขึ้น ฯลฯ วิธีเคล็ดลับ คุณสามารถกรองล็อกเหตุการณ์โดยใช้ "Event ID" หรือ "Task Category" ตามที่คุณเห็นจากภาพด้านล่าง Logon Auditing ยังติดตามการพยายามล็อกอินที่ล้มเหลวด้วย
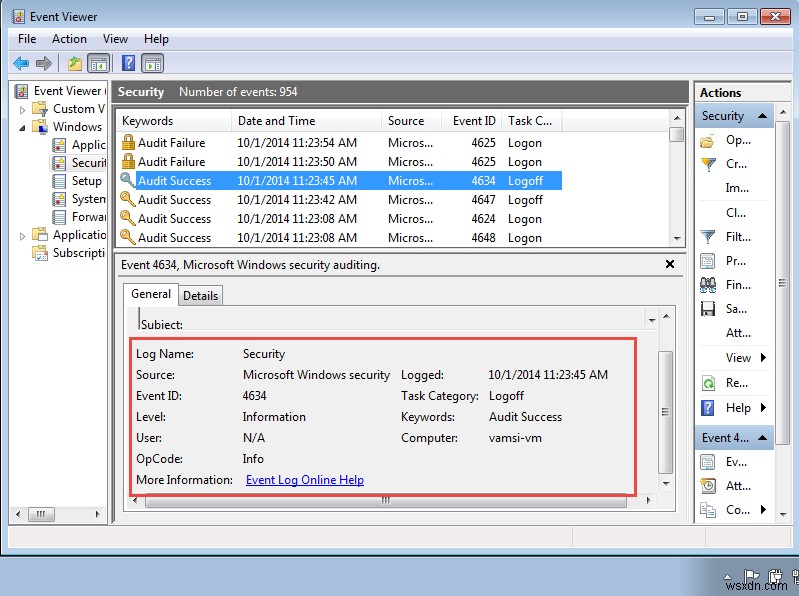
แค่นี้ก็เสร็จแล้ว และติดตามการล็อกอินของผู้ใช้ในระบบ Windows ของคุณง่ายขนาดนี้
หวังว่าจะช่วยได้ และโปรดคอมเมนต์ด้านล่างหากคุณเจอปัญหาใดๆ ขณะเปิดใช้งานฟีเจอร์ Logon Auditing ใน Windows
