

หากคุณต้องการเปิดหรือปิด Protected Event Logging ใน Windows 11 และ Windows 10 คู่มือขั้นตอนนี้จะช่วยคุณผ่านกระบวนการ อย่างไรก็ตาม คุณต้องมี Encryption certificate (ใบรับรองการเข้ารหัส) หากต้องการเปิดใช้งาน Protected Event Logging ใน Windows 11/10
เพื่อข้อมูลของคุณ คุณสามารถเปิดหรือปิดการตั้งค่านี้ได้ด้วย Local Group Policy Editor และ Registry Editor หากต้องการใช้วิธี REGEDIT อย่าลืมสำรองไฟล์ Registry ก่อน
เปิดหรือปิด Protected Event Logging ด้วย Group Policy
เพื่อเปิดหรือปิด Protected Event Logging ใน Windows 11/10 โดยใช้ Group Policy ให้ทำตามขั้นตอนต่อไปนี้:
- กด Win+R เพื่อเปิดกล่องโต้ตอบ Run
- พิมพ์ gpedit.msc แล้วกด Enter
- ไปที่ Event Logging ใน Computer Configuration
- ดับเบิลคลิกที่ Enable Protected Event Logging
- เลือกตัวเลือก Enabled
- ป้อนใบรับรองการเข้ารหัส
- คลิกปุ่ม OK
เพื่อเรียนรู้เพิ่มเติมเกี่ยวกับขั้นตอนเหล่านี้ โปรดอ่านต่อ
ขั้นแรก คุณต้องเปิด Local Group Policy Editor ก่อน กด Win+R พิมพ์ gpedit.msc แล้วกด Enter
เมื่อเปิดแล้ว ให้ไปที่เส้นทางต่อไปนี้:
Computer Configuration > Administrative Templates > Windows Components > Event Logging
ที่นี่คุณจะพบการตั้งค่าชื่อ Enable Protected Event Logging ด้านขวา คุณต้องดับเบิลคลิกที่การตั้งค่านี้และเลือกตัวเลือก Enabled
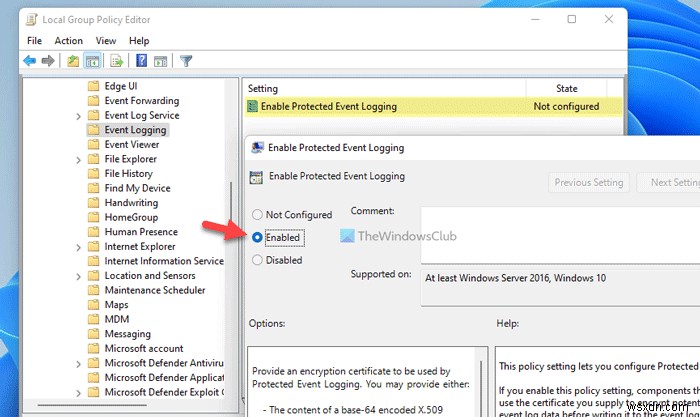
จากนั้น ป้อนคีย์การเข้ารหัสในช่องที่กำหนด และคลิกปุ่ม OK
หลังจากนั้น ข้อมูลบันทึกของคุณจะถูกเข้ารหัส หากคุณต้องการปิดใช้งาน Protected Event Logging ใน Windows 11/10 ให้เปิดการตั้งค่าเดียวกันใน Local Group Policy Editor และเลือกตัวเลือก Disabled หรือ Not Configured
อ่านเพิ่มเติม: ซอฟต์แวร์ Event Log Manager & Event Log Explorer
เปิดหรือปิด Protected Event Logging ด้วย Registry
เพื่อเปิดหรือปิด Protected Event Logging ใน Windows 11/10 โดยใช้ Registry ให้ทำตามขั้นตอนต่อไปนี้:
- กด Win+R เพื่อเปิดกล่องโต้ตอบ Run
- พิมพ์ regedit > กด Enter > คลิก Yes
- ไปที่ Windows ใน HKLM
- คลิกขวาที่ Windows > New > Key
- ตั้งชื่อว่า EventLog
- คลิกขวาที่ EventLog > New > Key
- ตั้งชื่อว่า ProtectedEventLogging
- คลิกขวาที่ ProtectedEventLogging > New > DWORD (32-bit) Value
- ตั้งชื่อว่า EnableProtectedEventLogging
- ดับเบิลคลิกเพื่อตั้งค่า Value data เป็น 1
- คลิกขวาที่ ProtectedEventLogging > New > Multi-String Value
- ตั้งชื่อว่า EncryptionCertificate
- ดับเบิลคลิกเพื่อป้อนใบรับรองการเข้ารหัส
- คลิกปุ่ม OK
- รีบูทคอมพิวเตอร์ของคุณ
ลองดูขั้นตอนเหล่านี้ในรายละเอียด
แรกเริ่ม คุณต้องเปิด Registry Editor บนคอมพิวเตอร์ กด Win+R พิมพ์ regedit กด Enter และคลิกที่ตัวเลือก Yes
เมื่อเปิดแล้ว ให้ไปที่เส้นทางต่อไปนี้:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows
คลิกขวาที่ Windows > New > Key และตั้งชื่อว่า EventLog จากนั้น คลิกขวาที่ EventLog key > New > Key และตั้งชื่อว่า ProtectedEventLogging
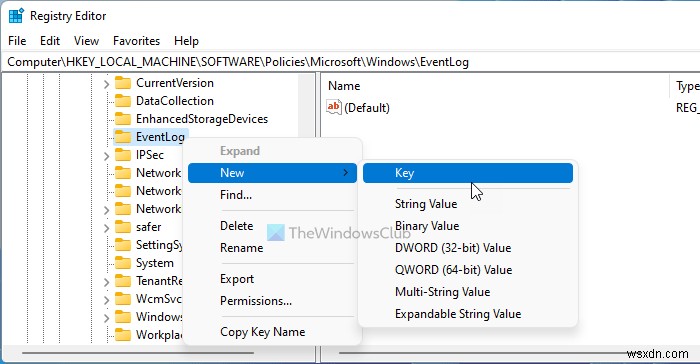
ที่นี่คุณต้องสร้างค่า REG_DWORD หนึ่งค่า และค่า Multi-String Value หนึ่งค่า คลิกขวาที่ ProtectedEventLogging key > New > REG_DWORD value และตั้งชื่อว่า EnableProtectedEventLogging
ดับเบิลคลิกเพื่อตั้งค่า Value data เป็น 1 และคลิก OK
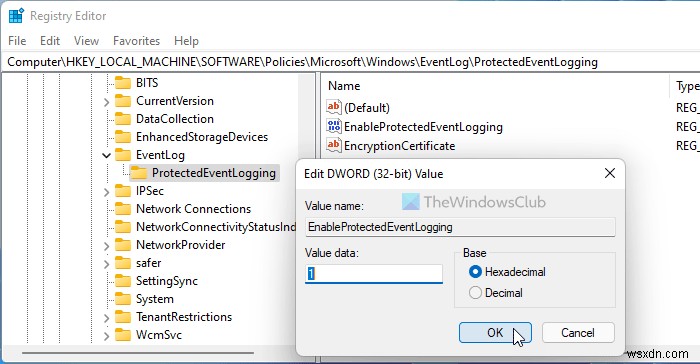
จากนั้น คลิกขวาที่ ProtectedEventLogging key > New > Multi-String Value และตั้งชื่อว่า EncryptionCertificate
ดับเบิลคลิกเพื่อป้อนใบรับรองการเข้ารหัส
เมื่อเสร็จแล้ว คลิกปุ่ม OK และรีบูทคอมพิวเตอร์
หากคุณต้องการปิด Protected Event Logging โดยใช้ Registry Editor ให้ลบค่า REG_DWORD และ Multi-String Value
เคล็ดลับ: Windows Event Viewer Plus เป็นแอปฟรีพกพาที่ช่วยให้คุณดู Event Logs เร็วกว่า Event Viewer มาตรฐานของ Windows และส่งออก Entry ไปเป็นไฟล์ข้อความ คลิกปุ่ม Web Search เพื่อค้นหาข้อมูลออนไลน์ เพื่อหาข้อมูลเพิ่มเติมหรือแก้ไขข้อผิดพลาด
ฉันจะปกป้อง Event Logs ได้อย่างไร?
เพื่อปกป้อง Event Logs บนคอมพิวเตอร์ Windows 11/10 ของคุณ คุณต้องทำตามคู่มือที่กล่าวมาข้างต้น มี 2 วิธีคือ ใช้ Local Group Policy Editor และ Registry Editor คุณสามารถทำตามวิธีใดวิธีหนึ่งได้เมื่อคุณมีคีย์การเข้ารหัส
Event Logs มี 5 ประเภทอะไรบ้าง?
เพื่อข้อมูลของคุณ มี Event Logs 5 ประเภทที่แตกต่างกัน ได้แก่ Information, Error, Success Audit, Warning และ Failure Audit คุณสามารถเข้ารหัส Event Logs ทุกประเภทได้ด้วยคู่มือที่กล่าวมา คุณสามารถทำตามวิธี REGEDIT หรือ GPEDIT เพื่อทำงานนี้ได้
ขอบคุณที่อ่าน! หวังว่าคู่มือนี้จะช่วยคุณ
