ในบทความก่อนหน้าเราได้รู้จัก Root Certificates บางครั้งองค์กรหรือผู้ใช้ต้องการจัดการและกำหนดค่า Trusted Root Certificates เพื่อป้องกันไม่ให้ผู้ใช้อื่นในโดเมนตั้งค่าเอง บทความนี้จะแนะนำวิธีจัดการ Trusted Root Certificates และเพิ่ม Certificate เข้า Trusted Root Certification Authorities store ใน Windows 11/10/8/7
จัดการ Trusted Root Certificates ใน Windows 11/10
เพื่อ เพิ่ม Certificate เข้า Trusted Root Certification Authorities store สำหรับ Local Computer จาก WinX Menu ใน Windows 11/10/8.1 ให้เปิด Run พิมพ์ mmc กด Enter เพื่อเปิด Microsoft Management Console
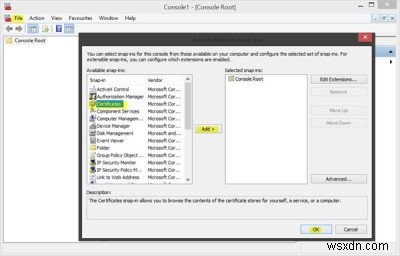
กดเมนู File เลือก Add/Remove Snap-in ที่ Available snap-ins คลิก Certificates แล้วคลิก Add
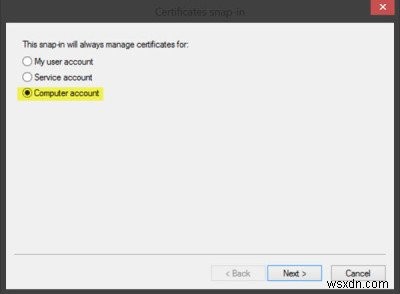
คลิก OK ในกล่องถัดไป เลือก Computer account แล้ว Next
เลือก Local computer คลิก Finish
กลับใน MMC ใน console tree ดับเบิลคลิก Certificates คลิกขวา Trusted Root Certification Authorities Store ภายใต้ All tasks เลือก Import
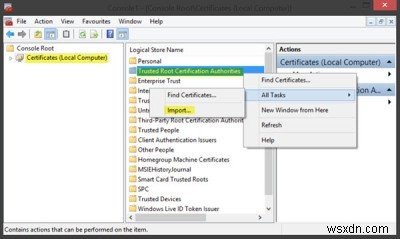
Certificate Import Wizard จะเปิดขึ้น
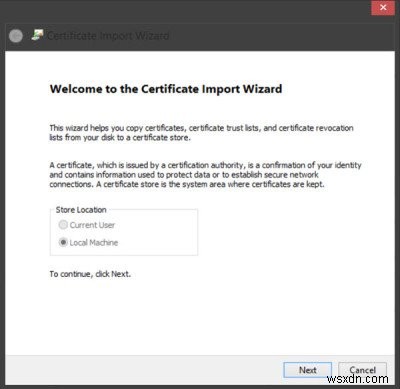
ทำตามขั้นตอนใน Wizard จนเสร็จ
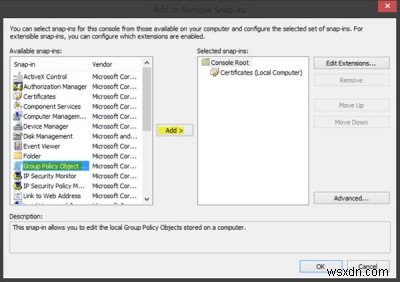
ต่อไปดูวิธีกำหนดค่าและ จัดการ trusted root certificates สำหรับ local computer เปิด MMC กด File > Add/Remove Snap-in ที่ Available snap-ins คลิก Group Policy Object Editor แล้ว Add เลือกคอมพิวเตอร์ที่ต้องการแก้ไข Local GPO คลิก Finish/OK
ใน MMC console tree ไปที่ Local Computer Policy > Computer Configuration > Windows Settings > Security Settings > Public Key Policies ดับเบิลคลิก Certificate Path Validation Settings เลือกแท็บ Stores
อ่านเพิ่ม: จัดการ Certificate ด้วย Certificate Manager หรือ Certmgr.msc
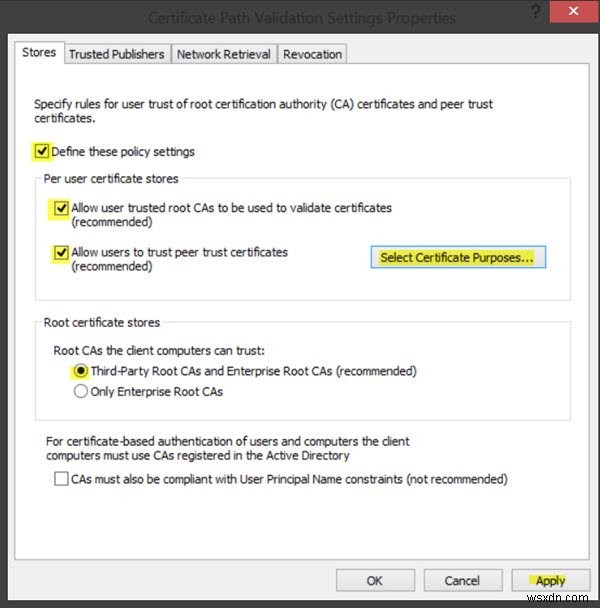
ที่นี่ ให้เลือก Define these policy settings, Allow user trusted root CAs to be used to validate certificates และ Allow users to trust peer trust certificates
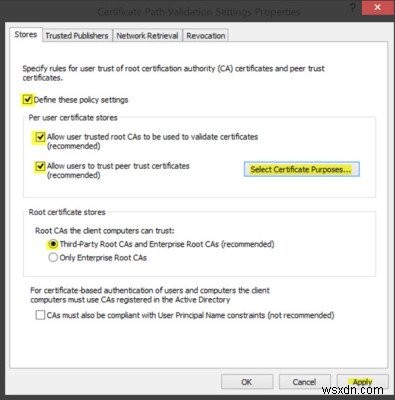
สุดท้าย ภายใต้ Stores tab > Root certificate stores เลือกตัวเลือกใดตัวเลือกหนึ่งภายใต้ Root CAs that the client computers can trust คลิก OK หากไม่แน่ใจ ให้เลือกตัวเลือกที่แนะนำ
วิธี จัดการ trusted root certificates สำหรับโดเมน และ เพิ่ม certificate เข้า Trusted Root Certification Authorities store สำหรับโดเมน ดูได้ที่ Technet
RCC เป็น Root Certificates Scanner ฟรี ช่วยสแกน Windows Root Certificates หา untrusted ones