

คุณสามารถตั้งค่านโยบายที่กำหนดว่าการปกป้อง BitLocker จำเป็นสำหรับคอมพิวเตอร์เพื่อให้สามารถเขียนข้อมูลไปยัง fixed data drives ได้ ไดรฟ์ข้อมูลคงที่ทั้งหมดที่ไม่ได้รับ BitLocker-protected จะถูก mount เป็น Read-only หากไดรฟ์ได้รับการปกป้องด้วย BitLocker จะถูก mount ด้วยการเข้าถึง Read and Write ในบทความนี้เราจะแสดงวิธีอนุญาตหรือปฏิเสธ Write access ไปยัง fixed data drives ที่ไม่ได้รับการปกป้องด้วย BitLocker สำหรับผู้ใช้ทุกคนใน Windows 10
ก่อนเริ่ม คุณควรทราบว่า:
- BitLocker Drive Encryption มีให้เฉพาะ Windows 10 Pro, Windows 10 Enterprise และ Windows 10 Education เท่านั้น
- คุณต้องลงชื่อเข้าใช้เป็น Administrator เพื่ออนุญาตหรือปฏิเสธ write access ไปยัง fixed data drives ที่ไม่ได้รับการปกป้องด้วย BitLocker
อนุญาตหรือปฏิเสธ Write Access ไปยัง Fixed Drives ที่ไม่ได้รับการปกป้องด้วย BitLocker
เพื่อกำหนดค่าการตั้งค่า Allow หรือ Deny Write Access to Fixed Data Drives not Protected by BitLocker โดยใช้ Group Policy Editor:
เปิด Local Group Policy Editor
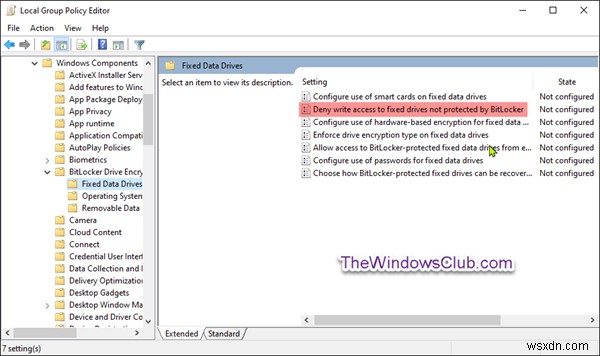
ในหน้าต่างซ้ายของ Local Group Policy Editor ให้ไปที่ตำแหน่ง:
Computer Configuration > Administrative Templates > Windows Components > BitLocker Drive Encryption > Fixed Data Drives.
การตั้งค่านโยบายนี้กำหนดว่าการปกป้อง BitLocker จำเป็นสำหรับ fixed data drives เพื่อให้เขียนได้บนคอมพิวเตอร์หรือไม่
หากคุณเปิดใช้งานการตั้งค่านโยบายนี้ fixed data drives ทั้งหมดที่ไม่ได้รับการปกป้องด้วย BitLocker จะถูก mount เป็น read-only หากไดรฟ์ได้รับการปกป้องด้วย BitLocker จะถูก mount ด้วย read and write access
หากคุณปิดใช้งานหรือไม่กำหนดค่านโยบายนี้ fixed data drives ทั้งหมดบนคอมพิวเตอร์จะถูก mount ด้วย read and write access
ในหน้าต่างขวาของ Fixed Data Drives ใน Local Group Policy Editor ให้ดับเบิลคลิก Deny write access to fixed drives not protected by BitLocker policy เพื่อแก้ไข
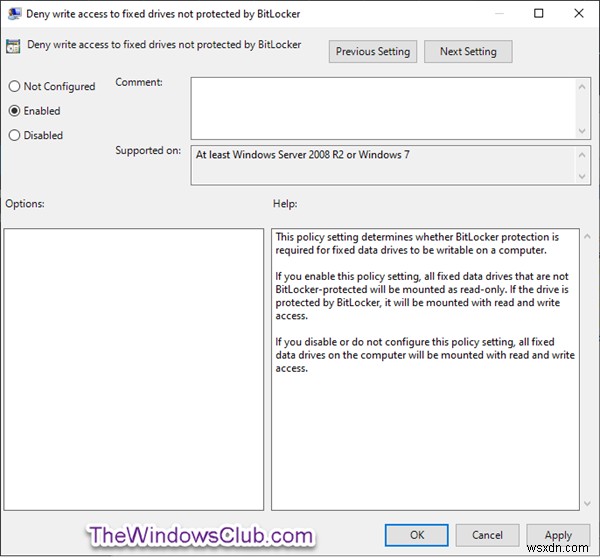
Not Configured เป็นค่าเริ่มต้น ในการกำหนดค่าการตั้งค่า ให้ทำดังนี้:
เพื่ออนุญาต: เลือกปุ่ม radio Not Configured หรือ Disabled และคลิก OK
เพื่อปฏิเสธ: เลือกปุ่ม radio Enabled และคลิก OK
ตอนนี้คุณสามารถออกจาก Group Policy editor ได้
รีสตาร์ทคอมพิวเตอร์เพื่อให้การเปลี่ยนแปลงมีผล
