

Windows 10/8/7 และ Windows Server มีเครื่องมือบรรทัดคำสั่งชื่อ Audit Policy Program หรือ AuditPol.exe อยู่ในโฟลเดอร์ System32 ช่วยให้คุณจัดการและตรวจสอบการตั้งค่านโยบายตรวจสอบย่อย (sub-category) ได้อย่างแม่นยำมากขึ้น
การตั้งค่านโยบายตรวจสอบที่ระดับหมวดหมู่จะทับทีฟีเจอร์นโยบายตรวจสอบย่อยใหม่ ค่า Registry ใหม่ที่นำมารวมใน Windows Vista คือ SCENoApplyLegacyAuditPolicy อนุญาตให้จัดการนโยบายตรวจสอบโดยใช้หมวดหมู่อย่างไม่ต้องเปลี่ยนแปลง Group Policy ค่า Registry นี้สามารถตั้งค่าเพื่อป้องกันการนำโนยบายระดับหมวดหมู่จาก Group Policy และเครื่องมือจัดการ Local Security Policy ไปใช้
AuditPol ใน Windows 10
หากต้องการเปิดใช้งานตัวเลือกนี้ ให้เปิด Local Security Policy > Local Policies > Security Options
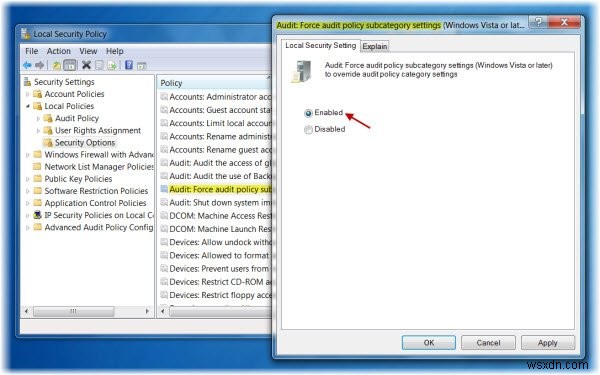
ในแผงด้านขวา ให้ดับเบิลคลิกที่ Audit: Force audit policy subcategory settings (Windows Vista or later) to override audit policy category settings เลือก Enabled > Apply/OK
AuditPol มีสวิตช์หลายตัวที่ช่วยให้คุณแสดง ตั้งค่า ล้าง สำรอง และกู้คืนการตั้งค่า
โดยเฉพาะ สามารถใช้เพื่อ:
- ตั้งค่าและสอบถามนโยบายตรวจสอบระบบ (system audit policy)
- ตั้งค่าและสอบถามนโยบายตรวจสอบต่อผู้ใช้ (per-user audit policy)
- ตั้งค่าและสอบถามตัวเลือกการตรวจสอบ (auditing options)
- ตั้งค่าและสอบถาม Security Descriptor ที่ใช้มอบสิทธิ์การเข้าถึงนโยบายตรวจสอบ
- รายงานหรือสำรองนโยบายตรวจสอบเป็นไฟล์ข้อความ CSV (comma-separated value)
- โหลดนโยบายตรวจสอบจากไฟล์ข้อความ CSV
- กำหนดค่า Global Resource SACLs
หากคุณเปิด Command Prompt เป็น Administrator คุณสามารถใช้ AuditPol เพื่อดูการตั้งค่าการตรวจสอบที่กำหนดโดยรัน:
auditpol /get /category:*
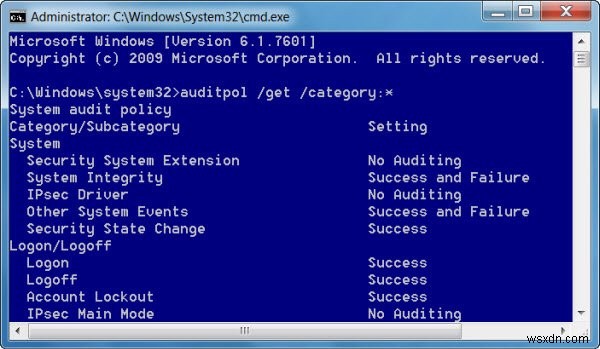
จุดที่ควรสังเกตคือ ขณะดูการตั้งค่านโยบายตรวจสอบด้วย AuditPol และ Local Security Policy (secpol.msc) ผลลัพธ์อาจแตกต่างกัน KB2573113 อธิบายเหตุผล:
AuditPol เรียก Authorization APIs โดยตรงเพื่อนำการเปลี่ยนแปลงนโยบายตรวจสอบรายละเอียดไปใช้ Secpol.mcs จัดการ Local Group Policy Object ซึ่งทำให้เกิดการเขียนการเปลี่ยนแปลงไปที่ system32\GroupPolicy\Machine\Microsoft\Windows NT\Audit\Audit.csv การตั้งค่าที่บันทึกในไฟล์ .csv ไม่ได้ถูกนำไปใช้กับระบบทันที แต่จะถูกเขียนลงไฟล์และอ่านภายหลังโดย Client-Side Extension (CSE) ในรอบการรีเฟรช Group Policy ถัดไป CSE จะนำการปรับเปลี่ยนที่อยู่ในไฟล์ .csv ไปใช้ Secpol.msc แสดงสิ่งที่ตั้งค่าไว้ใน Local GPO ไม่มีมุมมอง "effective settings" ใน secpol.msc ที่จะรวมการตั้งค่า AuditPol แบบรายละเอียดกับสิ่งที่กำหนดในท้องถิ่นตามที่เห็นใน secpol.msc
สำหรับรายละเอียดเพิ่มเติม โปรดเยี่ยมชม AuditPol บน TechNet
