

"อีเมลสปียอร์ฟิชชิงเพียงอันเดียวที่พกพาแมลแวร์ที่ปรับเปลี่ยนเล็กน้อย สามารถข้ามโซลูชันความปลอดภัยระดับองค์กรที่มีมูลค่าหลายล้านดอลลาร์ได้ หากผู้โจมตีหลอกล่อพนักงานที่ไม่ใส่ใจด้านไซเบอร์ไจเนียมให้เปิดไฟล์แนบหรือคลิกลิงก์อันตราย และจากนั้นทำให้เครือข่ายทั้งหมดถูกข่มขู่"
เจมส์ สกอต นักวิจัยอาวุโส สถาบันเทคโนโลยีโครงสร้างพื้นฐานสำคัญ (ICIT)
สัปดาห์ที่แล้ว พบรูปแรง (Ransomware) ชื่อ Defray ที่โจมตีกลุ่มองค์กรเฉพาะทาง โดยต้องการค่าไถ่ 5,000 ดอลลาร์เมื่อติดเชื้อ มันเป็นโทรจันเข้ารหัสไฟล์ที่เขียนด้วย C++ ใช้อัลกอริทึมเข้ารหัสขั้นสูง
ชื่อ Defray มาจากโฮสต์เซิร์ฟเวอร์คำสั่งและควบคุม (C2) ในการโจมตีครั้งแรกที่ติดตามพบ: 'defrayable-listings'
ยังรู้จักอีกชื่อหนึ่งว่า Glushkov Ransomware ชื่อนี้อาจใช้เป็นการอ้างอิงถึงบัญชีอีเมล 'admin@wsxdn.com', 'glushkov@tutanota.de', และ 'admin@wsxdn.com' ที่ใช้เผยแพร่ภัยคุกคามและติดต่อแฮกเกอร์
มันเผยแพร่ผ่านการโจมตี 2 ครั้งที่เล็กและเจาะจง และถูกจัดว่าเป็นภัยคุกคามด้านเข้ารหัสที่รุนแรง ภัยคุกคามนี้ถูกเปรียบเทียบกับสายพันธุ์ Petya และ WannaCry
ตามรายงาน ภัยคุกคามนี้มุ่งเป้าหลักไปที่เครือข่ายโรงพยาบาลและสถาบันการศึกษา และเข้ารหัสข้อมูล
การโจมตีครั้งแรกมุ่งเป้าสู่องค์กรด้านสาธารณสุขและการศึกษา ในขณะที่อีกครั้งมุ่งเป้าสู่สถาบันอุตสาหกรรมและเทคโนโลยี
วิธีการแพร่กระจายอย่างไร?
แหล่งรูปภาพ: gbhackers
โปรแกรมติดตั้งที่ใช้เผยแพร่แมลแวร์ ใช้เอกสาร Word ที่มีคลิปวิดีโอฝังตัว (OLE packager shell object) เข้าไป
เมื่อผู้รับพยายามเล่นวิดีโอที่ฝังไว้ ซึ่งเป็นรูปภาพ จะทำให้ Defray Ransomware ถูกติดตั้งและทำงาน หลังการติดตั้ง มันจะเริ่มเข้ารหัสข้อมูล และแสดงบันทึกค่าไถ่ แจ้งว่าเพื่อเข้าถึงข้อมูลคืน ต้องจ่ายค่าไถ่
อีเมลฟิชชิงและอีเมลสปียอร์ฟิชชิงแบบเจาะจง ถูกใช้เพื่อดึงดูดพนักงานสำนักงาน และบังคับให้เปิดเอกสารที่ติดไวรัส อีเมลจะถูกส่งถึงบุคคลหรือกลุ่ม และประกอบด้วยข้อความที่ออกแบบมาเพื่อหลอกล่อเป้าหมาย
แคมเปญครั้งแรกเกิดขึ้นเมื่อวันที่ 15 ส.ค. มุ่งเป้าผู้เชี่ยวชาญด้านอุตสาหกรรมและเทคโนโลยี ต่อมาในวันที่ 22 ส.ค. แคมเปญอีกครั้งถูกปล่อยออกมา และอีเมลปลอมหรือส่งไปยังองค์กรสาธารณสุขและการศึกษา อีเมลนี้มีรายงานผู้ป่วยจากผู้จัดการข้อมูลและเทคโนโลยีฝ่ายหนึ่งของโรงพยาบาล
แหล่งรูปภาพ: Proofpoint
อีเมลปลอมเหล่านี้เปิดโอกาสให้แมลแวร์เข้าไปติดตั้งบนเครื่อง เหมือนกับการเชิญชวนแวมไพร์เข้าบ้าน แล้วปล่อยให้ดูดเลือดของคุณ
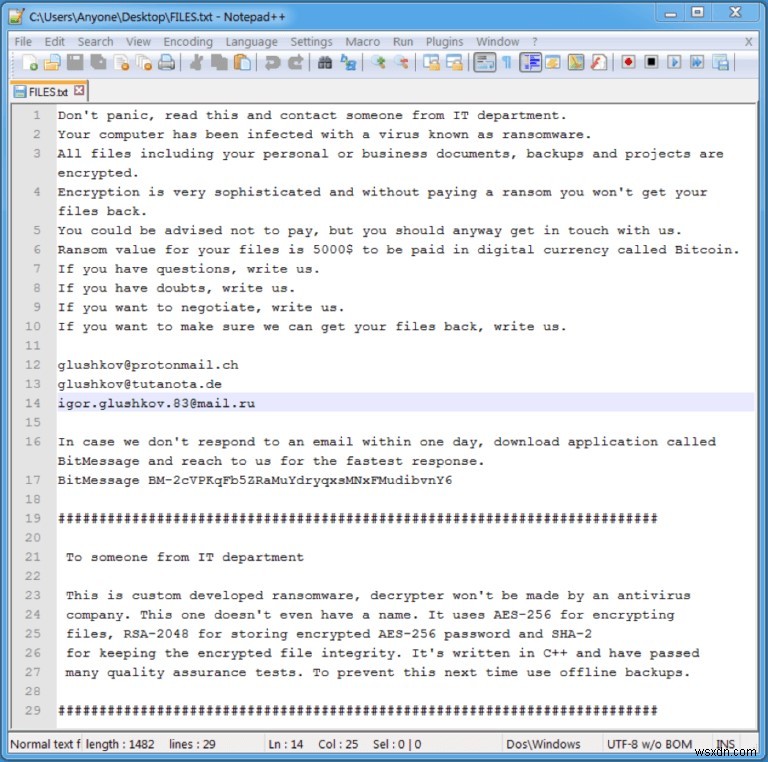
หลังจากนี้ บันทึกค่าไถ่จะปรากฏบนเดสก์ท็อป เหยื่อถูกขอให้จ่าย 5,000 ดอลลาร์ในรูปของบิตคอยน์
บันทึกค่าไถ่พบได้ใน 2 ไฟล์ ชื่อ 'Files.TXT' และ 'HELP.TXXR' และสรุปว่า:
"นี่คือรูปแรงที่พัฒนาขึ้นเอง โปรแกรมถอดรหัสจะไม่ถูกสร้างโดยบริษัทแอนตี้ไวรัส ตัวนี้แม้แต่ชื่อก็ไม่มี ใช้ AES-256 สำหรับเข้ารหัสไฟล์ RSA-2048 สำหรับเก็บรหัสผ่าน AES-256 ที่เข้ารหัส และ SHA-2 สำหรับรักษาความสมบูรณ์ของไฟล์ที่เข้ารหัส เขียนด้วย C++ และผ่านการทดสอบคุณภาพมากมาย เพื่อป้องกันครั้งหน้า ให้ใช้การสำรองข้อมูลออฟไลน์"
แหล่งที่มา: tripwire
Defray Ransomware เข้ารหัสไฟล์ที่มีนามสกุลต่อไปนี้:
.001, .3ds, .7zip, .MDF, .NRG, .PBF, .SQLITE, .SQLITE2, .SQLITE3, .SQLITEDB, .SVG, .UIF, .WMF, .abr, .accdb, .afi, .arw, .asm, .bkf, .c4d, .cab, .cbm, .cbu, .class, .cls, .cpp, .cr2, .crw, .csh, .csv, .dat, .dbx, .dcr, .dgn, .djvu, .dng, .doc, .docm, .docx, .dwfx, .dwg, .dxf, .exe, .fla, .fpx, .gdb, .gho, .ghs, .hdd, .html, .iso, .iv2i, .java, .key, .lcf, .lnk, .matlab, .max, .mdb, .mdi, .mrbak, .mrimg, .mrw, .nef, .odg, .ofx, .orf, .ova, .ovf, .pbd, .pcd, .pdf, .php, .pps, .ppsx, .ppt, .pptx, .pqi, .prn, .psb, .psd, .pst, .ptx, .pvm, .pzl, .qfx, .qif, .r00, .raf, .rar, .raw, .reg, .rw2, .s3db, .skp, .spf, .spi, .sql, .sqlite-journal, .stl, .sup, .swift, .tib, .txf, .u3d, .v2i, .vcd, .vcf, .vdi, .vhd, .vmdk, .vmem, .vmwarevm, .vmx, .vsdx, .wallet, .win, .xls, .xlsm, .xlsx, .zip.
แหล่งที่มา: enigmasoftware
การโจมตีรูปแรงทั้งหมดนี้เป็นสัญญาณเตือนให้เราระวังและปกป้องตัวเอง เราควรหลีกเลี่ยงการเปิดอีเมลที่ได้รับจากแหล่งไม่รู้จัก และอีเมลที่เราไม่แน่ใจ ไม่ควรเปิดไฟล์แนบทุกอย่างที่ได้รับในอีเมล นอกจากนี้ จากมุมมองด้านความปลอดภัย ควรติดตั้งแอนตี้ไวรัสที่อัปเดตล่าสุดบนเครื่องของคุณ
