

ระบบ Linux มาพร้อมระบบความปลอดภัยในตัว ที่ทำให้ระบบปลอดภัยกว่า Windows ฟีเจอร์ความปลอดภัยใน Linux ทำให้ต้านทานไวรัสและภัยคุกคามอื่นๆ ได้ แต่นั้นไม่ได้จบสิ้นปัญหาความปลอดภัยทั้งหมด ยังมีอีกมาก! แฮกเกอร์กำลังทำลายกำแพงความปลอดภัยเดสก์ท็อป โดยขยายการเข้าถึงจากโฟลเดอร์ส่วนตัวไปจนถึงรายละเอียดบัตรเครดิต ไม่ว่าจะเป็นการล็อกหน้าจอพื้นฐาน หรือใช้ SSH logins ที่ปลอดภ การปฏิบัติตามมาตรฐานความปลอดภัย Linux desktop บางอย่าง จะคุ้มค่า
วิธีรักษาความปลอดภัยระบบปฏิบัติการ Linux
มาดู checklist ความปลอดภัยในบทความนี้ อธิบายวิธีรักษาความปลอดภัย Linux operating system (บังคับสำหรับทุกการติดตั้ง Linux) อ่านต่อ!
1. อย่าละเลย SE-Linux
หากมีข้อกำหนดเพิ่มประสิทธิภาพความปลอดภัย มันมีเหตุผล SE-Linux ห้ามการเข้าถึงควบคุมแอปพลิเคชันบนเดสก์ท็อป ทำให้แฮกเกอร์ยากที่จะเข้าระบบ ผู้ใช้มักปิดระบบควบคุมการเข้าถึงความปลอดภัยโดยไม่สังเกตด้านความปลอดภัย ใช้ปกป้องไฟล์ กระบวนการ และผู้ใช้ที่ไม่ได้รับอนุญาตให้เข้าถึงระบบ ดังนั้นความปลอดภัยจึงถูกจัดการโดยแอดมินเสมอ จาก 3 โหมดของ SE-Linux คือ enforcing, permissible และ disabled ควรใช้ 2 โหมดแรก
2. ใช้ Secure SSH Logins
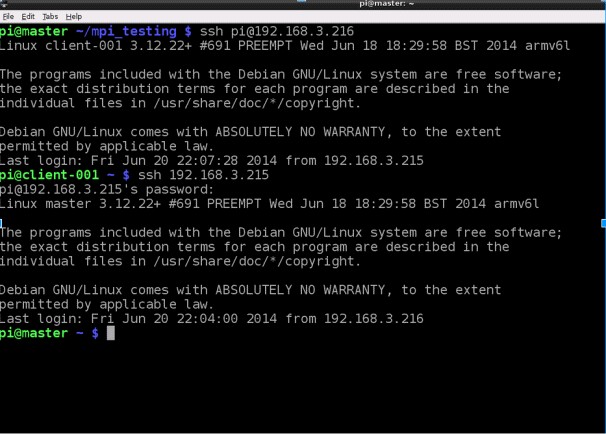
การจัดการเดสก์ท็อปจากตำแหน่งระยะไกลด้วยความปลอดภัยที่เหมาะสม สำคัญต่อข้อมูลที่เก็บในระบบ SSH logins ให้โปรโตคอลเข้ารหัสที่ปลอดภ โปรโตคอลนี้ใช้สื่อสารกับเซิร์ฟเวอร์ขณะเข้าถึงตำแหน่งของคุณจากตำแหน่งระยะไกล Telnet และ Rlogin ส่งการตั้งค่าไปเซิร์ฟเวอร์ และอนุญาตล็อกอินโดยไม่ต้องพิมพ์รหัสผ่าน ผู้เชี่ยวชาญแนะนำใช้ port number ระดับสูง ผ่าน SSH 22
3. Wi-Fi Protected Access บน Router
หากคุณยังรู้สึกปลอดภกับ WEP จำไว้ว่า มันคือฟีเจอร์ความปลอดภัยมาตรฐานบน wireless router ทุกตัว แฮกเกอร์แฮกความปลอดภัยได้ง่าย โดยระบุ keys ที่ใช้บน wireless networks ที่ใช้ WEP การใช้ WPA2 หรืออย่างน้อย WPA จะทำให้การเชื่อมต่อของคุณปลอดภกว่า WEP มาก
4. อัปเดตระบบเป็นประจำ
Linux desktop ได้รับอัปเดตความปลอดภัยภายในไม่กี่ชั่วโมงหลังปล่อย แต่ผู้ใช้ได้รับเฉพาะตอนที่ติดตั้งอัปเดตเป็นประจำ แม้คุณคิดว่าระบบทำงานดี ยังต้องอัปเดต เพราะ security fixes ที่มาพร้อมกัน Security fixes เหล่านี้ไม่เคยปล่อยให้แฮกเกอร์เข้า kernels ที่ทันสมัยของคุณ นอกจากมาตรฐานความปลอดภัย ยังแก้ปัญหาความเสถียรอื่นๆ ที่อาจป้องกันการครัชระบบจากการใช้งานปกติ
5. ใช้รหัสผ่านที่แข็งแกร่ง
ไม่ว่าคุณใช้ distribution Ubuntu หรือ Fedora การใช้รหัสผ่านแข็งแกร่งเป็นสิ่งสำคัญมาก เพราะแฮกเกอร์ไม่เคยทิ้งโอกาสเข้าระบบ ให้พวกเขาเจออุปสรรค โดยใช้ Pluggable Authentication Module ซึ่งบังคับผู้ใช้เก็บรหัสผ่านแข็งแกร่ง และรักษา Linux desktop ให้ปลอดภ
6. ใช้ Firewalls
Firewalls ทำให้ระบบต้านทานการเข้าถึงเซิร์ฟเวอร์ที่ไม่ได้รับอนุญาต โดยไม่มีไฟร์วอลล์ มนุษย์เข้าถึงอินเทอร์เน็ตไปยังบริการที่ไม่ปลอดภบนคอมพิวเตอร์ของคุณ และใช้ประโยชน์อย่างผิด Ubuntu ไม่เปิดไฟร์วอลล์โดยค่าเริ่มต้น แต่คุณติดตั้งได้ หรือเปลี่ยนคอนฟิกเพื่อเปิดไฟร์วอลล์บนระบบ
7. มี Disk Partitions
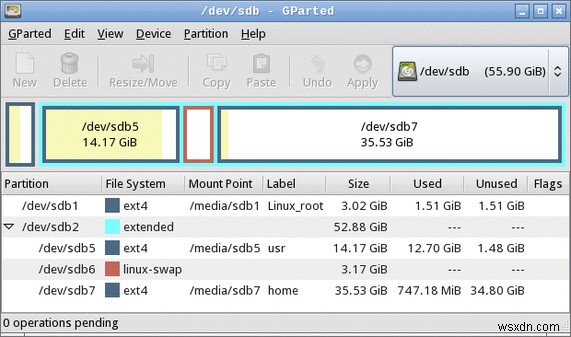
Disk partitions ช่วยจัดระเบียบข้อมูล เก็บข้อมูลที่ตำแหน่งต่างๆ เก็บตำแหน่งหนึ่งแยกจากอีกตำแหน่งหนึ่ง เพื่อถ้าส่วนหนึ่งของข้อมูลถูกทำลาย ส่วนที่เหลือไม่ได้รับผลกระทบ ต้องมี disk partitions เช่น /boot, /home, /temp, /var และให้แน่ใจว่าแอปบุคคลที่สามทั้งหมดอยู่บนไฟล์แยกภายใต้ /opt
มาตรฐานความปลอดภัย Linux desktop เหล่านี้ จะช่วยให้คุณปรับแต่ง Linux desktop ให้แข็งแกร่ง ตามคำมกล่าวเก่า "ปลอดภัยกว่าต้องเสียใจ" 听起来完美 当它涉及到 保护您的 Linux 桌面 这些技术是一些基本的安全措施 但人们很少使用它们
มีผู้ให้บริการหลายราย ที่นำแนวปฏิบัติเหล่านี้ไปใช้ดี เพื่อรักษา Linux desktop ให้ปลอดภ นำแนวปฏิบัติเหล่านี้ไปใช้ และเก็บรักษา Linux desktop ของคุณจากทุกการปฏิบัติที่ผิดกฎหมาย
