

บน CentOS, RedHat และ Fedora คุณสามารถกำหนดค่าการติดตั้งอัปเดตความปลอดภัยโดยอัตโนมัติทันทีที่ปรากฏในที่เก็บ ในบทความนี้เราจะบอกวิธีใช้ yum-cron หรือ dnf-automatic เพื่อตรวจสอบและติดตั้งอัปเดตความปลอดภัยเป็นประจำบน CentOS และ RHEL Linux
การกำหนดค่าอัปเดตอัตโนมัติด้วย Yum-cron บน CentOS 7/ RHEL 7
เพื่ออัปเดต CentOS 7 หรือ RHEL 7 โดยอัตโนมัติ คุณสามารถใช้เครื่องมือ yum-cron ซึ่งสามารถติดตั้งได้โดยใช้ตัวจัดการแพ็กเกจ yum:
# yum install -y yum-cron
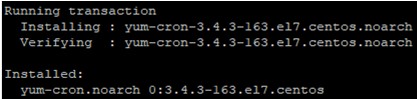
หลังจากติดตั้งแพ็กเกจแล้ว ให้แก้ไขไฟล์กำหนดค่า:
# nano /etc/yum/yum-cron.conf
และทำการเปลี่ยนแปลงต่อไปนี้:
update_cmd = security update_messages = yes download_updates = yes apply_updates = yes
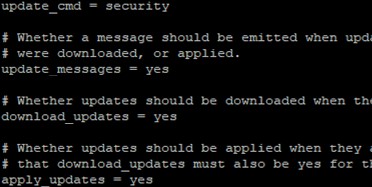
พารามิเตอร์เหล่านี้หมายความว่าอัปเดตความปลอดภัยต้องถูกดาวน์โหลดและติดตั้งโดยอัตโนมัติ อัปเดตอื่นๆ ทั้งหมดจะถูกละเว้น และคุณสามารถติดตั้งด้วยตนเองได้
คุณยังสามารถใช้ตัวเลือกเหล่านี้ได้:
security-severity:Critical – ติดตั้งเฉพาะอัปเดตความปลอดภัยที่สำคัญ;
minimal-security – ติดตั้งการแก้ไขบั๊กและอัปเดตความปลอดภัย;
minimal-security-severity:Critical – ติดตั้งการแก้ไขบั๊กและอัปเดตสำคัญเท่านั้น
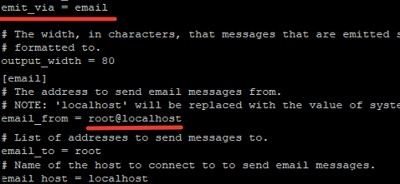
หากมีการกำหนดค่าตัวแทนส่งจดหมาย (MTA) บนเซิร์ฟเวอร์ของคุณ คุณสามารถเปิดใช้งานการแจ้งเตือนอีเมลอัตโนมัติไปยังที่อยู่อีเมลที่คุณระบุในไฟล์กำหนดค่า:
emit_via = email email_from = server32@localhost email_to = update_alerts@woshub.com email_host = smtpgw.woshub.com
คุณสามารถยกเว้นบางแพ็กเกจออกจากงานติดตั้งอัปเดตอัตโนมัติ เพิ่มชื่อแพ็กเกจในฟิลด์ exclude ของส่วน [base] ตัวอย่างเช่น:
exclude= mysql* kernel* php*
บันทึกการเปลี่ยนแปลงในไฟล์กำหนดค่า เริ่มบริการ yum-cron เพิ่มเข้าไปในการเริ่มต้น:
# systemctl start yum-cron

# systemctl enable yum-cron
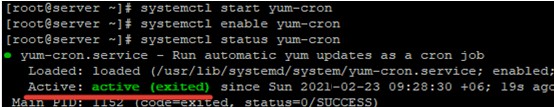
คุณจะได้รับข้อมูลเกี่ยวกับการติดตั้งอัปเดตความปลอดภัยทางอีเมล หรือตรวจสอบไฟล์ล็อก /var/log/yum.log เพื่อให้เวลาแสดงในล็อกถูกต้อง ตรวจสอบว่าเวลาบนอุปกรณ์ Linux ของคุณซิงโครไนซ์กับโฮสต์ NTP ที่น่าเชื่อถือ
เครื่องมือ yum-security อาจหายไปจากอินสแตนซ์ Linux ของคุณ ในกรณีนี้ คุณอาจได้รับข้อผิดพลาดต่อไปนี้เมื่อพยายามรันคำสั่ง:
# yum upgrade –security
Command line error: no such option: —security
ปัญหานี้แก้ไขได้โดยการติดตั้งแพ็กเกจที่เหมาะสม:
# yum install -y yum-security
การอัปเดตความปลอดภัยอัตโนมัติด้วย Dnf-automatic บน CentOS 8 หรือ RHEL 8
บน CentOS 8 และ RHEL 8 ตัวจัดการแพ็กเกจ yum ถูกแทนที่ด้วย dnf และแนะนำให้ใช้ dnf เพื่อติดตั้ง/อัปเดต/ลบแพ็กเกจ (อย่างไรก็ตาม yum ยังคงทำงานเป็น symbolic link ไปยัง dnf) เพื่อกำหนดค่าการติดตั้งอัปเดตความปลอดภัยอัตโนมัติ ให้ติดตั้ง dnf-automatic:
# dnf install -y dnf-automatic
หลังจากรันคำสั่งนี้ dnf-automatic จะถูกติดตั้งและบางแพ็กเกจจะถูกอัปเดต
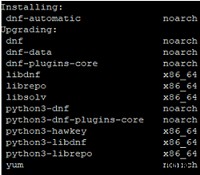
ไฟล์กำหนดค่า dnf-automatic คือ /etc/dnf/automatic.conf:
# nano /etc/dnf/automatic.conf
คุณต้องเปลี่ยนบางตัวเลือกในไฟล์กำหนดค่า:
upgrade_type = security download_updates = yes apply_updates = yes emit_via = email email_from = server2@localhost
เพื่อรับการแจ้งเตือนอีเมล ให้ป้อนที่อยู่ smtp ของคุณ
รันบริการ dnf-automatic:
# systemctl start dnf-automatic.timer

# systemctl enable dnf-automatic.timer
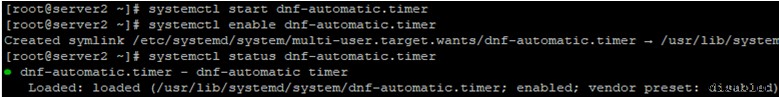
คุณสามารถดูงานอัปเดตอัตโนมัติของคุณโดยใช้คำสั่งนี้:
# systemctl list-timers *dnf*
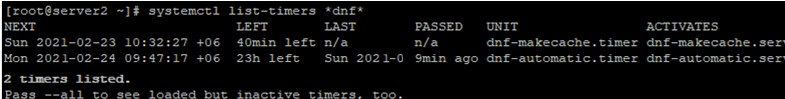
คุณสามารถรับล็อกอัปเดตทางอีเมล หรือตรวจสอบไฟล์ล็อกท้องถิ่น /var/log/dnf.rpm.log
การติดตั้งอัปเดตอัตโนมัติช่วยเพิ่มความปลอดภัยและการปกป้องเซิร์ฟเวอร์ Linux ของคุณในอินเทอร์เน็ตโดยการติดตั้งอัปเดตความปลอดภัยและการแก้ไขบั๊กสำหรับซอฟต์แวร์ของคุณเร็วที่สุด ในกรณีส่วนใหญ่ การติดตั้งอัปเดตอัตโนมัติบนเซิร์ฟเวอร์การผลิตโดยไม่มีการควบคุมของผู้ดูแลระบบเป็นวิธีแก้ไขที่ไม่ดี แต่ในบางกรณี การอัปเดตอัตโนมัติเป็นสิ่งสำคัญหรือความเสี่ยงด้านความปลอดภัยมีน้ำหนักมากกว่าความเสี่ยงของการไม่พร้อมใช้งานบริการชั่วคราว
