

ระบบปฏิบัติการ Linux เป็นหนึ่งใน OS ที่แข็งแกร่งและปลอดภัยที่สุดที่คุณจะได้ แต่ไม่ได้หมายความว่ามันไม่ถูกโจมตีทางความปลอดภัยเลย
เมื่อพูดถึงความปลอดภัยข้อมูลในโลกอุปกรณ์เชื่อมต่อกัน การใช้แนวทาง proactive เพื่อป้องกันการรั่วไหลของข้อมูลเป็นสิ่งสำคัญ คู่มือนี้แสดงวิธีเพิ่มระดับความปลอดภัยด้วยการเปิดใช้งานและกำหนดค่า firewall บนระบบ Ubuntu Linux ของคุณ
ทำไมต้องใช้ Firewall?
ความปลอดภัยข้อมูลในโลกอุปกรณ์เชื่อมต่อกันมีความสำคัญสูงสุด และเริ่มต้นจากคุณและอุปกรณ์ของคุณ นอกจากปฏิบัติตามมาตรการความปลอดภัยอื่นๆ และใช้รหัสผ่านที่ปลอดภ firewall ช่วยให้ระบบของคุณปลอดภัย
Firewall เป็นโปรแกรมเครือข่ายที่ใช้จัดการและควบคุมการเข้าออกของ traffic บนเครือข่าย
Ubuntu Linux มาพร้อมแอปพลิเคชัน firewall UFW ย่อมาจาก Uncomplicated Firewall แอปพลิเคชันที่เรียบง่ายและมีประสิทธิภาพสำหรับจัดการ firewall ของคุณ ด้วย UFW คุณกำหนดค่า firewall และตั้งนโยบายจำกัดเพื่อป้องกันคอมพิวเตอร์บนเครือข่าย
UFW พัฒนาบน iptables เครื่องมือจัดการทางการบริหารระดับเคอร์เนล (kernel native administrative tool) สำหรับจัดการและกรองการเชื่อมต่อเครือข่าย
ตรวจสอบสถานะ Firewall ของคุณ
Ubuntu Linux ปิด firewall ไว้โดยค่าเริ่มต้น ก่อนเริ่มกำหนดค่า firewall คุณต้องตรวจสอบว่ามัน active หรือ disabled
sudo ufw status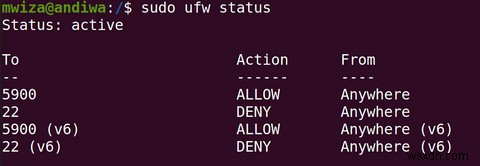
จากผลลัพธ์ข้างต้น แสดงว่า firewall active และอุปกรณ์อื่นเข้าถึงพอร์ต 5900 เพื่อเริ่มการเชื่อมต่อได้ ส่วนใหญ่ VNC server ใช้พอร์ต 5900 เพื่ออนุญาตการเชื่อมต่อ remote desktop
หากผลลัพธ์สถานะบอกว่า inactive คุณต้องเปิดใช้งาน firewall บนเครื่อง
เปิดใช้งาน Firewall ด้วย UFW
เพื่อเปิดใช้งาน firewall รันคำสั่งต่อไปนี้:
sudo ufw enableFirewall ของคุณเปิดใช้งานแล้ว และจะเริ่มอัตโนมัติทุกครั้งที่ระบบบูต หากรันคำสั่ง sudo ufw status อีกครั้ง จะเห็นว่า firewall active แล้ว
เคล็ดลับ: เมื่อทำการเปลี่ยนแปลงด้วยคำสั่ง ufw ให้ reload firewall เพื่อลงทะเบียนการเปลี่ยนแปลงเหล่านั้น
sudo ufw reloadเปิดใช้งาน Firewall Logging ด้วย UFW
System logging เป็นกลไกความปลอดภัยที่จัดทำบันทึกและเก็บบันทึกเหตุการณ์บางอย่างที่เกิดขึ้นบนคอมพิวเตอร์ ระบบปฏิบัติการ Linux ของคุณกำลัง logging เหตุการณ์สำคัญตลอดเวลา และ Ubuntu firewall ไม่ได้เป็นข้อยกเว้น
เกี่ยวข้อง: เริ่มต้นกับ System Logging ใน Linux
Firewall logging ปิดอยู่โดยค่าเริ่มต้นบน Ubuntu Linux เพื่อเปิดใช้งาน firewall logging:
sudo ufw logging onบน Ubuntu ไฟล์ /var/log/ufw.log เก็บ firewall logs
กำหนดและลบกฎ (Rules)
หากต้องการเปิดพอร์ตบางพอร์ตบนคอมพิวเตอร์ให้ภายนอกอย่างชัดเจน ทำได้ด้วยตัวเลือก allow ตามด้วยหมายเลขพอร์ต ตัวอย่าง เพื่ออนุญาตการเชื่อมต่อ HTTP จากคอมพิวเตอร์อื่น ต้องเปิดพอร์ต 80
sudo ufw allow 80คุณยังใช้ service name ของพอร์ตแทนหมายเลขพอร์ตได้ ดังนั้นเพื่ออนุญาตบริการ HTTP:
sudo ufw allow httpตรวจสอบสถานะ firewall จะพบว่าพอร์ต 80 (HTTP) เปิดใช้งานบน firewall แล้ว
sudo ufw status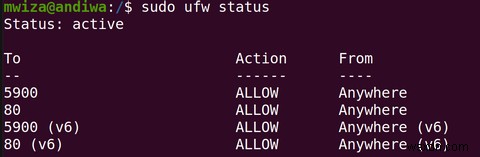
เห็นได้ว่าพอร์ต 80 ถูกกำหนดให้อนุญาตการเชื่อมต่อจากคอมพิวเตอร์อื่น
เพื่อลบกฎ firewall ที่อนุญาตการเชื่อมต่อบนพอร์ต 80:
sudo ufw delete allow 80ปิดพอร์ตชั่วคราว
เพื่อปิดพอร์ตชั่วคราวโดยไม่ลบกฎ ใช้คำสั่ง ufw deny ตัวอย่าง ปิดพอร์ต 80:
sudo ufw deny 80สร้างโปรไฟล์แอปพลิเคชันด้วย UFW
แอปพลิเคชันบางอย่างบนระบบจะใช้หมายเลขพอร์ตเฉพาะเพื่อทำงานอย่างราบรื่น เพื่อวัตถุประสงค์ด้านความปลอดภัย แอปพลิเคชันเหล่านี้จะมี UFW profile ใช้คำสั่งต่อไปนี้เพื่อแสดงรายการแอปพลิเคชันที่มี UFW profile:
sudo ufw app list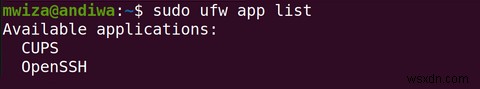
แอปพลิเคชันที่มี UFW profile จะมีไฟล์เก็บในไดเรกทอรี /etc/ufw/applications.d การดูไฟล์หนึ่งในไดเรกทอรีนี้จะแสดงว่าพอร์ตไหนที่แอปใช้ และคำอธิบายของแอป
อนุญาตการเชื่อมต่อจากที่อยู่ IP เฉพาะ
บางครั้งคุณอาจต้องการให้ IP address เฉพาะเชื่อมต่อกับ PC ได้ ตัวอย่าง เพื่ออนุญาตเฉพาะ IP address 192.168.10.197 ใช้คำสั่ง:
sudo ufw allow from 192.168.10.197เพื่อลบหรือ delete IP address จากรายการที่อนุญาต:
sudo ufw delete allow from 192.168.10.197ทดสอบกฎ Firewall
บางกรณีคุณอาจต้องการทดสอบกฎ firewall ก่อนนำไปใช้จริง เพื่อดูผลกระทบที่จะเกิดขึ้น ตัวอย่าง เพื่อทดสอบเปิดพอร์ต SSH โดยไม่ apply การเปลี่ยนแปลง ทำได้ดังนี้:
sudo ufw --dry-run allow sshการป้องกันด้วย Firewall เพียงอย่างเดียวไม่พอ
Ubuntu firewall ให้คุณกำหนดค่าและป้องกันคอมพิวเตอร์บนเครือข่ายได้ แต่การรักษาความปลอดภัยระบบเป็นหลายมิติ Firewall เพียงอย่างเดียวไม่เพียงพอที่จะรักษาความปลอดภัยระบบ นั่นคือเหตุผลที่คุณควรปฏิบัติตามมาตรการความปลอดภัยที่ดี เช่น ใช้รหัสผ่านแข็งแกร่งสำหรับบัญชีของคุณ
