

Linux เป็น OS ที่ปลอดภัยที่สุด ไม่ต้อง Antivirus ไฟล์ไม่รันได้โดยไม่ได้รับอนุญาต และมีการป้องกันมากจากผู้มีเจตนาร้าย เครื่องมือทั่วไปที่ System Admin และ Home User ใช้เหมือนกันคือ Firewall
Firewall ในรูปแบบพื้นฐาน จะสัมผัส Incoming Packets ดูว่าจะทำอะไรก่อนส่งไปยัง Application ปลายทางหรือ Forward ต่อ ส่วน "ดูว่าจะทำอะไร" มาจาก Network Firewall Rules ที่ User กำหนด ว่าจะ Accept หรือ Reject Packet
Linux Kernel มี Built-in Filtering System ที่ Accept/Reject Packet ตาม Rules ที่เราต้องการ เหลือแค่การกำหนด Rules นี้
โดยค่าเริ่มต้น Ubuntu และ Distro อื่นรวม iptables Utility สำหรับกำหนดและจัดการ Network Firewall Rules ที่นำไปใช้กับ Network Traffic ปัญหา iptables คือ Command Line Switches และ Options ลึกลับ และมีหลายร้อยตัว ไม่อยู่ในเกณฑ์ User Friendly
ตัวอย่าง iptables Rule ปกติ:
# iptables -A INPUT -s xmail.spammer.ru -d 10.4.5.6 -p tcp --dport 25 -j REJECT
ควรจะง่ายกว่านี้ใช่ไหม? Windows มีซอฟต์แวร์ Firewall พร้อมใช้งานที่ปรับได้ Linux ก็มี Software ช่วยตั้งค่า Firewall ง่ายๆ
UFW & GuFW
สำหรับ Ubuntu User มี Uncomplicated Firewall (UFW) UFW เป็น Command Line Utility แต่ Syntax เรียบง่ายกว่า ก่อน Allow/Deny Incoming/Outgoing ทั้งหมดตามต้องการ แล้วค่อย Enable/Disable Traffic ที่ Port เฉพาะ หรือ Host/Service เฉพาะ ตัวอย่างจะช่วยเข้าใจ:
ufw allow 8080/tcp อนุญาตทุกการเข้าถึง Port 8080 ufw deny 21 ปฏิเสธการเข้าถึง Port 21 (FTP)
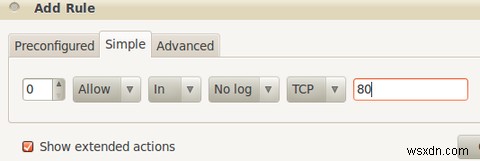
UFW มี Graphical Frontend ชื่อ GuFW ให้ Interface สร้าง Rules ซับซ้อนได้โดยไม่ต้องจำ Switches/Options ของ UFW ติดตั้งผ่าน Ubuntu Software Center หรือ sudo apt-get install gufw
Firestarter
Firestarter อีกเครื่องมือยอดนิยม ทำให้ Linux Firewall Configuration ง่ายขึ้น หาและติดตั้งผ่าน Ubuntu Software Center หรือ sudo apt-get install firestarter
ต่างจาก GuFW ที่เป็น GUI Frontend สำหรับ UFW Firestarter ริชฟีเจอร์กว่า และเริ่มต้นใน Wizard Mode ทำให้ง่าย Wizard ตรวจจับ Network Device และตั้งค่า Internet Connection Sharing ได้
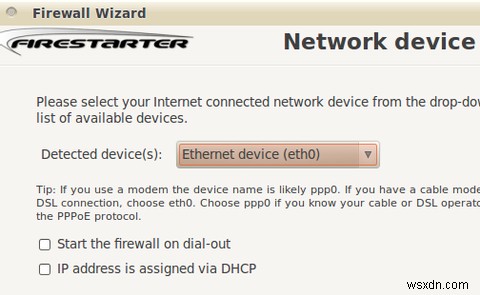
สร้าง Network Firewall Rules ได้ง่ายเหมือนกัน Firestarter จัดการรายละเอียดภายใน ไปที่แท็บ Policy คลิกขวาในพื้นที่ Active จะเพิ่ม Rule/Policy สำหรับประเภทนั้นได้
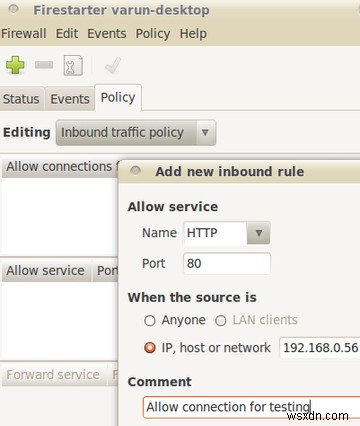
ตัวอย่าง: อนุญาต Inbound HTTP Traffic จาก Host 192.168.0.56 เพิ่ม Comment ถ้าต้องการ Rule เพิ่มแล้ว
นี่ไม่ใช่เครื่องมือเดียว มี ipkungfu และ shorewall ทำได้เหมือนกัน Firestarter และ UFW/GuFW เป็นเครื่องมือยอดนิยมและง่ายที่สุดสำหรับ Home Computer หรือ Server ถ้าต้องการแค่ตั้งค่า Firewall ควรทำงานได้โดยไม่เจ็บปวด
คุณใช้ Firewall บน Linux ไหม? ถ้าใช่ ใช้ Tools/Utilities อะไร?
