

คุณมีไฟล์หรือข้อความที่ต้องการเก็บเป็นความลับไหม? เพื่อให้พวกมันปลอดภัย คุณควรใช้กุญแจเข้ารหัส GPG หากคุณรัน Linux การเข้ารหัสไฟล์ของคุณด้วย GPG ง่ายมาก เพียงคุณมี GnuPG ติดตั้ง
นี่คือวิธีที่คุณสามารถสร้าง GPG keys ใน Linux ด้วยเพียงไม่กี่คำสั่งเทอร์มินัลง่ายๆ
การติดตั้ง GnuPG
คุณจะต้องเริ่มต้นด้วยการติดตั้ง GnuPG ก่อน สำหรับ distro ที่พัฒนาจาก Debian หรือ Ubuntu ให้เปิดเทอร์มินัลและรัน:
sudo apt install gnupg
Linux distributions ที่ใช้ DNF หรือ YUM (เช่น Fedora) ควรรันคำสั่งต่อไปนี้:
yum install gnupg
หรือ
dnf install gnupg
หากคุณรัน Arch ติดตั้ง GnuPG ด้วยคำสั่งต่อไปนี้:
pacman -S screen
คุณยังสามารถดาวน์โหลดซอร์สโค้ดและคอมไพล์เองได้หากต้องการ
การสร้างคู่กุญแจ GPG ของคุณ
เมื่อ GnuPG ติดตั้งแล้ว คุณจะต้องสร้างคู่กุญแจ GPG ของตัวเอง ซึ่งประกอบด้วย private key และ public key Private key เป็น master key ของคุณ มันอนุญาตให้คุณถอดรหัส/เข้ารหัสไฟล์ของคุณและสร้างลายเซ็นที่ลงนามด้วย private key ของคุณ
Public key ซึ่งคุณแชร์ สามารถใช้เพื่อตรวจสอบว่าไฟล์ที่เข้ารหัสมาจากคุณจริงและถูกสร้างด้วยกุญแจของคุณ มันยังสามารถใช้โดยผู้อื่นเพื่อเข้ารหัสไฟล์สำหรับคุณถอดรหัส
เพื่อสร้างคู่กุญแจของคุณ ให้เปิดเทอร์มินัล และพิมพ์คำสั่งต่อไปนี้:
gpg --gen-key
นี่จะเริ่มการสร้างคู่กุญแจ คุณจะถูกถามให้ป้อนชื่อเต็มและอีเมล ทำตามและกด Enter
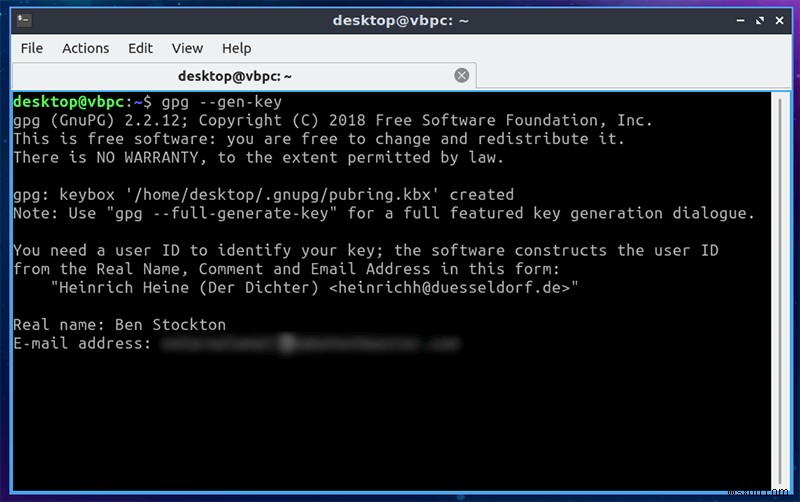
คุณจะถูกถามให้ยืนยันตัวเลือก แก้ไข หรือออก เลือกตัวเลือกของคุณและกด Enter
ก่อนที่กุญแจจะถูกสร้าง คุณจะต้องระบุ passphrase ที่ปลอดภัย พิมพ์มันและกด enter
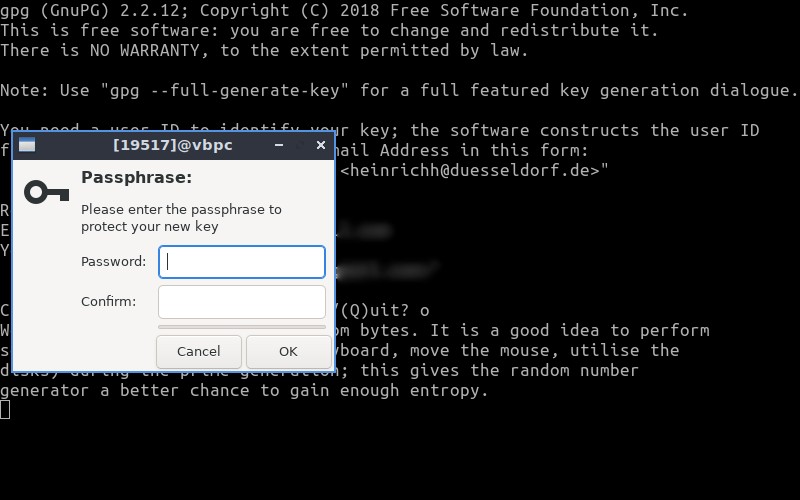
อาจใช้เวลาบ้างสำหรับการสร้างกุญแจของคุณ เมื่อเสร็จแล้ว คุณจะเห็นการยืนยัน
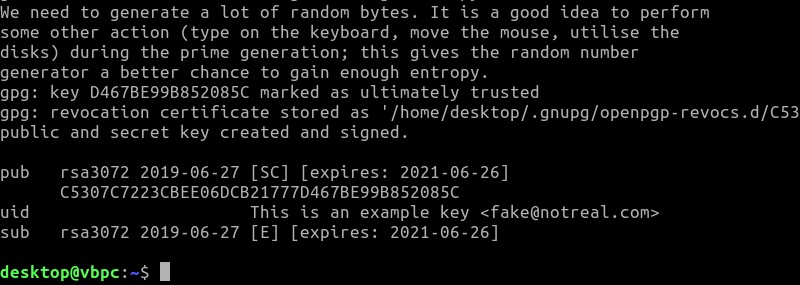
การเพิกถอนกุญแจ (Revoking Keys)
หากด้วยเหตุผลบางอย่าง คุณต้องเพิกถอนกุญแจของคุณ ให้รันคำสั่งต่อไปนี้:
gpg --output revoke.asc --gen-revoke uid
uid จะเป็น key user id ของคุณ ตัวอย่างเช่น คุณอาจใช้อีเมลที่นี่ มันจะสร้าง revocation certificate – คุณจะต้องใช้ passphrase เพื่อทำสิ่งนี้ คุณจะต้องให้เหตุผล เลือกจากรายการที่มีหมายเลขตั้งแต่ศูนย์ถึงสาม
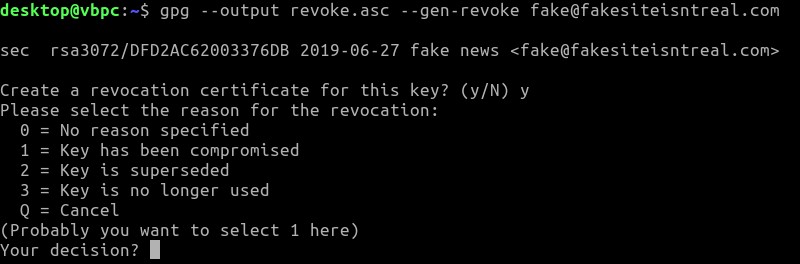
คุณสามารถทำทันทีหลังจากสร้างกุญแจ มันจะส่งออก certificate ของคุณไปยังไฟล์ – ในกรณีนี้ ไฟล์ชื่อ "revoke.asc"
การส่งออก Public Key ของคุณไปยังไฟล์
เพื่อแชร์ไฟล์หรือข้อความของคุณกับผู้อื่น คุณจะต้องแชร์ public key ของคุณ ซึ่งหมายถึงการส่งออกมันจากเครื่องของคุณ เพื่อส่งออก public key ของคุณไปยังไฟล์ ให้เปิดเทอร์มินัลและพิมพ์:
gpg --armor --export your@emailaccount.com > key.asc
หากคุณต้องการกุญแจในรูปแบบอ่านได้ (ตัวอย่างเช่น ASCII ในไฟล์ข้อความ) ให้รันคำสั่งต่อไปนี้:
gpg --armor --output key.txt --export your@emailaccount.com
คุณสามารถเปิดไฟล์นี้ด้วยตัวแก้ไขข้อความมาตรฐานใดๆ ได้
การส่งออก Public Key ของคุณไปยัง Keyserver
คุณสามารถทำให้ public key ของคุณง่ายต่อการแชร์และค้นหาได้โดยการลงทะเบียนมันกับ keyserver ที่เก็บกุญแสาธารณะ คุณอาจใช้ MIT repository ตัวอย่างเช่น ซึ่งจะซิงโครไนซ์กุญแจของคุณกับ repository อื่นๆ
ขั้นแรก หา key id ของคุณโดยเปิดเทอร์มินัลและพิมพ์:
gpg --fingerprint
ค้นหากุญแจของคุณและจดบันทึก 8 หลักสุดท้ายของ key user ID (fingerprint ของ user ID) ตัวอย่างเช่น B852 085C
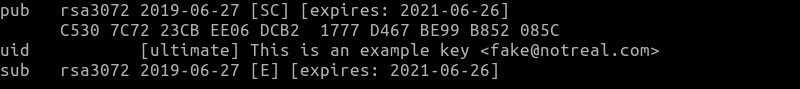
ใช้ user ID 8 หลักของคุณและพิมพ์คำสั่งต่อไปนี้ แทนที่ B852 085C ด้วยของคุณเอง:
gpg --keyserver pgp.mit.edu --send-key B852085C
Public key ของคุณจะถูกลงทะเบียนกับ keyserver ที่ผู้อื่นสามารถค้นหาและนำเข้าได้ จำไว้ว่า public key ของคุณปลอดภัยต่อการแชร์ มันไม่สามารถถอดรหัสไฟล์หรือข้อความได้ แต่สามารถใช้เข้ารหัสเพื่อส่งให้คุณ ซึ่งคุณเพียงผู้เดียวที่ถอดรหัสได้
การเข้ารหัสและถอดรหัสไฟล์
เพื่อเข้ารหัสไฟล์ ให้เปิดเทอร์มินัลและรันคำสั่งต่อไปนี้:
gpg --encrypt --recipient 'your@emailaccount.com' --output encryptedfile.txt.enc originalfile.txt
คุณสามารถแทนที่ recipient email ด้วย key fingerprint ของคุณได้หากต้องการ แทนที่ชื่อไฟล์ output และ input ด้วยไฟล์ที่คุณกำลังเข้ารหัส รวมถึงไฟล์ output ของคุณ
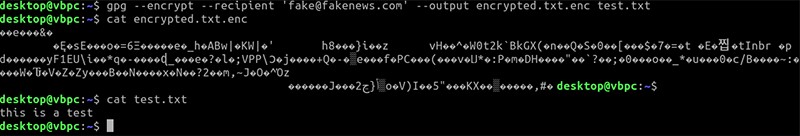
เพื่อถอดรหัสไฟล์ ให้รันคำสั่งต่อไปนี้:
gpg --decrypt --output decrypted.txt encryptedfile.txt.enc
คุณจะถูกขอให้ระบุ passphrase เพื่ออนุญาตให้เข้าถึง private key ของคุณเพื่อถอดรหัสไฟล์ มันจะส่งออกเนื้อหาที่ถอดรหัสแล้วเป็นไฟล์ที่ระบุภายใต้แฟล็ก --output
ความปลอดใจด้วยการเข้ารหัส GPG
ในโลกที่สมบูรณ์แบบ คุณไม่ต้องกังวลเรื่องการเข้ารหัสไฟล์สำคัญของคุณ โลกไม่ได้สมบูรณ์แบบ แต่ ถ้าคุณกังวลว่ามาตาต่างมองดู GPG encryption จะเก็บไฟล์ ข้อความ และอีเมลของคุณให้ปลอดภัย
หากคุณใช้ Windows คุณสามารถเข้ารหัสไฟล์ด้วย Gpg4win แทน มีเคล็ดลับการเข้ารหัสของตัวเองให้แบ่งปันไหม? ทิ้งไว้ในความคิดเห็นด้านล่าง
