

Virtualization-Based Security เป็นฟีเจอร์บน Windows 10 มาหลายปี มันบินใต้เรดาร์ของหลายคนเพราะ Microsoft ไม่ได้บังคับใช้ แต่สิ่งนี้จะเปลี่ยนไปกับ Windows 11
มาดู VBS ใกล้ชิดกว่านี้ ดูว่ามันคืออะไร และวิธีเปิด/ปิดใช้งานอย่างไร
Virtualization-Based Security (VBS) คืออะไร?
Virtualization-Based Security (VBS) ใช้ Windows Hypervisor เพื่อแยกส่วนหน่วยความจำหลักออกจากระบบปฏิบัติการส่วนที่เหลืออย่างเสมือนจริง Windows ใช้พื้นที่หน่วยความจำที่ปลอดภัยและแยกต่างหากนี้เพื่อจัดเก็บโซลูชันความปลอดภัยสำคัญ เช่น ข้อมูลประจำตัวการเข้าสู่ระบบ และโค้ดที่รับผิดชอบความปลอดภัยของ Windows รวมถึงสิ่งอื่นๆ
เหตุผลที่โฮสต์โซลูชันความปลอดภัยภายในส่วนหน่วยความจำที่แยกต่างหากคือเพื่อปกป้องโซลูชันเหล่านั้นจากการโจมตีที่มุ่งทำลายการปกป้องเหล่านี้ มัลแวร์มัก以目标 Windows' built-in security mechanisms เพื่อเข้าถึงทรัพยากรระบบสำคัญ ตัวอย่างเช่น โค้ดร้ายอาจเข้าถึงทรัพยากรระดับเคอร์เนลโดยการชนะวิธีการยืนยันโค้ดของ Windows
VBS แก้ปัญหานี้โดยแยกโซลูชันความปลอดภัยของ Windows ออกจากส่วนที่เหลือของระบบปฏิบัติการ ทำให้ Windows ปลอดภัยกว่าเพราะช่องโหว่ไม่สามารถข้ามการปกป้องของระบบปฏิบัติการได้ เนื่องจากไม่มีการเข้าถึงการปกป้องเหล่านี้ หนึ่งในการปกป้องเหล่านี้คือ Hypervisor-Enforced Code Integrity (HVCI) หรือ Memory Integrity
HVCI ใช้ VBS เพื่อนำการตรวจสอบความสมบูรณ์ของโค้ดที่เพิ่มประสิทธิภาพมาใช้ การตรวจสอบเหล่านี้ยืนยันไดรเวอร์และโปรแกรมโหมดเคอร์เนล เพื่อให้แน่ใจว่ามาจากแหล่งที่เชื่อถือได้ ดังนั้น HVCI จึงรับรองว่าโค้ดที่เชื่อถือได้เท่านั้นที่ถูกโหลดลงหน่วยความจำ
สรุปคือ VBS เป็นกลไกที่ Windows เก็บโซลูชันความปลอดภัยสำคัญแยกจากทุกอย่างอื่น ในกรณีที่ระบบถูกบุกโจมตี โซลูชันและข้อมูลที่ได้รับการปกป้องโดย VBS จะยังคงทำงานอยู่ เนื่องจากโค้ดร้ายไม่สามารถเจาะเข้าและปิด/ข้ามได้
ความจำเป็นของ Virtualization-Based Security ใน Windows
เพื่อเข้าใจความจำเป็นของ VBS ใน Windows 11 เราต้องเข้าใจภัยคุกคามที่ VBS มุ่งกำจัด VBS เป็นกลไกหลักในการปกป้องจากโค้ดร้ายที่กลไกความปลอดภัยแบบดั้งเดิมจัดการไม่ได้
กล่าวอีกนัยหนึ่ง VBS มุ่งเอาชนะมัลแวร์โหมดเคอร์เนล
เคอร์เนลคือแก่นของระบบปฏิบัติการทุกตัว เป็นโค้ดที่จัดการทุกอย่างและอนุญาตให้ส่วนประกอบฮาร์ดแวร์ต่างๆ ทำงานร่วมกัน โดยทั่วไป โปรแกรมผู้ใช้ไม่ได้รันในโหมดเคอร์เนล พวกเขารันในโหมดผู้ใช้ โปรแกรมโหมดผู้ใช้มีความสามารถจำกัด เพราะไม่มีสิทธิ์พิเศษ ตัวอย่างเช่น โปรแกรมโหมดผู้ใช้ไม่สามารถเขียนทับพื้นที่ที่อยู่เสมือนของโปรแกรมอื่นและรบกวนการทำงานได้
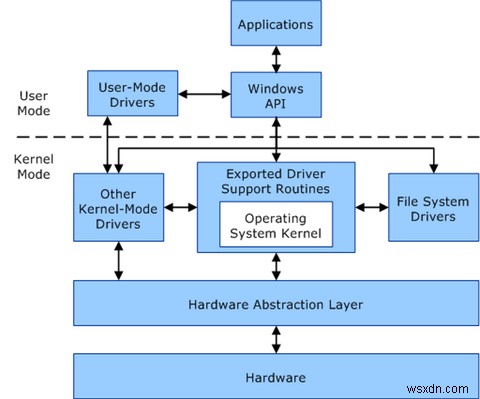
โปรแกรมโหมดเคอร์เนล ตามที่ชื่อบ่งชี้ มีการเข้าถึงเต็มที่ไปยังเคอร์เนลของ Windows และเพื่อนำไปสู่การเข้าถึงเต็มที่ไปยังทรัพยากรของ Windows พวกเขาสามารถเรียกระบบ เข้าถึงข้อมูลสำคัญ และเชื่อมต่อกับเซิร์ฟเวอร์ระยะไกลโดยไม่มีอุปสรรค
สรุปคือ โปรแกรมโหมดเคอร์เนลมีสิทธิ์สูงกว่าแม้แต่โปรแกรมแอนติไวรัส ดังนั้นจึงสามารถข้ามไฟร์วอลล์และการปกป้องอื่นๆ ที่ Windows และแอปบุคคลที่สามตั้งไว้
ในหลายกรณี Windows ไม่รู้ว่ามีโค้ดร้ายที่มีการเข้าถึงระดับเคอร์เนลอยู่ ทำให้การตรวจจับมัลแวร์โหมดเคอร์เนลเป็นเรื่องยากมาก หรือในบางกรณี ไม่เป็นไปได้เลย
VBS มุ่งเปลี่ยนแปลงสิ่งนี้
ตามที่กล่าวไว้ในส่วนก่อนหน้า VBS สร้างพื้นที่หน่วยความจำที่ปลอดภัยโดยใช้ Windows Hypervisor Windows Hypervisor มีระดับสิทธิ์สูงสุดในระบบ สามารถตรวจสอบและบังคับใช้ข้อจำกัดบนหน่วยความจำระบบได้
ดังนั้น หากมัลแวร์โหมดเคอร์เนลเปลี่ยนแปลงหน้าหน่วยความจำระบบ การตรวจสอบความสมบูรณ์ของโค้ดที่ขับเคลื่อนโดยไฮเปอร์ไวเซอร์จะตรวจสอบหน้าหน่วยความจำเพื่อหาการละเมิดความสมบูรณ์ที่อาจเกิดขึ้นภายในพื้นที่หน่วยความจำที่ปลอดภัย โค้ดชิ้นใดชิ้นหนึ่งจะถูกทำให้ executable ภายนอกพื้นที่หน่วยความจำนี้ ได้ก็ต่อเมื่อได้รับสัญญาณเขียวจากการตรวจสอบความสมบูรณ์เหล่านี้
สรุปสั้นๆ Windows ต้องการ VBS เพื่อลดความเสี่ยงของมัลแวร์โหมดเคอร์เนล นอกจากการจัดการกับโค้ดร้ายโหมดผู้ใช้
Windows 11 ใช้ VBS อย่างไร?
หากเราดูข้อกำหนดฮาร์ดแวร์ของ Windows 11 อย่างใกล้ชิด เราจะเห็นว่าสิ่งส่วนใหญ่ที่ Microsoft บังคับสำหรับคอมพิวเตอร์ Windows 11 จำเป็นสำหรับ VBS ให้ทำงาน Microsoft รายละเอียดฮาร์ดแวร์ที่จำเป็นสำหรับ VBS บนเว็บไซต์ของพวกเขา รวมถึง:
- CPU 64-bit ที่มีคุณสมบัติการเร่งฮาร์ดแวร์ เช่น Intel VT-X และ AMD-V
- Trusted Platform Module (TPM) 2.0
- UEFI
- ไดรเวอร์ที่เข้ากันได้กับ Hypervisor-Enforced Code Integrity (HVCI)
จากรายการนี้ ชัดเจนว่าข้อกำหนดฮาร์ดแวร์หลักของ Windows 11 รวมถึง CPU Intel รุ่นที่ 8 ขึ้นไป อยู่ที่นั่นเพื่ออำนวยความสะดวกให้ VBS และฟีเจอร์ที่มันเปิดใช้งาน หนึ่งในฟีเจอร์ดังกล่าวคือ Hypervisor-Enforced Code Integrity (HVCI)
จำได้ว่า VBS ใช้ Windows Hypervisor สร้างสภาพแวดล้อมหน่วยความจำเสมือนแยกจากระบบปฏิบัติการส่วนที่เหลือ สภาพแวดล้อมนี้ทำหน้าที่เป็น root of trust ของระบบปฏิบัติการ กล่าวคือ โค้ดและกลไกความปลอดภัยที่อยู่ภายในสภาพแวดล้อมเสมือนนี้เท่านั้นที่ไว้ใจได้ โปรแกรมและโซลูชันที่อยู่นอกเหนือจากนี้ รวมถึงโค้ดโหมดเคอร์เนลใดๆ ไม่ได้รับความไว้วางใจจนกว่าจะผ่านการยืนยันตัวตน HVCI เป็นส่วนประกอบสำคัญที่เสริมสร้างสภาพแวดล้อมเสมือนที่ VBS สร้าง
ภายในพื้นที่หน่วยความจำเสมือน HVCI ตรวจสอบโค้ดโหมดเคอร์เนลสำหรับการละเมิดความสมบูรณ์ โค้ดโหมดเคอร์เนลที่อยู่ระหว่างการตรวจสอบสามารถจัดสรรหน่วยความจำได้ก็ต่อเมื่อโค้ดมาจากแหล่งที่เชื่อถือได้ และการจัดสรรไม่เป็นภัยคุกคามต่อความปลอดภัยของระบบ
เห็นได้ว่า HVCI เป็นเรื่องใหญ่ ดังนั้น Windows 11 จึงเปิดฟีเจอร์นี้โดยค่าเริ่มต้นบนระบบที่เข้ากันได้ทุกเครื่อง
วิธีตรวจสอบว่า VBS เปิดใช้งานบนคอมพิวเตอร์ของคุณหรือไม่
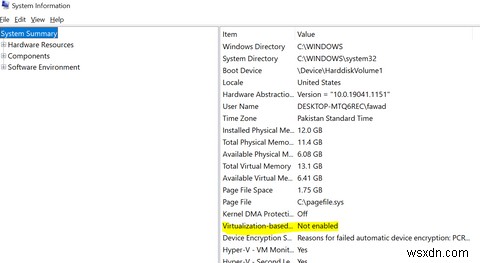
Microsoft เปิดใช้งาน VBS บนเครื่อง Windows 11 สำเร็จรูปและ OEM ที่เข้ากันได้โดยค่าเริ่มต้น น่าเสียดายที่ VBS อาจลดประสิทธิภาพลงสูงสุด 25% ดังนั้น หากคุณใช้ Windows 11 และไม่ต้องการความปลอดภัยที่ทันสมัยที่สุด ให้แน่ใจว่า VBS ปิดอยู่
เพื่อตรวจสอบว่า VBS เปิดใช้งานบนคอมพิวเตอร์ของคุณ ให้กด Windows key พิมพ์ "system information" และเลือกผลลัพธ์ที่เกี่ยวข้อง เมื่อแอปเปิด ให้เลื่อนลงไปที่ Virtualization-based security และดูว่าปิดหรือเปิด
เพื่อเปิด/ปิด VBS ให้กด Windows key พิมพ์ "core isolation" และเลือกผลลัพธ์ที่เกี่ยวข้อง ในส่วน Core Isolation สลับ Memory integrity On/Off
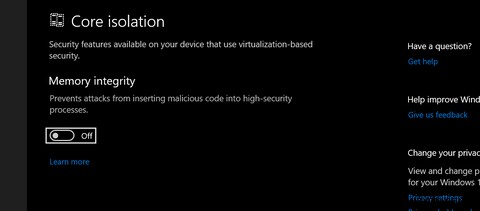
สุดท้าย รีสตาร์ทคอมพิวเตอร์ของคุณ
VBS ทำให้ Windows 11 ปลอดภัยมากขึ้น... แต่มีข้อเสีย
ฟีเจอร์ความปลอดภัยขนาดใหญ่ของ Windows 11 เช่น HVCI พึ่งพา VBS มาก เพราะเหตุผลที่ดี VBS เป็นวิธีที่มีประสิทธิภาพในการเอาชนะโค้ดร้ายและปกป้องระบบปฏิบัติการจากการละเมิดความปลอดภัย แต่เนื่องจาก VBS พึ่งพาการเสมือนจริง มันสามารถกินประสิทธิภาพระบบไปได้ค่อนข้างมาก
สำหรับลูกค้าองค์กรของ Microsoft การเพิ่มความปลอดภัยนี้ แม้จะมีค่าใช้จ่ายด้านประสิทธิภาพ ก็เป็นเรื่องที่คุ้มค่า แต่สำหรับผู้ใช้ทั่วไปที่ต้องการประสบการณ์ Windows ที่รวดเร็ว โดยเฉพาะขณะเล่นเกม ค่าใช้จ่ายด้านประสิทธิภาพของ VBS อาจยากที่จะยอมรับ
ขอขอบคุณที่ Microsoft อนุญาตให้คุณปิด VBS บนเครื่องของคุณ แต่ไม่ต้องกังวลเรื่องการปิด VBS Windows 11 ปลอดภัยกว่า Windows 10 มาก แม้ไม่มี VBS
