

สัปดาห์ที่แล้ว Microsoft ประกาศว่าเริ่มปล่อย Windows 11 2022 Update ซึ่งมีการปรับปรุงมากมาย ระหว่างนั้นคือ Enhanced Phishing Protection เครื่องมือที่ออกแบบมาเพื่อระบุเว็บไซต์หรือแอปพลิเคชันที่เป็นอันตราย ที่โจมตีใช้เพื่อเข้าถึงข้อมูลประจำตัวการล็อกอิน ทุกครั้งที่เครื่องมือตรวจพบกรณีดังกล่าว จะแจ้งเตือน admin ผ่าน Microsoft Defender for Endpoint อัตโนมัติ
ตามโพสต์บล็อก Tech Community ใหม่โดย Sinclaire Hamilton -
Enhanced Phishing Protection ทำงานอย่างไร? Windows จะวิเคราะห์ก่อนว่าคุณใส่รหัสผ่านที่ไหน จากนั้นใช้ SmartScreen เพื่อถอดรหัสความแท้จริงของแอปพลิเคชันหรือเว็บไซต์ จากนั้นตอบสนองทันทีและแจ้งเตือนผู้ใช้ว่าต้องเปลี่ยนรหัสผ่านทันที ไม่ว่าจะใช้ Microsoft Account, Active Directory, Azure Active Directory หรือ local password SmartScreen เครื่องมือยังแจ้งเตือน IT admin ของเหตุการณ์ผ่าน MDE portal เพื่อตรวจสอบและบรรเทาปัญหาต่อไป
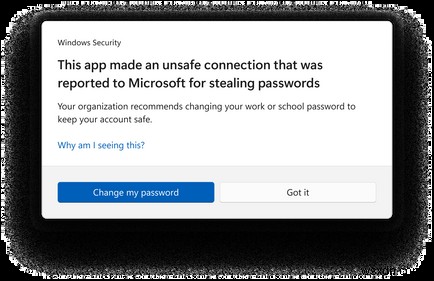
IT admins สามารถควบคุมได้ว่ากรณีไหนที่ end users จะได้รับคำเตือนสำหรับการละเมิดความปลอดภัยเหล่านี้ ผ่าน CSP/MDM หรือ Group Policy ฟีเจอร์นี้อยู่ใน audit mode โดยค่าเริ่มต้น ซึ่งอนุญาตให้ admins ประเมินการใช้รหัสผ่านผ่าน Defender for Endpoint portal โดยไม่แจ้งเตือนผู้ใช้
ฟีเจอร์นี้เข้าถึงได้สำหรับผู้ใช้ที่อัปเกรดเป็น Windows 11 22H2 แล้ว อย่างไรก็ตาม สำหรับลูกค้าทางธุรกิจที่ต้องการรับ Enhanced Phishing Protection alerts ใน M365 Defender security portal ใบอนุญาตต้องมีการเข้าถึง Microsoft 365 Defender security portal
คุณเข้าถึงฟีเจอร์นี้แล้วไหม? แชร์ความคิดเห็นกับเราในส่วนความคิดเห็นด้านล่าง
