

มีเครื่องมือกราฟิกที่มีประโยชน์สำหรับจัดการเครือข่ายบน macOS หลายตัว แต่หากต้องการพลังจริง คุณจะต้องใช้ Terminal แม้จะดูน่ากลัวหากคุณไม่คุ้นเคย แต่คุณไม่จำเป็นต้องเป็นอัจฉริยะทางเทคนิคเพื่อค้นหาข้อมูลเครือข่ายด้วย Terminal ภายใต้ฮู้ด macOS รันเวอร์ชันหนึ่งของ Unix หมายความว่าคุณมีเครื่องมือเครือข่ายมากมายให้ใช้งาน เครื่องมือที่ทรงพลังที่สุดคือ nmap ซึ่งสามารถบอกข้อมูลมากมายเกี่ยวกับเครือข่ายของคุณร่วมกับคำสั่งอื่นๆ อีก vàiคำสั่ง
สแกนพอร์ตเปิดของเครือข่ายท้องถิ่นด้วย nmap
nmap เป็นราชาของเครื่องมือสแกนพอร์ตบรรทัดคำสั่งบน macOS แต่คุณต้องติดตั้งก่อน
ติดตั้ง nmap ด้วย Homebrew
หากคุณติดตั้ง Homebrew package manager ไว้แล้ว ให้รันคำสั่ง
brew install nmap
เพื่อดาวน์โหลดและติดตั้ง nmap รวมถึง dependencies ที่จำเป็น
สแกนด้วย nmap
nmap สร้างขึ้นเพื่อสแกน hostname หรือที่อยู่เครือข่ายที่ระบุ และคืนค่ารายการพอร์ตที่เปิดอยู่ ชื่อย่อมาจาก "network mapper" แต่จริงๆ แล้วมันเป็น port mapper มากกว่า
วิธีง่ายที่สุดในการรัน nmap คือระบุที่อยู่ IP หรือช่วงที่อยู่ IP เป็นเป้าหมาย แทนที่ด้วยที่อยู่ IP ที่เหมาะสมเพื่อสแกนบนเครือข่ายท้องถิ่นของคุณ คำสั่งตัวอย่างนี้สแกนเซิร์ฟเวอร์ทดสอบของ nmap ที่ scanme.org
nmap scanme.nmap.org
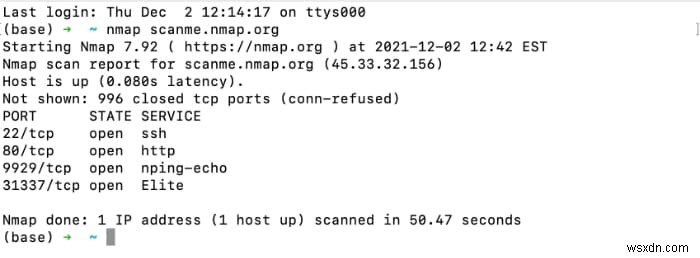
หากต้องการสแกนพอร์ตเปิดบนช่วงที่อยู่ IP ให้ใช้เครื่องหมายทับ
nmap 192.168.0.0/24
เพื่อหาที่อยู่ IP ของเราเตอร์และอุปกรณ์ต่างๆ บนเครือข่าย คุณสามารถรัน arp หรือ ipconfig
sudo nmap -A scanme.nmap.org
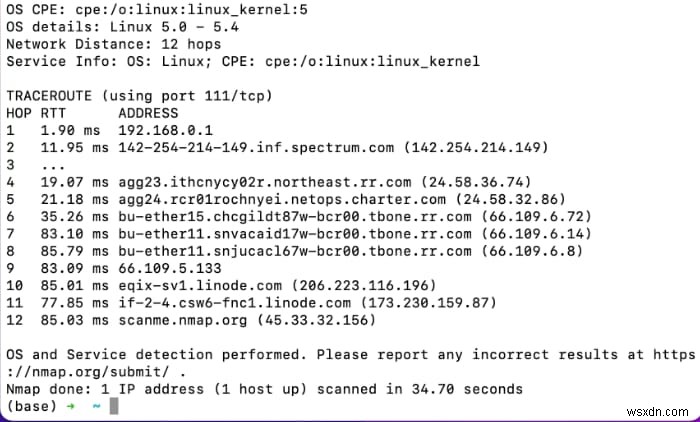
การใช้ flag -A จะบังคับให้ nmap สแกนอย่าง 적극적인 (aggressive) คืนข้อมูลมากขึ้นมาก แต่จะเปิดเผยการมีอยู่ของคุณใน server logs flag -A ต้องรันด้วย sudo หากคุณไม่สามารถหรือไม่ต้องการใช้ sudo ให้ดูคู่มือการรัน nmap โดยไม่ต้องใช้ sudo หรือ root
sudo nmap -O scanme.nmap.org
คำสั่งนี้สแกนที่อยู่ IP ที่กำหนดเพื่อระบุระบบปฏิบัติการ (-O) ต้องรันด้วย sudo เช่นกัน
หากต้องการรัน nmap แบบ stealthy (ลับๆ) ให้ใช้ flag -sS:
sudo nmap -sS scanme.nmap.org
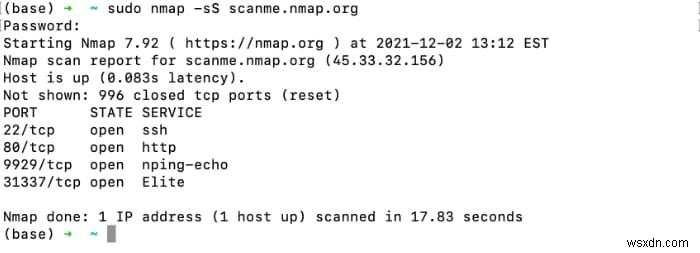
สิ่งนี้มีผลบังคับให้เกิด "half-open" scanning ส่ง TCP SYN packet เพื่อตรวจสอบว่าพอร์ตเปิดหรือไม่ แต่ไม่ตอบกลับด้วย ACK packet เมื่อได้รับการตอบกลับที่ยืนยัน ดังนั้นเซิร์ฟเวอร์ระยะไกลน่าจะไม่บันทึกการสแกน
Flag -sS และสวิตช์โหมดสแกนอื่นๆ ต้องรันด้วย sudo ตัวอย่างเช่น โหมด -sP จะสแกนหาที่อยู่ IP แต่ไม่สแกนพอร์ต ทำงานคล้าย arp ด้านล่าง ดู nmap man page สำหรับโหมดสแกนเพิ่มเติม
เพื่อผลลัพธ์แบบ verbose (ละเอียด) เพิ่ม tag -vv หรือ -v3 จะเปิดระดับการบันทึก verbose 產生 standard output ที่อ่านง่ายขึ้นแต่นานขึ้น ขึ้นอยู่กับสิ่งที่คุณมองหา flag เหล่านี้อาจช่วยคุณพบสิ่งนั้น
當然 คุณสามารถ pipe ผลลัพธ์ของ nmap เข้า grep เพื่อค้นหาผลลัพธ์เฉพาะ หากต้องการตรวจสอบพอร์ต 22 เท่านั้น ตัวอย่างเช่น คุณอาจรันคำสั่งด้านล่าง:
nmap scanme.nmap.org | grep "22/tcp"
จะไม่คืนบรรทัดใดๆ หากพอร์ตไม่พร้อมใช้งาน และคืนบรรทัดสถานะของพอร์ตหากพร้อมใช้งาน
สแกนที่อยู่ IP ที่ใช้งานอยู่ของเครือข่ายท้องถิ่นด้วย arp
arp สแกนเครือข่ายท้องถิ่นหาอุปกรณ์ที่เชื่อมต่อ เนื่องจาก arp ออกแบบมาเพื่อสร้างและแก้ไข address resolution protocols จึงมีเครื่องมือสำหรับสแกนเครือข่ายจำกัด แต่มันมาพร้อมกับทุก Mac และเป็นวิธีเร็วในการได้ข้อมูลเฉพาะ
เพื่อดูรายการอุปกรณ์ที่ตอบสนองทั้งหมดที่เชื่อมต่อกับเครือข่ายของคุณ ให้เปิด Terminal และรัน:
arp -a
จะคืนรายการอุปกรณ์ทั้งหมดที่เชื่อมต่อกับเครือข่ายของคุณ แสดงเป็นที่อยู่ IP และ MAC address
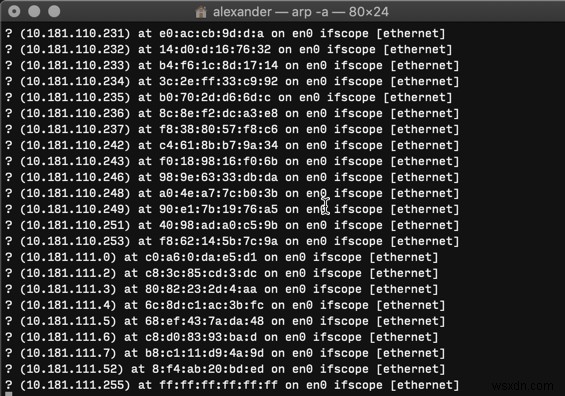
ไม่มีอะไรมากกว่านี้สำหรับ arp แล้ว คุณสามารถรัน arp -a -i en0 เพื่อได้รายงานเฉพาะจาก network interface en0 เท่านั้น
คำถามที่พบบ่อย
1. nmap เป็นเครื่องมือแฮกไหม?
แม้ nmap จะสามารถใช้เพื่อวัตถุประสงค์ที่ไม่ดีได้ แต่ไม่มีอะไรเกี่ยวกับ nmap เองที่ทำให้มันเป็นเครื่องมือแฮก ไม่มีอะไรผิดในการใช้งาน โดยเฉพาะหากคุณใช้บนเครือข่ายของตัวเอง
2. จำเป็นต้องติดตั้ง nmap ด้วย Homebrew ไหม?
ไม่ แม้การติดตั้งด้วยคำสั่ง brew จะง่าย แต่คุณสามารถติดตั้ง nmap ด้วย macOS installer จากเว็บไซต์ nmap ได้เช่นกัน
3. nmap ใช้ได้แค่บน macOS ไหม?
ไม่ นอกจาก macOS แล้ว nmap ยังมีบน Windows, Linux และ Unix variants อื่นๆ เช่น FreeBSD, Solaris และอื่นๆ อีกมากมาย
4. nmap ทำได้แค่นี้ไหม?
การครอบคลุมทุกอย่างที่ nmap ทำได้จะใช้หลายบทความ สำหรับข้อมูลเพิ่มเติม โปรดดู nmap manual
ชุดเครื่องมือเครือข่าย
แม้ nmap จะเป็นหนึ่งในเครื่องมือเครือข่ายที่ทรงพลังที่สุด แต่ไม่ใช่ซอฟต์แวร์เพียงตัวเดียวที่คุณต้องการในชุดเครื่องมือของคุณ ตัวอย่างเช่น ipconfig มีประโยชน์สำหรับข้อมูล network interfaces ในขณะที่คำสั่ง arp มีประโยชน์สำหรับการสแกนเร็วของอุปกรณ์ทั้งหมดบนเครือข่ายของคุณ
สำหรับตัวเลือกเพิ่มเติมใน macOS เรียนรู้วิธีติดตั้งบน USB drive
