

Stuxnet คืออะไร?
Stuxnet เป็นหนอนคอมพิวเตอร์ (Computer Worm) ที่ออกแบบและปฏิบัติการโจมตีสถานที่นิวเคลียร์ของอิหร่าน ถือเป็นอาวุธไซเบอร์ (Cyberweapon) แรกของโลกที่ส่งผลกระทบต่อโครงสร้างพื้นฐานทางกายภาพ Stuxnet เป้าหมายเซนทริฟิวจ์ (Centrifuges) นิวเคลียร์ของอิหร่าน ทำลายและทำลายความสามารถทางทหารที่สำคัญ และทำให้โปรแกรมนิวเคลียร์ของอิหร่านบाधาให้รุนแรง
แม้ไม่เคยเปิดเผยทางการว่าใครสร้าง Stuxnet แต่เข้าใจกันทั่วไปว่า หนอนนี้พัฒนาร่วมกันโดยรัฐบาลสหรัฐอเมริกาและอิสราเอล ด้วยความกังวลที่เพิ่มขึ้นต่อความก้าวหน้าของโปรแกรม vũ khíนิวเคลียร์ของอิหร่าน รัฐบาลทั้งสองตรวจสอบตัวเลือกหลายอย่าง รวมถึงโจมตีทางอากาศศูนย์วิจัยและพัฒนาปรมาณู
เนื่องจากความเสี่ยงที่การกระทำทางทหารโดยตรงต่อโปรแกรมนิวเคลียร์อิหร่าน อาจระเบิดเป็นความขัดแย้งระดับภูมิภาคหรือโลก นักวางแผนสหรัฐและอิสราเอล จึงเน้นการโจมตีแบบลับที่สุด ในปี 2006 ตัดสินใจทำลายโรงงานเสริมยูเรเนียมของอิหร่านผ่านแคมเปญโจมตีไซเบอร์ที่ไม่มีกระทู้
Stuxnet ถูกสร้างขึ้นอย่างไร?
Stuxnet ถูกสร้างโดยโปรแกรมTOP-SECRET - รหัส Operation Olympic Games - นำโดยหน่วยข่าวกรองสหรัฐและอิสราเอล ภายใต้การนำของ NSA (National Security Agency) สหรัฐ อпераชันร่วมนี้ได้รับมอบหมายพัฒนาไวรัสหรือมัลแวร์รูปแบบอื่น ที่ไม่ได้แค่ติดเชื้อคอมพิวเตอร์ แต่สามารถทำลายโครงสร้างพื้นฐานทางกายภาพได้จริง
หนอน Stuxnet ที่ได้ผลลัพธ์ มีระดับความซับซ้อนที่เปลี่ยนแปลงเกม แม้จะถูกวิศวกรรมในลักษณะเดียวกับหนอนมัลเวียร์อื่นๆ ที่ออกแบบมา Self-replicate ข้ามเครือข่าย เมื่อฝังตัวแล้ว มัลแวร์สามารถใช้ขโมยข้อมูล ติดตั้ง Backdoor เข้าระบบ หรือ - กรณีของ Stuxnet ในอิหร่าน - ฝังบอทเพื่อควบคุมการตั้งค่าระบบทั้งหมด
Stuxnet เป็นไวรัสหรือไม่?
มัลแวร์ Stuxnet มักเรียกว่า "ไวรัส Stuxnet" แต่จัดประเภทได้แม่นยำกว่าว่าเป็น Worm (หนอน) ไม่ใช่ Computer Virus ทั้งไวรัสและหนอนออกแบบมาเพื่อทำลายและรบกวนโดยการติดเชื้อระบบ บิดเบือนไฟล์ และแพร่กระจายเร็ว แต่ต่างจากไวรัสที่ต้องการไฟล์โฮสต์หรือโปรแกรมเพื่อเปิดใช้งานและทำซ้ำตัวเอง หนอนเป็น Self-sufficient กล่าวคือ หนอนทำซ้ำตัวเองโดยไม่ต้องการ Input ภายนอก เช่น ไฟล์โฮสต์หรือโปรแกรม ทำให้เป็นภัยคุกคามไซเบอร์ที่ซับซ้อนและอันตรายเป็นพิเศษ
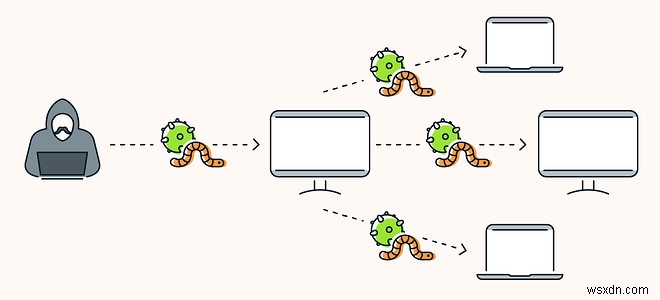 หนอนคอมพิวเตอร์เป็นรูปแบบมัลแวร์ที่ซับซ้อนอย่างพิเศษ
หนอน Stuxnet ทำอะไร?
เมื่อนำเข้าเครือข่าย มัลแวร์ Stuxnet แพร่กระจายอย่างรวดเร็ว ใช้ช่องโหว่ Zero-day ที่ไม่เคยรู้จักมาก่อนใน Windows OS เพื่อกระโดดจากคอมพิวเตอร์ไปคอมพิวเตอร์อื่น แต่คอมพิวเตอร์ที่ติดเชื้อในโจมตี Zero-day Stuxnet ปี 2010 ไม่ใช่เป้าหมายสุดท้ายของหนอน - พวกมันเป็นเพียงยานพาหนะเพื่อไปยังฮาร์ดแวร์ที่พวกมันควบคุม
หลังสลายเข้าโรงงานเสริมนิวเคลียร์ของอิหร่าน Stuxnet ไปล่าคอมพิวเตอร์ที่เชื่อมต่อกับ Programmable Logic Controllers (PLCs) ที่โต้ตอบและควบคุมเซนทริฟิวจ์และเครื่องจักรอุตสาหกรรมอื่นๆ ที่เกี่ยวข้องกับการผลิตวัสดุนิวเคลียร์ระดับ Vũ khí
หนอนจากนั้นเปลี่ยนโค้ดของ PLCs ทำให้ เซนทริฟิวจ์หมุนเร็วเกินไป และนานเกินไป ในขณะเดียวกันส่งข้อมูลปลอมเพื่อทำให้ดูเหมือนว่าทุกอย่างทำงานปกติ สิ่งนี้ทำให้อุปกรณ์ที่ละเอียดอ่อนเสียหายรุนแรง ชั่วคราวทำให้โปรแกรมนิวเคลียร์ของอิหร่านอุดตัน
Stuxnet แพร่กระจายอย่างไร?
เนื่องจากโรงงานนิวเคลียร์เป้าหมาย ไม่ได้เชื่อมต่ออินเทอร์เน็ต ไวรัส Stuxnet จึงไม่สามารถส่งมอบผ่านการแฮกดิจิทัลได้ แทนที่จะ หนอนนี้จะถูกส่งผ่านแล็ปท็อป USB Stick หรืออุปกรณ์เก็บข้อมูลพกพาอื่นๆ ทันทีที่คอมพิวเตอร์เครื่องหนึ่งติดเชื้อ หนอนจะทำซ้ำตัวเองเร็วและกระโดดจากอุปกรณ์ไปอุปกรณ์ จนเครือข่ายทั้งหมดถูกทำลาย
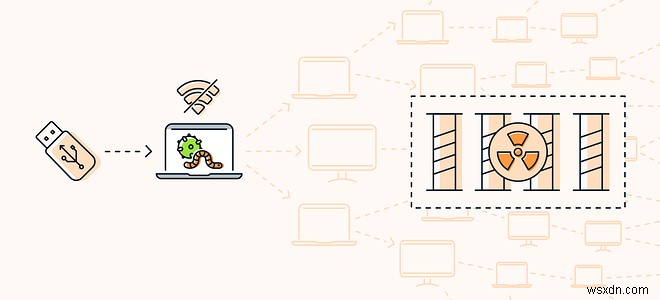 หนอน Stuxnet โจมตีเครือข่ายที่ควบคุมโปรแกรมนิวเคลียร์ของอิหร่าน
เนื่องจากระบบที่รันโปรแกรมเสริมนิวเคลียร์ของอิหร่านเป็น Air Gapped (ตัดการเชื่อมต่อจากอินเทอร์เน็ตภายนอก) การติดเชื้อควรถูกควบคุมอยู่ แต่ Stuxnet ไปติดคอมพิวเตอร์ที่เชื่อมอินเทอร์เน็ตได้อย่างน่าประหลาดใจ และแพร่กระจายอย่างรวดเร็วสู่ธรรมชาติ (In the wild) ทำให้บุคคลที่สามได้มือกับโค้ด
Stuxnet เกิดอะไรขึ้น?
Stuxnet ไม่ใช่การโจมตีครั้งเดียวที่แยกตัวออกมา มันเป็นแคมเปญ Slow Burn ที่ใช้สัปดาห์และหลายเดือน เมื่อ Stuxnet ถูกค้นพบและวินิจฉัยโดยผู้เชี่ยวชาญไซเบอร์เซคьюริตี้เบลารุส اواخر 2010 ผลกระทบของ Stuxnet รวมถึงคอมพิวเตอร์ติดเชื้อหลายหมื่นเครื่อง และเซนทริฟิวจ์ที่ถูกทำลายหลายร้อยตัว
อิหร่านตำหนิ Stuxnet อย่างรุนแรงว่าเป็นการสงครามอิเล็กทรอนิกส์ และพยายามควบคุมและลบหนอนออกจากเครือข่าย แต่ความพยายามเหล่านี้ถูกขวางโดยความสามารถของ Stuxnet ที่จะกลายพันธุ์ (Mutate) และแพร่กระจายต่อ ภายในสิ้น 2010 เจ้าหน้าที่อิหร่านยอมรับว่าจะใช้หลายเดือนในการกำจัดหนอน Stuxnet ออกจากระบบทั้งหมด
แม้ไวรัส Stuxnet จะถูกออกแบบให้หมดอายุในปี 2012 แต่หลังจากที่รั่วไหลออกจากสถานที่ที่เป็นเป้าหมายเริ่มต้น แมวก็หลุดจากกระเป๋าไปแล้ว ตั้งแต่นั้นมา มีการโจมตีไซเบอร์ต่อโครงสร้างพื้นฐานต่อเนื่อง โดยใช้หนอนที่มีลักษณะและความสามารถคล้าย Stuxnet
นี่คือ Spin-offs (สายพันธุ์ต่อยอด) ของ Stuxnet ที่โดดเด่น:
Duqu
ปี 2011 นักวิเคราะห์ภัยคุกคามค้นพบหนอนใหม่ ชื่อ Duqu ความคล้ายคลึงที่น่าประหลาดใจระหว่าง Duqu และ Stuxnet ทำนักเชี่ยวชาญเชื่อว่ามัลแวร์ทั้งสองสายพันธุ์เกี่ยวข้องกันอย่างใกล้ชิด จริงๆ แล้ว เกือบเหมือนกันทั้งหมด - ความแตกต่างเพียงอย่างเดียวคือ Duqu ไม่ได้ออกแบบมาเพื่อทำลายเครื่องจักร แต่ทำหน้าที่เป็น Spyware โดยจับ Keystrokes และเก็บข้อมูลระบบ
Flame
มัลแวร์อีกตัวที่เชื่อว่าเกี่ยวข้องกับ Stuxnet ปรากฏปี 2012 ให้ชื่อว่า Flame นักวิจัยพบว่าไวรัสนี้แชร์โค้ดมากกับ Stuxnet โดยเฉพาะวิธีที่ออกแบบมาโจมตีช่องโหว่ Windows เดียวกัน และแพร่กระจายผ่าน USB Storage Devices
Petya
แม้ไม่เกี่ยวข้องกับ Stuxnet โดยตรง มัลแวร์ Petya ที่ทำลายสถาบันในยูเครนตลอด 2017 เป็นอีกตัวอย่างว่าการโจมตีไซเบอร์ กำลังเป็นอาวุธต่อภาคีทั้งหมดและประเทศ แม้จัดประเภทว่า Ransomware เป้าหมายหลักของ Petya ดูเหมือนจะเป็นการทำลายล้างระบบธนาคารของยูเครน
วิธีป้องกันการโจมตีมัลแวร์
Stuxnet อาจเป็นตัวอย่างมัลแวร์ที่รุนแรงและโดดเด่น แต่เป็นการเตือนอันทรงพลังว่า ช่องว่างระหว่างความปลอดภัยดิจิทัลและโลกจริง กำลังเบลอมือไปเรื่อยๆ เพื่อป้องกัน Ransomware และทำให้ภัยคุกคามซับซ้อนอย่าง Stuxnet และไวรัสที่เกี่ยวข้องไม่ทำลาย การปฏิบัติตามแนวทางปฏิบัติที่ดีที่สุด (Security Best-practices) เป็นสิ่งสำคัญ
การลดการใช้ USB Drives และอุปกรณ์เก็บข้อมูลพกพาอื่นๆ ช่วยลดความเสี่ยงมัลแวร์ได้ที่เท้าบนคอมพิวเตอร์ผ่านอุปกรณ์พกพาติดเชื้อ และพร้อมกับ ประโยชน์ของการใช้ VPN การเชื่อมต่อที่เข้ารหัสช่วยปิดบังตัวตนและป้องกัน Man-in-the-middle Attacks
แต่ในขณะที่คุณมักต้องการ VPN พวกมันไม่ใช่ตัวแทนของแอนตี้ไวรัสเฉพาะทางที่มี Real-time Threat Scanning ที่สามารถหยุดโจมตีก่อนที่จะทำลาย ชุดไซเบอร์เซคьюริตีที่ดีที่สุด มีเครื่องมือกำจัดมัลแวร์เฉพาะทาง เช่น Trojan Removers ที่สามารถแยก (Quarantine) และกำจัด (Purge) แม้ภัยคุกคามใหม่และกำลังขึ้นมา
 ซอฟต์แวร์ไซเบอร์เซคьюริตีของ Avast ปกป้องคุณจากภัยคุกคามออนไลน์หลากหลายในปัจจุบัน
ป้องกันไวรัสด้วย Avast
เมื่อชีวิตของเราเลื่อนลึกเข้าไปในพื้นที่ดิจิทัล และภัยคุกคามใหม่พัฒนาความซับซ้อนขึ้น การปกป้องตัวเองด้วยความปลอดภัยออนไลน์ที่แข็งแกร่ง ที่สามารถหยุดภัยคุกคามไซเบอร์ไม่ให้กลายเป็นภัยพิบัติโลกจริง เป็นสิ่งสำคัญ
Avast One มาพร้อมฟีเจอร์ Anti-Malware อันทรงพลัง ที่ทำให้อุปกรณ์ของคุณกลายเป็น กรองอุปสรรค (Fortress) พร้อมชั้นความปลอดภัยหลายชั้น ตรวจจับและบล็อกภัยคุกคามมัลแวร์ขั้นสูง และพร้อมคุณสมบัติความปลอดภัย ความเป็นส่วนตัว และประสิทธิภาพอื่นๆ รวมถึง Firewall และ VPN - Avast One เป็นโซลูชันไซเบอร์เซค्यूริตีครบวงจรที่ปกป้องชีวิตดิจิทัลของคุณ
