

MAC Address Filtering คุณสมบัติโต้แย้ง: บางคนเชื่อมั่น บางคนว่าประโยชน์ศูนย์ ความจริงคือ "ทั้งคู่ถูกต้อง" ขึ้นอยู่กับจุดประสงค์
โปรโมทว่า "เพิ่มความปลอดภัย" แต่จริงๆ ไม่เพิ่มความปลอดภัย แม้ทำให้ปลอดภัยน้อยลง! อธิบายด้านล่าง
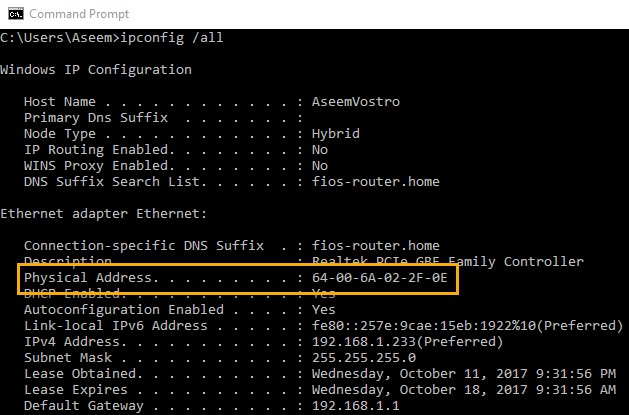
ประโยชน์จริง: เป็นเครื่องมือจัดการ (Administration) เช่น ห้ามลูกเข้าอินเทอร์เน็ตเวลานี้ หรือเพิ่มอุปกรณ์เองเพื่อเฝ้าระวัง
ทำไมไม่เพิ่มความปลอดภัย?
หลัก: Spoof MAC Address ง่ายมาก ฮักเกอร์ (แม้มือใหม่) ดึง MAC Address จากแพ็กเก็ต WiFi ได้ แม้ WPA2 เข้ารหัสแล้ว MAC Address ไม่ได้ถูกเข้ารหัส
ขั้นตอนโจมตี:
- Sniff MAC Address ที่เชื่อมต่ออยู่
- Spoof MAC นั้นบนเครื่องตัวเอง
- ส่ง Deauthentication packets ตัดการเชื่อมต่ออุปกรณ์จริง
- เชื่อมต่อแทนด้วย MAC ที่ปลอม → เข้าระบบได้เลย ไม่ต้องแคร็ก Password!
เครื่องมือแบบ Kali Linux ทำได้ในไม่กี่นาที ค้นหา "crack WiFi using Kali Linux" จะเจอเยอะ
วิธีป้องกันที่ดีที่สุด
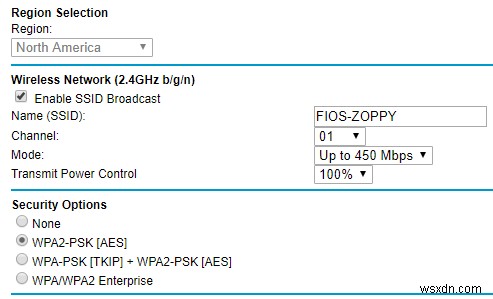
ใช้ WPA2-AES + รหัสผ่านยาวซับซ้อน Brute force แคร็กไม่ทัน (ใช้ปี) หลีกเลี่ยง WPA/TKIP หรือ Mixed mode
ถ้าเปิด MAC Filtering ฮักเกอร์ข้ามการแคร็ก Password ได้ → เข้าระบบทำลายได้หมด
ทางเลือกที่ดีกว่า
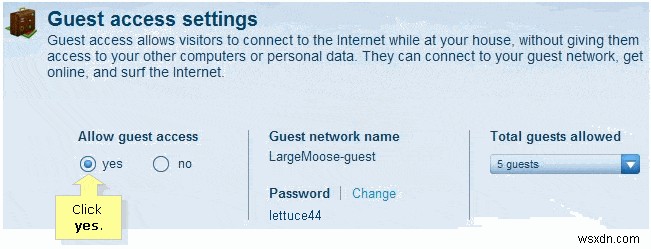
ควบคุมผู้เข้ารשת: ใช้ Guest WiFi Network รูเตอร์ใหม่ทุกตัวรองรับ แยกเครือข่าย แยก Password แยก IP Range
คุณสมบัติ "ปลอดภัย" อื่นๆ ที่ทำให้อันตรายมากขึ้น:
- Disable SSID Broadcast → ทำให้อุปกรณ์ส่ง Probe Request ตลอดเวลา ง่ายต่อการติดตาม
- Static IP → ฮักเกอร์เดา IP Range ได้ กำหนด IP เองได้
สรุป: MAC Filtering ไม่ใช่ความปลอดภัย ใช้จัดการอุปกรณ์ในบ้านเท่านั้น
