

การกำหนดค่า inbound และ outbound rules ใน Amazon ของคุณมีความสำคัญมากสำหรับเหตุผลด้านความปลอดภัย และเพื่อให้ตรงตามวัตถุประสงค์ส่วนตัวหรือธุรกิจของเรา ตัวอย่างเช่น หากคุณวางแผนที่จะโฮสต์ web app บน Amazon EC2 instance ของคุณ คุณจะต้องเปิดใช้งาน HTTPS inbound communication เพื่อให้โลกภายนอกเข้าถึง web app ที่โฮสต์ไว้ได้
หาก Amazon EC2 instance ของคุณต้องเข้าถึง email servers ที่โฮสต์อยู่ที่ไหนที่นั่นบนอินเทอร์เน็ต คุณจะต้องเปิดใช้งาน IMAP, POP3, และ SMTP outbound communication
ส่วนที่ 1: กำหนดค่า inbound rules โดยเปิดใช้งาน HTTPS
ในส่วนแรก เราจะแสดงวิธีกำหนดค่า inbound rules โดยการเปิดใช้งานโปรโตคอล HTTPS HTTPS (Hypertext Transfer Protocol Secure) ใช้สำหรับการสื่อสารที่ปลอดภัยระหว่างเว็บเบราว์เซอร์และเว็บไซต์ (web server)
- ล็อกอินเข้าสู่ AWS Management Console
- คลิกที่ Running instances
- Select instance
- คลิกที่แท็บ Description และ นำทาง ไปที่ Security groups ด้านขวาของหน้าต่าง ตามที่แสดงในภาพด้านล่าง
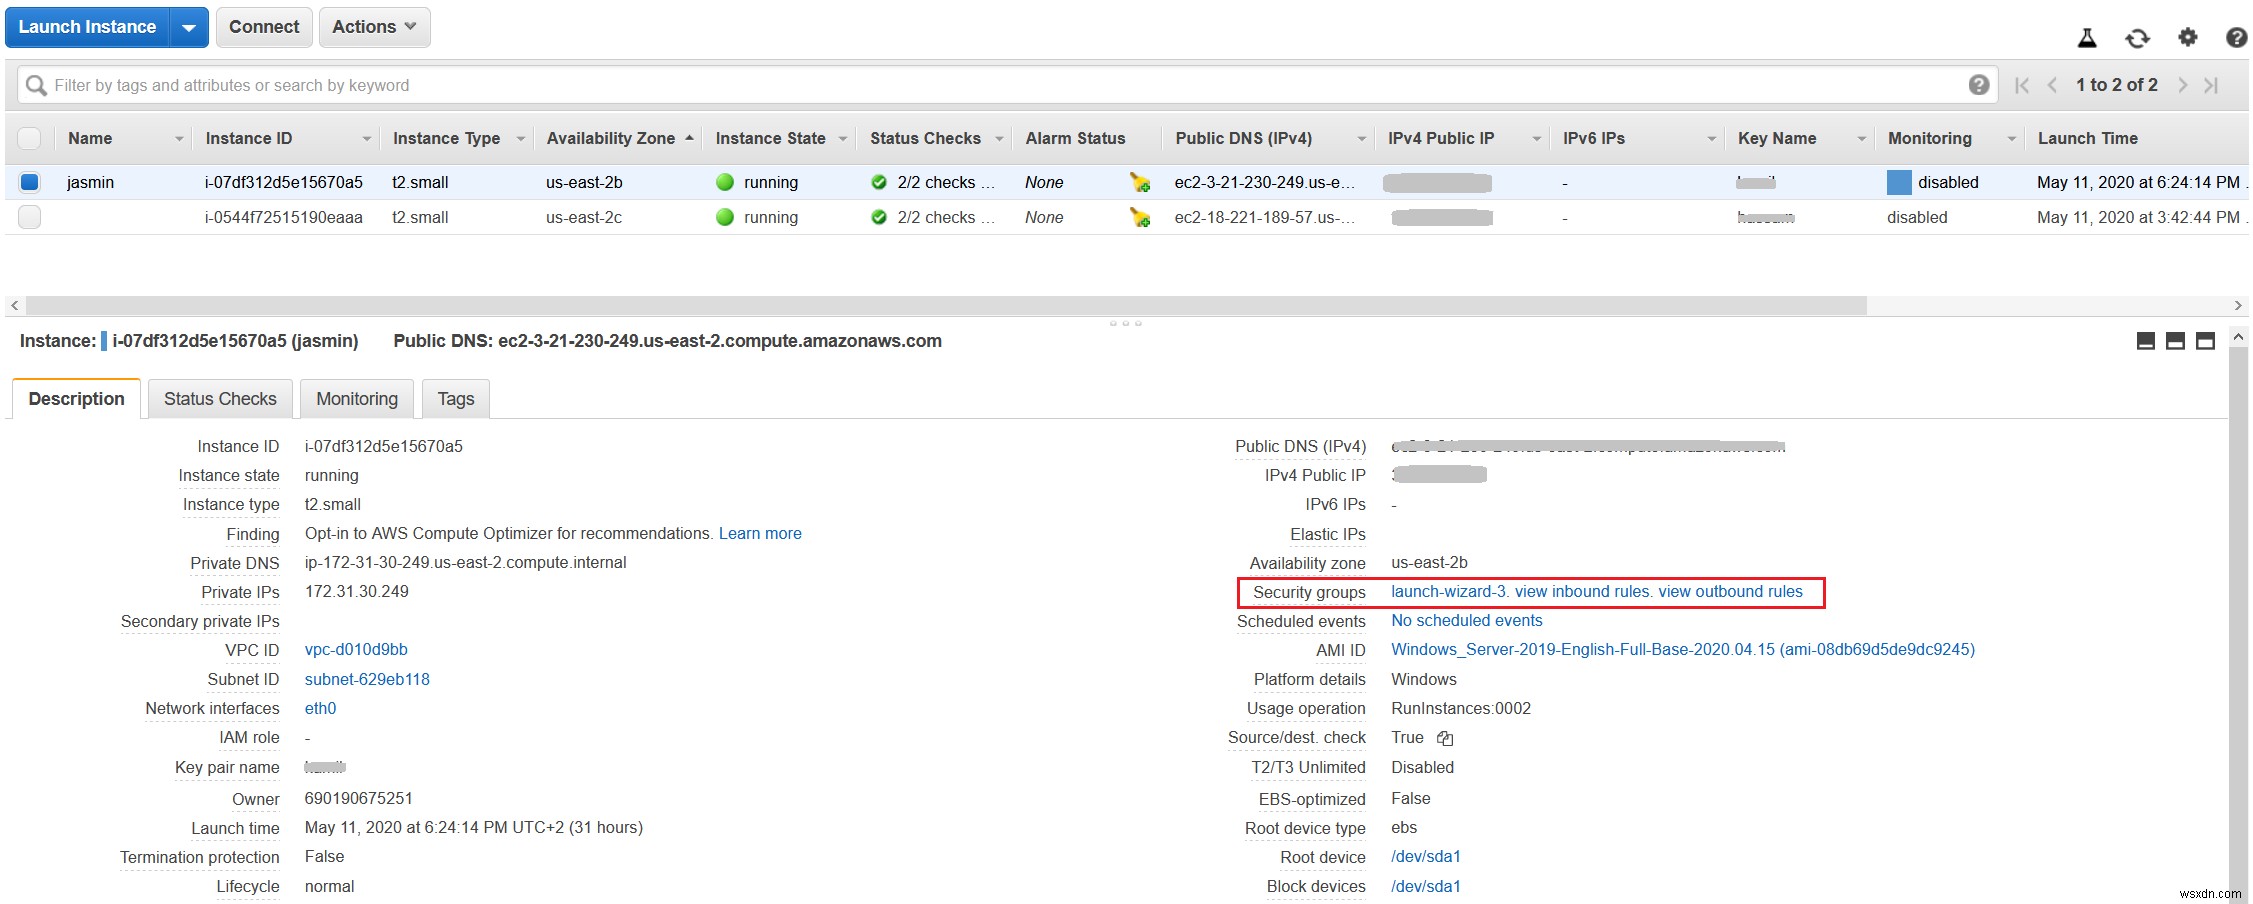
ภายใต้ Security groups คุณสามารถพบสามกลุ่ม รวมถึง:
- launch-wizard-3 – ชื่อของ security group ใช้สำหรับกำหนดค่า inbound และ outbound rules สำหรับ EC2 instance ในกรณีนี้ ชื่อคือ launch-wizard-3
- inbound rules – สร้าง inbound rules ใช้กำหนดการสื่อสารเข้าไปยัง Amazon EC2 instance ของคุณ โดยคลิกที่ view คุณสามารถดู inbound rules ที่มีอยู่
- outbound rules – สร้าง outbound rules ใช้กำหนดการสื่อสารออกจาก Amazon EC2 instance ของคุณ โดยคลิกที่ view คุณสามารถดู outbound rules ที่มีอยู่
- คลิกที่ launch-wizard-3 เพื่อกำหนดค่ากฎความปลอดภัย
- ภายใต้ Security Group คลิกที่ security group ที่เกี่ยวข้องกับ instance ของเรา ในกรณีนี้ คือ security group ID ที่เรียกว่า sg-002fe10b00db3a1e0
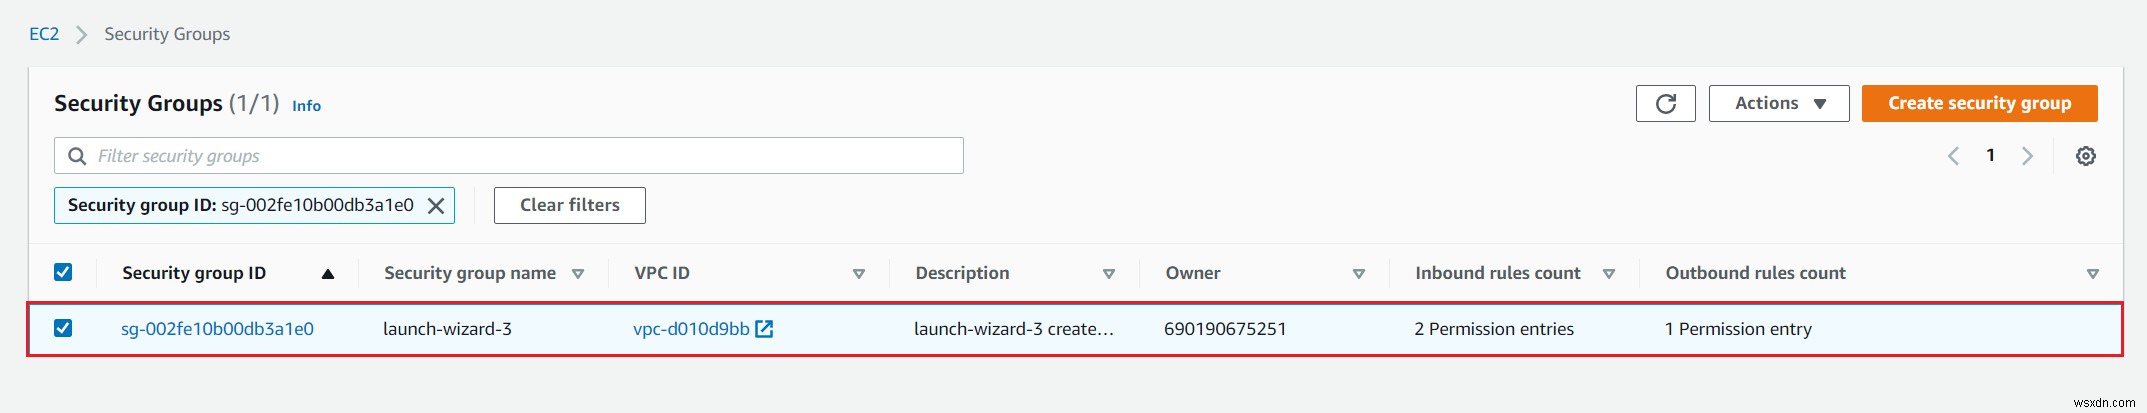
- คลิกที่ Inbound rules แล้วคลิกที่ Edit inbound rules
- ภายใต้ Inbound rules คลิกที่ Add rule
- กำหนดค่ากฎดังนี้:
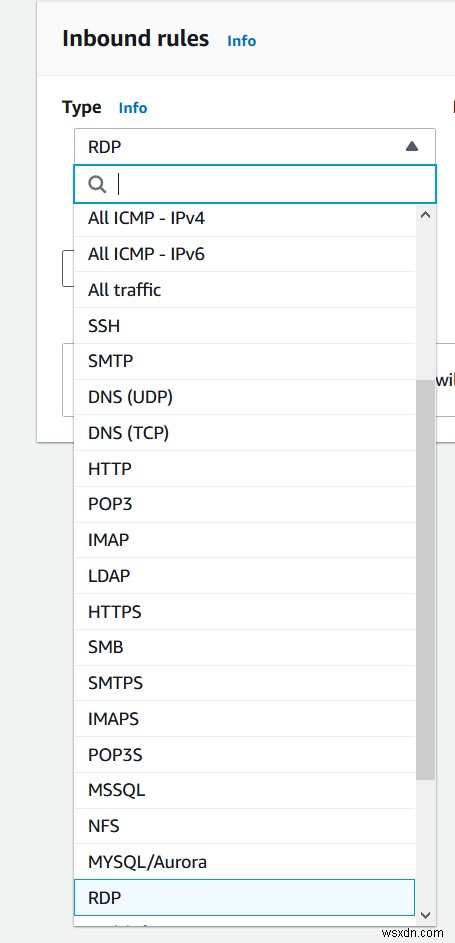
- Type – จากรายการเลือก HTTPS คุณสามารถเลือกโปรโตคอลทั่วไป เช่น SSH (สำหรับ Linux instance), RDP (สำหรับ Windows instance) หรืออื่นๆ คุณยังสามารถใส่ custom port หรือ port ranges ด้วยตนเอง มีโปรโตคอลมากกว่า 30 ที่สามารถกำหนดค่าได้ หากคุณต้องการเปิดใช้งาน DNS, IMAP, SMTP หรือโปรโตคอลอื่นๆ คุณสามารถทำได้โดยทำตามขั้นตอนเดียวกับการกำหนดค่า HTTPS protocol
- Protocol – จะใช้ TCP protocol โดยค่าเริ่มต้น ประเภทของโปรโตคอล เช่น TCP หรือ UDP มีตัวเลือกเพิ่มเติมสำหรับ ICMP
- Port range – เมื่อคุณเลือก HTTPS เป็นประเภทของกฎ มันจะมอบหมาย 443 เป็นพอร์ตเริ่มต้นโดยอัตโนมัติ สำหรับกฎและโปรโตคอลแบบกำหนดเอง คุณสามารถใส่หมายเลขพอร์ตหรือช่วงพอร์ตด้วยตนเอง
- Source – ระบุที่อยู่ IP เดียว หรือช่วงที่อยู่ IP ใน CIDR notation (ตัวอย่างเช่น 203.0.113.5/32) ที่ควรเข้าถึง EC2 instance ของเรา ในกรณีนี้ เราจะเลือก Anywhere นั่นจะเพิ่ม IPv4 และ IPv6 range 0.0.0/0 และ ::/0 โดยอัตโนมัติ ซึ่งหมายความว่าโฮสต์ใดๆ จาก network ID ใดๆ ก็สามารถเข้าถึง EC2 instance ของเราได้ หากเชื่อมต่อจากภายหลังไฟร์วอลล์ คุณจะต้องการช่วงที่อยู่ IP ที่ใช้โดย client computers คุณสามารถระบุชื่อหรือ ID ของ security group อื่นใน region เดียวกัน เพื่อระบุ security group ใน AWS account อื่น (EC2-Classic only) ให้เติม account ID และ forward slash นำหน้า เช่น 111122223333/OtherSecurityGroup
- Description – optional – คำอธิบายสำหรับกฎ security group
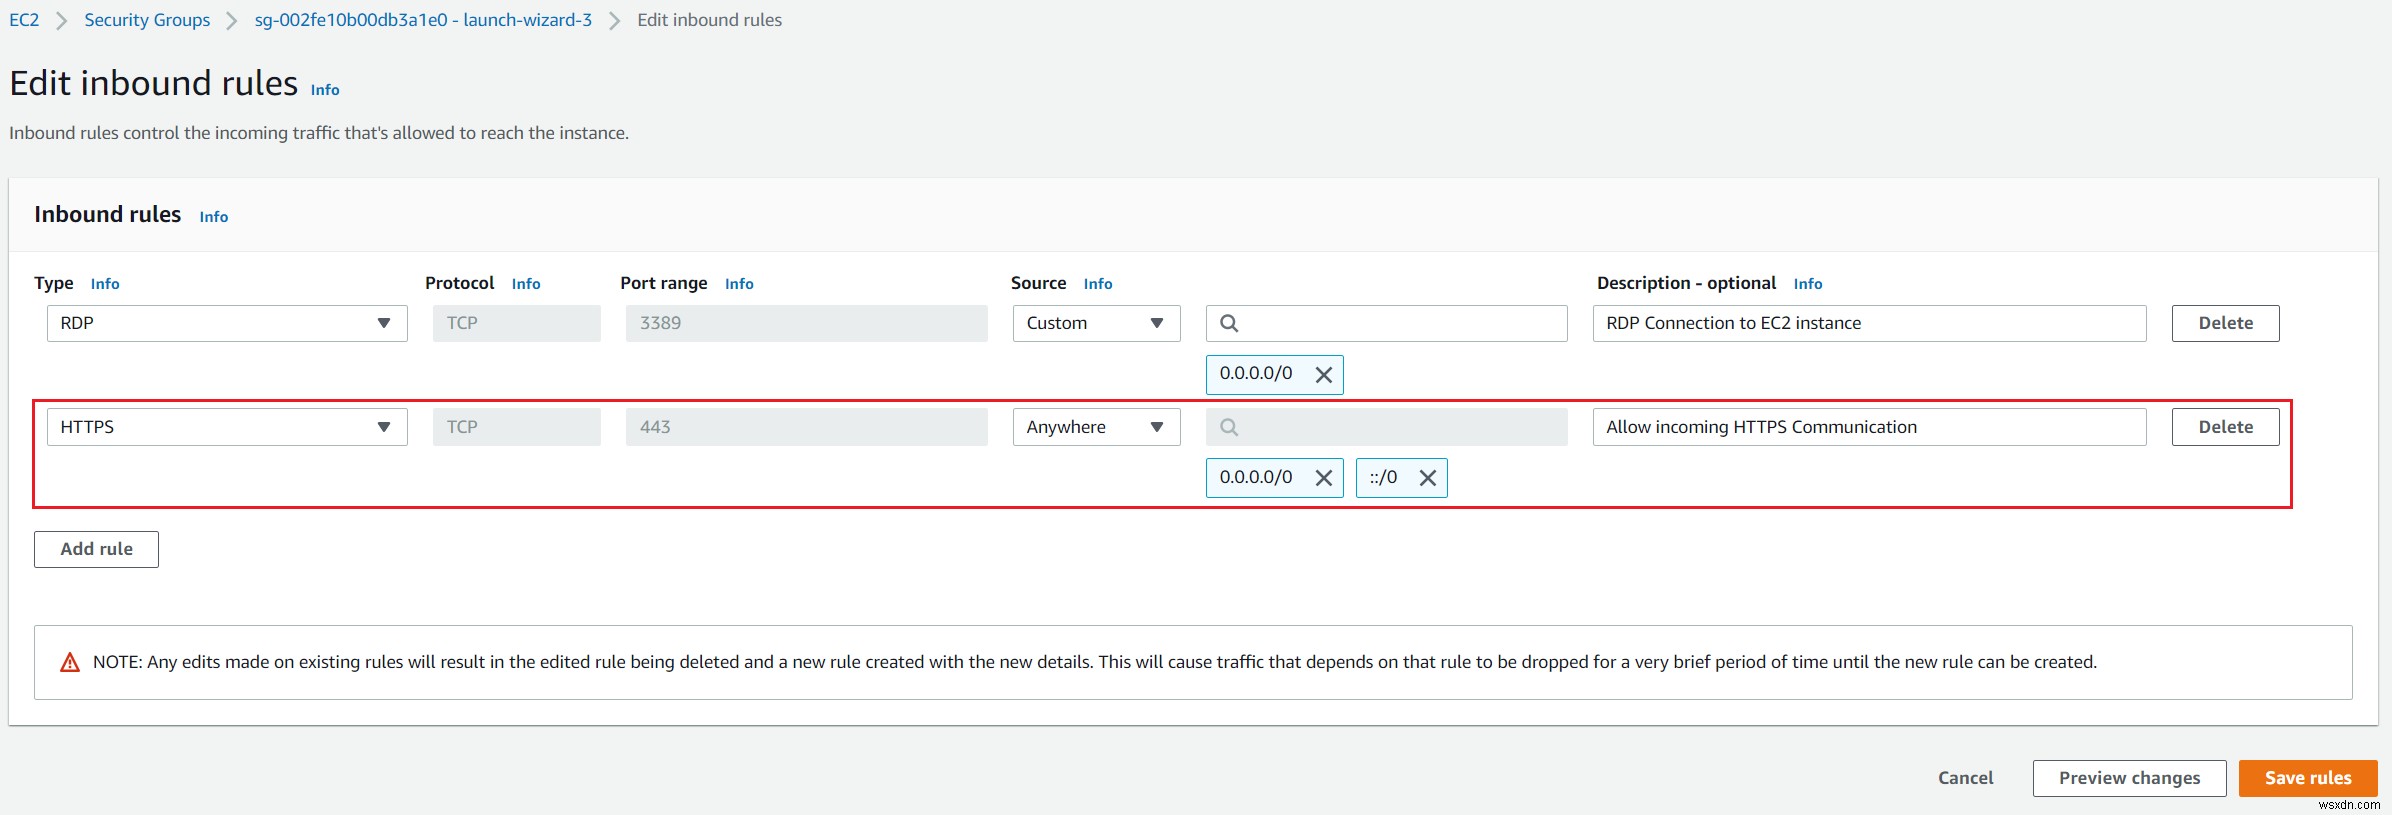
- คลิกที่ Save rules. คุณสร้าง inbound rule สำเร็จแล้ว คุณสามารถเข้าถึง web app ที่โฮสต์บน Amazon EC2 instance ได้สำเร็จ
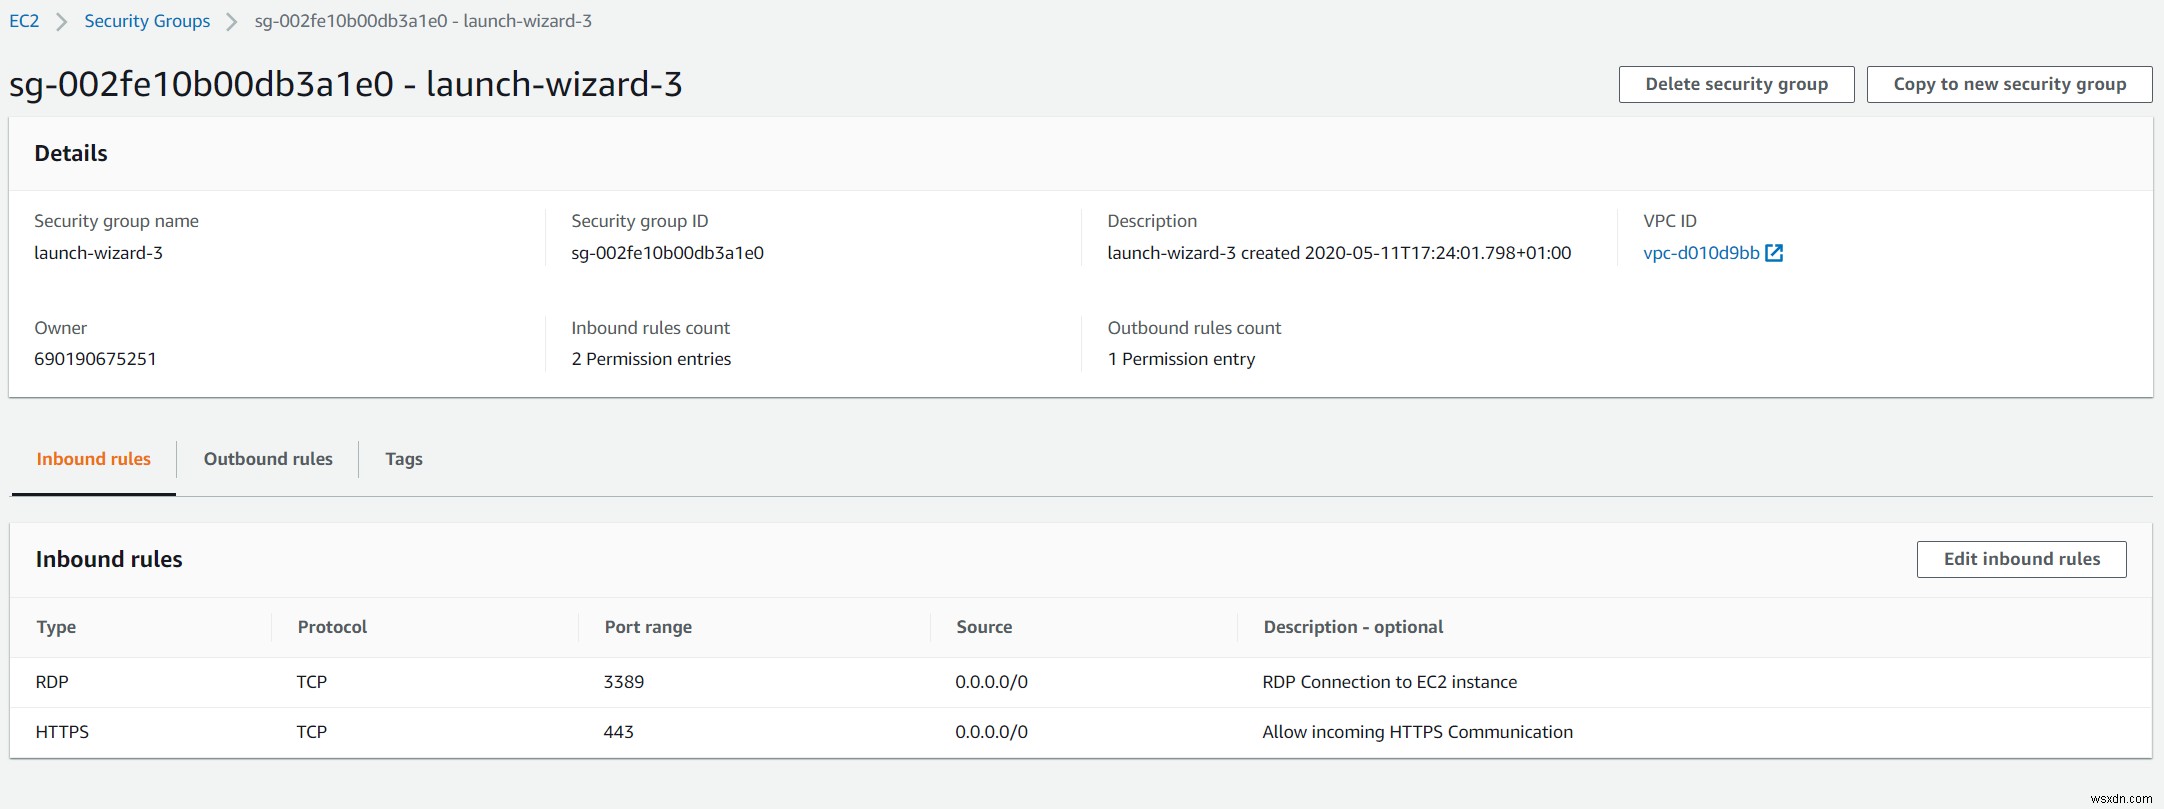
ส่วนที่ 2: กำหนดค่า Outbound traffic โดยเปิดใช้งาน IMAP, POP3, และ SMTP:
ในส่วนที่สอง เราจะแสดงวิธีกำหนดค่า outbound rule โดยการเปิดใช้งานโปรโตคอล IMAP, POP3, และ SMTP IMAP (Internet Message Access Protocol) และ POP3 (Post Office Protocol 3) เป็นโปรโตคอลสำหรับรับอีเมล และ SMTP (Simple Mail Transfer Protocol) เป็นโปรโตคอลสำหรับส่งอีเมล
- เปิด security group ของคุณ
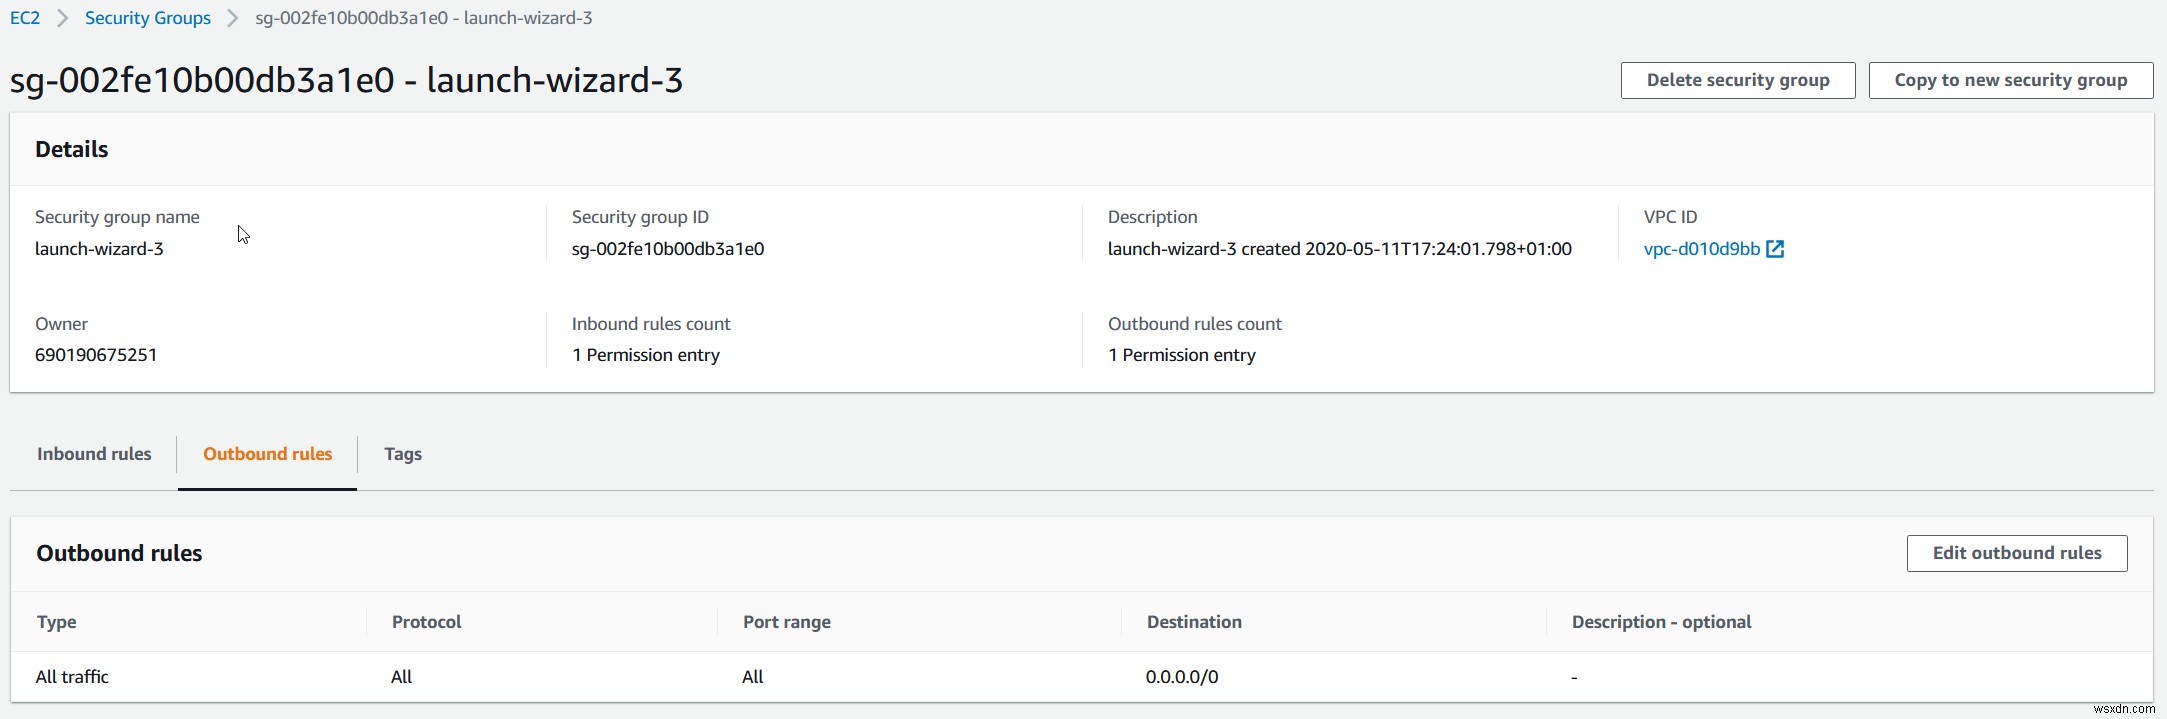
- คลิกที่ Outbound rules ตามที่คุณเห็นในภาพด้านล่าง มี outbound rule หนึ่งถูกสร้างสำหรับ Amazon EC2 instance กฎนี้ชื่อ All traffic, และใช้เพื่ออนุญาตการสื่อสารออกไปทั้งหมดจาก Amazon EC2 instance ไปยังโลกภายนอก
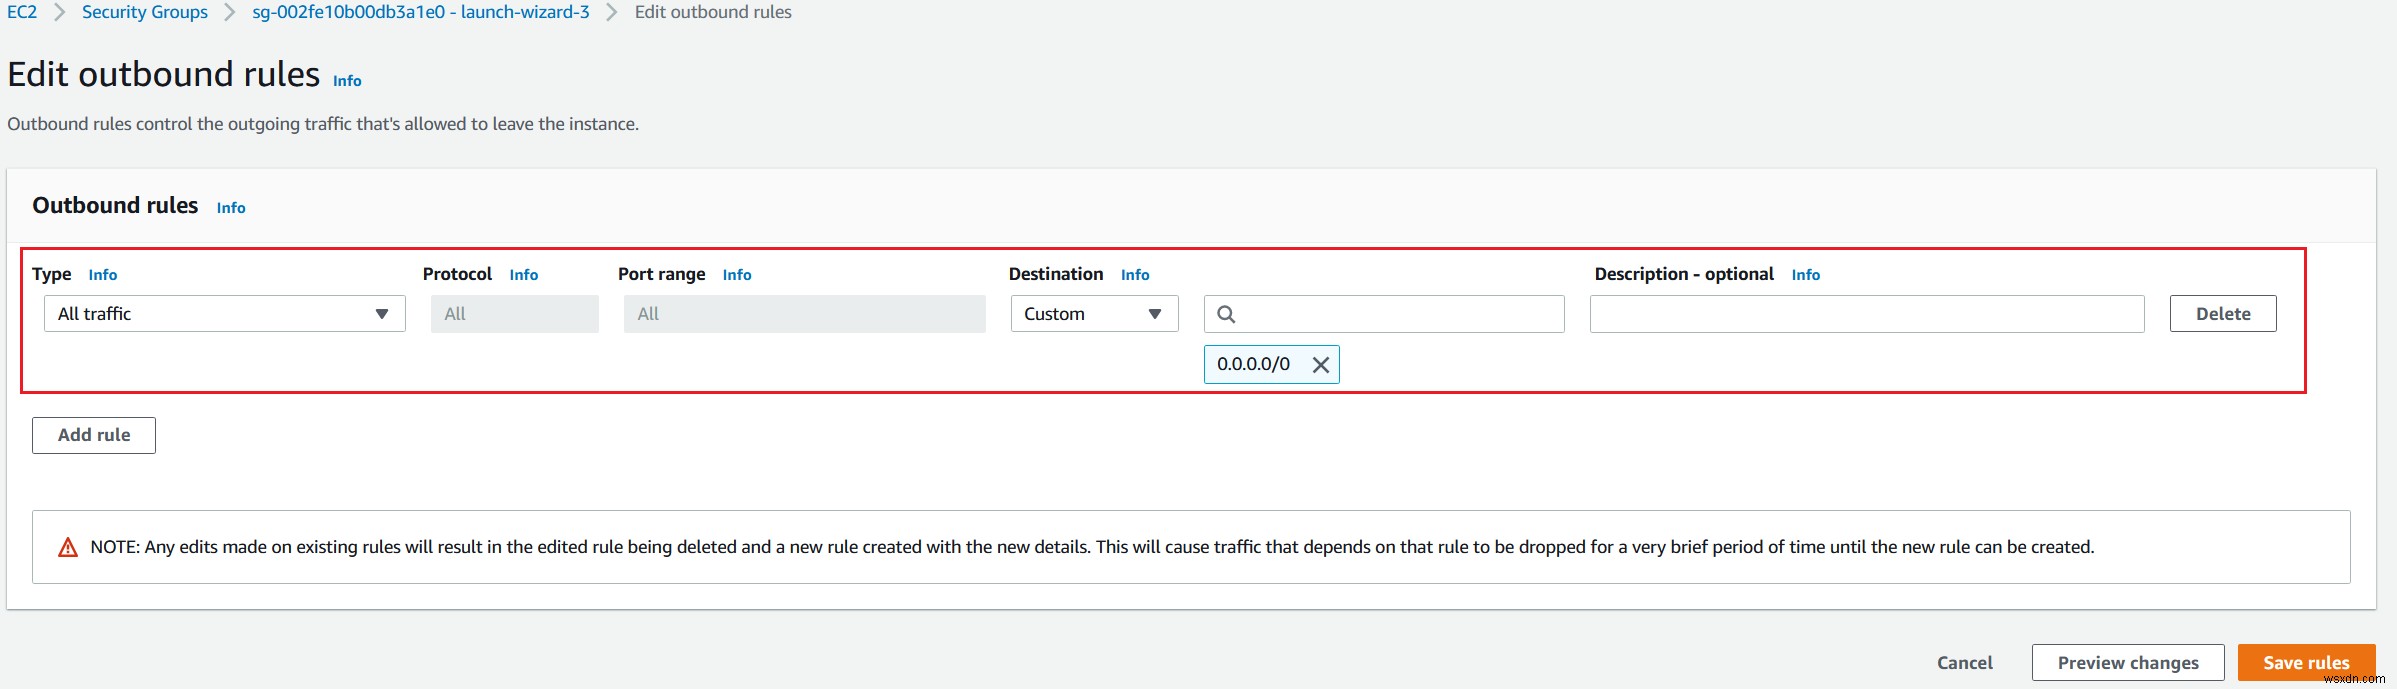
- คลิกที่ Edit outbound rules และลบกฎ All traffic โดยคลิกที่ Delete
- คลิกที่ Add rule เพื่อสร้างกฎใหม่
- กำหนดค่ากฎดังนี้:
- Type – จากรายการเลือก IMAPS
- Protocol – จะใช้ TCP protocol โดยค่าเริ่มต้น ประเภทของโปรโตคอล เช่น TCP หรือ UDP มีตัวเลือกเพิ่มเติมสำหรับ ICMP
- Port range – เมื่อคุณเลือก IMAPS เป็นประเภทของกฎ มันจะมอบหมาย 993 เป็นพอร์ตเริ่มต้นโดยอัตโนมัติ
- Source – ระบุที่อยู่ IP เดียว หรือช่วงที่อยู่ IP ใน CIDR notation (ตัวอย่างเช่น 203.0.113.5/32) ที่ควรเข้าถึง EC2 instance ของเรา ในกรณีนี้ เราจะอนุญาตการเข้าถึงเฉพาะ public IP address บางตัว.
- Description – optional – คำอธิบายสำหรับกฎ security group 6. คลิกที่ Add rule และสร้างกฎสำหรับ POP3S และ SMTPS
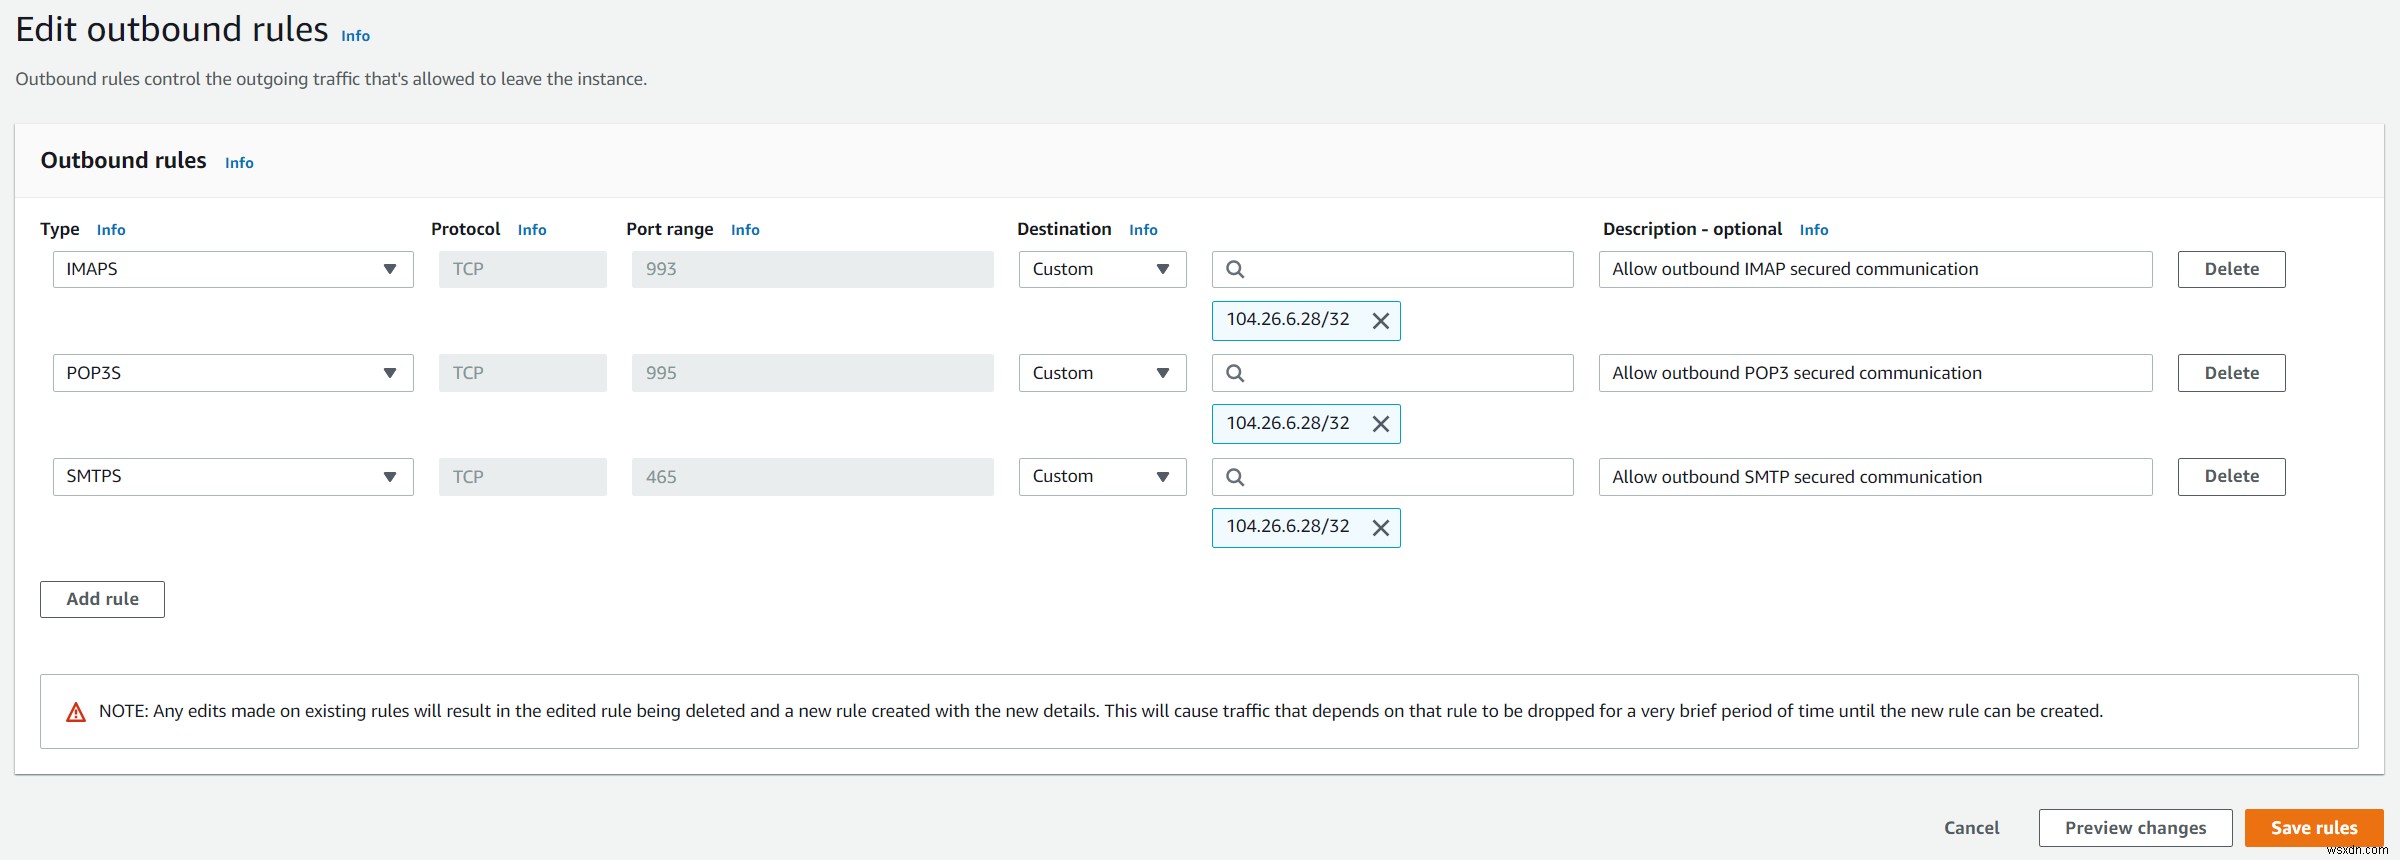
7. คลิกที่ Save rules. คุณสร้าง outbound rules สามกฎสำเร็จแล้ว
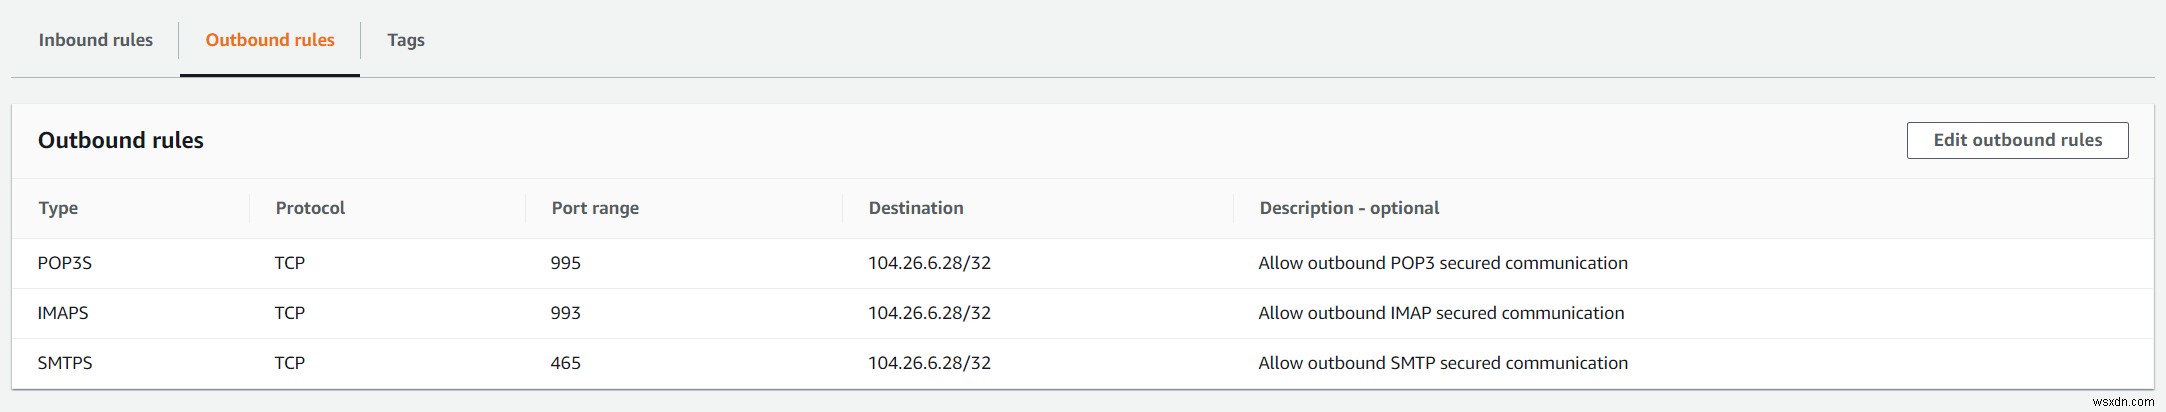
8. ล็อกอินเข้าสู่ Amazon EC2 instance และตรวจสอบว่ากฎถูกนำไปใช้สำเร็จหรือไม่
