

ตำนานนอร์สโบราณเล่าถึงงูยักษ์ชื่อ Jörmungandr ใหญ่โตมากจนพันรอบโลกและกัดหางตัวเองไว้ในปาก
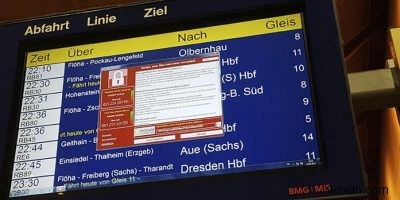
ตำนานอันน่าทึ่งอย่างนี้มักพูดถึงในตำนานเท่านั้น แต่วันศุกร์ที่ผ่านมา เราได้เป็นพยานแห่งกำเนิดของ "งูโลก" 版本ดิจิทัลจริง ไวรัสไวร์มที่แพร่กระจายกว้างขวางจนครอบคลุมโลก โจมตีบริการอย่าง NHS ของสหราชอาณาจักร และบริษัทใหญ่ในประเทศอื่นๆ เช่น Telefónica ในสเปน
แม้ผู้เชี่ยวชาญยังคงพยายามหาว่าไวรัสนี้แพร่กระจายอย่างไรและต้านภัยคุกคามอย่างไร เราก็มีความเข้าใจที่ดีพอสมควรเกี่ยวกับสิ่งที่เกิดขึ้นและวิธีที่คุณสามารถป้องกันไม่ให้ระบบของคุณได้รับความเสียหาย
เกิดอะไรขึ้น?
วันที่ 12 พฤษภาคม 2560 (2017) เกิดการโจมตีไซเบอร์ขนาดใหญ่โดยไรเซมแวร์ (Ransomware) ชิ้นหนึ่งที่ไม่ทราบตัวตน (อ่านเพิ่มเติมเกี่ยวกับไรเซมแวร์ที่นี่) ต่อมาได้ชื่อว่า WannaCry สามารถติดเชื้อระบบได้ถึง 230,000 ระบบ กระจายไป 150 ประเทศ โดยใช้การผสมผสานระหว่างฟิชชิง (Phishing) และการโจมตีระบบที่ไม่ได้แพทช์ผ่านบล็อกข้อความเซิร์ฟเวอร์ท้องถิ่น (SMBs)
ไรเซมแวร์จะล็อกไฟล์ของคุณและแสดงหน้าจอ (แสดงด้านล่าง) ที่ขอเงิน 300 ดอลลาร์ในบิทคอยน์ภายใน 3 วัน เพื่อคืนการเข้าถึงไฟล์ ไม่เช่นนั้นราคาจะเพิ่มเป็นสองเท่า
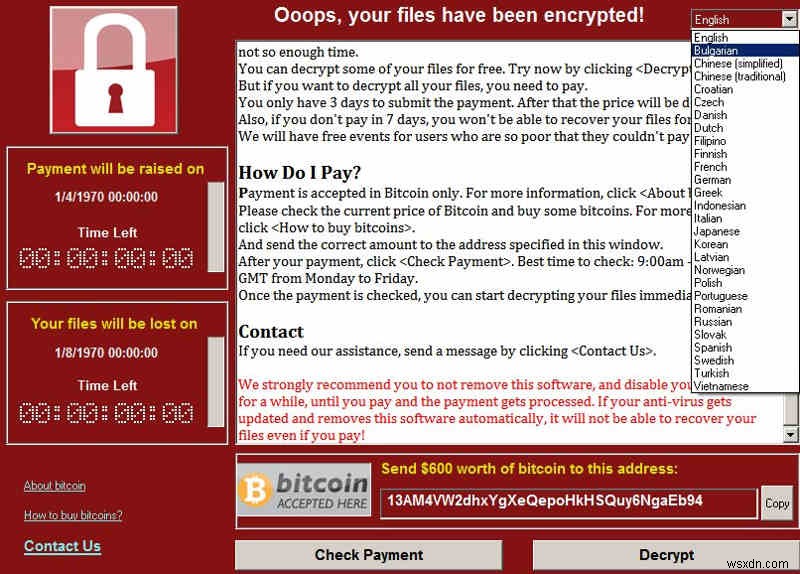
แม้นี่คือวิธีการทำงานทั่วไปของไรเซมแวร์ แต่มีรายละเอียดเล็กน้อยที่ทำให้มันแพร่กระจายเร็วกว่า WannaCry ใช้ประโยชน์จากช่องโหว่ใน SMB (ซึ่งรับผิดชอบการแชร์ไฟล์และเครื่องพิมพ์) ที่ทำให้มันแพร่ไปยังคอมพิวเตอร์อื่นๆ ในซับเน็ตเดียวกัน ได้ แค่คอมพิวเตอร์เครื่องเดียวติดเชื้อ ก็สามารถทำลายเครือข่ายทั้งหมดได้ นี่คือสาเหตุที่ทำให้การติดเชื้อนี้เป็นฝันร้ายสำหรับ NHS และองค์กรขนาดใหญ่อื่นๆ
อีกหนึ่งจุดสำคัญคือ ช่องโหว่ SMB นี้มาจากชุดเครื่องมือแฮกของ NSA ที่รั่วไหลออกมาเมื่อเดือนก่อน เราเคยรายงานเกี่ยวกับการรั่วไหลของไฟล์ Vault 7 ของ CIA ซึ่งก็มีช่องโหว่ที่ทำงานได้หลายอย่าง ที่แฮกเกอร์สามารถนำไปเขียนมัลแวร์คล้ายๆ กันได้ทุกเมื่อ
คิลล์สวิทช์ (Kill Switch)
นักวิจัยด้านความปลอดภัยคนหนึ่งที่ใช้ชื่อ مستعار "MalwareTech" ได้จดโดเมนที่พบในโค้ดของ WannaCry ซึ่งหยุดการแพร่กระจายของซอฟต์แวร์นี้ ทุกครั้งที่มัลแวร์ทำงานบนคอมพิวเตอร์ มันจะตรวจสอบว่าโดเมนมีอยู่จริงหรือไม่ (คือ iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea.com) หากจดทะเบียนแล้ว มัลแวร์จะเชื่อมต่อได้ และเมื่อเชื่อมต่อแล้วจะหยุดแพร่กระจายทันที ดูเหมือนแฮกเกอร์ที่เขียนมันอยากทดสอบน้ำและมีแผนสำรองกรณีสถานการณ์เลวร้าย โชคดีที่ช่วงเวลานี้หยุดไรเซมแวร์ไม่ให้ทำลายเพิ่มเติม... อย่างน้อยตอนนี้
แต่ความจริงกดข้องคือ: ไม่มี結局ที่ดี การดีคอมไพล์โค้ด คุณจะหาได้ง่ายว่ามีการเรียกฟังก์ชัน WinAPI "InternetOpenURLA()" หรือ "InternetOpenA()" ในที่สุดคุณจะตัดส่วนที่พยายามเชื่อมต่อโดเมนคิลล์สวิทช์ออกได้ ไม่ได้ต้องการโปรแกรมเมอร์เก่งมาก หากแฮกเกอร์คนไหนมีไอเดียสร้าง WannaCry ใหม่โดยตัดคิลล์สวิทช์ออก ก่อนทุกคนแพทช์ระบบ การแพร่กระจายจะต่อเนื่อง แฮกเกอร์ที่มีทุนจะแก้ไขบัญชีบิทคอยน์ที่ต้องชำระเงินไป และทำกำไรมาก
WannaCry เวอร์ชันที่มีโดเมนคิลล์สวิทช์ต่างกันก็ถูกพบในธรรมชาติแล้ว และยังไม่ได้ยืนยันว่าเวอร์ชันที่ไม่มีคิลล์สวิทช์ได้ปรากฏขึ้นหรือยัง
คุณสามารถทำอะไรได้บ้าง?
จากสิ่งที่เกิดขึ้น Microsoft ตอบสนองอย่างรวดเร็วด้วยแพทช์ แม้สำหรับระบบปฏิบัติการที่ไม่รองรับแล้วอย่าง Windows XP ถ้าคุณอัปเดตระบบให้ทันสมัย คุณไม่ควรประสบการติดเชื้อระดับ SMB อย่างไรก็ตาม คุณยังอาจติดเชื้อได้หากเปิดอีเมลฟิชชิง จำไว้ว่า อย่าเปิดไฟล์นำออกใช้ (executable) ที่ส่งมาคู่กับอีเมล ตราบใดที่คุณระมัดระวังเล็กน้อย คุณควรจะรอดจากการโจมตีครั้งนี้
สำหรับหน่วยงานรัฐที่ถูกแฮก ไม่ควรเกิดขึ้นหากพวกเขาแยกระบบสำคัญ (air-gap) ออกจากเครือข่าย
เราควรคาดการณ์การโจมตีที่กล้าหาญมากขึ้นหลังจากแฮกเกอร์นำช่องโหว่จากการรั่วไหลข้อมูลความมั่นคงแห่งชาติของสหรัฐฯ ไปใช้ไหม? บอกเราในความคิดเห็น!
