

การฉ้อโกงบัตรเครดิตและแฮกบัญชีธนาคาร กำลังล้าสมัยในโลกแฮกกิ้ง ตอนนี้มีรูปแบบใหม่ที่มีกำไรมากกว่า: โจมตีข้อมูลสุขภาพ (Healthcare Records) ตามรายงาน จำนวนแฮกเกอร์ที่มุ่งเป้าข้อมูลสุขภาพเพิ่มขึ้นอย่างมีนัยสำคัญในปี 2016 แม้หลายคนจะงงว่าแฮกเกอร์จะเอาผลตรวจครั้งล่าสุดไปทำไม จริงคือ แฮกเกอร์มีอำนาจมากมายเมื่อได้ข้อมูลสุขภาพ
จากการขโมยข้อมูลส่วนตัว (Identity Theft) จนถึงการใช้ข้อมูลของคุณเพื่อรับบริการสุขภาพฟรีเอง แฮกเกอร์ทำได้มากกว่าข้อมูลธนาคารมาก สาเหตุหลักที่แฮกเกอร์ประสบความสำเร็จกับข้อมูลสุขภาพคือ: ยากกว่ามากที่จะตรวจจับและหยุดกิจกรรมน่าสงสัยเกี่ยวกับประวัติสุขภาพ เทียบกับการตรวจจับแฮกเกอร์ที่เข้าบัญชีธนาคาร
แนวโน้มใหม่นี้สร้างความเสี่ยงทางไซเบอร์เพิ่มเติมให้ผู้ป่วย แม้คุณอาจรู้สึกว่าควบคุมไม่ได้ว่าประวัติการแพทย์ถูกดู แชร์ ใช้อย่างไร แต่มีขั้นตอนบางอย่างช่วยปกป้องตัวเองจากแฮกเกอร์สุขภาพได้
นี่คือ 5 เคล็ดลับรักษาความปลอดภัยประวัติสุขภาพจากโจรออนไลน์
1. ปฏิบัติพื้นฐานความปลอดภัยรหัสผ่าน
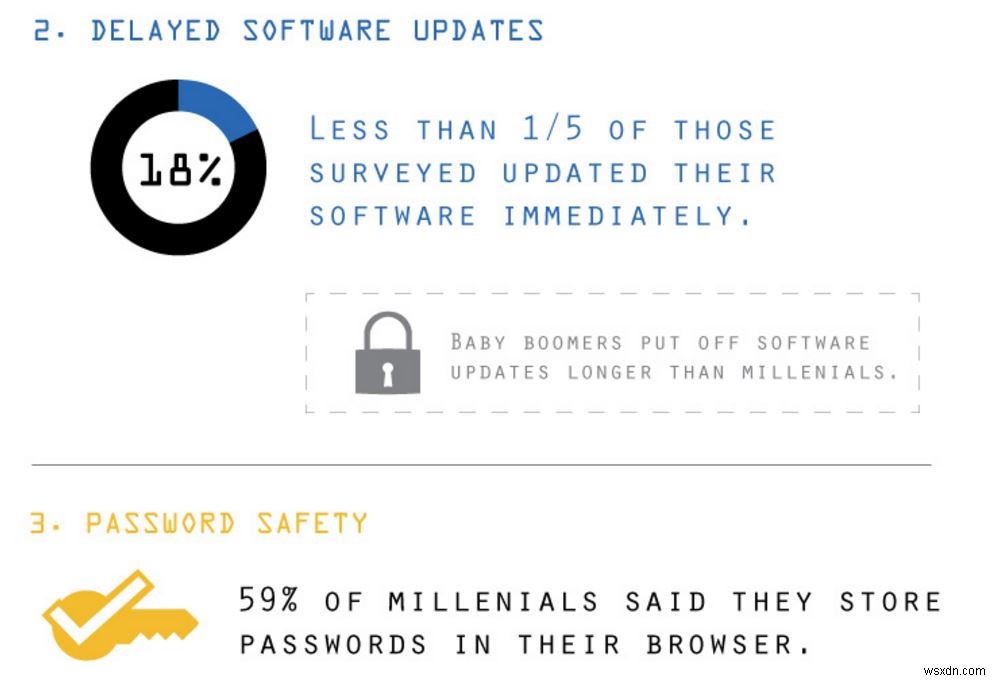
แม้หลักการความปลอดภัยออนไลน์พื้นฐานจะถูกฝึกซ้ำๆ แต่มากกว่าครึ่งของอเมริกันยังละเลย การสำรวจผู้ใช้อินเทอร์เน็ตในสหรัฐ: 59% ของกลุ่ม Millennials เก็บรหัสผ่านในเบราว์เซอร์ (แม้ผู้เชี่ยวชาญจะเตือนให้เก็บในที่ปลอดภัยกว่า) 18% อัปเดต Antivirus ประจำ 50% เข้าสาธารณะ WiFi สัปดาห์ละครั้ง คำสอน: ต้องสร้างพฤติกรรมออนไลน์ที่ดีขึ้น หากอยากกันแฮกเกอร์ออกจากข้อมูลส่วนตัว
วิธีพื้นฐานที่สุด: ใช้รหัสผ่านแข็งแรงและแตกต่างกันสำหรับทุกบัญชี หลีกเลี่ยงเก็บรหัสในเบราว์เซอร์ ใช้ Password Manager ที่ปลอดภัยแทน อัปเดต Antivirus ทันทีเมื่อมีการแจ้งเตือน หากบังคับต้องใช้ Public WiFi ต้องรู้ Do's and Don'ts ของ Public WiFi
2. ให้อีเมลที่ต่างจากอีเมลหลักแก่ผู้ให้บริการสุขภาพ
คุณน่าจะมีอีเมลมากกว่า 1 อีเมล หากมักใช้อีเมลตัวหนึ่งสำหรับธนาคาร โซเชียลมีเดีย ฯลฯ หลีกเลี่ยงให้อีเมลตัวนั้นแก่ผู้ให้บริการสุขภาพ ใช้オีเมลที่นادرใช้ลิงก์กับบริการอื่น จะลดคุณค่าของข้อมูลสุขภาพหากถูกแฮกเกอร์ขโมย
อีกวิธีลดประโยชน์ให้แฮกเกอร์: เปิด Two-Factor Authentication (2FA) บนบัญชีส่วนตัวทุกบัญชีที่ทำได้ เช่น เปิด 2FA บน Gmail ทำให้ทุกครั้งที่เข้าจากอุปกรณ์ใหม่ ต้องยืนยันอีกชั้น เช่น รหัสส่งทาง SMS หรือโทรศัพท์
3. หลีกเลี่ยงให้ข้อมูลส่วนตัวมากเกินไปแก่ผู้ให้บริการ
เราถูกสอนว่า "บอกหมอทุกอย่าง" เพื่อการรักษาที่ดีที่สุด แตสำหรับข้อมูลระบุตัวตน ไม่จำเป็นต้องบอกหมด เลขประจำตัวผู้เสียภาษี (Tax ID) หรือ Social Security Number (SSN) ไม่ต้องให้หมด แม้อาจต้องให้ที่อยู่และข้อมูลชำระเงินเพื่อการรักษา แตเอกสารระบุตัวตนเพิ่มเติมมักไม่จำเป็น NBC รายงานว่า แค่ให้ 4 หลักสุดท้ายของ SSN ก็อาจเป็นภัยคุกคามความเป็นส่วนตัว
เมื่อเห็นช่องในฟอร์มผู้ป่วยที่ทำให้ไม่สบายใจ อย่ากลัวถาม: ทำไมข้อมูลนี้จำเป็น? มีช่องที่ข้ามได้ไหม?
4. ใช้ PIN Code สำหรับภาษี IRS
เหยื่อการขโมยข้อมูลส่วนตัวมักรู้ว่าถูกแฮกตอนสิ้นปีเมื่อยื่นภาษี เพื่อปกป้องข้อมูลภาษี ใช้ Identity Protection PIN — หมายเลข 6 หลักที่ IRS ออกให้เพื่อป้องกันการใช้ SSN ผิดบนการยื่นภาษีปลอม แต่ไม่ทุกคนได้รับ PIN หากยื่นภาษีใน Florida หรือ District of Columbia ปีก่อน คุณมีสิทธิ์ หรือเคยเป็นเหยื่อการฉ้อโกงภาษี หรือได้รับคำเชิญจาก IRS
หากมีสิทธิ์ สามารถเริ่มขอ Identity Protection PIN กับ IRS
5. สอบถามว่าประวัติจะถูกแชร์อย่างไรและกับใคร
สอบถามผู้ให้บริการสุขภาพว่า ประวัติอาจถูกแชร์ที่ไหน และกับใคร แสดงความกังวลเกี่ยวกับการแฮกข้อมูลสุขภาพล่าสุด วัดระดับความกังวลของผู้ให้บริการ ถามว่าสำนักงาน/องค์กรกำลังทำอะไรเพื่อรักษาความปลอดภัยข้อมูล หา queues cues (สัญญาณ) ว่าผู้ให้บริการกำลังดำเนินการปกป้องข้อมูลผู้ป่วย
หากกังวลว่ามาตรฐานของหมอหลวมเกินไป คำแนะนำที่ดีที่สุดอาจคือ เปลี่ยนหมอ
เช่นเดียวกับความพยายามด้านไซเบอร์เซคิวริตีทั้งหมด การปกป้องตัวเองจากแฮกเกอร์สุขภาพ 100% เป็นไปไม่ได้ แตการปฏิบัติพฤติกรรมความปลอดภัยออนไลน์และออฟไลน์ที่ฉลาด จะช่วยลดโอกาสถูกแฮก และลดผลกระทบหากถูกแฮกได้อย่างมีนัยสำคัญ
