

อีกแล้ว Lenovo Seriously? (อย่างจริงจัง?)
คุณเดาถูก พวกเขาถูกจับได้ว่าส่งคอมพิวเตอร์ให้ลูกค้าพร้อมมัลแวร์ที่ไม่เป็นมิตรกับความเป็นส่วนตัว แสดงว่าพวกเขาไม่ได้เรียนรู้บทเรียนจากความโห่ร้องสาธารณะเรื่อง Superfish
มัลแวร์ชิ้นนี้รันทุกวัน และเก็บข้อมูลการใช้งานส่วนตัว ซึ่งถูกส่งต่อลับไปยัง Omniture — บริษัทการตลาดออนไลน์และวิเคราะห์เว็บ ที่ถูก Adobe ซื้อในปี 2009
แปลกมากที่มัลแวร์ชิ้นนี้พบได้ใน ThinkPad, ThinkCentre และ ThinkStation ของ Lenovo นี่คือเครื่องระดับสูงในไลน์อัพของ Lenovo ราคาเท่ากับคอมพิวเตอร์ Apple เทียบเท่า และมุ่งเป้าไปที่ผู้ใช้พลังและธุรกิจ
เกิดอะไรขึ้น?
Lenovo กำลังเฝ้าคุณอยู่
คนแรกที่ค้นพบมัลแวร์ชิ้นนี้คือ Michael Horowitz — คอลัมnist ของ ComputerWorld เขียนคอลัมน์ Defensive Computing
Horowitz ซื้อแล็ปท็อปจาก IBM สองเครื่อง เครื่องแรก ThinkPad T520 เครื่องที่สอง ThinkPad T420 ทั้งคู่ refurbished (ปลูกใหม่) และส่งมาพร้อม Windows 7 Professional ติดตั้งใหม่
ไม่กี่วันหลังได้มัน เขาติดตั้ง TaskSchedulerView แอปพลิเคชันฟรีแวร์จาก NirSoft ที่ทำให้ดูงานที่排定 (scheduled) ใน Windows ง่ายขึ้น ในทั้งสองแล็ปท็อป เขาพบรายการที่ทำให้กังวล ทุกวัน คอมพิวเตอร์ของเขารันโปรแกรมชื่อ "Lenovo Customer Feedback Program 64"
ตัวตนของผู้สร้างโปรแกรมชัดเจน ผู้เขียนคือ "Lenovo" และคำอธิบายระบุว่า: "งานนี้อัปโหลดข้อมูล Customer Feedback Program ไปยัง Lenovo" จริงๆ แล้วมันส่งไป Omniture บริษัทการตลาดที่กล่าวมา ไม่ชัดเจนว่าพวกเขาเก็บข้อมูลอะไร
แต่ ชัดเจน ว่าพวกเขาหลบพ้นได้โดยฝังมันลึกใน EULA (สัญญาผู้ใช้ปลายทาง) หลายหน้าที่คุณแทบอ่านไม่ได้ ไม่มีใครอ่าน EULA
ภายหลังในโพสต์นี้ เราจะพูดถึงวิธีนำ Lenovo Customer Feedback Program ออก ถ้าคุณมีเครื่องที่ได้รับผลกระทบ แต่ก่อนอื่น น่าจะดีที่จะเริ่มพูดถึงอาชญากรรมต่อความเป็นส่วนตัวหลายอย่างที่ Lenovo ทำในไม่กี่เดือนที่ผ่านมา
SuperFish
จากทั้งหมดที่ Lenovo ทำผิดในเดือนที่ผ่านมา ไม่มีอะไรที่สาธารณะและหนักแน่นเท่ากับ SuperFish debacle (ความล้มเหลว) ในปีนี้เดือนกุมภาพันธ์ ถ้าอยากอ่านรายละเอียด ดูรายงานของ Christian Cawley ที่ดีเยี่ยม
สรุป ปีที่แล้ว Lenovo ส่งแล็ปท็อประดับต่ำ-กลาง มาพร้อมซอฟต์แวร์ชื่อ SuperFish ตามคำของ Lenovo เอง เพื่อ "เสริมศักยภาพผู้บริโภคให้ค้นหาและค้นพบผลิตภัณฑ์ด้วยภาพ" แต่จริงๆ มันเป็นมัลแวร์ชั่วร้ายที่ขโมยเบราว์เซอร์ของผู้ใช้ และแทรกโฆษณาของตัวเองเข้าไป
แต่มันทำมากกว่านั้น มันฉีด self-signed root HTTPS certificate ซึ่งทำให้พวกเขาขโมยトラフィック (traffic) ที่เข้ารหัสทั้งหมด HTTPS คือสิ่งที่ทำให้การธนาคารออนไลน์และช็อปปิ้งออนไลน์ปลอดภ SuperFish ทำให้มันแตกสลาย
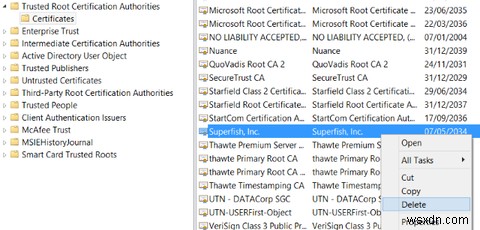
การทำลาย HTTPS ยังทำให้พวกเขาแทรกโฆษณาเข้าเว็บไซต์ปลอดภอย่าง Amazon ได้ เพื่อนร่วมงาน Dann Albright เขียนอธิบาย SSL Hijacking ปีนี้ก่อนหน้า แต่มันยังทำลายความปลอดภส่วนตัวของคุณจากราก ที่แย่กว่า ใช้ encryption key เดียวกันบนเครื่องที่ติดไวรัสทุกเครื่อง
การปฏิบัติแย่ ความปลอดภแย่ แต่เชื่อผม มัน แย่กว่านี้มากกว่า
มัลแวร์แบบ BIOS-based ที่กำจัดไม่ได้
สิงหาคมนี้ แจ้งว่า Lenovo โหลดแล็ปท็อปพร้อมมัลแวร์ที่ไม่พึงประสงค์ ที่ลบไม่ได้แม้คุณ wipe (ล้าง) คอมพิวเตอร์
ให้มันซึมเข้าไปหน่อย ถ้าคุณเปลี่ยนฮาร์ดดิสก์และติดตั้ง Windows ใหม่ คุณยังคงติดมันอยู่ ทางเลือกเดียวคือส่งคืนให้ผู้ผลิต หรือติดตั้ง OS ทางเลือกอย่าง Linux หรือ BSD
มัลแวร์นี้ซ่อนอยู่ใน firmware ของแล็ปท็อป และใช้ประโยชน์จากฟีเจอร์ anti-theft (ป้องกันขโมย) ใน Windows 8 และ 10 ทุกครั้งที่แล็ปท็อปบูท up executable จะถูกดึงออกจาก firmware ตอนบูทและติดตั้ง เพราะอยู่ใน firmware จึงเป็น persistent (คงอยู่)
Lenovo ใช้มันบังคับ OneKey Optimizer ให้ผู้บริโภค ตาม Ars Technica มันทำบางอย่างที่มีประโยชน์อย่างอัปเดตไดรเวอร์ระบบ แต่มันก็ทำงานที่คุณค่าสงสัย เช่น "เพิ่มประสิทธิภาพ" performance และล้าง "system junk files"
ไม่ช่วยว่า OneKey Optimizer เต็มไปด้วย ปัญหาความปลอดภ มี buffer overflows และการเชื่อมต่อเครือข่ายที่ไม่ปลอดภ มันแน่นอนไม่ใช่สิ่งที่คุณจะติดตั้งเอง
Lenovo หยุดส่งแล็ปท็อปพร้อม firmware ที่พังแล้ว และออก firmware แทนสำหรับเครื่องที่ได้รับผลกระทบ
วิธีแก้ไข
รู้คือศึกครึ่งหนึ่ง ถ้าแล็ปท็อปของคุณเป็น ThinkStation, ThinkCenter, หรือ ThinkPad คุณอาจติดไวรัสอยู่ ก่อนอื่น ดาวน์โหลด TaskSchedulerView และดูว่ามี "Lenovo Customer Feedback Program 64" รันอยู่ไหม
ถ้ามี เสียดาย Lenovo กำลังเฝ้าคุณ แต่คุณมีตัวเลือก:
- ลบด้วยตนเองจาก control panel ที่นี่ อยู่ใน Programs and Features คลิก Uninstall ตามไดอะล็อกจนเสร็จ
- หลัง 90 วัน มัลแวร์จะลบตัวเองทีละที แม้ผมไม่แนะนำให้รอนานขนาดนั้น เพราะใครรู้มันส่งข้อมูลอะไรกลับบ้าน
- คุณสามารถควบคุมคืนมา และเปลี่ยน Windows เป็น GNU/Linux ผมแนะนำ Ubuntu เป็น OS สำหรับเดสก์ท็อปทุกประการ
โปรดหยุดซื้อผลิตภัณฑ์ Lenovo
Lenovo ไม่ได้เรียนรู้บทเรียน พวกเขา ไม่ เคารพลูกค้า พวกเขาไม่เคารพ ความเป็นส่วนตัว หรือ ความปลอดภภาพ ของคุณ คุณไม่ควรซื้อผลิตภัณฑ์ของพวกเขา
นอกจากนี้ แสดงความไม่เคารพลูกค้าอย่างโจ๋งแจ้ง ถ้าคุณซื้อแล็ปท็อป (และจำว่า ThinkPads แพง) คุณควรคาดหวังว่าความสัมพันธ์ทางธุรกิจจะจบเมื่อคุณได้รับเครื่อง ยกเว้นเรื่องรับประกันและสนับสนุน คุณแน่นอนไม่ควรคาดหวังว่าผู้ผลิตแล็ปท็อปจะเฝ้าระวังคุณอย่างต่อเนื่องเพื่อประโยชน์ของตนเอง
ดังนั้น โปรด อีกครั้ง หยุดซื้อผลิตภัณฑ์ Lenovo นี่คือวิธีเดียวที่พวกเขาจะเรียนรู้
ถ้าคุณมี badware ชิ้นนี้ติดอยู่ในคอมพิวเตอร์ หรืออยากแนะนำผู้ผลิต PC ทางเลือกแทน Lenovo ผมอยากฟัง บอกมาในความคิดเห็นด้านล่างครับ
Photo Credit: Chip on Motherboard by VedMe85 (Via Shutterstock)
