

ก่อนเริ่ม ให้ searching around you ระบบเทคโนโลยีรอบตัวคุณอายุเฉลี่ยเท่าไหร่? โทรศัพท์ของคุณอาจอายุ 1 ปี และระบบคอมพิวเตอร์อย่างน้อย 3 ปี ตอนนี้ คิดถึงเทคโนโลยีที่คุณใช้ปกป้องจากการรั่วไหลของข้อมูล! หากเราไม่ผิด คุณจะประกาศว่าคุณใช้แอนตี้ไวรัสลิขสิทธิ์เพื่อทำให้ปลอดภัย! คุณจะประหลาดใจที่รู้ว่าคุณพึ่งพาเทคโนโลยีที่ไม่เพียงพอต่อการรักษาความปลอดภัยข้อมูล และบางตัวไม่ได้อัปเกรดมาหลายทศวรรษ พวกมันแค่เปลี่ยน UI ซึ่งหลอกผู้ใช้ว่าซอฟต์แวร์ทั้งหมดอัปเกรดแล้ว และธุรกิจของพวกเขาไม่ได้รับผลกระทบ!
แหล่งที่มา: leconconsulting.com
นานแล้ว บริษัทพึ่งพาเครื่องมือป้องกันแบบ point-in-time ที่ตรวจสอบไฟล์เพียงครั้งเดียว และทำหน้าที่เป็นกำแพงแรกระหว่างมัลแวร์และระบบ ซอฟต์แวร์ความปลอดภัยทำงานได้พอดีเมื่อเปิดตัวใหม่ ตรวจสอบไฟล์ทุกไฟล์ที่เข้ามาในเครือข่าย และบล็อกทุกอย่างที่แสดงพฤติกรรมอันตราย นี่สมบูรณ์แบบ แต่เป็นเรื่องของทศวรรษก่อน!
วันนี้ แฮกเกอร์ฉลาดขึ้น พวกเขาไม่เขียนมัลแวร์ด้วยวิธ่เก่าแล้ว พวกเขาอัปเกรดตัวเอง และผลคือซอฟต์แวร์ความปลอดภัยไม่สามารถตรวจจับการโจมตีมัลแวร์ก่อนที่มันจะทำลายความปลอดภัยแล้ว! ทำไมถึงเป็นเช่นนี้? เราขาดอยู่ที่ไหน?
อ่านเพิ่ม: วิธีหยุดแฮกเกอร์ติดตาม Gmail ของคุณ
อะไรทำให้เราตกหลังแฮกเกอร์?
แหล่งที่มา: ward.ie
เหตุผลแรกและชัดเจนที่สุด คือเรายัง執着กับเทคโนโลยีที่ไม่มีประสิทธิภาพต่อภัยคุกคามขั้นสูงของวันนี้ แฮกเกอร์ระบุซอฟต์แวร์ ฮาร์ดแวร์ที่ไม่ได้รับการสนับสนุน และ exploit ช่องโหว่ที่รู้จักซึ่งยังไม่ได้ patch ด้วยเทคโนโลยีขั้นสูงที่พวกเขามี นอกจากนี้ เทคโนโลยีล้าสมัยไม่ได้แค่ค่าใช้จ่ายสูงในการบำรุงรักษา แต่ยังทำให้คุณเสี่ยงต่อการละเมิดการปฏิบัติตามข้อกำหนด (regulatory compliance violations)
เราเข้าใจว่าการลงทุนในเทคโนโลยีและฮาร์ดแวร์ใหม่อาจแพง แต่หากมีการรั่วไหลข้อมูลขนาดใหญ่ คุณจะต้องลงทุนมากกว่านี้ בוודאות นอกจากนี้ คุณจะเสียความเชื่อมั่นจากลูกค้าและทุกคนที่วางไว้วางใจในคุณ สิ่งที่สองคือเราขาดความตระหนัก และเพราะฉะนั้น ช่องโหว่เล็กๆ จึงก่อให้เกิดการแตกแยกขนาดใหญ่ จนกว่าเราจะรู้ว่าทำผิด แฮกเกอร์ได้เปรียบจากช่องโหว่นั้นไปแล้ว
เราต้องการอะไรเพื่ออยู่ในภาวะปลอดภัย?
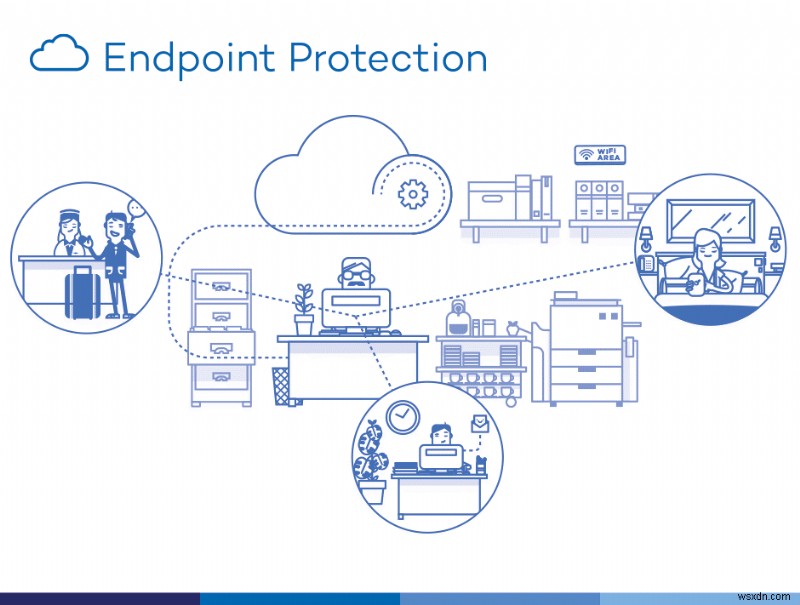
ไม่มีกฎข้อบังคับแข็งแกร่งไหนที่มีประสิทธิภาพพอที่จะทำให้เราปลอดภัยจากการโจมตี แต่ gesunder Menschenverstand (common sense) และ endpoint security เป็นความต้องการของชั่วโมงนี้! สำหรับคนที่ไม่รู้จัก endpoint security มันคือ methodology แบบรวมศูนย์ (centralized) เพื่อปกป้อง endpoints ทั้งหมดในเครือข่าย คือ เซิร์ฟเวอร์ สมาร์ทโฟน เดสก์ท็อป และอุปกรณ์อื่นๆ ที่เชื่อมต่อกับเครือข่าย IT ขององค์กร
บางคนอาจบอกว่าแอนตี้ไวรัสและ endpoint security คล้ายกัน แต่ความจริงต่างออกไป Endpoint security ไม่ได้โฟกัสแค่อุปกรณ์เดียว มันรักษาความปลอดภัยทั้งเครือข่าย นอกจากนี้ อุปกรณ์ endpoint เองก็ต้องรับผิดชอบบางส่วนต่อความปลอดภัยของตัวเอง
แหล่งที่มา: pandasecurity.com
ผู้เชี่ยวชาญยังบอกว่า คำว่า "Endpoint Security" ใช้หมายถึงผลิตภัณฑ์ระดับองค์กรที่รวมฟีเจอร์ความปลอดภัยหลากหลาย เช่น การกำจัดมัลแวร์จากไฟล์ลายเซ็นที่มีอยู่และอัลกอริทึม heuristics, เซ็นเซอร์ IPS/IDS และระบบเตือน, การป้องกันสปายแวร์ในตัว, ไฟร์วอลล์ Ingress/Egress และอื่นๆ อีกมากมาย
เราไม่สามารถสรุปได้ว่านี่คือโซลูชันแน่นอนและจะช่วยคุณปลอดภัยตลอดไป แต่จะเป็นตัวเลือกที่ดีกว่าการใช้วิธีเก่าและเทคนิคล้าสมัย หากคุณใช้เทคนิคเก่าใดๆ ให้กำจัดมันโดยเร็วที่สุด และอยู่ในภาวะปลอดภัยด้วยวิธีทันสมัย! วิธีนี้เราจะไม่ถูกเรียกว่าโง่ที่ใช้อาวุธล้าสมัยต่อสู้กับสงครามอนาคต!
