

เนื่องจากภัยคุกคามด้านความปลอดภัยใหม่ๆ กำลังเพิ่มขึ้นทุกวัน การรับมือกับพวกมันจึงเป็นเรื่องท้าทาย จำเป็นต้องมีนวัตกรรมใหม่ๆ เพื่อปกป้องตัวเองจากการรั่วไหลข้อมูลขนาดใหญ่ หากเราล้มเหลวในการทำเช่นนั้น เราพร้อมกับองค์กรของเราจะเปลี่ยนเป็นเถ้าและถูกลบออกจากการแข่งขัน เราสมมติว่าการบรรลุความปลอดภัยแบบสมบูรณ์เป็นเรื่องง่าย และเราต้องทำแค่ปฏิบัติตามขั้นตอนที่กำหนดไว้ล่วงหน้า แต่ความจริงไม่อยู่ที่ใกล้เคียงเลย! การรักษาความปลอดภัยข้อมูลเป็นการเดินทางมากกว่าการมาถึงจุดหมาย โชคดีที่ผู้เชี่ยวชาญกำลังคิดค้นแนวทางใหม่ๆ เพื่อจัดการความเสี่ยง พวกเขาไม่ได้แค่พัฒนาตนเองเพื่อตอบสนองความท้าทายด้านความปลอดภัย แต่ยังนำนวัตกรรมการดำเนินงานมาช่วยให้เราบรรลุเป้าหมายความปลอดภัยทางไซเบอร์ DevSecOps เป็นกลไกความคิดอีกอย่างที่พัฒนาขึ้นมาเป็นอัศวินใน铠甲ที่ส่องแสงสำหรับผู้เชี่ยวชาญด้านความปลอดภัย
DevSecOps คืออะไร?
DevSecOps, Developer-Security-Operations, เป็นมุมมองทางวัฒนธรรม (culture perspective) ที่เกี่ยวข้องกับการนำความปลอดภัยเข้ามาก่อนในวงจรชีวิตของแอปพลิเคชันหรือการพัฒนาซอฟต์แวร์ นี่ลดช่องโหว่ลง และสุดท้ายนำความปลอดภัยเข้าใกล้เป้าหมายมากขึ้น กล่าวง่ายๆ คือ เมื่อการพัฒนาซอฟต์แวร์หรือแอปพลิเคชันอยู่ระหว่างดำเนินการ ทุกคนที่เกี่ยวข้องมีความรับผิดชอบต่อความปลอดภัยเท่าเทียมกัน ดרךนี้ ความปลอดภัยถูกฝังอยู่ในกระบวนการพัฒนาเอง และไม่ต้องมีการเปลี่ยนแปลงโค้ดอย่างใหญ่โตหลังการพัฒนา DevSecOps เสริมสร้างพลังให้บุคคลด้วยเครื่องมือที่เรียบง่าย และขั้นตอนเข้าที่ต่ำ (low barrier to entry) เพื่อให้ผู้เชี่ยวชาญสามารถบรรลุเป้าหมายร่วมกันได้โดยไม่ต้องใช้ความพยายามมากเกินไป
คุณอาจสงสัยว่าทำไมสิ่งนี้ถึงจำเป็น? มันจำเป็นจริงๆ! ไม่ต้องสงสัย เราสามารถมอบความปลอดภัยให้ทีมเดียวได้ แต่ทีมพัฒนาเข้าใจโค้ดอยู่แล้ว และไม่สามารถทิ้งทุกอย่างไว้แก้ไขในนาทีสุดท้ายได้! นอกจากนี้ โครงสร้างพื้นฐาน IT ได้ผ่านการเปลี่ยนแปลงหลายครั้ง และเราไม่สามารถมองข้ามการเปลี่ยนแปลงไปสู่การจัดเตรียมแบบไดนามิก (dynamic provisioning) Cloud Computing ทรัพยากรร่วมใช้ และอื่นๆ ที่ขับเคลื่อนประโยชน์อย่างมาก ดังนั้น แนวทางปฏิบัตินี้จึง đángชื่นชม! ข้อดีของ DevSecOps เข้าใจง่ายอย่าง难以置信! การทำอัตโนมัติมากขึ้นและการตรวจสอบความปลอดภัยตั้งแต่ต้นลดโอกาสของการบริหารงานผิดปกติและข้อผิดพลาด (ซึ่งนำไปสู่ downtime หรือการโจมตี) นี่ยังลดความจำเป็นของสถาปนิกความปลอดภัยที่ต้องกำหนดค่าคอนโซลความปลอดภัยด้วยตนเองซึ่งเป็นการปลดปล่อยภาระมาก
อ่านเพิ่มเติม: ทำไมจึงหลีกเลี่ยงไม่ได้ที่จะถูกติดตาม?
หลักการของ DevSecOps คืออะไร?
มีหลักการหรือลักษณะเฉพาะที่มีค่า หลายประการ นี่เราจะผ่านบางอย่าง:
การจัดตำแหน่ง (Positioning): DevSecOps เป้าหมายช่วยองค์กรให้บรรลุความปลอดภัยที่ดีขึ้น ในนี้ ช่องโหว่ด้านความปลอดภัยแต่ละอันจะถูกระบุและแก้ไขแยกกันเพื่อเติมช่องว่างด้านความปลอดภัย นอกจากนี้ ยังระบุประเด็นที่เปราะบางล่วงหน้า และหาวิธีบรรเทาได้
ความแข็งแกร่ง (Ruggedness): DevSecOps สอนความแข็งแกร่งให้ผู้ที่เกี่ยวข้องกับการเขียนโค้ด เนื่องจากไม่มีโค้ดไหนสมบูรณ์แบบ มันพยายามให้คำติชมเชิงสร้างสรรค์ ดרךนี้ คนสามารถพยายามอยู่หนึ่งก้าวหน้าผู้โจมตีได้
การรับรู้สถานการณ์ (Situation awareness): DevSecOps ต้องการการบันทึก log (logging) ตลอดเวลา ทุกทรัพยากรถูกบันทึก log โดยไม่มีข้อยกเว้น เหตุผลคือ โดยไม่มี log มันเหมือนยิงธนูในมืดมากกว่า ต้องรู้ว่ากำลังเกิดอะไรขึ้นพร้อมกับว่าโค้ดถูกปรับเปลี่ยนอย่างไร เพื่อควบคุมสถานการณ์
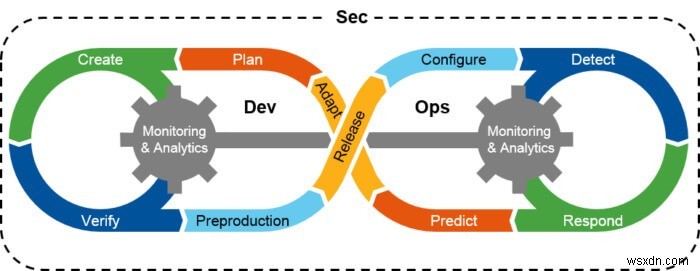
แผนภาพ描绘 แนวคิดรough ว่าเราสามารถทำงานร่วมกับแนวทางปฏิบัตินี้ได้อย่างไร แต่คำถามหลักเกิดขึ้นที่นี่คือ ว่าสิ่งนี้เป็นโซลูชันที่เรากำลังมองหาหรือไม่?
มันมีประสิทธิภาพพอหรือไม่?
บางองค์กรเห็นผลลัพธ์ที่ดีจากการรวมทีมพัฒนา ความปลอดภัย และการดำเนินงาน ลดลูป回馈 (feedback loops) ลดเหตุการณ์ (incidents) และปรับปรุงความปลอดภัยผ่านความรับผิดชอบร่วมกัน ผู้เชี่ยวชาญที่ทำงานกับบริษัทยืนยันว่าการปฏิบัตินี้ช่วยให้พวกเขาปล่อยโค้ดที่ปลอดภัยขึ้น อย่างไรก็ตาม เวลาที่ใช้ในการเขียนโค้ดเพิ่มขึ้น ผู้เชี่ยวชาญบอกว่า ไม่ต้องสงสัยว่าความปลอดภัยได้รับการดูแล แต่ถ้าเราพยายามนำไปใช้เมื่อ deadline เคาะประตู มันอาจไม่ใช่ตัวเลือกที่เป็นไปได้ที่สุด!
ร่วมกับนี้ มันเพิ่มความดันทั้งให้นักพัฒนาและผู้เชี่ยวชาญด้านความปลอดภัย เพราะพวกเขาต้องประสานงานกัน เรื่องนี้ใช้เวลามากและอาจเป็นสาเหตุของความขัดแย้งได้
อ่านเพิ่มเติม: ไม่มีความเสี่ยงทางไซเบอร์กับ Adaptive Authentication
สรุปได้ว่า ยังมีทางไกลสำหรับ DevSecOps และอาจจะบรรลุสภาพแวดล้อมที่ปลอดภัยสูงสุด! คุณคิดอย่างไร? บอกเราในส่วนความคิดเห็นด้านล่าง!
