

COVID-19 แพนเดมิก เปลี่ยนสมการโลก จากการทำให้ Work From Home กลายเป็น new normal จนถึงการเติบโต 10 เท่าของการใช้อุปกรณ์ เนื่องจากนี้ ทราฟฟิกอินเทอร์เน็ตรวมคาดว่าจะเพิ่มขึ้นประมาณ 50% ถึง 4.8 zettabytes ในปี 2022 หากดิจิทัลไลเซชันเติบโตที่อัตรานี้ ประชากรโลกจะเร็วๆ นี้พบตัวเองอยู่บน軌道ใหม่ของภัยคุกคามและการโจมตีไซเบอร์
ในปี 2021 เราเห็นการละลิดโครงสร้างพื้นฐาน การแฮก SolarWinds, Log4j และการโจมตีขั้นสูงอื่นๆ ด้วยการโจมตีที่ดำเนินต่อเนื่อง ขณะที่เราเข้าสู่ 2022 ถึงเวลาดูว่าอนาคตมีอะไรในรูปของ ransomware และการโจมตีไซเบอร์ มาดูช่องทางการโจมตีที่เพิ่มขึ้น และ ما يمكن القيام به เพื่อลดความเสี่ยง
การโจมตีไซเบอร์ไม่ไปไหนเลย
เพื่อปรับปรุงชีวิตประจำวัน เทคโนโลยีที่พัฒนาตลอดเวลานำมาความก้าวหน้าใหม่และน่าตื่นเต้น น่าเสียดายสำหรับแฮกเกอร์ มันสร้างพื้นที่มากขึ้นในการขโมยข้อมูลและเอกลักษณ์ดิจิทัล บางคนจนถึงวันนี้คิดว่าแฮกเกอร์อยากเอาเปรียบแต่บุคคล แต่ผลกระทบของพวกเขาสามารถไปไกลกว่านั้นมาก ดังนั้น การต่อสู้กับแฮกเกอร์ที่ต้องการเจาะเครือข่ายของคุณ จำเป็นเป็นอย่างยิ่ง เพื่อพร้อมมือรู้จักภัยคุกคามเป็นสิ่งสำคัญ
ที่นี่เราจะอภิปรายภัยคุกคามยอดนิยมบางอย่าง
Ransomware เป็นภัยคุกคามที่เพิ่มขึ้น
ในไตรมาสแรกของ 2021 การโจมตี ransomware เพิ่มขึ้น 3 เท่า เทียบกับ 2019 จำนวนคาดว่าจะเพิ่มขึ้นในปี 2022
ชื่อ Ransomware อธิบายตัวเองได้ ถ้าไม่จ่ายเงิน ไวรัสที่ล็อกไฟล์จะไม่หายไป คืนการเข้าถึง มักขอจ่ายค่าไถ่เป็น cryptocurrency หากเหยื่อไม่จ่าย โจรไซเบอร์จะขู่เผยแพร่ข้อมูลสาธารณะ ทำให้องค์กรเปราะบาง
Ransomware เป็นหนึ่งในภัยคุกคามอันตรายที่สุด และแพร่กระจายได้ผ่านการเข้าถึงเครื่องจริง (physical access) เพื่อหลอกผู้ใช้ให้แชร์รายละเอียดหรือคลิกลิงก์อันตราย แฮกเกอร์ใช้อีเมลฟิชชิง และด้วยการเพิ่มขึ้นของดิจิทัลไลเซชัน การโจมตีเหล่านี้คาดว่าจะมุ่งเป้าสิ่งโครงสร้างสำคัญ รวมถึงโรงงานบำบัดน้ำ ท่อส่งก๊าซ และโรงพยาบาล
วิธีที่มีประสิทธิภาพในการจัดการภัยคุกคามเหล่านี้ คือการให้ความรู้พนักงาน ทดสอบพนักงานว่ารู้จักภัยคุกคามหรือไม่ การปฏิบัตินี้เมื่อนำไปใช้ ลดโอกาสการโจมตีสำเร็จลง 8 เท่า
Internet of Vulnerable Things (IoT)
Internet of Things (IoT) จำนวนอุปกรณ์เชื่อมต่อคาดว่าจะถึง 18 พันล้าน بحلول 2022 ข้อเสียใหญ่ของการเพิ่มขึ้นมากของอุปกรณ์เชื่อมต่อ คือ ให้จุดเข้าถึง (access points) มากขึ้นแก่โจรไซเบอร์ เพื่อเข้าถึงระบบดิจิทัล นานแล้ว อุปกรณ์ IoT ได้รับการยอมรับว่าเป็นภัยคุกคามเฉพาะ เพราะในอดีต แฮกเกอร์ใช้เครื่องใช้ในบ้านที่เชื่อมต่อ เพื่อเข้าถึงคอมพิวเตอร์หรือโทรศัพท์
ในปี 2022 เราจะเห็นการเพิ่มขึ้นของการโจมตีอุปกรณ์ IoT อีกครั้ง การให้ความรู้และความตระหนักจะช่วยป้องกันช่องโหว่เหล่านี้
ขั้นตอนที่เราทุกคนสามารถทำเพื่อไม่เป็นเหยื่อ:
1. ความตระหนักของผู้ใช้ (User Awareness)
เมื่อภัยคุกคามไซเบอร์กลายเป็นรุนแรงขึ้น ขั้นตอนสำคัญในการเสริมสร้างความปลอดภัยต้องทำ นอกจากการใช้ไฟร์วอลล์และโปรโตคอล IT ขั้นสูง บริษัทควรให้ความรู้พนักงานผ่านสัมมนาฝึกอบรม จะช่วยป้องกันไม่ให้เป็นเหยื่อการรั่วไหลข้อมูล
ความไม่รู้ของผู้คนเกี่ยวกับจำนวนวิธีการโจมตีไซเบอร์ที่เพิ่มขึ้น ช่วยให้โจรไซเบอร์ออกแบบการโจมตีขั้นสูง บริษัทต้องสร้างนโยบายโฟกัสพนักงานที่จัดการข้อมูลละเอียดอ่อน เพื่อป้องกันการบุกเบรกของภัยคุกคามและการโจมตี
2. ความปลอดภัยของ Cloud (Cloud Security)
ด้วยซอฟต์แวร์จัดการ Cloud ที่ดีที่สุด ธุรกิจและองค์กรมากขึ้นสามารถเก็บข้อมูลเข้ารหัสและปกป้องได้ อย่างไรก็ตาม บริการส่วนใหญ่จนถึงตอนนี้ไม่เสนอการเข้ารหัสที่ปลอดภัย การยืนยันตัวตน และ audit logging ดังนั้น ตัวจัดการรหัสผ่าน (password manager) และบริการป้องกันการขโมยตัวตน (identity theft protection) เป็นการเดิมพันที่ดีที่สุด เพื่ออยู่ในภาวะปลอดภัยโดยการรันแอนตี้ไวรัส
3. ใช้แอนตี้ไวรัส
เพื่อรักษาความปลอดภัยระบบจากมัลแวร์และภัยคุกคามอันตรายอื่นๆ แนะนำ Systweak Antivirus
ออกแบบโดย Systweak เครื่องมือความปลอดภัยที่ยอดเยี่ยมและทนทานนี้ ตรวจจับภัยคุกคามแบบเรียลไทม์ บล็อกเว็บไซต์ที่อาจเป็นมัลแวร์ และสแกนรายการเริ่มต้น (startup items) สำหรับการติดเชื้อ ทั้งหมดนี้ช่วยอยู่ในภาวะปลอดภัยจากภัยคุกคามล่าสุดและปัจจุบัน
คุณยังสามารถตั้งเวลารันสแกนเมื่อต้องการ สามารถทำ Quick Scan, Deep Scan และ Custom Scan ด้วยเครื่องมือความปลอดภัยนี้
วิธีใช้ Systweak Antivirus:
1. ดาวน์โหลดและติดตั้ง Systweak Antivirus
2. เปิด Systweak Antivirus
3. จากแผงซ้าย เลือกประเภทสแกน – Quick Scan / Deep Scan / Custom Scan
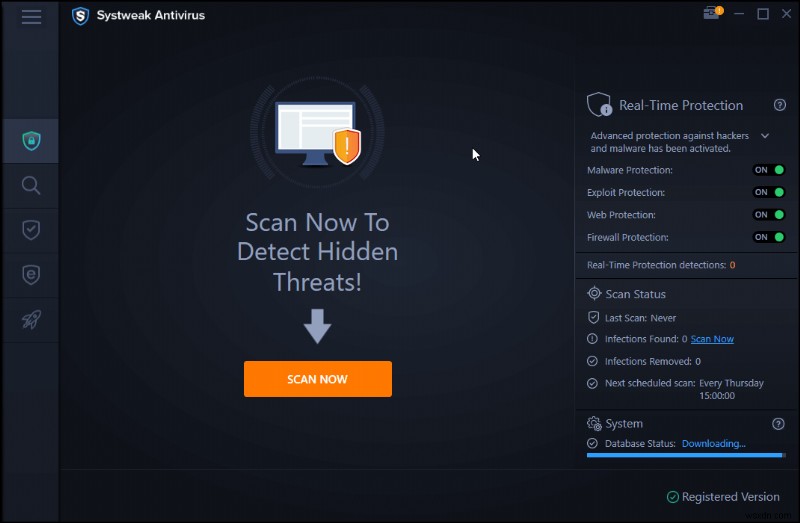
4. สำหรับการสแกนละเอียด ใช้ Deep Scan
5. รอให้กระบวนการสแกนเสร็จ อาจใช้เวลาบ้าง
6. คลิก Protect Now เพื่อกำจัดภัยคุกคามที่ตรวจพบ
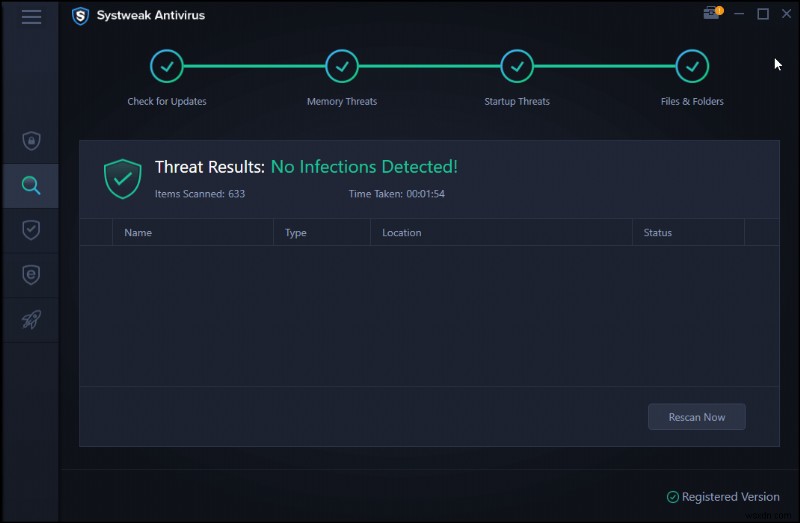
7. นี่คือวิธีเก็บคอมพิวเตอร์ให้ปลอดภัยจากภัยคุกคามอันตราย
สรุป
การโจมตีไซเบอร์จะไม่หยุดเร็วๆ นี้ และไม่มีไม้กวาดเวทมนตร์ที่เติมช่องว่างความปลอดภัยไซเบอร์ทั้งหมด เพื่ออยู่ในภาวะปลอดภัยและมีการปกป้อง ขั้นตอนที่แน่นอนต้องถูกนำไปใช้ โดยไม่มีความตระหนักและการศึกษาที่ถ่ายทอด องค์กรไม่สามารถทนทานต่อการโจมตีได้
ความปลอดภัยไซเบอร์ไม่ใช่สิ่งที่เราสามารถมองข้ามได้เพื่อการเติบโตของธุรกิจ เราต้องเปลี่ยนจาก cybersecurity ไปสู่ cyber resilience และนำมาตรการที่เชื่อถือได้และยั่งยืนมาใช้ ทุกอย่างจะเติบโตตามเวลา ดิจิทัลไลเซชัน อุปกรณ์เชื่อมต่อ และโซ่อุปทาน ดังนั้น เพื่ออยู่ในภาวะปลอดภัยจากการโจมตีไซเบอร์ สภาพแวดล้อมดิจิทัลที่เชื่อถือได้ ปลอดภัย และมีการปกป้อง จำเป็นต้องสร้างขึ้น
