

ฤดูภาษีนี้ อย่าเพียงมุ่งเน้นการประหยัด แต่ต้องระมัดระวังมากขึ้น เพราะคุณอาจเป็นเหยื่อ Spear Phishing ถัดไป อาชญากรไซเบอร์กำลังเอาเปรียบจากความมุ่งมั่นของเราในการประหยัดภาษี และความหวังที่จะได้เงินคืนจากรัฐบาล
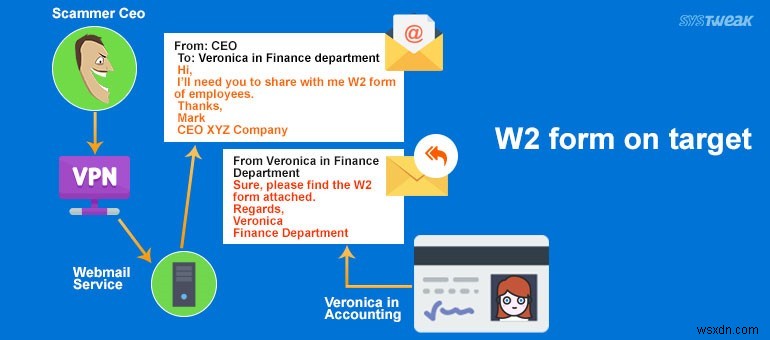
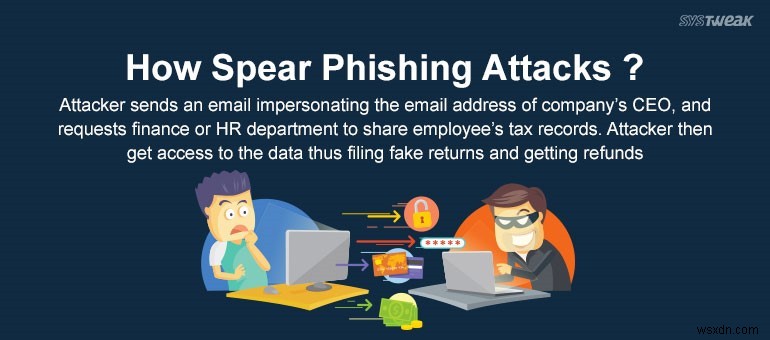
ผู้โจมตีส่งอีเมลให้พนักงาน โดยเลียนแบบที่อยู่อีเมลของ CEO บริษัท ขอให้แชร์แบบฟอร์ม W-2 ของพนักงาน ทำให้ผู้โจมตีเข้าถึงข้อมูลส่วนตัวของพนักงาน ช่วยให้พวกเขายื่นคืนภาษีปลอมและได้เงินคืน
หากคุณอาศัยอยู่ใน UK คุณอาจเห็นการโจมตีฟิชชิงปลอมตัวเป็น HM Revenue & Customs สัญญาเงินคืน ด้วยการคลิกลิงก์ในอีเมล จะนำคุณไปยังเว็บไซต์ที่ดูถูกต้อง ขอชื่อ ที่อยู่ โทรศัพท์ รายละเอียดบัตรเครดิต ชื่อแม่ก่อนแต่งงาน และหมายเลขประจำตัว ดังนั้นให้ผู้โจมตีเข้าถึงข้อมูลลับทั้งหมด นำไปสู่การขโมยข้อมูลตัวตนแบบเต็มรูปแบบ
ดูเพิ่ม: Gmail เป็นเหยื่อล่าสุดของการโจมตีฟิชชิง!
เครื่องมือล่อลวงคล้ายกันถูกรายงานในฝรั่งเศส ออสเตรเลีย และอเมริกา
ธุรกิจหลายแห่งและพนักงานตกเป็นเหยื่อการโจมตี spear-phishing นี้ มันหลอกพนักงานจากแผนก HR หรือการเงิน ให้ส่งแบบฟอร์ม W-2 ของบริษัทไปยัง CEO หรือผู้จัดการระดับสูง ซึ่งขอแบบฟอร์มโดยอ้างว่าจากเหตุฉุกเฉินทางการเงิน
แบบฟอร์ม W-2s
แบบฟอร์ม W-2s คืออะไร?
แบบฟอร์ม W-2s เป็นแบบฟอร์มภาษีในระดับสหพันธรัฐสหรัฐอเมริกา ที่นายจ้างออกให้ แสดงว่าพนักงานจ่ายภาษีเท่าไหร่ในหนึ่งปี ประกอบด้วยชื่อพนักงาน SSN และข้อมูลลับอื่นๆ ยังเรียกว่า informational return
เฉพาะบุคลากรที่ได้รับอนุญาต แผนก HR หรือการเงินเท่านั้นที่เข้าถึงข้อมูลนี้ได้
Spear Phishing คืออะไร?
Spear phishing เป็นการโจมตีอีเมลปลอม (spoofing) ที่มุ่งเป้าองค์กรหรือบุคคลเฉพาะเจาะจง เพื่อเข้าถึงข้อมูลลับ ใช้กลยุทธ์อัจฉริยะเพื่อดึงดูดความสนใจเหยื่อ เช่น: การปลอมตัว เทคนิคการข้ามการควบคุมการเข้าถึง
Spear Phishing ทำงานอย่างไร?
Spear phishing มุ่งเป้าบุคคลหรือพนักงานเฉพาะตัว ในส่วนใหญ่ ผู้โจมตีไม่ต้องทำงานหนักมาก เพราะบริษัทส่วนใหญ่โพสต์ชื่อเต็ม ตำแหน่ง และที่อยู่อีเมลของผู้บริหาร ทำให้เข้าถึงข้อมูง่าย กลายเป็น kho báu สำหรับผู้ชั่ว เพื่อส่งอีเมลฟิชชิงและปลอมตัวเป็นบุคคลนั้น
ดูเพิ่ม: ภัยคุกคามไซเบอร์ที่จะเป็น Trend ในปีข้างหน้า!
การป้องกัน Spear Phishing
ทุกรูปแบบของฟิชชิงสุดท้ายนำไปสู่การละเมิดข้อมูลละเอียดอ่อน หากไม่สนใจ บริษัทจะประสบการรั่วไหลของข้อมูล การขโมยข้อมูลตัวตน มีเหตุการณ์ที่โดดเด่นที่บริษัทสูญเสียล้านดอลลาร์และต้องยอมจี้บันทึกลูกค้า ได้แก่ JP Morgan, Home Depot, และ Target
ผู้โจมตีไม่ได้มุ่งเป้าธุรกิจใหญ่เท่านั้น แต่ยังมุ่งเป้าธุรกิจขนาดเล็กและกลาง บริษัทขนาดเล็กมีโครงสร้างพื้นฐานความปลอดภัยน้อยกว่า เนื่องจากพนักงานน้อย จึงเป็นเป้าหมายง่าย
เนื่องจากอีเมลเป็นสื่อการสื่อสารที่พบบ่อยที่สุดในองค์กร จึงสำคัญที่จะรักษาความปลอดภัยจากการโจมตี spear phishing ที่เป็นไปได้ พนักงานควรได้รับการศึกษาเพื่อต่อสู้กับเทคนิคฟิชชิงต่างๆ
พวกเขาควรทราบวิธีแยกแยะระหว่างอีเมลแท้และอีเมลฟิชชิง
นี่คือเคล็ดลับบางอย่างที่สามารถปกป้องคุณและผู้อื่นจากการหลอกลวงนี้:
1. สิ่งแรกและพบบ่อยที่สุดที่ควรสังเกตในอีเมลน่าสงสัย คือ จะมีข้อความสะกดผิด คำศัพท์แปลก
- ควรมีเครือข่ายความปลอดภัยที่แข็งแกร่ง เพื่อไม่ให้ใครข้ามได้
- หากคุณได้รับอีเมลขอข้อมูลลับ ให้ยืนยันก่อนโดยติดต่อบุคคลที่อ้างว่ากำลังขอข้อมูล อย่า พยายามติดต่อผ่านเบอร์โทรหรืออีเมลที่ให้มาในอีเมลน่าสงสัย แทนที่จะเป็นเช่นนั้น ให้ตรวจสอบข้ามตรวจสอบกับแหล่งที่เชื่อถือได้
- อย่า แชร์/ส่งข้อมูลลับผ่านอีเมลที่ไม่ได้เข้ารหัส
- ยื่นคืนภาษีและอย่าเก็บข้อมูลบนเครื่องของคุณ
- อย่าเก็บชื่อผู้ใช้หรือรหัสผ่านบนระบบสาธารณะ/ทางการ
- สุดท้าย คิดก่อนคลิก!
