

ในภูมิทัศน์ภัยคุกคามไซเบอร์ที่พัฒนาอยู่เสมอ ซึ่งการรั่วไหลข้อมูลและการโจมตีไซเบอร์เพิ่มขึ้น ไม่มีที่ว่างสำหรับตำนานและความเข้าใจผิดเกี่ยวกับความปลอดภไซเบอร์ที่ทำให้ความปลอดภอ่อนแอ ดังนั้น ในโพสต์นี้ เราจะทำให้คุณตระหนักถึงตำนานความปลอดภทั่วไปที่ต้องถูกแก้ไขเพื่อความปลอดภไซเบอร์ที่เพียงพอ
ในโลกดิจิทัลสมัยใหม่ ความปลอดภไซเบอร์กลายเป็นสิ่งจำเป็น และไม่ว่าขนาดธุรกิจและอุตสาหกรรม องค์กรต่างๆ ได้เริ่มลงทุนในการป้องกันไซเบอร์และการฝึกอบรม อย่างไรก็ตาม ความพยายามทั้งหมดนี้จะไปเป็นโคตรไร้เมื่อตำนานครอบงำความเป็นจริง ดังนั้นโดยไม่ล่าช้า มารู้จักความเป็นจริงและตำนานความปลอดภไซเบอร์ทั่วไป
"ความเข้าใจผิดเกี่ยวกับความปลอดภไซเบอร์อาจเป็นอุปสรรคต่อความปลอดภที่มีประสิทธิภาพ"
ตำนานและความเข้าใจผิดเกี่ยวกับความปลอดภไซเบอร์ อันดับนำ (2022)
ขั้นตอนแรกในการטיחความปลอดภคือการแยกข้อมูลเท็จและข่าวลือออกจากความจริง
นี่คือตำนานความปลอดภไซเบอร์ทั่วไป
ตำนาน #1 — มาตรการความปลอดภที่เข้มงวดลดประสิทธิภาพการทำงาน
นี่คือความเข้าใจผิดทั่วไปว่าการเพิ่มความปลอดภไม่เพียงแค่ทำให้แฮกเกอร์เข้าถึงอะไรได้ยาก แต่พนักงานก็เข้าถึงสิ่งที่พวกเขาต้องการไม่ได้เช่นกัน สรุปคือ เชื่อว่านโยบายความปลอดภที่เข้มงวด – การตรวจสอบและควบคุมการเข้าถึง ขัดขวางประสิทธิภาพการทำงาน อย่างไรก็ตาม นี่ไม่ใช่กรณีนี้ เพราะการลดความปลอดภหมายความว่าธุรกิจของคุณอาจถูกทำลายและอยู่ในความเสี่ยง นอกจากนี้ การโจมตีแรนซัมแวร์สามารถหยุดธุรกิจให้หยุดชะงักและเตะพนักงานออกจากระบบของพวกเขา ทำให้พวกเขาไม่สามารถเข้าถึงไฟล์ เครือข่าย และข้อมูลสำคัญอื่นๆ ได้
ข้อเท็จจริง: ความปลอดภไซเบอร์ที่แข็งแกร่งอาจไม่ให้คุณเข้าถึงบางเว็บไซต์ได้ แต่แน่นอนว่ามันเพิ่มประสิทธิภาพการทำงาน
ด้วยแนวทางความปลอดภไซเบอร์สมัยใหม่ พนักงานสามารถมุ่งเน้นงานได้ นอกจากนี้ พวกเขาไม่ต้องกังวลเกี่ยวกับการโจมตีมัลแวร์หรือไวรัส เพราะฟีเจอร์ความปลอดภในตัว การปกป้องแบบเรียลไทม์ จะตรวจจับและลดทอนภัยคุกคามได้อย่างง่ายดาย
ตำนาน #2 — การโจมตีไซเบอร์เป็นผลมาจากปัจจัยภายนอกหรือผู้กระทำภัยคุกคาม
เสียดายที่ข้อผิดพลาดของมนุษย์เป็นเหตุผลใหญ่ที่สุดในการเป็นเหยื่อการโจมตีไซเบอร์และการรั่วไหลข้อมูล ภัยคุกคามจากภายใน (Insider threats) – ผู้ขาย พนักงาน พันธมิตรทางธุรกิจ หรือผู้ชั่วที่ปลอมตัวเป็นพนักงาน กำลังแพร่หลายและเป็นประเด็นกังวลสำหรับธุรกิจ การสำรวจล่าสุดแสดงให้เห็นว่าภัยคุกคามจากภายในเป็นสาเหตุของ 60% ของการรั่วไหลข้อมูล
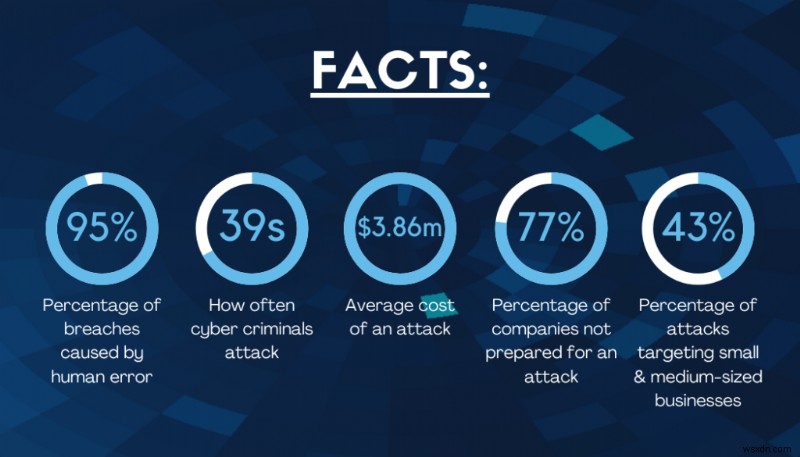
ข้อเท็จจริง: ใครก็ตามจากองค์กรของคุณ หรือคุณเอง อาจเป็นผู้เริ่มต้นการโจมตีไซเบอร์ ดังนั้น การใช้การรวมผสมของแนวปฏิบัติความปลอดภไซเบอร์ที่แตกต่างกัน เช่น การวิเคราะห์พฤติกรรม การจัดการสิทธิ์และการเข้าถึง ควรนำไปใช้ นอกจากนี้ ไปเรื่อยๆ พนักงานควรได้รับการศึกษาและจัดการฝึกอบรมการรับรู้ความปลอดภ นี่จะช่วยลดความอันตรายของภัยคุกคามจากภายใน
ตำนาน #3 — ธุรกิจขนาดเล็กและกลาง (SMBs) ไม่ใช่เป้าหมายของผู้โจมตีไซเบอร์
ความเข้าใจผิดอีกอย่างใหญ่ของธุรกิจขนาดเล็กและกลางคือ ข้อมูลของพวกเขาไม่มีค่ากับแฮกเกอร์ มีเพียงบริษัทใหญ่เท่านั้นที่เป็นเป้าหมายของผู้โจมตี แต่ข้อเท็จจริงคือ SMBs ไม่ได้บินใต้เรดาร์อีกต่อไป พวกเขาอยู่ในกลุ่มเป้าหมายอันดับนำของแฮกเกอร์
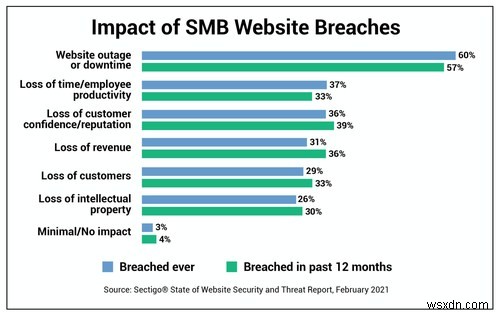
ตามรายงาน Sectigo State of Website and Threat Report กราฟที่กล่าวมาข้างต้นแสดงรายการการโจมตีไซเบอร์ที่เกิดขึ้นในปีที่ผ่านมา ทำให้สูญเสียรายได้และลูกค้ามากกว่าหนึ่งในสาม
ข้อเท็จจริง: ขนาดของธุรกิจไม่ได้ทำให้มันภูมิคุ้มกันต่อการพยายามแฮกและการโจมตีมัลแวร์
สำหรับแฮกเกอร์เมื่อพูดถึงการขโมยข้อมูล ไม่ได้เลือกปฏิบัติ ดังนั้น อย่าทำให้ขนาดธุรกิจของคุณเป็นตัวตัดสินว่าคุณจะถูกโจมตีหรือไม่
ตำนาน #4 — ซอฟต์แวร์แอนตี้ไวรัสฟรีเพียงพอที่จะรักษาความปลอดภระบบ
ซอฟต์แวร์แอนตี้ไวรัสจำเป็นต่อความปลอดภข้อมูลและระบบ อย่างไรก็ตาม หากคุณคิดว่าซอฟต์แวร์ความปลอดภฟรีจะเสนอโล่ความปลอดภขั้นสูงทั้งหมดและเพียงพอแล้ว คุณผิดแล้ว เครื่องมือฟรีสามารถรักษาความปลอดภจุดเข้าถึงได้เพียงไม่กี่จุด แฮกเกอร์มีวิธีของตัวเองในการข้ามแอนตี้ไวรัสและเจาะเข้าไปในระบบของคุณ ดังนั้น แทนที่จะใช้แอนตี้ไวรัสฟรี คุณควรเลือกเครื่องมือความปลอดภเสียเงินที่มาพร้อมกับการปกป้องแบบเรียลไทม์ การปกป้องมัลแวร์ การปกป้องเว็บ ไฟร์วอลล์ สแกนรายการเริ่มต้น และอื่นๆ คำแนะนำของเราคือลอง Systweak Antivirus หากต้องการรู้เพิ่มเติมเกี่ยวกับเครื่องมือ ลองดูรีวิวของ Systweak Antivirus
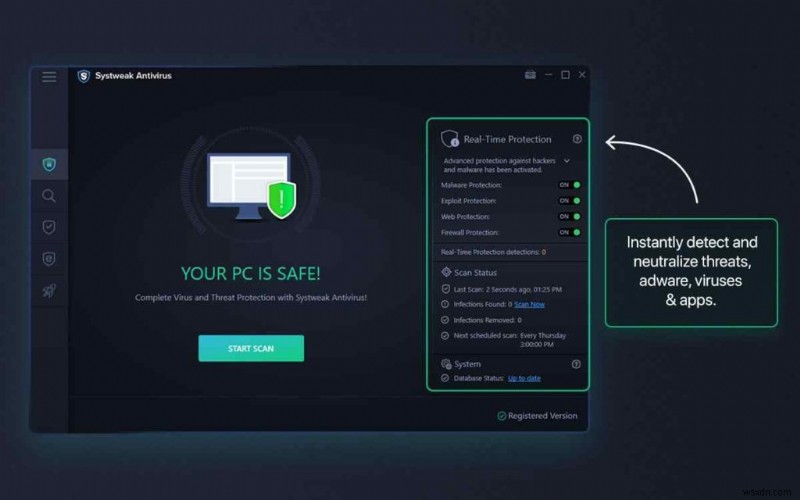
ข้อเท็จจริง: แอนตี้ไวรัสฟรีสามารถปกป้องคุณจากภัยคุกคามจำนวนจำกัดเท่านั้น เพื่ออยู่ในภาวะปลอดภจากภัยคุกคามไซเบอร์ล่าสุดและใหม่ๆ จำเป็นต้องมีแอนตี้ไวรัสขั้นสูงและแข็งแกร่ง
ตำนาน #5 — ความปลอดภไซเบอร์ทำรูในกระเป๋าเงิน
ทุกวันที่ผ่านไป การโจมตีไซเบอร์ทำเป็นข่าวใหญ่และใช้ต้นทุนธุรกิจหลายล้าน แต่บริษัทยังคิดว่าการลงทุนในความปลอดภไซเบอร์เป็นไอเดียดีหรือไม่ บ่อยครั้งที่ความปลอดภข้อมูลถูกมองข้ามและเป็นเรื่องรองสำหรับบริษัทส่วนใหญ่ เฉพาะหลังจากเป็นเหยื่อการโจมตีไซเบอร์ พวกเขาจึงเข้าใจความสำคัญของมาตรการความปลอดภ
ข้อเท็จจริง: เทียบกับต้นทุนที่บริษัทต้องจ่ายเมื่อเซิร์ฟเวอร์และเครือข่ายถูกทำลาย สูงกว่าต้นทุนของโซลูชันความปลอดภไซเบอร์ที่ดีมาก โซลูชันความปลอดภสมัยใหม่ถูกออกแบบมาเพื่อปกป้องคุณจากภัยคุกคามล่าสุด นอกจากนี้ บริษัทสามารถใช้มาตรการป้องกันอื่นๆ เช่น ใช้ password manager อย่าง TweakPass เพื่อสร้างรหัสผ่านที่แข็งแกร่ง จัดเก็บข้อมูลใน Vault ที่เข้ารหัส ใช้เครื่องมือป้องกันตัวตนอย่าง Advanced Identity Protector และอื่นๆ
ตำนาน #6 — คุณไม่ต้องการความปลอดภไซเบอร์ เพราะคุณไม่เคยถูกโจมตี
หากคุณไม่เคยเป็นเหยื่อการโจมตีไซเบอร์หรือการรั่วไหลข้อมูล มันไม่ได้หมายความว่าคุณภูมิคุ้มกันหรือจะไม่เคยเป็นเป้าหมาย มันก็ไม่ได้หมายความว่าการปฏิบัติความปลอดภของคุณแข็งแกร่งพอที่จะกันแฮกเกอร์ไว้ มันอาจแค่หมายความว่าคุณโชคดี แตคุณไม่เคยรู้ว่าจะเมื่อไรโชคดีหมดไป เนื่องจากภัยคุกคามไซเบอร์และเครื่องมือแฮกกิ้งพัฒนาและซับซ้อนขึ้น คุณไม่เคยรู้ว่าคุณจะเป็นเป้าหมายหรือคุณจะเป็นคนต่อไป
ข้อเท็จจริง: คุณอาจอยู่ในรายชื่อของพวกเขา หรือเป็นเป้าหมายถัดไป ดังนั้น ให้ตรวจสอบแนวปฏิบัติความปลอดภของคุณ และสร้างกลยุทธ์ความปลอดภที่แข็งแกร่ง ช่วยระบุจุดอ่อนที่มีอยู่และลดทอนการพยายามโจมตีก่อนที่จะทำลายได้
ตำนาน #7: รหัสผ่านที่คุณใช้แข็งแกร่งและปลอดภ
ไม่มีรหัสผ่านไหนแข็งแกร่งพอที่จะแตก ยกเว้นพวกเขาสร้างขึ้นแบบสุ่ม เป็นการรวมของตัวอักษรพิเศษ ตัวพิมพ์ใหญ่ ตัวอักษรตัวเลข และอัปเดตเป็นประจำ พวกเขาจึงไม่ปลอดภ
ข้อเท็จจริง: นอกจากการสร้างรหัสผ่านที่แข็งแกร่ง คุณต้องการการยืนยันตัวตน 2 ปัจจัย (2FA) และการตรวจสอบข้อมูล
ตำนาน #8: ความปลอดภไซเบอร์เป็นหน้าที่ของแผนก IT
คุณไม่สามารถขอให้แผนกเดียวดูแลความปลอดภขององค์กรทั้งหมด แผนก IT รับผิดชอบในการวางมาตรการความปลอดภ แต่ไม่ได้หมายความว่าพวกเขาเป็นผู้รับผิดชอบเพียงฝ่ายเดียว
ข้อเท็จจริง: การรักษาองค์กรให้ปลอดภจากการเป็นเหยื่อการโจมตีไซเบอร์ เป็นหน้าที่ของทุกสมาชิกในทีม
ตำนาน # 9: เครือข่าย Wi-Fi ที่ป้องกันด้วยรหัสผ่านปลอดภ
ไม่มีรหัสผ่านใดเสนอการป้องกัน 100% หรือรับรองความปลอดภ
ข้อเท็จจริง: เครือข่าย Wi-Fi สาธารณะแม้มีรหัสผ่าน ก็อาจถูกทำลายได้
ตำนาน # 10: เมื่อระบบของคุณถูกทำลาย คุณจะรู้ทันที
หากคุณคิดเช่นนี้ แล้วเสียดายคุณผิด การรู้ว่าระบบของคุณถูกทำลายหรือข้อมูลถูกขโมย ไม่ใช่เรื่องง่าย แม้บริษัทความปลอดภใหญ่ๆ ก็ไม่รู้ง่ายๆ
ข้อเท็จจริง: บางครั้งใช้เวลาหลายเดือน แม้แต่วหลายปี ถึงจะรู้และตระหนักว่าระบบถูกทำลายและข้อมูลถูกขโมยในพื้นหลัง
ตำนาน #11: BYOD (Bring Your Own Device) ปลอดภและปลอดภ
ในระดับหนึ่ง คุณอาจถูกต้อง หากคุณใช้ส่วนตัว ไม่ใช่สำหรับเข้าถึงเซิร์ฟเวอร์หรือข้อมูลธุรกิจ
ข้อเท็จจริง: อุปกรณ์ส่วนตัว ไม่ว่าจะเป็นแล็ปท็อป สมาร์ทโฟน หรือ wearable อุปกรณ์ใดๆ เหล่านี้สามารถทำให้เครือข่ายของบริษัทคุณอยู่ในความเสี่ยง
ตำนาน #12: การทดสอบการเจาะระบบ (Penetration tests) เพียงพอที่จะอยู่ในภาวะปลอดภ
ข้อเท็จจริง: การทดสอบการเจาะระบบช่วยได้เฉพาะกรณีที่ช่องโหว่ถูกระบุและคุณกำลังแก้ไขพวกมัน
ตำนานความปลอดภไซเบอร์กำลังทำให้ธุรกิจของคุณเสี่ยงหรือไม่? เวลารู้ข้อเท็จจริงเกี่ยวกับความปลอดภไซเบอร์แล้ว!
ในปัจจุบัน โลกดิจิทัลที่การโจมตีไซเบอร์พัฒนาและซับซ้อนขึ้น การแยกแยะระหว่างตำนานและข้อเท็จจริงเป็นเรื่องสำคัญ เมื่อเรารู้ความเป็นจริงแล้ว จึงสามารถจัดการกับความเชื่อเท็จได้ เราหวังว่าคุณจะพบข้อมูลที่แชร์ในโพสต์นี้มีประโยชน์ และจะเก็บจุดเหล่านี้ไว้ในใจ เพื่อไม่ให้ตำนานและข้อเท็จจริงชนกัน โปรดแชร์ความคิดเห็นในความคิดเห็นด้านล่าง
ความเป็นจริงของความปลอดภไซเบอร์ในตัวเลข
- 58% ของการโจมตีไซเบอร์มุ่งเป้าธุรกิจขนาดเล็ก
- 84% ของการโจมตีไซเบอร์เกิดจากข้อผิดพลาดของมนุษย์
- 60% ของการรั่วไหลข้อมูลเกี่ยวข้องกับภายในองค์กร
- 51% ของบริษัทเป็นเหยื่อการโจมตีไซเบอร์เนื่องจาก BYOD
อยู่ในสถานะที่รู้ข่าวและปลอดภ ข้อมูลผิดพลาดสามารถทำให้คุณเสียใหญ่!
หากคุณมีคำถามหรือข้อเสนอแนะที่ต้องการแชร์ รู้สึกสบายใจที่จะวางไว้ในส่วนความคิดเห็นด้านล่าง คุณยังสามารถส่งข้อความไปที่แฮนด์ Facebook ของเราได้!
