

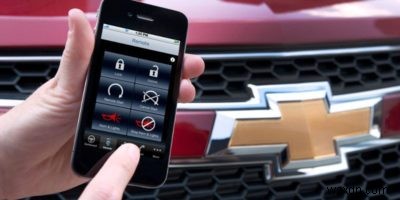
เทรนด์ทศวรรษ 2010: ทุกอย่างเชื่อมต่อ เครื่องซักผ้ามี App! ปุ่มดอร์เบลล์มีตัวเลือกดูหน้าประตูจากโทรศัพท์ App Frenzy ให้ความสะดวกแต่ Security เล่นบทบาทอะไร?
พูดถึงรถยนต์ที่มีค่าและสำคัญ คำถามไม่ใช่ Casual อีกต่อไป เริ่มรถ หาตำแหน่ง เรียกรถจากโทรศัพท์ได้ ข้อสงสัยที่น้อยคนถามเวลาถูกสายตา Convenience: จริงๆ แล้วปลอดภัยแค่ไหน?!
พื้นหลังเล็กน้อย
2013 เราพูดถึง Built-in Mobile Software ในรถ ตอนนั้นคิดถึงอันตรายขับขี่ขณะส่งข้อความ และการพัฒนาจะส่งผลต่อเทรนด์อย่างไร ตั้งแต่นั้น โอกาสขยายขึ้น กระตุ้นความกังวลมากขึ้น
เราอยู่ในโลกที่ให้ใครบางคนทำฟังก์ชันที่ทำด้วยกุญแจฟิซิคัล ได้จากโทรศัพท์ การเปลี่ยนจากกุญแจสตาร์ทเป็น Mobile Device ใส่ภาระมากขึ้นบนโทรศัพท์ ทำให้มันรับผิดชอบฟังก์ชันสำคัญอีกอย่างของชีวิตประจำวัน เราต้องถามว่าการพึ่งพานี้ Healthy ไหม และปลอดภัยกว่าวิธีเดิมไหม
ความเป็นจริง: แฮกเกอร์ สามารถ และ กำลัง ท้าทายเทคโนโลยี Remote Vehicle Access
แฮกเกอร์ทำลายเลี้ยงอย่างไร
บทความบน Wired เปิดเผย: นักวิจัย Kaspersky พบวิธีแฮกเกอร์เจาะ Remote Ignition App บนโทรศัพท์ได้ 3 วิธี:
- ดึง Authentication Data จากโทรศัพท์ โดยส่วนใหญ่ App ไม่ได้ Encrypt มัน
- ติดตั้ง Fake App หลอก User ใส่ Credentials
- ติดตั้ง Malware บนโทรศัพท์ Hook เข้า App จริง เก็บ Input ที่ User พิมพ์
วิธีแรกง่ายที่สุด (และกังวลมาก) เพราะไม่ต้องหลอก Victim ดาวน์โหลด ติดตั้ง Malware บนโทรศัพท์ Default Settings ยากกว่า กฎแรกของแฮก: หาทางที่ต้านทานน้อยที่สุด!
การป้องกัน
ขอความเห็นส่วนตัว: ใช้กุญแจเปิดรถ ไม่ใช่ Ass ไหนที่ยุ่งยากที่สุด วิธีป้องกันดีสุด: ใช้รถเหมือนคนก่อนยุคคอมพิวเตอร์ בבית นอกจากนี้ ใช้ความระมัดระวังสูงสุดกับสิ่งที่ดาวน์โหลด และให้หน้าจอโทรศัพท์ไม่ปลดล็อกได้ด้วยแค่สไลด์นิ้ว
ไม่มีอะไรปลอดภัย 100% จากแฮกเกอร์ดูดข้อมูล เช่น นอกจาก 3 วิธีข้างต้น แฮกเกอร์อาจ Sniff WiFi Traffic ได้ การปลดล็อกรถผ่านโทรศัพท์อาจเป็นอุปสรรคมากกว่าคุ้มค่า
ถึงเวลาบอกความคิด: เรา Connect ทุกอย่างกับ Smartphone ไปไกลเกินไหม? แชร์ความคิดในคอมเมนต์!
