

การเข้าสู่ระบบไม่ใช้รหัสผ่าน (Passwordless logins) เป็นวิธีการเข้าสู่ระบบที่ปลอดภัยที่สุด หากคุณไม่ชอบสร้างรหัสผ่านที่ซับซ้อนและเปลี่ยนทุกหลายเดือน และคุณต้องตั้งค่าเพียงครั้งเดียว ไม่ต้องกังวลลืมรหัสผ่านหรือเขียนลงกระดาษอีกต่อไป
แต่การเข้าสู่ระบบไม่ใช้รหัสผ่านทำงานอย่างไร? และมันปลอดภัยและเป็นส่วนตัวจริงๆ หรือไม่?
การเข้าสู่ระบบไม่ใช้รหัสผ่านคืออะไร และทำงานอย่างไร?
การเข้าสู่ระบบไม่ใช้รหัสผ่านเป็นวิธีการยืนยันตัวตนที่ช่วยให้คุณเข้าถึงแพลตฟอร์ม บัญชี และระบบคอมพิวเตอร์ออนไลน์ได้โดยไม่ต้องใช้รหัสผ่าน
การเข้าสู่ระบบไม่ใช้รหัสผ่านอาจเป็นสิ่งที่คุณมีอยู่ เช่น คีย์ USB หรือชีวภาพของคุณ เช่น นิ้วมือหรือใบหน้า บางรูปแบบทำงาน dựaบนรหัสหรือลิงก์ที่คุณได้รับแบบเรียลไทม์ เช่น SMS หรืออีเมล
กับรหัสผ่านแบบดั้งเดิม เว็บไซต์หรืออุปกรณ์ที่คุณพยายามเข้าสู่ระบบมีสำเนารหัสผ่านของคุณ เมื่อคุณป้อนข้อมูลเข้าสู่ระบบ จะถูกเปรียบเทียบกับสิ่งที่จัดเก็บบนเซิร์ฟเวอร์ของบริษัท และอนุญาตให้เข้าก็ต่อเมื่อตรงกัน แต่ที่นั่นคือจุดที่ปัญหาของรหัสผ่านแบบดั้งเดิมเกิดขึ้น
คุณถูกบอกตลอดให้รักษารหัสผ่านให้ปลอดภัยโดยไม่เขียนไว้ที่ไหน และใช้ตัวจัดการรหัสผ่านที่มีการเข้ารหัส end-to-end แต่เว็บไซต์ที่คุณเข้าสู่ระบบด้วยรหัสผ่านก็จัดเก็บมันเช่นกัน หมายความว่าการรั่วไหลของข้อมูลหรือการรั่วไหลอาจเปิดเผยรหัสผ่านที่ปลอดภัยที่สุดของคุณ โดยเฉพาะหากไม่ได้เข้ารหัส
การตรวจสอบสิทธิ์แบบไม่ใช้รหัสผ่านแตกต่างออกไป สำหรับรหัสหรือลิงก์การตรวจสอบสิทธิ์ เว็บไซต์รู้แค่ที่อยู่อีเมลหรือหมายเลขโทรศัพท์ของคุณ พวกเขาส่งลิงก์หรือรหัสชั่วคราวที่ใช้ครั้งเดียวเพื่อลงชื่อเข้าใช้บัญชีของคุณ หากมีการรั่วไหลของข้อมูล มีแค่ที่อยู่อีเมลหรือหมายเลขของคุณที่รั่วไหล ไม่มีอะไรเพิ่มเติม
การเข้าสู่ระบบไม่ใช้รหัสผ่าน vs การตรวจสอบสิทธิ์สองปัจจัย (2FA)
สองแนวคิดนี้มีความคล้ายคลึงกันบางส่วนแต่ไม่ควรสับสนกัน 2FA ยังคงอาศัยรหัสผ่าน หากรหัสผ่านอ่อนแอหรือถูกบุดโจมตี ครึ่งหนึ่งของงานของแฮกเกอร์จบแล้ว
สิ่งที่เหลือคือความปลอดภัยของบัญชีของคุณขึ้นอยู่กับวิธีการตรวจสอบสิทธิ์ปัจจัยที่สอง ซึ่งหลากหลายตั้งแต่ 2FA ผ่าน SMS —ซึ่งแฮกเกอร์สามารถข้ามได้ง่าย— และเครื่องมือสร้างรหัสผ่านครั้งเดียว (OTP) ไปจนถึงชีวภาพและคีย์ทางกายภาพ
การเข้าสู่ระบบไม่ใช้รหัสผ่านกำจัดครึ่งหนึ่งที่อ่อนแอของกระบวนการ 2FA โดยไม่ใช้รหัสผ่านเลย มันอาศัยวิธีการเข้าสู่ระบบปัจจัยที่สองอย่างสมบูรณ์ เสนอระดับความปลอดภัยที่หลากหลาย
การจดจำใบหน้าละคืออย่างไร?
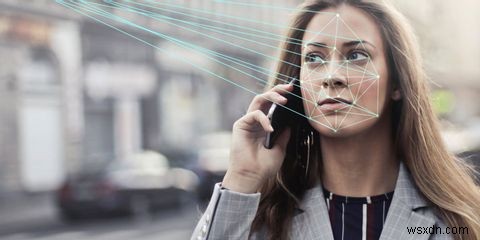
คุณอาจคิดว่า การจดจำใบหน้ามีความปลอดภัยไหม? และการใช้มันหมายความว่าคุณเสียสละความเป็นส่วนตัวหรือไม่?
Face ID ทำงานต่างจากรหัสผ่าน
การเข้าสู่ระบบ Face ID เช่น ที่ iPhone ใช้ ไม่ได้แค่ถ่ายรูปใบหน้าของคุณ กล้อง iPhone จับภาพใบหน้าของคุณเป็นข้อมูล วิเคราะห์จุดอันมองไม่เห็นมากกว่า 30,000 จุดที่ซอฟต์แวร์ฉายบนใบหน้าของคุณเพื่อสร้างรูปแบบที่เป็นเอกลักษณ์ของคุณ
ทุกครั้งที่คุณโชว์ใบหน้าให้กล้องหน้าจอ โทรศัพท์จะวิเคราะห์รูปแบบที่มองเห็นและตัดสินใจว่ามันคล้ายกับใบหน้าของเจ้าของเพียงพอหรือไม่
สิ่งนี้ฟังดูคล้ายกับวิธีการทำงานของรหัสผ่านแบบดั้งเดิมมาก ข้อยกเว้นคือ ใบหน้าและชีวภาพอื่นๆ ของคุณจัดเก็บอยู่บนอุปกรณ์ของคุณ มิฉะนั้นคุณจะไม่สามารถเข้าถึงโทรศัพท์ได้โดยไม่มีการเชื่อมต่ออินเทอร์เน็ต อย่างไรก็ตาม นั่นไม่ได้หมายความอัตโนมัติว่าการใช้ Face ID เข้าสู่ระบบเป็นเรื่องเป็นส่วนตัว
บริษัทต่างๆ มีนโยบายความเป็นส่วนตัวที่ต่างกัน หากคุณกังวลเรื่องความเป็นส่วนตัว จัดการกับมันเหมือนว่าคุณกำลังให้หมายเลขโทรศัพท์หรือข้อมูลบัตรเครดิต อ่านนโยบายความเป็นส่วนตัวของบริษัทและให้แน่ใจว่าพวกเขาไม่ใช้ข้อมูลของคุณในทางที่คุณไม่เห็นด้วย
กลับไปที่ตัวอย่างก่อนหน้า Apple จัดเก็บชีวภาพของคุณเฉพาะในเครื่อง iPhone เท่านั้น ไม่ได้บนเซิร์ฟเวอร์ส่วนตัวของพวกเขา เว้นแต่พวกเขาจะเปลี่ยนนโยบายความเป็นส่วนตัว มิฉะนั้น Apple จะไม่รู้ว่าคุณหน้าตาอย่างไร
การเข้าสู่ระบบไม่ใช้รหัสผ่านปลอดภัยไหม?
ความเป็นส่วนตัวและความปลอดภัยไม่ใช่คำว่าเดียวกัน ตัวอย่างเช่น การใช้รหัสผ่านอ่อนแแแแต่อไม่เขียนไว้หรือบอกใครเป็นรหัสผ่านที่เป็นส่วนตัว แต่ไม่ปลอดภัย สิ่งเดียวกันก็ใช้ได้กับการเข้าสู่ระบบไม่ใช้รหัสผ่าน
การเข้าสู่ระบบไม่ใช้รหัสผ่นอาจเสนอความปลอดภัยมากกว่ารหัสผ่านบางครั้ง แต่น้อยกว่าบางครั้ง ขึ้นอยู่กับสถานการณ์ ตัวอย่างเช่น หากคุณสูญเสียโทรศัพท์หรือแล็ปท็อป และใครสักคนสามารถข้ามการล็อกอุปกรณ์ได้ พวกเขาสามารถเข้าสู่เว็บไซต์หรือบัญชีใดๆ ที่ใช้การตรวจสอบสิทธิ์แบบไม่ใช้รหัสผ่านได้ เพราะพวกเขามีการเข้าถึงอีเมลและข้อความของคุณ
ทางเลือกอื่น หากคุณใช้การตรวจสอบสิทธิ์แบบไม่ใช้รหัสผ่านเพื่อรักษาบัญชี แฮกเกอร์จะไม่สามารถเดารหัสผ่านของคุณได้ เพราะไม่มีรหัสผ่านเลย
พวกเขายังไม่สามารถทำ brute-force attacks หรือพบข้อมูลเข้าสู่ระบบของคุณในฐานข้อมูลที่รั่วไหล ในการหลีกเลี่ยงสถานการณ์แรก กำหนดสำคัญที่อุปกรณ์หรือบัญชีที่คุณใช้ในการตรวจสอบสิทธิ์แบบไม่ใช้รหัสผ่านต้องปลอดภัยที่สุดเท่าที่จะเป็นไปได้
ชีวภาพล่ะคืออย่างไร?
กับรหัสผ่าน คุณสามารถทำให้มันปลอดภัยและจัดเก็บไว้ที่ปลอดภัย แต่ชีวภาพล่ะ? คุณเปิดเผย "รหัสผ่าน" ของคุณทุกครั้งที่โพสต์เซลฟีความละเอียดสูงออนไลน์หรือสัมผัสสิ่งของโดยไม่สวมถุงมือหรือไม่?
ว่า Face ID สามารถหลอกได้หรือไม่ ขึ้นหลักกับว่าซอฟต์แวร์จดจำใบหน้าดีแค่ไหน ในปี 2018 ใบหน้าที่พิมพ์ 3D ถูกใช้พยายามหลอก Face ID ของ iPhone แต่ล้มเหลว ในขณะที่คู่แข่ง Android ไม่ผ่าน
เพิ่มเติม Face ID ของ Apple รู้สึกได้ถึงความสนใจ (attention-aware) โทรศัพท์ของคุณสามารถจดจำได้ว่าตาของคุณเปิดอยู่และคุณกำลังมองกล้องหรือไม่ นั่นรับรองว่าไม่มีใครปลดล็อก iPhone ของคุณได้โดยไม่ได้รับอนุญาต แม้ขณะหลับ
สิ่งเดียวกันใช้ได้กับการจดจำเสียงและลายนิ้วมือ ไม่มีเทคโนโลยีใดปลอดภัย 100% อย่างไรก็ตาม บางอย่างปลอดภัยกว่าบางอย่าง ขึ้นอยู่กับว่าบริษัทใส่ใจด้านความปลอดภัยมากน้อยเพียงไร
หากอุปกรณ์ของคุณ ไม่ว่าจะยี่ห้ออะไร รองรับการเข้าสู่ระบบไม่ใช้รหัสผ่านด้วยชีวภาพ ทำการค้นหาบน Google อย่างรวดเร็วเกี่ยวกับเหตุการณ์ที่คนสามารถข้ามการล็อกได้ เพื่อที่คุณจะประเมินระดับความปลอดภัยก่อนไว้วางใจมันกับโทรศัพท์หรือแล็ปท็อปของคุณ
อนาคตของการเข้าสู่ระบบไม่ใช้รหัสผ่าน
การเข้าสู่ระบบไม่ใช้รหัสผ่านคืออนาคต แต่ไม่ใช่ปัจจุบัน
แม้บริษัทหลายแห่งจะเป็นผู้นำในสาขานี้ เสนอตัวเลือกการตรวจสอบสิทธิ์แบบไม่ใช้รหัสผ่านที่ปลอดภัยค่อนข้างมากสำหรับผู้ใช้ของพวกเขา แต่ยังไม่ได้ใช้กันอย่างแพร่หลาย จนกว่าเว็บไซต์ทั้งหมดที่คุณใช้ประจำจะเปลี่ยนมาใช้การเข้าสู่ระบบไม่ใช้รหัสผ่าน คุณควรยึดมั่นในตัวจัดการรหัสผ่านและ 2FA ที่แข็งแกร่ง
