

คุณยังไม่อัปเกรดเป็น Android 4.4 KitKat? นี่คือเหตุผลที่ควรกระตุ้นให้สลับ: พบปัญหาร้ายแรงกับเบราว์เซอร์สต็อกบนโทรศัพท์ก่อน KitKat อาจอนุญาตให้เว็บไซต์อันตรายเข้าถึงข้อมูลเว็บไซต์อื่นๆ ได้ ดูน่ากลัว? อ่านต่อเพื่อรายละเอียด
ปัญหานี้ - ที่นักวิจัย Rafay Baloch ค้นพบก่อน - เห็นว่าเว็บไซต์อันตรายสามารถฉีด JavaScript เข้าเฟรมอื่นๆ ได้ ซึ่งอาจขโมยคุกกี้ หรือรบกวนโครงสร้างและมาร์กอัพของเว็บไซต์โดยตรง
นักวิจัยความปลอดภัยกังวลมาก Rapid7 - ผู้สร้างเฟรมเวิร์กทดสอบความปลอดภัยดัง Metasploit - อธิบายว่าเป็น 'ฝันร้ายด้านความเป็นส่วนตัว' สนใจวิธีการ ทำไมควรกังวล และทำอย่างไร? อ่านต่อ
หลักความปลอดพื้นฐานถูกข้าม: Same Origin Policy
หลักการพื้นฐานที่ควรป้องกันการโจมตีนี้เรียกว่า Same Origin Policy (SOP) คือ JavaScript ฝั่งไคลเอ็นต์บนเว็บไซต์หนึ่งไม่ควรรบกวนเว็บไซต์อีกแห่ง
นโยบายรักษาความปลอดภัยเป็นฐานของความปลอดภัยเว็บแอปพลิเคชัน ตั้งแต่ Netscape Navigator 2 ปี 1995 ทุกเบราว์เซอร์นำไปใช้เป็นฟีเจอร์ความปลอดภัยพื้นฐาน ทำให้การพบช่องโหว่แบบนี้ในธรรมชาตินานากว่า
https://www.youtube.com/watch?v=WnjZJ38YEB4
สำหรับข้อมูลเพิ่มเติมเกี่ยวกับ SOP อาจดูวิดีโอนี้ นำเสนอในงาน OWASP (Open Web App Security Project) ในเยอรมนี เป็นการอธิบายโปรโตคอลที่ดีที่สุดที่เคยเห็น
เมื่อเบราว์เซอร์เปราะบางต่อการโจมตี SOP bypass มีห้องสำหรับความเสียหายมาก โจมตีอาจทำอะไรก็ได้ ตั้งแต่ใช้ Location API ของ HTML5 หาตำแหน่งเหยื่อ จนถึงขโมยคุกกี้
โชคดีที่นักพัฒนาเบราว์เซอร์ส่วนใหญ่จัดการการโจมตีประเภทนี้อย่างจริงจัง ทำให้การพบการโจมตี "ในธรรมชาติ" น่าสังเกต
วิธีการโจมตีทำงานอย่างไร
เรารู้ SOP สำคัญ และรู้ว่าความล้มเหลวใหญ่ของเบราว์เซอร์สต็อก Android อาจนำไปสู่การหลีกเลี่ยงมาตรการความปลอดภัยสำคัญนี้ แต่มันทำงานยังไง?
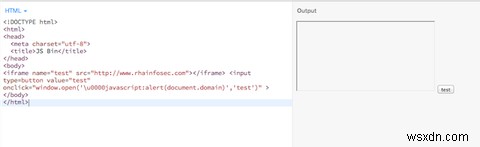
Proof of concept จาก Rafay Baloch 长这样:
[NO LONGER AVAILABLE]
มีอะไรบ้าง? มี iFrame - องค์ประกอบ HTML ใช้ฝังเว็บเพจหนึ่งในอีกเว็บหนึ่ง ใช้ไม่เยอะแล้วเพราะเป็นอัปมุข SEO แต่ยังพบบ่อย และยังเป็นส่วนหนึ่งของ HTML spec ไม่ถูก deprecated
ตามด้วยแท็ก HTML ปุ่ม input มี JavaScript พิเศง (สังเกต '\u0000' ท้าย?) เมื่อคลิกจะแสดงโดเมนเว็บปัจจุบัน แต่เนื่องจากข้อผิดพลาดของเบราว์เซอร์ Android เข้าถึงแอตทริบิวต์ของ iFrame แทน และพิมพ์ 'rhaininfosec.com' เป็นกล่องแจ้งเตือน JavaScript
บน Google Chrome, Internet Explorer และ Firefox การโจมตีแบบนี้จะ error ออกไป (ขึ้นอยู่กับเบราว์เซอร์) และผลิตล็อกใน JavaScript console บอกว่าบล็อกการโจมตี แต่เบราว์เซอร์สต็อกบน Android ก่อน 4.4 ไม่ทำเช่นนั้น
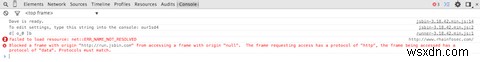
พิมพ์โดเมนเนมไม่ใช่เรื่องใหญ่ แต่เข้าถึงคุกกี้และรัน JavaScript godในเว็บอื่นน่ากลัว โชคดีมีวิธีแก้
ทำได้อะไรบ้าง
ผู้ใช้มีตัวเลือก: หยุดใช้เบราว์เซอร์สต็อก Android มันเก่า ไม่ปลอดภัย และมีตัวเลือกดึงดูดกว่าในตลาด Google เปิดตัว Chrome for Android (สำหรับ Ice Cream Sandwich ขึ้นไป) และมี Firefox และ Opera รุ่นมือถือ
Firefox Mobile น่าสนใจเฉพาะเจาะจง นอกจากประสบการณ์บราวซิ่งดี ยังรันแอปสำหรับ Firefox OS และติดตั้งแอดออนเยอะ
https://www.youtube.com/watch?v=zCe_1DxBQDc
หากต้องการระมัดระวังมาก มีพอร์ต NoScript สำหรับ Firefox Mobile แต่เว็บไซต์ส่วนใหญ่พึ่งพา JavaScript มาก การใช้ NoScript จะทำให้เว็บส่วนใหญ่เสียหาย อาจเป็นเหตุผลที่ James Bruce เรียกมันส่วนหนึ่งของ 'trifecta of evil'
สุดท้าย หากเป็นไปได้ ควรอัปเดตเบราว์เซอร์ Android เป็นรุ่นล่าสุด รวมถึง OS Android ล่าสุด เพื่อให้ได้รับการแก้ไขหาก Google ปล่อยในอนาคต
แม้มีข่าวลือว่าปัญหานี้อาจโดนผู้ใช้ Android 4.4 KitKat ด้วย แต่ยังไม่มีหลักฐานพอที่จะแนะนำให้สลับเบราว์เซอร์
บั๊กความเป็นส่วนตัวร้ายแรง
ไม่ต้องสับสน นี่คือปัญหาความปลอดภัยสมาร์ทโฟนร้ายแรง แต่การสลับเบราว์เซอร์ทำให้คุณเกือบไม่ถูกโจมตี อย่างไรก็ตาม ยังมีคำถามมากเกี่ยวกับความปลอดภัยโดยรวมของ Android
คุณจะสลับไป iOS ที่ปลอดภัยมาก หรือ Blackberry 10 (โปรดของผม)? หรือจะอุทธภักดีกับ Android และติดตั้ง ROM ปลอดภัยอย่าง Paranoid Android หรือ Omirom? หรือคุณไม่กังวลเลย?
มาคุยกัน คอมเมนต์ด้านล่าง ผมรอความคิดเห็นของคุณ
