

ทุกครั้งที่ใช้โทรศัพท์มือถือ คุณสมมติว่ามันเชื่อมต่อกับหอคอยที่ปลอดภัยและน่าเชื่อถือ และไม่มีใครฟังสาย ไม่รวม NSA และ GCHQ นะ
แต่ถ้าไม่ใช่เช่นนั้นล่ะ? ถ้าโทรศัพท์คุณต่อกับหอคอยที่คนเลวดำเนินการ และคนนั้นฟัง SMS ทุกข้อความ โทรทุกครั้ง ทุกกิโลไบต์ของข้อมูล?
มันน่าจะเป็นไปได้มากกว่าที่คุณคิด ยินดีต้อนรับสู่โลกแปลกและน่ากลัวของหอคอยโทรศัพท์มือถือปลอม (rogue cell towers)
มีกี่ตัว?
ตลาดมือถือสหรัฐอัศจรรย์ มีหอคอยมือถือเกิน 190,000 ตัวในทวีปอเมริกาเพียงอย่างเดียว ให้บริการครอบคลุมมากกว่า 330,000 โทรศัพท์มือถือ มีผู้ประกอบการแข่งขันหลายสิบราย แต่ละรายดำเนินการฮาร์ดแวร์ของตัวเอง เพิ่ม MVNO ที่แขวนตัวบนโครงสร้างพื้นฐานของผู้อื่น
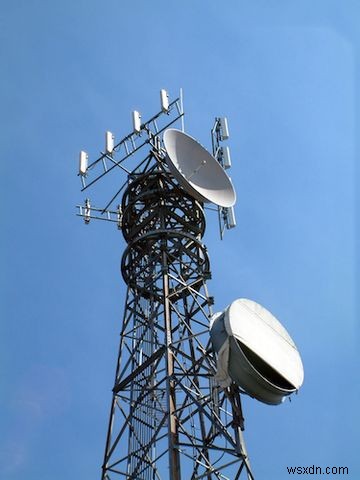
แต่มีกี่ตัวที่เป็นหอคอยปลอม? ตามบทความ Popular Science สิงหาคม 2014 มี 17 ตัวที่แน่ชัดว่าทำงานในสหรัฐกระจายหลายรัฐ แต่รיכוזสูงสุดใน Texas, California, Arizona, Florida อยู่ในเมืองใหญ่ส่วนใหญ่: LA, Miami, New York, Chicago
การค้นพบมาจากงานวิจัยของ ESD America - ผู้ผลิตสมาร์ทโฟนเข้ารหัสที่รัน Android แบบปรับแต่งและแข็งแกร็ง - เปิดเผยความลึกของปัญหา base station ปลอม หอคอยเหล่านี้ค่อนข้าง普遍 อยู่ในศูนย์กลางประชากรและอุตสาหกรรม และใกล้อาคารทหารและรัฐบาล
มีศักยภาพทำลายล้างจริง แต่มันทำงานยังไง?
สรีรวิทยาของ Rogue Base Station
Rogue base stations - เรียกต่อว่า interceptors - ดูเหมือน base station ปกติใน mắtโทรศัพท์ ตัวง่ายๆ สร้างได้ไม่น่าเชื่อ 有人甚至用 Raspberry Pi (ราคาถูก หลากหลาย) และซอฟต์แวร์ OpenBTS GSM access-point ฟรี/โอเพนซอร์ส ทำให้ implement โปรโตคอล GSM ที่โทรศัพท์ใช้สื่อสารกับ base stations
แต่เพื่อหลอกโทรศัพท์ให้เชื่อว่าเป็น base station จริง ต้องลงทุนหลายพันดอลลาร์ จำกัดการโจมตีให้เหลือเพียงบางกลุ่ม: รัฐบาล และองค์กรอาชญากรขนาดใหญ่ สถานีตำราบบางแห่งในสหรัฐใช้เงินพันดอลลาร์ซื้อ interceptors บังคับโทรศัพท์ใช้ 2G และ GPRS เพื่อฟังและถอดรหัส traffic แบบ real-time
การโจมตีทำงานอย่างไร
ไม่ว่าโทรศัพท์อะไร มันรันสอง OS ตัวแรกคือที่คุณโต้ตอบ (Android, iOS, Blackberry OS) ทำงานคู่กับ OS ที่สองจัดการ traffic โทรศัพท์ ทำงานบน Baseband chip ใช้เชื่อมต่อ base station และบริการเสียง SMS และข้อมูล
โทรศัพท์ต่อหอคอยสัญญาณแรงที่ใกล้ที่สุดอัตโนมัติ เมื่อสร้างการเชื่อมต่อใหม่ ส่ง IMSI identification number หมายเลขระบุผู้สมัครใช้งานส่งไป base station เมื่อเชื่อมต่อ ส่งไม่ว่าจะหอคอยแท้หรือปลอม
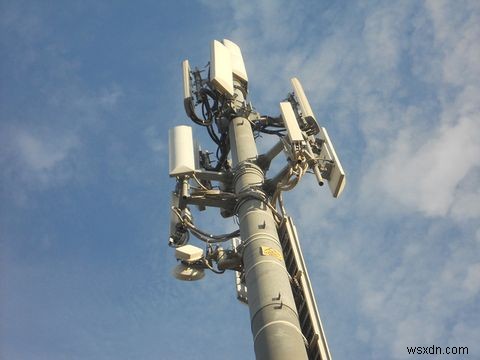
หอคอยตอบสนองด้วยแพ็กเก็ตข้อมูลกำหนดมาตรฐานการเข้ารหัสที่โทรศัพท์ใช้สื่อสาร ขึ้นอยู่กับโปรโตคอลโทรศัพท์ ตัวอย่าง การเข้ารหัสเสียงเริ่มต้นใน 3G (โปรโตคอลที่ใช้มากที่สุด) เป็นมาตรฐานเฉพาะ 'KASUMI' มีช่องโหว่ความปลอดภัย แต่การเข้ารหัสดีกว่าไม่มี และ base station ปลอมปิดการเข้ารหัสหมด ทำให้เกิด man-in-the-middle attack
พร้อมกัน หอคอยปลอมส่ง traffic ทั้งหมดไปหอคอยจริง ทำให้บริการเสียงและข้อมูลต่อเนื่อง ในขณะที่ผู้ใช้ถูกเฝ้าระวังอย่างลับลับ นี่แย่มาก
ทำได้อะไรบ้าง
น่าเสียดาย การมีอยู่ของ interceptor towers เกิดจากความพิเศษของการทำงานของโทรศัพท์ โทรศัพท์เชื่อถือ base stations โดยนิยม และ base stations กำหนดการตั้งค่าความปลอดภัย ทำให้เสียง SMS และข้อมูลถูกฟังระหว่างทาง
หากคุณมีกระเป๋าเงินหนา สามารถซื้อ cryptophone จาก ESD America มี 'Baseband Firewalls' กำหนดและบังคับใช้ชั้นความปลอดภัยเพิ่มเติมบนระดับ baseband ทำให้ interceptor towers ระบุและลดทอนได้ง่าย
แต่มันแพง GSMK CryptoPhone 500 - สเปคเกือบเหมือน Samsung Galaxy S3 - ราคาสูงถึง €6,300 สำหรับประชาชนทั่วไป มากเกินไป โดยเฉพาะปัญหาที่ยังไม่เข้าใจลึกและรุนแรงเท่าไหร่
จนกว่าจะมีการแก้ไข ผู้บริโภคยังเปราะบาง ขั้นตอนแรกที่สมเหตุสมผล: ผู้ผลิตโทรศัพท์ควรเปลี่ยนการทำงานของ baseband OS บนแต่ละโทรศัพท์ ให้ตรวจสอบความถูกต้องของหอคอยทุกตัวที่พบ แต่ต้องใช้เวลา และความร่วมมือมหาศาลระหว่างผู้ผลิต ผู้กำกับดูแลรัฐบาล และผู้ประกอบการเครือข่าย
คุณกังวลเรื่อง Interceptors ไหม?
Interceptors น่ากลัว แต่จำไว้ว่าจำนวน rogue base stations ที่ยืนยันแล้วในธรรมชาติน้อยมาก แม้จะมีน้อย แต่พวกมันระบุปัญหาสำคัญของการทำงานโทรศัพท์ที่คุกคามทุกคนที่ใช้อุปกรณ์เหล่านี้
ผมอยากรู้ความคิดของคุณ กังวล interceptors ไหม? คอมเมนต์ด้านล่าง!
