

ตอนดาวน์โหลดแอป Android ต้องใช้ Google Play App เท่านั้น เพราะไม่รู้ว่าแอปจากเว็บสุ่มมีมัลแวร์ผูกมาด้วย Google Play จึงเป็นที่ดาวน์โหลดแอปปลอดภัยและน่าเชื่อถือ แต่ก็ไม่ได้เป็นที่ปลอดภัย 100%!
เมื่อเร็วๆ นี้ พบว่าเชื้อโรคมัลแวร์ Android ชื่อ FalseGuide ติดไวรัสถึง 2 ล้านเครื่อง Android ทำได้ยังไง และหมายความว่าอะไรต่อแอปโดยรวม?
วิธีการ
ชื่อ "FalseGuide" เปิดเผยวิธีการกระจาย พวกเขาใช้ประโยชน์จากแอปคู่มือเกม (Game Guide) ซึ่งเป็นแอปยอดนิยมบน Android Store เกมเมอร์มองหาคู่มือเกมที่เล่น เพราะยากหรือมีกลไกซ่อน แม้ค้นหาคู่มือออนไลน์ไม่ใช่ใหม่ แอปนำมาสู่รูปแบบโต้ตอบใหม่ เกมเมอร์ทั่วโลกมา Google Play หาแอปช่วยเล่นเกม
นักพัฒนามัลแวร์ลักลอบ FalseGuide เข้าไปในแอปคู่มือปลอม เขียนคู่มืออันตรายสำหรับเกมดัง เช่น Terraria และ World of Tanks เพื่อการกระจายสูงสุด อัปโหลดเสร็จ แค่รอคนดาวน์โหลดคู่มือพันๆ ราย เริ่มเห็นสัญญาณผิดปกติในโลกคู่มือเกม วันที่ 24 เมษายน 2017 แต่อัปโหลดเก่าที่สุดที่พบมัลแวร์ คือ 14 กุมภาพันธ์ 2017 หมายความว่ามัลแวร์มีเวลาวางตัว 2 เดือน
เรื่องการกระจายมัลแวร์ การขึ้น Google Play ทำให้ผู้กระจายมัลแวร์ง่ายมาก ด้วยการลักลอบมัลแวร์ในคู่มือเกมดัง คนสมมติว่าบน Google Play ปลอดภัย 100% ภายใต้สมมติฐานเท็จว่า Play Store ไม่มีช่องโหว่ คนดาวน์โหลดโดยไม่คิดสองครั้ง ติดไวรัส FalseGuide เอง ผ่านนี้ FalseGuide ติดเครื่อง 2 ล้านเครื่องใน 2 เดือน
รายชื่อแอปที่พบมัลแวร์ครบ อยู่ท้ายบทความทางการของ Check Point
FalseGuide ทำอะไร?
ทุกมัลแวร์มีวัตถุประสงค์ จากการขโมยข้อมูลจนทำลาย ทุกการโจมตีมีแรงจูงใจ FalseGuide เป้าหมายคืออะไร ตอนนี้ครอบครอง 2 ล้านเครื่อง?
วัตถุประสงค์ของ FalseGuide:
- ผู้ใช้หาและดาวน์โหลดคู่มือเกมติดไวรัสบนโทรศัพท์ แอปขอสิทธิ์ "Device Admin" เพื่อปฏิบัติหน้าที่ ผู้ใช้ยอมรับและติดตั้ง
- FalseGuide ด้วยสิทธิ์ Device Admin ตั้งค่าให้ลบไม่ได้โดยผู้ใช้
- FalseGuide สมัครสมาชิก "Firebase Cloud Messaging" โดยผู้ใช้ไม่รู้ บริการนี้ให้ผู้พัฒนาแอปส่งข้อความและการแจ้งเตือนไปยังแอป พัฒนาขึ้นด้วยเจตนาดี FalseGuide ค้นหาและสมัครหัวข้อที่ชื่อเดียวกับแอปที่ส่งมันมา แล้วรอคำสั่งต่อไป
- ผ่านหัวข้อ Firebase FalseGuide รับข้อความจากนักพัฒนามัลแวร์ เพื่อติดตั้งและรันคำสั่งอันตราย
ผลคือ มัลแวร์ที่ลบไม่ได้ ฟังและรันคำสั่งจากผู้กระจาย คำสั่งอาจจากการติดตั้ง Adware จนถึงการโจมตี DDoB บนเซิร์ฟเวอร์เป้าหมาย สรุป FalseGuide ให้ผู้กระจายมัลแวร์ควบคุมอุปกรณ์ผู้ใช้ได้อย่างเต็มที่
ทำไมจึงผ่านการตรวจสอบ?
ปัญหาของแอปอย่าง FalseGuide คือ แต่งตัวเป็นแอปปกติ แล้วกลายเป็นอันตรายหลังติดตั้ง ทำโดยให้แอปพื้นฐานไม่มีโค้ดอันตรายเลย "Carrier App" จะผ่านการคัดกรอง Google Play โดยไม่พบมัลแวร์
หลังจากติดตั้งบนอุปกรณ์นานพอ จะได้รับคำสั่งผ่าน Firebase คำสั่งเหล่านี้ให้โค้ดอันตรายที่มัลแวร์ต้องการเพื่อทำงาน ทำให้ Botnet อย่าง FalseGuide สร้างฐานบน Google Play ได้ขณะหลบการตรวจจับมัลแวร์เข้มงวด
ขั้นตอนต่อไป
หลัง Botnet ตั้งตัวบนหน้าจอ Google เราเป็นผู้ใช้ ทำอะไรได้บ้างเพื่อหลีกเลี่ยงการโจมตีแบบนี้?
ก่อนอื่น หากสงสัยว่าโทรศัพท์โดน FalseGuide ให้ดาวน์โหลดและรัน Antivirus ที่เชื่อถือได้สำหรับ Android หากไม่แน่ใจว่าอะไรปลอดภัยอะไรไม่ เรามีรายการแอป Antivirus แนะนำให้ลอง
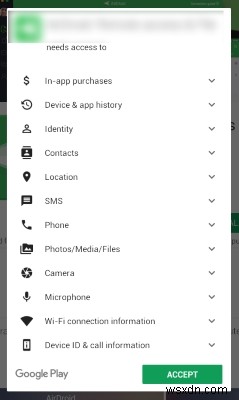
ไม่ว่าจะโดนติดไวรัสหรือไม่ เรื่องราวนี้เตือนให้ระวังกับอุปกรณ์ Android Google Play แม้ปลอดภัยที่สุด แต่ไม่สมบูรณ์! อ่านป๊อปอัพ "Device Permissions" ให้ดูว่าแอปไม่ขอสิทธิ์ไปที่ไม่ควร หากแอปง่ายๆ ขอสิทธิ์เข้าพื้นที่สำคัญของโทรศัพท์ อย่าติดตั้ง
ผู้ใช้ถูกนำพา
ด้วยอุปกรณ์ติดไวรัสเกิน 2 ล้านเครื่อง FalseGuide เป็นตำนำเตือนว่า อย่าสมมติว่าแอปปลอดภัย 100% เพราะอยู่บน App Store อย่างเป็นทางการ ตอนนี้คุณรู้ FalseGuide ทำงานยังไง กระจายยังไง และหลีกเลี่ยงการโจมตีคล้ายกันในอนาคตได้อย่างไร
เคยโดนมัลแวร์จากแอปบน App Store อย่างเป็นทางการไหม? แชร์ประสบการณ์ในความคิดเห็น!
