

เมื่ออุปกรณ์มือถือกลายเป็นสิ่งจำเป็นในชีวิตประจำวัน นักพัฒนามัลแวร์ก็พยายามสร้างซอฟต์แวร์โจมตีโทรศัพท์ Android หลายล้านเครื่องทั่วโลก ก่อนหน้านี้ ผู้ใช้สามารถป้องกันตัวเองได้โดยไม่ติดตั้งแอปแปลกๆ และระมัดระวังขณะเล่นอินเทอร์เน็ต แต่ไม่กี่วันมานี้ Check Point พบแนวโน้มที่น่ากลัว: พบอุปกรณ์ 36 รุ่นที่ติดมัลแวร์มาก่อนที่ผู้ใช้จะได้รับมือโทรศัพท์ นั่นคือ มัลแวร์ถูกติดตั้งไว้ตั้งแต่ก่อนลูกค้าเห็นโทรศัพท์ครั้งแรก
อันตรายจากมัลแวร์ที่ติดตั้งมากับเครื่อง
เรื่องนี้น่ากลัวเพราะแม้ผู้ใช้ระมัดระวังที่สุด ก็อาจโดนมัลแวร์ที่ตัวเองไม่ได้ติดตั้ง ตั้งแต่กดปุ่มเปิดเครื่องครั้งแรก มัลแวร์ก็ทำงานในพื้นหลังอยู่แล้ว ไม่มีใครสงสัยว่าโทรศัพท์ใหม่ที่เพิ่งซื้อมานั้นมาพร้อมมัลแวร์!
ยิ่งไปกว่านั้น บางมัลแวร์ถูกเพิ่มเข้าไปใน ROM ของอุปกรณ์โดยตรง หมายความว่าถ้าผู้ใช้พยายามรีเซ็ตโรงงานเพื่อกำจัดมัลแวร์ มันก็จะคงอยู่ต่อไป
โทรศัพท์รุ่นไหนถูกโจมตี?
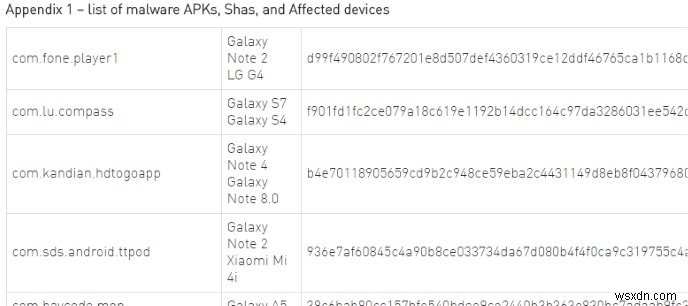
ตามที่กล่าวมา มีทั้งหมด 36 รุ่นที่ถูกโจมตี แล้วอุปกรณ์ไหนบ้างที่ถูกแทรกมัลแวร์?
คุณสามารถตรวจสอบรายการอุปกรณ์ทั้งหมดได้จากประกาศของ Check Point รวมถึงรายการมัลแวร์ที่พบในแต่ละรุ่น หากคุณได้รับผลกระทบ จะทราบทันทีว่าต้องระวังมัลแวร์ตัวไหน รุ่นดังที่อยู่ในรายการได้แก่ Samsung Galaxy, Galaxy Note, Zenfone และอุปกรณ์ Lenovo
มัลแวร์ทำอะไร?
มัลแวร์ที่ติดตั้งมานั้นหลากหลาย บางเครื่องมีมัลแวร์แสดงโฆษณาเช่น Loki บางตัวขโมยข้อมูลผู้ใช้ส่งไปเซิร์ฟเวอร์ภายนอก อื่นๆ ทำหน้าที่เป็นแรนซัมแวร์เฉพาะ Android ดังนั้น ไม่มีอาการเฉพาะเจาะจงที่บอกได้ว่าโทรศัพท์ใหม่ซื้อมามีมัลแวร์ติดมากับเครื่องหรือไม่
เหตุการณ์นี้เกิดขึ้นอย่างไร?
น่าปวดหัวที่โทรศัพท์ออกจากโรงงานพร้อมมัลแวร์แล้ว! ทำไมจึงเกิดขึ้น? ทำไมมัลแวร์ถึงเข้าโทรศัพท์ก่อนที่ผู้ใช้จะออนไลน์?
จากรายงานของ Check Point บริษัทที่ขายอุปกรณ์ติดมัลแวร์คือ "บริษัทโทรคมนาคมขนาดใหญ่และบริษัทเทคโนโลยีหลาย quốc gia" ซึ่งไม่ได้ระบุชัดเจน แต่ระบุว่าการโจมตีมัลแวร์ "ไม่ใช่ส่วนหนึ่งของ ROM อย่างเป็นทางการจากผู้ผลิต แต่ถูกเพิ่มเข้ามาที่จุดใดจุดหนึ่งในห่วงโซ่อุปทาน"
นั่นหมายความว่า ผู้จัดจำหน่ายโทรศัพท์คือฝ่ายที่แทรกมัลแวร์ ไม่ใช่ผู้ผลิต ตัวอย่างเช่น Samsung Galaxy ที่ติดมัลแวร์ไม่ใช่ความผิดของ Samsung เอง สร้างสถานการณ์น่ากลัวที่ลูกค้าไม่สามารถมั่นใจได้ว่าโทรศัพท์ของพวกเขาจะไม่ถูกแทรกแซงตั้งแต่โรงงานจนถึงมือลูกค้า
วิธีหลีกเลี่ยง
ตอนนี้มัลแวร์แพร่กระจายผ่านโทรศัพท์ก่อนขาย คำแนะนำป้องกันมัลแวร์แบบเดิมๆ ไม่มีผลกับรูปแบบโจมตีใหม่นี้ การระมัดระวังแอปที่ดาวน์โหลด เว็บไซต์ที่เข้าเยี่ยม หรือลิงก์ที่คลิก ไม่ช่วยป้องกันมัลแวร์ที่อยู่ในระบบตั้งแต่วันแรก แต่มีมาตรการป้องกันเพิ่มเติม:
แรก ซื้ออุปกรณ์จากผู้จัดจำหน่ายที่เชื่อถือได้ รวมถึงร้านค้าของผู้ผลิตโทรศัพท์โดยตรง และผู้ให้บริการเครือข่ายที่น่าเชื่อถือและได้รับการยอมรับในประเทศ การซื้อจากผู้ขายที่ไม่น่าเชื่อถือ มีความเสี่ยงได้มัลแวร์ติดมากับเครื่อง
หลังจากซื้อแล้ว ยังมีสิ่งที่ทำได้เพื่อป้องกันมัลแวร์ ค้นหาตัวสแกนไวรัสที่มีคะแนนสูงบน Google Play Store และรันสแกนระบบ คุณยังสามารถอ่านบทความของเราเกี่ยวกับแอปแอนติไวรัสที่ดีที่สุดสำหรับ Android และเลือกใช้งานได้ ผู้ใช้ขั้นสูงสามารถฟลัช ROM ใหม่หลังซื้อ เพื่อให้มัลแวร์บนอุปกรณ์ไม่รอดชีวิต
พร้อมเผชิญหน้ากับมัลแวร์ติดเครื่อง
แม้มัลแวร์ติดตั้งมากับโทรศัพท์ Android จะน่ากลัว แต่ไม่ได้หลีกเลี่ยงไม่ได้ เมื่อซื้ออุปกรณ์ ต้องซื้อจากตัวแทนจำหน่ายอย่างเป็นทางการหรือผู้ขายที่มีคะแนนสูง หลีกเลี่ยงข้อเสนอที่ดูแปลกประหลาด และอย่าให้ตัวเองเป็นเหยื่อก่อนที่จะเปิดโทรศัพท์ใหม่!
วิธีการกระจายมัลแวร์อันน่ากลัวนี้ทำให้คุณกังวลไหม? แจ้งความคิดเห็นด้านล่างได้เลย
