

ลิงก์ฟิชชิงคือที่อยู่เว็บที่หลอกลวงซึ่งมิจฉาชีพส่งให้เป้าหมายในหวังว่าพวกเขาจะคลิก แทนที่จะนำไปยังเว็บไซต์ที่ถูกต้อง ลิงก์ฟิชชิงอาจกระตุ้นการดาวน์โหลดมัลแวร์ หรือนำคุณไปยังเว็บไซต์ปลอมที่ออกแบบมาเพื่อขโมยข้อมูลส่วนตัวของคุณ
ลิงก์ปลอมถูกออกแบบให้ดูเหมือนของจริง แต่บ่อยครั้งสามารถระบุได้จากตัวอักษรเพิ่มเติม โครงสร้าง URL ที่หลอกลวง URL ย่อ สคริปต์ที่ไม่ใช่ Latin ตัวเลข หรือสัญลักษณ์
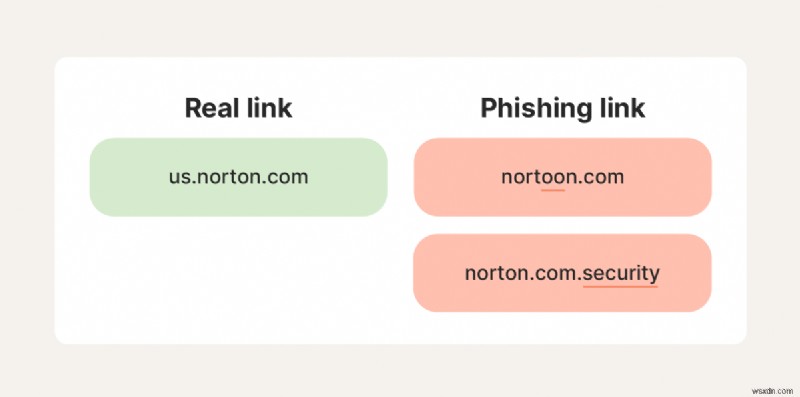
การเปรียบเทียบลิงก์จริงและลิงก์ฟิชชิง
แม้การคลิกลิงก์ฟิชชิงไม่รับประกันอันตรายทันที คุณยังควรเข้าใจความเสี่ยงที่เป็นไปได้และวิธีจำกัดมัน ตามมาอ่านข้อมูลเพิ่มเติมเกี่ยวกับผลลัพธ์ที่เป็นไปได้และขั้นตอนที่สามารถดำเนินการได้เพื่อปกป้องข้อมูล การเงิน และบัญชีออนไลน์ของคุณ
เกิดอะไรขึ้นหากคุณคลิกลิงก์ฟิชชิง?
การคลิกลิงก์ฟิชชิงอาจกระตุ้น drive-by download (การดาวน์โหลดโดยอัตโนมัติ) ติดเชื้ออุปกรณ์ของคุณด้วยมัลแวร์ เช่น keylogger (บันทึกแป้นพิมพ์) หรือ Remote Access Trojan (RAT) ทางเลือกอื่น ลิงก์อาจส่งคุณไปยังเว็บไซต์ปลอมที่มีฟอร์มฉ้อโกงออกแบบมาเพื่อหลอกคุณให้เปิดเผยข้อมูลละเอียดอ่อน
เวกเตอร์การโจมตีใดก็ตามของทั้งสองนี้สามารถให้อาชญากรไซเบอร์เข้าถึงข้อมูลที่พวกเขาต้องการเพื่อพยายามขโมยข้อมูลส่วนบุคคล ระบายยอดเงินในธนาคารหรือบัตรเครดิต หรือล็อกคุณไม่ออกจากบัญชีออนไลน์ พวกเขาอาจพยายามทำเงินจากข้อมูลของคุณโดยการขายบนดาร์กเว็บหรือถือไว้ขอค่าไถ่
อุปกรณ์ที่ถูกเจาะด้วยมัลแวร์หลังการโจมตีฟิชชิงยังสามารถเปิดเผยอุปกรณ์อื่นๆ บนเครือข่ายเดียวกันต่อการติดเชื้อ ให้อาชญากรไซเบอร์เข้าถึงข้อมูลมากขึ้นที่พวกเขาสามารถใช้ในการฉ้อโกงหรือขโมยข้อมูลส่วนบุคคล
นี่คือการดูรายละเอียดมากขึ้นเกี่ยวกับบางวิธีสำคัญที่ผู้โจมตีอาจพยายามขโมยข้อมูลของคุณหลังจากคุณคลิกลิงก์ฟิชชิง:
เว็บไซต์ปลอม (Spoofed websites)
เว็บไซต์ปลอมเป็นการเลียนแบบเว็บไซต์ที่ถูกต้องอย่างฉ้อโกงที่ผู้โจมตีใช้เพื่อหลอกผู้ใช้ให้แชร์ข้อมูลละเอียดอ่อน การคลิกลิงก์ฟิชชิงอาจส่งคุณไปยังหนึ่งในเว็บไซต์เหล่านี้ โดยคุณจะถูกแจ้งให้ป้อนข้อมูลละเอียดอ่อน เช่น รหัสผ่าน หมายเลขประกันสังคม หรือรายละเอียดบัตรเครดิต หากคุณให้ข้อมูลนี้ อาชญากรไซเบอร์อาจใช้มันเพื่อขโมยข้อมูลส่วนบุคคร หยิบครอบครองบัญชีของคุณ หรือทำการฉ้อโกงทางการเงิน
การส่งออกข้อมูล (Data exfiltration)
การส่งออกข้อมูลคือการถ่ายโอนข้อมูลละเอียดอ่อนจากอุปกรณ์หรือเครือข่ายที่ถูกเจาะไปยังเซิร์ฟเวอร์ระยะไกลหรือบัญชีจัดเก็บบนคลาวด์โดยไม่ได้รับอนุญาต หากลิงก์ฟิชชิงติดเชื้ออุปกรณ์ของคุณด้วยมัลแวร์ ผู้โจมตีอาจสามารถขโมยไฟล์ส่วนตัว อาชีพ หรือการเงินที่เปิดเผยคุณต่อการขโมยข้อมูลส่วนบุคคล การฉ้อโกงทางการเงิน ความเสียหายต่อชื่อเสียง และผลลัพธ์ทางกฎหมายที่เป็นไปได้
การบันทึกแป้นพิมพ์ (Keystroke logging)
Keylogger หรือซอฟต์แวร์บันทึกแป้นพิมพ์ บันทึกสิ่งที่คุณพิมพ์ในเวลาจริงและส่งข้อมูลไปยังอาชญากรไซเบอร์ การคลิกลิงก์ฟิชชิงอาจดาวน์โหลดและติดตั้ง keylogger บนอุปกรณ์ของคุณ เมื่ออยู่ในที่แล้ว มันจะทำงานเงียบๆ ในเบื้องหลัง จับข้อมูลเช่นรหัสผ่านและหมายเลขบัตรเครดิตขณะที่คุณพิมพ์ ผู้โจมตีสามารถใช้ข้อมูลที่ขโมยมานี้เพื่อทำการฉ้อโกง
การควบคุมระยะไกล (Remote control)
การคลิกลิงก์ฟิชชิงอาจติดเชื้ออุปกรณ์ของคุณด้วย Remote Access Trojan (RAT) ประเภทมัลแวร์ที่ให้ผู้โจมตีสามารถควบคุมคอมพิวเตอร์ของคุณจากระยะไกล ด้วย RAT ที่อยู่ในที่ ผู้อาชญากรไซเบอร์อาจสามารถติดตามกิจกรรม เข้าถึงหรือลบไฟล์ เปิดเว็บแคมหรือไมโครโฟน ถ่ายภาพหน้าจอ หรือล็อกระบบทั้งหมดของคุณ
การขโมยเซสชัน (Session hijacking)
ทุกครั้งที่คุณล็อกอินเข้าสู่เว็บไซต์หรือแอปพลิเคชัน คุณจะมีเซสชันที่ทำงานอยู่ ผู้โจมตีที่หลอกคุณให้คลิกลิงก์ฟิชชิงที่ขโมยคุกกี้หรือโทเค็นเซสชันของคุณ อาจสามารถขโมยเซสชันนี้เพื่อเข้าครอบครองบัญชีของคุณโดยไม่ต้องใช้รหัสผ่าน เว็บไซต์ใช้คุกกี้และโทเค็นเพื่อระบุคุณ ดังนั้นอาชญากรไซเบอร์ที่เข้าถึงได้ อาจสามารถข้ามกระบวนการล็อกอินได้
การละเมิดเครือข่าย (Network breaches)
การละเมิดเครือข่ายเกี่ยวข้องกับผู้โจมตีที่ได้รับการเข้าถึงเครือข่ายบ้านหรือธุรกิจส่วนตัวโดยฉ้อโกง การคลิกลิงก์ฟิชชิงที่ติดตั้งมัลแวร์บนอุปกรณ์ของคุณอาจทำให้คุณเสี่ยงต่อการละเมิดเครือข่าย เนื่องจากการติดเชื้อสามารถแพร่กระจายไปยังอุปกรณ์อื่นๆ บนเครือข่าย รวมถึงราวเตอร์ นี่สามารถให้อาชญากรไซเบอร์เข้าถึงข้อมูลละเอียดอ่อนมากขึ้น
สิ่งที่ต้องทำหลังจากคลิกลิงก์ฟิชชิง
หากคุณคลิกลิงก์ฟิชชิง ให้หลีกเลี่ยงการแชร์ข้อมูลละเอียดอ่อน หยุดการดาวน์โหลดที่กำลังดำเนินอยู่ ตัดการเชื่อมต่ออินเทอร์เน็ต ดำเนินขั้นตอนเพื่อปกป้องไฟล์ของคุณ สแกนหาภัยคุกคาม ทำงานเพื่อรักษาความปลอดภัยบัญชีที่อาจถูกเจาะ และพิจารณายื่นรายงานกับ Federal Trade Commission (FTC) และ Internet Crime Complaint Center (IC3)
นี่คือคำแนะนำขั้นตอนต่อขั้นตอนโดยละเอียดสำหรับการปกป้องข้อมูล อุปกรณ์ และข้อมูลส่วนบุคคลของคุณหากคุณคลิกลิงก์ฟิชชิง:
- อย่าป้อนข้อมูลส่วนตัวใดๆ: หากคุณถูกนำไปยังเว็บไซต์ปลอมหลังจากคลิกลิงก์ฟิชชิง อย่าป้อนข้อมูลละเอียดอ่อนเช่น รหัสผ่าน หมายเลขบัตรเครดิต หรือหมายเลขประกันสังคมของคุณ สิ่งนี้อาจนำไปสู่การขโมยข้อมูลส่วนบุคคล การฉ้อโกงทางการเงิน หรือการเข้าถึงบัญชีของคุณโดยไม่ได้รับอนุญาต แทนที่จะเป็นเช่นนั้น ให้ออกจากหน้านั้นและปิดหน้าต่างเบราว์เซอร์ทันที
- หยุดการดาวน์โหลดอัตโนมัติ: การหยุดการดาวน์โหลดที่ทำงานอยู่สามารถช่วยกันไม่ให้มัลแวร์เข้าสู่อุปกรณ์ของคุณ ตรวจสอบว่าไม่มีไฟล์กำลังดาวน์โหลดผ่านเบราว์เซอร์ของคุณ และดูไฟล์ล่าสุดในโฟลเดอร์ดาวน์โหลดเพื่อให้แน่ใจว่าคุณไม่ได้ติดเชื้อมัลแวร์บนอุปกรณ์โดยบังเอิญ
- ตัดการเชื่อมต่ออินเทอร์เน็ต: การตัดการเชื่อมต่ออินเทอร์เน็ตหลังจากคลิกลิงก์ฟิชชิงสามารถป้องกันไม่ให้มัลแวร์ที่ติดตั้งส่งข้อมูลกลับไปยังผู้โจมตี นี่สามารถหยุดพวกเขาไม่ให้เข้าถึงข้อมูลที่พวกเขาสามารถใช้ทำการฉ้อโกงหรือขโมยข้อมูลส่วนบุคคล
- สำรองข้อมูลอุปกรณ์ของคุณ: การสำรองข้อมูลอุปกรณ์หลังจากคลิกลิงก์ฟิชชิงสามารถช่วยรักษาข้อมูลของคุณไว้ในกรณีที่มัลแวร์ทำลายหรือลบไฟล์ระหว่างการโจมตีอีกครั้ง เพียงแน่ใจว่า สำรองเฉพาะไฟล์ที่จำเป็น เพื่อหลีกเลี่ยงการคัดลอกโปรแกรมอันตรายโดยบังเอิญ ทำให้คุณสามารถกู้คืนระบบสู่สถานะสะอาดได้หากจำเป็น
- สแกนหามัลแวร์: หากคุณสแกนหามัลแวร์ด้วยตนเองและลบมัน คุณควรยังคงรันการสแกนมัลแวร์เพื่อยืนยันว่าอุปกรณ์ของคุณสะอาด Norton 360 Deluxe สามารถช่วยตรวจจับและลบมัลแวร์ที่ซ่อนอยู่ รวมถึงให้การป้องกันแบบเรียลไทม์ต่อภัยคุกคามในอนาคต
- ปกป้องจากการฉ้อโกง: เพื่อช่วยป้องกันไม่ให้ผู้โจมตีที่เข้าถึงข้อมูลละเอียดอ่อน เช่น หมายเลขประกันสังคมหรือรายละเอียดบัตรเครดิต สมมติตัวตนของคุณหรือกู้ยืมเครดิตในชื่อคุณ ให้วาง fraud alert (การแจ้งเตือนฉ้อโกง) หรือ credit freeze (การแช่แข็งเครดิต) บนรายงานเครดิตของคุณกับหน่วยงานเครดิตบิวเรอ้สามแห่งทั้งหมด หากข้อมูลการเงินของคุณถูกเจาะในการโจมตี ให้แจ้งธนาคารหรือบริษัทบัตรเครดิตของคุณด้วย
- อัปเดตรหัสผ่านของคุณ: การอัปเดตรหัสผ่านหลังจากคลิกลิงก์ฟิชชิงสามารถช่วยปกป้องบัญชีที่เสี่ยงจากการถูกหยิบครอบครองโดยอาชญากรไซเบอร์ รักษาข้อมูลและการเงินของคุณให้ปลอดภัย มุ่งเน้นการอัปเดตรหัสผ่านสำหรับบัญชีที่คุณอาจแชร์ข้อมูลโดยบังเอิญ แต่ก็ควรพิจารณาสร้างรหัสผ่านใหม่สำหรับบัญชีสำคัญอื่นๆ ด้วย
- รายงานการพยายามฟิชชิง: สุดท้าย เมื่อคุณได้ดำเนินขั้นตอนเพื่อปกป้องข้อมูลและอุปกรณ์ของคุณแล้ว ให้รายงานเหตุการณ์ให้กับ FTC และ IC3 ทั้งสององค์กรสามารถให้ทรัพยากรที่ช่วยคุณฟื้นตัวจากความเสียหายหลังจากคลิกลิงก์ฟิชชิง
วิธีระบุลิงก์ฟิชชิง
มีหลายวิธีในการระบุลิงก์ฟิชชิงก่อนคลิก รวมถึงการตรวจสอบการสะกดผิดหรือข้อผิดพลาดใน URL เทียบกับเว็บไซต์จริง หาก URL ถูกย่อหรือปลอม ให้แน่ใจว่า preview ปลายทางจริงที่มันจะส่งคุณไป หากไม่ตรงกับที่คุณคาดหวังจะถูกส่งไป อย่าคลิกลิงก์นั้น
คุณยังสามารถใช้บริบทของลิงก์เพื่อได้รับ सुराग ว่ามันอาจเป็นการโจมตีฟิชชิงหรือไม่ โดยประเมินว่าคุณคาดหวังจะได้รับลิงก์จากผู้ส่งหรือไม่ และตรวจสอบว่าข้อความของพวกเขาดูถูกต้องหรือไม่
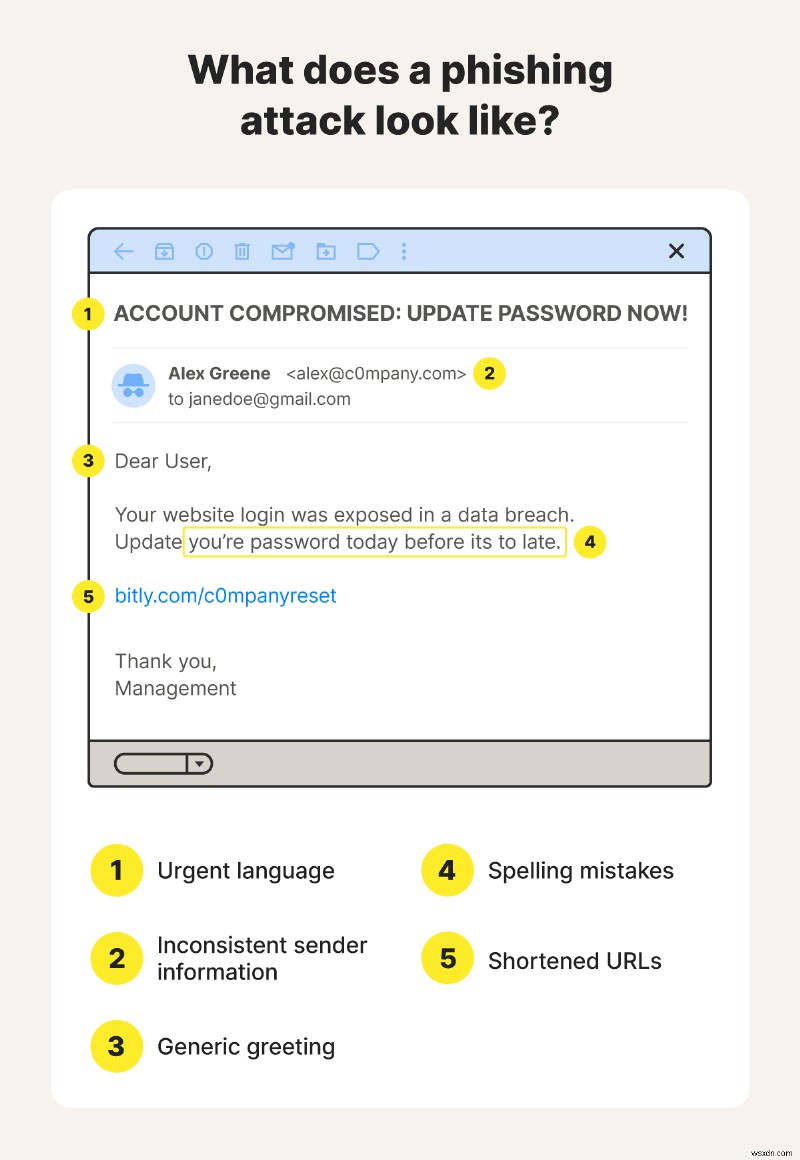
แผนภาพแสดงองค์ประกอบของอีเมลหลอกลวงฟิชชิง
นี่คือภาพรวมโดยละเอียดมากขึ้นของวิธีระบุการโจมตีฟิชชิง:
- URL ย่อ: ผู้โจมตีอาจใช้เครื่องมือย่อ URL เช่น bit.ly, tinyurl.com หรือ bl.ink เพื่อปิดบังปลายทางจริงของลิงก์ ทำให้ยากต่อการตัดสินใจว่ามันนำไปยังเว็บไซต์แท้หรืออันตราย แม้ URL ย่ออาจถูกต้องได้ โปรดตรวจสอบที่อยู่ปลายทางเต็มก่อนคลิก
- URL สะกดผิด: มิจฉาชีพอาจสร้างเว็บไซต์ปลอมที่มีโดเมนเนมคล้ายเว็บจริงที่พวกเขาเลียนแบบ (เช่น nortoon.com แทน norton.com) เพื่อหลอกผู้ใช้ให้เชื่อว่าพวกเขากำลังเยี่ยมชมเว็บไซต์ที่ถูกต้อง ก่อนคลิกลิงก์ ให้ตรวจสอบอย่างระมัดระวังว่า URL ตรงกับเว็บไซต์จริงที่คุณคาดหวังจะถูกส่งไปหรือไม่
- ผู้ส่งไม่รู้จัก: ข้อความที่มีลิงก์มาจากผู้ส่งที่ไม่รู้จักเป็นสัญญาณเตือนฟิชชิงขนาดใหญ่ อย่างไรก็ตาม มิจฉาชีพมักปลอมตัวเป็นองค์กรที่ถูกต้องหรือคนที่น่าเชื่อถือ เพื่อหลอกคุณให้เปิดเผยข้อมูลละเอียดอ่อนหรือติดตั้งมัลแวร์ ดังนั้นอย่าเชื่อมั่นเพียงอย่างเดียวในผู้ส่งที่ดูคุ้นเคยเป็นสัญญาณเตือน
- ข้อมูลผู้ส่งไม่สอดคล้อง: ข้อมูลติดต่อที่ไม่สอดคล้อง เช่น ที่อยู่อีเมลที่ไม่ตรงกับองค์กรที่ผู้ส่งอ้างว่ามาจาก เป็นสัญญาณเตือน บริษัทที่ถูกต้องจะติดต่อคุณผ่านอีเมลทางการของพวกเขา ซึ่งมักแสดงบนเว็บไซต์ของพวกเขา
- ภาษาที่เร่งด่วน: ผู้โจมตีมักใช้วลีที่เร่งด่วน เช่น "ต้องดำเนินการทันที" "บัญชีของคุณจะถูกระงับ" หรือ "ข้อเสนอจำกัดเวลา" เพื่อกดดันคุณให้ดำเนินการอย่างรวดเร็วโดยไม่คิด อย่าตกเป็นเหยื่อ ใช้เวลาของคุณ และ หากคุณสงสัย ให้ติดต่อองค์กรที่ข้อความอ้างว่ามาจากโดยตรงเพื่อตรวจสอบว่ามันถูกต้องหรือไม่
- การสะกดและไวยากรณ์แย่: ข้อความที่มาจากบริษัทที่ถูกต้องไม่น่าจะมีข้อผิดพลาดการสะกดและไวยากรณ์ หากคุณได้รับข้อความที่มีภาษาแย่ อาจเป็นส่วนหนึ่งของการหลอกลวงที่เร่งรัด สร้างโดยผู้ที่ไม่ใช่เจ้าของภาษา หรือส่วนหนึ่งของกลยุทธ์เพื่อกรองคนสงสัยออกไปตั้งแต่แรก
- การทักทายทั่วไป: การทักทายทั่วไป เช่น "Dear Customer" หรือ "Hello" อาจเป็นสัญญาณเตือนของการโจมตีฟิชชิง องค์กรที่ถูกต้องโดยปกติจะทำให้ข้อความเป็นส่วนตัว มักรวมชื่อจริงของคุณในการทักทาย เพื่อสร้างโทนที่น่าเชื่อถือมากขึ้น
หนึ่งในวิธีที่ดีที่สุดในการตรวจจับการหลอกลวงฟิชชิงคือการใช้เครื่องมือตรวจจับการหลอกลุงที่ขับเคลื่อนด้วย AI ซึ่งช่วยกำหนดว่าคุณกำลังจัดการกับการโจมตีฟิชชิงหรือไม่ โดยการสแกนภาษาและลิงก์ที่น่าสงสัย หากคุณไม่แน่ใจว่าข้อความเป็นจริงหรือเป็นส่วนหนึ่งของโครงรังฟิชชิง ลองรันมันผ่าน Norton Genie เพื่อได้การบ่งชี้ที่แข็งแกร่งว่าคุณควรระมัดระวังมากน้อยเพียงใด
วิธีปกป้องตนเองจากการหลอกลวงฟิชชิง
การรู้วิธีตรวจจับลิงก์ฟิชชิงเป็นวิธีที่ดีที่สุดในการหลีกเลี่ยงการตกเป็นเหยื่อ แต่คุณยังสามารถดำเนินขั้นตอนเพื่อช่วยปกป้องข้อมูลและอุปกรณ์ของคุณหากการป้องกันของคุณล้มเหลว
นี่คือบางวิธีที่ดีที่สุดในการสร้างการป้องกันที่แข็งแกร่งขึ้นต่อการหลอกลวงฟิชชิง:
- ใช้เวลาของคุณ: ทุกครั้งที่คุณได้รับลิงก์จากผู้ส่งที่คุณไม่น่าเชื่อถือ ให้ใช้เวลาหนึ่งนาทีประเมินความเสี่ยงและสืบสวนว่ามันอาจเป็นการพยายามฟิชชิงหรือไม่ หลีกเลี่ยงการกระทำที่ตื่นตระหนกหรือ衝动 แม้ข้อความจะดูเร่งด่วน
- ใช้ตัวกรอง: ตั้งค่าตัวกรองสแปมบนแอปข้อความและไคลเอ็นต์อีเมลของคุณเพื่อช่วยบล็อกหรือแยกการพยายามฟิชชิงในอนาคต ลดความน่าจะเป็นที่คุณจะตกเป็นเหยื่อโดยบังเอิญและเจาะข้อมูลส่วนตัวของคุณ
- อัปเดตซอฟต์แวร์ให้ทันสมัย: การอัปเดตซอฟต์แวร์มักซ่อมช่องโหว่ด้านความปลอดภัยที่แฮกเกอร์อาจใช้ประโยชน์เพื่อติดตั้งมัลแวร์บนอุปกรณ์ของคุณ หลังจากหลอกคุณให้คลิกลิงก์ปลอม รักษาทั้งระบบปฏิบัติการและแอปแต่ละตัวให้ทันสมัยเพื่อการป้องกันที่ดีที่สุด
- ใช้ 2FA: การยืนยันตัวตนสองปัจจัย (2FA) เพิ่มชั้นความปลอดภัยเพิ่มเติมให้บัญชีออนไลน์ของคุณโดยการต้องการการตรวจสอบเพิ่มเติมเพื่อเข้าสู่ระบบ นี่ทำให้ผู้โจมตียากต่อการเข้าถึงบัญชีของคุณ หากพวกเขาขโมยรหัสผ่านของคุณในการโจมตีฟิชชิง
ค้นพบมัลแวร์บนอุปกรณ์ของคุณ
แม้คุณจะรู้ว่าต้องมองหาอะไร การโจมตีฟิชชิงที่ซับซ้อนยังสามารถจับคุณได้โดยไม่ตั้งใจ หากคุณคลิกลิงก์ฟิชชิง ช่วยปกป้องตัวเองโดยรับ Norton 360 Deluxe เพื่อสแกนและลบมัลแวร์ที่อาจให้อาชญากรไซเบอร์เข้าถึงข้อมูลละเอียดอ่อนของคุณ คุณจะได้รับประโยชน์จากเครื่องมือตรวจจับการหลอกลวงและฟีเจอร์บล็อกเว็บไซต์ปลอมที่ช่วยคุณป้องกันภัยคุกคามในอนาคต
คำถามที่พบบ่อย
ฉันควรทำอะไรหากฉันคลิกลิงก์ฟิชชิงบน iPhone?
Apple มีโปรโตคอลความปลอดภัยที่เข้มงวดซึ่งหมายความว่ายากต่อมัลแวร์ที่จะติดเชื้ออุปกรณ์ iOS ยกเว้น iPhone ของคุณจะถูก jailbreak คุณอาจไม่ต้องกังวลเกี่ยวกับมัลแวร์หลังจากคลิกลิงก์ฟิชชิง อย่างไรก็ตาม คุณควรยังคงดำเนินขั้นตอนป้องกัน เช่น เปิดโหมดเครื่องบินเพื่อตัดการเชื่อมต่อเครือข่าย เปลี่ยนรหัสผ่าน Apple ID และรันการสแกนความปลอดภัยมือถือเพื่อช่วยป้องกันเวกเตอร์การโจมตีอื่นๆ
ฉันเสี่ยงหรือไม่หากฉันคลิกลิงก์ฟิชชิงแต่ไม่ได้ป้อนข้อมูล?
ใช่ แม้คุณจะไม่ป้อนรายละเอียดใดๆ เว็บไซต์ปลอมที่คุณถูกนำไปโดยลิงก์ฟิชชิงอาจกระตุ้นการดาวน์โหลดมัลแวร์อัตโนมัติที่ทำลายความปลอดภัยอุปกรณ์ของคุณ
มีอะไรที่ฉันสามารถทำเพื่อปกป้องตัวเองได้หากฉันป้อนข้อมูลบนเว็บไซต์ปลอม?
วิธีที่ดีที่สุดในการปกป้องตัวเองหลังจากให้ข้อมูลไปยังมิจฉาชีพฟิชชิงโดยบังเอิญ รวมถึงการเปลี่ยนรหัสผ่านสำหรับบัญชีที่ถูกเจาะ ติดต่อธนาคารของคุณเพื่อช่วยปกป้องการเงินของคุณ และแช่แข็งเครดิตของคุณเพื่อจำกัดความเสียหายที่เป็นไปได้จากการขโมยข้อมูลส่วนบุคคล
ลิงก์ฟิชชิงสามารถแฮกโทรศัพท์ของคุณได้หรือไม่?
ลิงก์ฟิชชิงสามารถติดตั้งมัลแวร์บนโทรศัพท์ของคุณ ซึ่งอาจหมายความว่าโทรศัพท์ของคุณถูกแฮก และอาชญากรไซเบอร์ขโมยข้อมูลละเอียดอ่อนของคุณ อย่างไรก็ตาม การติดเชื้อมัลแวร์โดยทั่วไปพบได้น้อยกว่าบนอุปกรณ์มือถือ
