

หากคุณกำลังเลื่อนดูกล่องจดหมาย และเห็นอีเมลจากแบรนด์โปรดหรือ "แหล่งที่เชื่อถือได้" อื่นๆ ให้หยุดพักก่อนเปิด ในปี 2025 มากกว่า 70% ของการโจมตีฟิชชิงเกี่ยวข้องกับการปลอมแบรนด์ การตอบกลับอีเมลหนึ่งในอีเมลเหล่านี้อาจนำไปสู่ผลลัพธ์รุนแรง เช่น การดาวน์โหลดมัลแวร์บนอุปกรณ์ของคุณโดยบังเอิญ หรือการเป็นเหยื่อการฉ้อโกงทางการเงิน
อ่านต่อเพื่อเรียนรู้เพิ่มเติมเกี่ยวกับว่าการปลอมอีเมลคืออะไร มันทำงานอย่างไร และคุณสามารถปกป้องตัวเองได้อย่างไร
นิยามการปลอมอีเมล (Email Spoofing)
การปลอมอีเมล (Email spoofing) เป็นเทคนิคหลอกลวงที่ทำให้อีเมลดูเหมือนมาจากแหล่งที่เชื่อถือได้ เช่น เพื่อนหรือองค์กรที่ถูกต้อง มิจฉาชีพมักใช้ที่อยู่อีเมลที่ปลอมในการโจมตีฟิชชิง เพื่อหลอกผู้รับให้แชร์ข้อมูลส่วนตัวที่ละเอียดอ่อน หรือคลิกลิงก์อันตรายที่ติดตั้งมัลแวร์
การปลอมอีเมลเทียบกับฟิชชิง (Phishing)
แม้การปลอมอีเมลและฟิชชิงจะเกี่ยวข้องกัน พวกมันไม่ใช่คำที่แทนที่กันได้ การปลอมอีเมลคือการกระทำที่เปลี่ยนที่อยู่ผู้ส่ง เพื่อทำให้อีเมลดูเหมือนมาจากแหล่งที่เชื่อถือได้ ฟิชชิงอีเมลเป็นรูปแบบหนึ่งของวิศวกรรมสังคม ที่มักใช้อีเมลที่ปลอมเพื่อหลอกผู้รับให้แชร์ข้อมูลละเอียดอ่อน คลิกลิงก์อันตราย หรือดาวน์โหลดมัลแวร์
สรุปได้ว่า แม้ทั้งสองมักถูกปรับใช้ร่วมกันโดยผู้โจมตี การปลอมอีเมลไม่จำเป็นต้องเป็นเทคนิคฟิชชิง และไม่ใช่การโจมตีฟิชชิงอีเมลทั้งหมดที่เกี่ยวข้องกับการปลอมที่อยู่
การปลอมอีเมลทำงานอย่างไร?
การปลอมอีเมลทำงานโดยการสร้างที่อยู่อีเมลปลอมที่เลียนแบบที่อยู่ของบุคคลจริงหรือสถาบันที่เชื่อถือได้ ผู้โจมตีจึงเปลี่ยนข้อมูลเมตาหัวข้ออีเมล เช่น ที่อยู่ผู้ส่งและหัวข้อ สร้างข้อความของพวกเขา และส่งอีเมลที่ปลอมไปยังเป้าหมายของพวกเขา
ตัวอย่างเช่น อาชญากรอาจส่งอีเมลปลอมตัวเป็นกรมสรรพากร (IRS) อ้างว่าคุณค้างภาษี ถ้าหัวมันจริงๆ คือการขโมยเงินของคุณ
นี่คือการแบ่งส่วนวิธีการทำงานของการปลอมอีเมล:
- มิจฉาชีพสร้างอีเมลปลอม: อาชญากรไซเบอร์สร้างที่อยู่อีเมลปลอมที่คล้ายคลึงกับบุคคลหรือองค์กรที่พวกเขาปลอมตัวมากที่สุด
- พวกเขาปลอมหัวข้ออีเมล: ผู้โจมตีจึงแก้ไขข้อมูลหัวข้อของอีเมล — เช่น ฟิลด์ From, Reply-To และ Sender — เพื่อทำให้ดูเหมือนอีเมลมาจากแหล่งที่เชื่อถือได้
- พวกเขาสร้างเนื้อหาอีเมล: ข้อความปลอมถูกสร้างขึ้นเพื่อหลอกผู้รับให้เชื่อว่ามันถูกต้องและมีส่วนร่วมกับการหลอกลวง
- อีเมลที่ปลอมถูกส่ง: หากมันน่าเชื่อถือพอ ผู้เป็นเป้าหมายอาจถูกหลอกให้คลิกลิงก์อันตรายหรือให้รายละเอียดส่วนตัวของพวกเขา
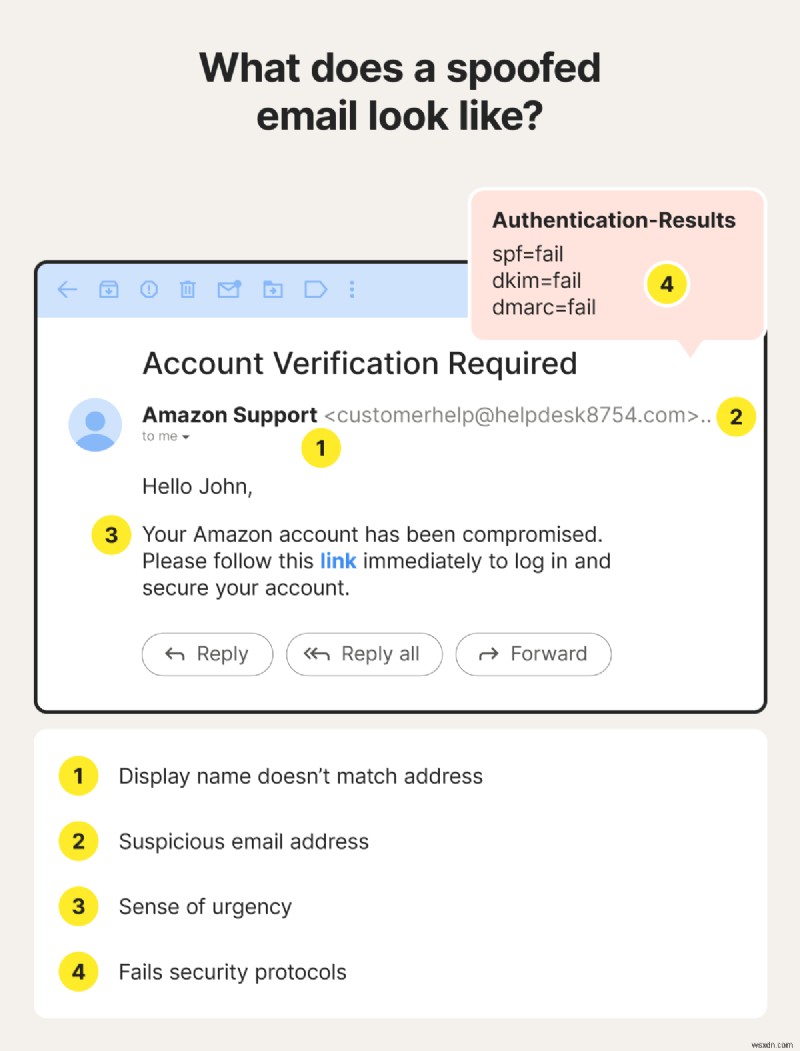
กราฟิกแสดงลักษณะของอีเมลที่ถูกปลอม
ทำไมมิจฉาชีพถึงปลอมอีเมล
มิจฉาชีพใช้การปลอมอีเมลเพื่อหลอกผู้รับให้เชื่อว่าข้อความมาจากแหล่งที่เชื่อถือได้ ซึ่งทำให้พวกเขาขโมยข้อมูลละเอียดอ่อน แพร่กระจายมัลแวร์ หรือกระทำการหลอกลวงเพื่อประโยชน์ทางการเงินได้ง่ายขึ้น
นี่คือการดูใกล้ชิดเหตุผลที่พบบ่อยที่สุดสำหรับการปลอมอีเมล:
- ฟิชชิง: โดยการปลอมตัวเป็นบุคคลหรือองค์กรที่เชื่อถือได้ ผู้โจมตีสามารถจูงเหยื่อให้เปิดเผยข้อมูลละเอียดอ่อน เช่น ข้อมูลเข้าสู่ระบบ ส่งเงินหรือบัตรของขวัญ หรือดาวน์โหลดมัลแวร์
- การแพร่กระจายข้อมูลเท็จ: ผู้กระทำชั่วอาจปลอมอีเมลเพื่อแพร่ข้อมูลเท็จและข่าวปลอม สิ่งนี้อาจทำลายชื่อเสียงขององค์กรหรือบุคคลที่ถูกปลอม
- การหลีกเลี่ยงตัวกรองอีเมล: โดยการเลียนแบบโครงสร้างและโดเมนอีเมลที่เชื่อถือได้ อีเมลที่ปลอมบางครั้งสามารถหลบพ้นตัวกรองสแปมอีเมลได้
- การรักษานามนิรนาม: การปลอมอีเมลอนุญาตให้มิจฉาชีพดำเนินการโจมตีในขณะที่ปิดบังเอกลักษณ์จริงของพวกเขา เมื่อรวมกับเทคโนโลยีซับซ้อนอย่าง VPN การปลอมอาจยากต่อการติดตาม
- การแพร่กระจายมัลแวร์: อีเมลที่ปลอมอาจมีไฟล์แนบหรือลิงก์อันตรายที่ติดตั้งมัลแวร์บนอุปกรณ์ของเหยื่อ ทำให้ผู้โจมตีขโมยข้อมูลหรือเข้าถึงระบบโดยไม่ได้รับอนุญาต
- การฉ้อโกงทางการเงิน: อาชญากรไซเบอร์อาจปลอมที่อยู่อีเมลของผู้บริหาร เพื่อนร่วมงาน หรือผู้ขาย เพื่อหลอกเหยื่อให้จ่ายใบแจ้งหนี้ปลอมหรือเปลี่ยนรายละเอียดการชำระเงิน
แคมเปญฟิชชิงล่าสุดที่มุ่งเป้าผู้ใช้ LastPass แสดงให้เห็นว่ามิจฉาชีพปลอมอีเมลอย่างไรเพื่อขโมยข้อมูลเข้าสู่ระบบ ผู้โจมตีส่งข้อความที่ดูเหมือนการสื่อสารสนับสนุนที่ถูกต้อง รวมถึงลิงก์ไปยังหน้าล็อกอินปลอมที่เลียนแบบเว็บไซต์จริง เหยื่อถูกกระตุ้นให้ดำเนินการอย่างรวดเร็วเพื่อ "รักษาความปลอดภัย" บัญชีของพวกเขา แต่วยคุณที่ป้อนรายละเอียดเสี่ยงต่อการมอบข้อมูลเข้าสู่ระบบโดยตรงให้อาชญากรไซเบอร์
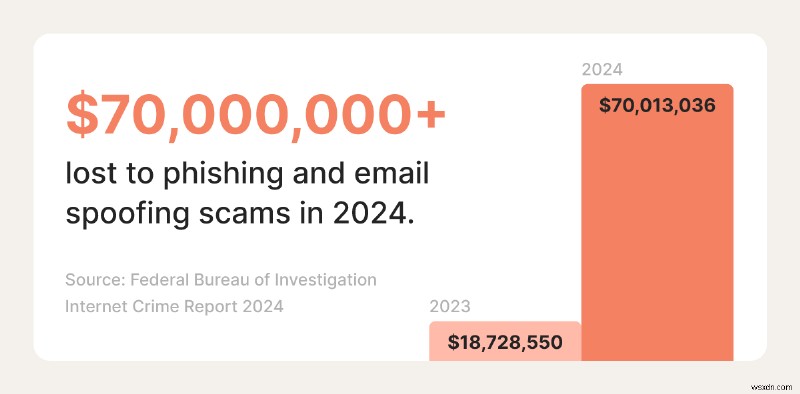
กราฟิกแสดงจำนวนเงินที่สูญเสียจากการหลอกลวงฟิชชิงและปลอมอีเมลในปี 2024
ประเภททั่วไปของการโจมตีปลอมอีเมล
การปลอมอีเมลมักเกี่ยวข้องกับการปลอมตัวเป็นบุคคลที่เชื่อถือได้ เช่น หัวหน้าของคุณ สถานรัฐบาล หรือแบรนด์ที่ 유명 ข้อความเหล่านี้โดยปกติพึ่งพาความเร่งด่วนหรืออำนาจเพื่อกดดันคุณให้ดำเนินการอย่างรวดเร็ว ด้านล่างคือประเภทที่พบบ่อยที่สุดที่ควรระวัง:
- CEO fraud (การหลอกลวงปลอม CEO): ผู้โจมตีปลอมที่อยู่อีเมลของผู้บริหารระดับสูงของบริษัท และส่งคำขอเร่งด่วนไปยังพนักงาน มักขอการโอนเงินหรือซื้อบัตรของขวัญ เนื่องจากข้อความดูเหมือนมาจากบุคคลมีอำนาจสูง พนักงานอาจดำเนินการโดยไม่ตรวจสอบคำขอ
- การหลอกลวงใบแจ้งหนี้ปลอม: มิจฉาชีพปลอมตัวเป็นผู้ขาย ผู้รับเหมา หรือผู้ให้บริการ และส่งใบแจ้งหนี้ปลอมขอชำระเงิน อีเมลเหล่านี้อาจรวมรายละเอียดการชำระเงินที่แก้ไขแล้ว เปลี่ยนเส้นทางเงินทุนไปยังผู้โจมตีแทนที่จะเป็นธุรกิจที่ถูกต้อง
- การหลอกลวงยืนยันบัญชี: อีเมลปลอมอ้างว่ามีปัญหากับบัญชีของคุณ และขอให้คุณยืนยันตัวตนหรือรีเซ็ตรหัสผ่าน มักรวมลิงก์ไปยังหน้าล็อกอินปลอมที่ออกแบบมาเพื่อจับข้อมูลเข้าสู่ระบบของคุณ
- การหลอกลวงปลอมหน่วยงานรัฐบาล: ผู้โจมตีอาจปลอมที่อยู่อีเมลจากหน่วยงานรัฐบาล เช่น IRS หรือสถาบันทางการอื่นๆ ข้อความเหล่านี้มักอ้างว่าคุณค้างเงิน ต้องยืนยันข้อมูลภาษี หรือต้องตอบกลับเรื่องทางกฎหมายที่เร่งด่วน
- การปลอมแบรนด์ (Brand spoofing): อาชญากรไซเบอร์ปลอมตัวเป็นบริษัทดังๆ เพื่อหลอกผู้รับให้คลิกลิงก์อันตรายหรือดาวน์โหลดไฟล์แนบที่ติดเชื้อ ตัวอย่างทั่วไปรวมถึงการหลอกลวง Amazon และอีเมลปลอมฝ่ายสนับสนุนเทคนิคปลอมตัวเป็นแบรนด์ที่ถูกต้องอย่าง Geek Squad
- การหลอกลวงรีเซ็ตรหัสผ่าน: ผู้โจมตีส่งการแจ้งเตือนรีเซ็ตรหัสผ่านปลอมจากแพลตฟอร์มยอดนิยม เพื่อหลอกผู้ใช้ให้ป้อนข้อมูลเข้าสู่ระบบบนเว็บไซต์ฉ้อโกง
- การปลอมฝ่าย IT ภายใน: ในสภาพแวดล้อมทำงาน มิจฉาชีพอาจปลอมที่อยู่อีเมลของผู้ดูแลระบบ IT และขอข้อมูลเข้าสู่ระบบ รหัส MFA หรือการเข้าถึงระบบเพื่อเจาะบัญชีของบริษัท
วิธีตรวจจับอีเมลที่ถูกปลอม
วิธีที่มีประสิทธิภาพที่สุดในการระบุอีเมลที่ถูกปลอม เกี่ยวข้องกับการมองหาความผิดปกติในที่อยู่อีเมล การระบุความไม่ตรงกันระหว่างชื่อแสดงของผู้ส่งและที่อยู่อีเมลของพวกเขา การตรวจจับความเร่งด่วนที่ไม่จำเป็นในข้อความ และการตรวจพบความล้มเหลวในการตรวจสอบโปรโตคอลความปลอดภัย
ให้เปิดตาจากสัญญาณต่อไปนี้ว่าอีเมลที่ถูกปลอมตกอยู่ในกล่องจดหมายของคุณ:
- ที่อยู่อีเมลน่าสงสัย: ตรวจสอบการสะกดผิดเล็กน้อย ตัวอักษรเพิ่มเติม หรือโดเมนที่แปลกประหลาดที่ไม่ตรงกับองค์กรที่ผู้ส่งอ้างว่ามาจาก
- ชื่อแสดงและที่อยู่อีเมลไม่ตรงกัน: ให้ระวังหากชื่อแสดงดูคุ้นเคย แต่ที่อยู่อีเมลจริงไม่ตรงกับผู้ส่งที่อ้างว่าเป็น
- ความรู้สึกเร่งด่วน: การสร้างความรู้สึกเร่งด่วนที่เท็จเป็นกลยุทธ์มิจฉาชีพทั่วไป พวกเขามักกดดันผู้รับให้ดำเนินการอย่างรวดเร็วด้วยการขู่ปิดบัญชีหรือผลทางกฎหมาย
- ความล้มเหลวของโปรโตคอลความปลอดภัย: มองหาคำเตือนจากไคลเอ็นต์อีเมลเกี่ยวกับการตรวจสอบยืนยันตัวตนที่ล้มเหลว เช่น SPF, DKIM หรือ DMARC ซึ่งอาจบ่งชี้ว่าอีเมลถูกปลอม
ความเสี่ยงของการปลอมอีเมล
โดยการปลอมตัวเป็นแหล่งที่เชื่อถือได้ ผู้โจมตีสามารถจูงคุณให้ดำเนินการที่ทำลายความปลอดภัยของคุณเองหรือองค์กรของคุณ นี่คือการดูใกล้ชิดผลลัพธ์ของการตอบกลับอีเมลที่ปลอม:
- การขโมยข้อมูลส่วนบุคคล: อีเมลที่ปลอมสามารถหลอกเหยื่อให้ให้ข้อมูลส่วนตัว เช่น หมายเลขประกันสังคมหรือข้อมูลเข้าสู่ระบบ ซึ่งผู้โจมตีสามารถใช้เพื่อขโมยข้อมูลส่วนบุคคลและทำการฉ้อโกง
- การฉ้อโกงทางการเงิน: เหยื่อเสี่ยงต่อการสูญเสียเงินหากตอบกลับอีเมลปลอมด้วยข้อมูลการชำระเงินหรือการธนาคาร
- การติดเชื้อมัลแวร์: การคลิกลิงก์หรือเปิดไฟล์แนบในอีเมลปลอมสามารถติดตั้งซอฟต์แวร์อันตรายบนอุปกรณ์ ให้ผู้โจมตีเข้าถึงข้อมูลละเอียดอ่อน
- การรั่วไหลข้อมูล: ข้อมูลเข้าสู่ระบบที่ถูกเจาะหรือการเข้าถึงโดยไม่ได้รับอนุญาตที่ได้มาซึ่งผ่านอีเมลปลอม สามารถนำไปสู่การรั่วไหลข้อมูลในมวลมาก เปิดเผยข้อมูลบริษัทหรือลูกค้าที่ละเอียดอ่อน
ในปี 2025 มิจฉาชีพขโมยเงินมากกว่า $750,000 จากหน่วยงานรัฐบาลเขต Knox โดยการส่งอีเมลปลอมที่ดูเหมือนมาจากผู้ขายประจำ ตัวแปรเล็กน้อยของที่อยู่ผู้ส่งหลอกลวงพนักงานให้อัปเดตข้อมูลการต่อส่งธนาคาร ทำให้ผู้โจมตีสามารถเปลี่ยนเส้นทางเงินทุนได้ ดังนั้น ก่อนตอบกลับอีเมลใดๆ จะคุ้มค่าที่จะตรวจสอบที่อยู่ผู้ส่งเพื่อให้แน่ใจว่าคุณไม่ได้ถูกล่อลวง
วิช่วยป้องกันการปลอมอีเมล
การรู้วิธีตรวจจับอีเมลที่ปลอมเป็นขั้นตอนแรกในการปกป้องตัวเองจากอันตรายที่พวกมันทำให้เกิดขึ้น แต่可能有時候อีเมลปลอมซับซ้จนไม่มีสัญญาณเตือนที่ชัดเจน นี่คือเคล็ดลับเพิ่มเติมเพื่อช่วยให้คุณปลอดภัย:
สำหรับผู้ใช้:
- อย่ารีบเร่ง: หากคุณไม่แน่ใจว่าอีเมลถูกต้องหรือไม่ ให้ใช้เวลาตรวจสอบ อย่าปล่อยให้ภาษาที่เร่งด่วนหรือขู่เข้า กดดันคุณให้ดำเนินการอย่างรวดเร็ว
- อย่าคลิก: หลีกเลี่ยงการคลิกลิงก์หรือดาวน์โหลดไฟล์แนบหากคุณไม่แน่ใจ อีเมลปลอมมักมีลิงก์ไปยังเว็บไซต์อันตรายหรือมัลแวร์
- อย่าตอบกลับ: ไม่ใช่การโจมตีปลอมทั้งหมดที่พึ่งพามัลแวร์ — บางอย่างมุ่งเป้าเพื่อดึงข้อมูลหรือเงินโดยตรง อย่าตอบกลับหรือโทรหาข้อมูลติดต่อที่ให้มาในข้อความ
- ยืนยันผ่านช่องทางอื่น: หากผู้ส่งดูคุ้นเคยแต่รู้สึกผิดปกติ ให้ยืนยันผ่านช่องทางแยก — โทร ส่งข้อความ หรือใช้ข้อมูลติดต่อทางการจากเว็บไซต์ของบริษัท
- ใช้ซอฟต์แวร์แอนติไวรัส: แอนติไวรัสที่ดีที่สุดสามารถช่วยปกป้องจากฟิชชิง มัลแวร์ และการขโมยข้อมูลส่วนบุคคลที่เกี่ยวข้องกับอีเมลปลอม
สำหรับเจ้าของโดเมน:
- นำ SPF, DKIM และ DMARC ไปใช้: โปรโตคอลการยืนยันตัวตนอีเมลเหล่านี้ช่วยป้องกันไม่ให้ผู้โจมตีปลอมโดเมนของคุณ และแจ้งเตือนคุณถึงกิจกรรมน่าสงสัย
- ตรวจสอบการใช้งานโดยไม่ได้รับอนุญาต: ตรวจสอบกิจกรรมอีเมลเป็นประจำและเฝ้าระวังสัญญาณว่าโดเมนของคุณถูกปลอมหรือใช้ประโยชน์โดยไม่ถูกต้อง
- ฝึกอบรมพนักงาน: ฝึกอบรมพนักงานให้รู้จักอีเมลปลอมและปฏิบัติตามขั้นตอนการยืนยันที่เหมาะสมก่อนตอบสนองคำขอทางการเงินหรือละเอียดอ่อน
- ตั้งค่าการแจ้งเตือน: กำหนดค่าระบบอีเมลให้แจ้งเตือนผู้ดูแลระบบเกี่ยวกับการตรวจสอบยืนยันตัวตนที่ล้มเหลว หรือกิจกรรมน่าสงสัยอื่นๆ
สิ่งที่ต้องทำหากคุณตกเป็นเหยื่ออีเมลปลอม
แม้ผู้ใช้ที่ระมัดระวังที่สุดก็อาจตกเป็นเหยื่ออีเมลปลอมบางครั้ง การดำเนินการอย่างรวดเร็วสามารถจำกัดความเสียหายและช่วยปกป้องบัญชีและข้อมูลส่วนตัวของคุณ ดำเนินขั้นตอนต่อไปนี้หากคุณมีส่วนร่วมกับอีเมลหลอกลวง:
- เปลี่ยนรหัสผ่าน: อัปเดตรหัสผ่านสำหรับบัญชีใดๆ ที่อาจถูกเปิดเผยทันที ใช้รหัสผ่านที่แข็งแกร่งและไม่ซ้ำกันสำหรับแต่ละบัญชี
- ติดต่อสถาบันการเงิน: แจ้งธนาคาร บริษัทบัตรเครดิต หรือสถาบันการเงินอื่นๆ หากข้อมูลการชำระเงินที่ละเอียดอ่อนอาจถูกเจาะ
- สแกนอุปกรณ์หามัลแวร์: รันการสแกนแอนติไวรัสหรือแอนติมัลแวร์เต็มรูปแบบบนอุปกรณ์ใดๆ ที่โต้ตอบกับอีเมลปลอม เพื่อตรวจจับและลบภัยคุกคามที่เป็นไปได้
- รายงานเหตุการณ์: แจ้งแผนก IT ของคุณหากเกี่ยวข้อง และรายงานอีเมลให้ฝ่ายที่เกี่ยวข้อง เช่น ผู้ให้บริการอีเมล บริษัทที่ถูกปลอม หรือหน่วยงานความปลอดภัยไซเบอร์ของรัฐบาล
ตรวจจับอีเมลน่าสงสัยกับ Norton
ไม่ว่าคุณจะระมัดระวังแค่ไหน อีเมลปลอมและข้อความอันตรายอื่นๆ ยังคงสามารถตกอยู่ในกล่องจดหมายของคุณได้ Norton 360 Deluxe ให้ชั้นการป้องกันที่แข็งแกร่งต่อการโจมตีปลอมขั้นสูง ด้วยการตรวจจับลิงก์ที่ไม่ปลอดภัยแบบอัตโนมัติ และเครื่องมือตรวจจับภัยคุกคามแบบ heuristic เพื่อช่วยหยุดการโจมตีมัลแวร์ก่อนที่จะทำลาย
คำถามที่พบบ่อย
การปลอมอีเมลผิดกฎหมายหรือไม่?
ใช่ การปลอมอีเมลเป็นผิดกฎหมายเมื่อใช้เพื่อทำการฉ้อโกง ขโมยข้อมูลส่วนตัว หรือเปิดโจมตีไซเบอร์ กฎหมายอย่าง U.S. Computer Fraud and Abuse Act (CFAA) และกฎหมายต่อต้านการฉ้อโกง ทำให้การปลอมตัวเป็นบุคคลอื่นออนไลน์เพื่อวัตถุประสงค์อันตรายเป็นอาชญากรรม
อย่างไรก็ตาม การปลอมอีเมลโดยทั่วไปไม่ได้เป็นผิดกฎหมายโดยธรรมชาติ ตัวอย่างเช่น การใช้อีเมลปลอมเพื่อทดสอบหรือเล่นบทบาท มักได้รับอนุญาต ตราบใดที่ไม่มีการฉ้อโกงหรือความเสียหายเกี่ยวข้อง
ใครสักคนสามารถปลอมที่อยู่อีเมลของฉันได้โดยไม่เข้าถึงบัญชีของฉัน?
ใช่ ใครสักคนสามารถปลอมที่อยู่อีเมลของคุณได้โดยไม่เคยล็อกอินเข้าบัญชีของคุณ ผู้โจมตีจัดการหัวข้ออีเมลเพื่อทำให้ข้อความดูเหมือนถูกส่งจากที่อยู่ของคุณ แม้ว่าจริงๆ แล้วไม่ได้ส่ง บัญชีของคุณยังคงปลอดภัย แต่มิจฉาชีพยังสามารถใช้ที่อยู่ของคุณพยายามได้ความไว้วางใจจากผู้อื่น
ตัวกรองสแปมสามารถหยุดอีเมลปลอมได้หรือไม่?
ตัวกรองสแปมสามารถจับอีเมลปลอมได้มาก โดยเฉพาะเมื่อผู้ส่งล้มเหลวในการตรวจสอบยืนยันตัวตนอย่าง SPF, DKIM หรือ DMARC อย่างไรก็ตาม บางข้อความปลอมมีความซับซ้อนพอที่จะหลบพ้นตัวกรองเหล่านี้และดูถูกต้อง ตัวกรองลดความเสี่ยง แต่มันไม่ไร้ที่ติ ดังนั้นยังคงสำคัญที่จะต้องเฝ้าระวังสัญญาณเตือนและยืนยันอีเมลน่าสงสัยก่อนคลิกลิงก์หรือแชร์ข้อมูล
- Oliver Buxton
- Staff Cybersecurity Editor
Oliver Buxton, บรรณาธิการเจ้าหน้าที่ของ Norton 專門研究進階持續性威脅. 他的網絡恐怖主義工作出現在 The Times, 並且他先前的工作包括編寫數位保護政策.
บันทึกจากบรรณาธิการ: บทความของเราเสนอข้อมูลเพื่อการศึกษาและเขียนขึ้นเพื่อสร้างการตระหนักรู้เกี่ยวกับหัวข้อสำคัญในความปลอดภัยไซเบอร์ ผลิตภัณฑ์และบริการของ Norton อาจไม่ปกป้องจากทุกประเภทของภัยคุกคาม การฉ้อโกง หรืออาชญากรรมที่เราเขียนเกี่ยวกับ สำหรับรายละเอียดเพิ่มเติมเกี่ยวกับวิธีที่เราวิจัย เขียน และตรวจสอบบทความของเรา โปรดดู Editorial Policy ของเรา
