

Local Group Policy Editor ใน Windows ไม่ใช่เรื่องใหม่สำหรับผู้ใช้รุ่น Pro และ Enterprise ส่วนใหญ่ เนื่องจากมันช่วยให้คุณตั้งค่านโยบาย/การตั้งค่าระดับระบบหลากหลายโดยไม่ต้องไปงู่วกับ Windows Registry แม้จะดี แต่วันที่คุณตั้งค่านโยบายใน Local Group Policy Editor มันจะส่งผลต่อระบบทั้งหมดและผู้ใช้ทั้งหมด ขึ้นอยู่กับว่าคุณใช้ Computer Configuration หรือ User Configuration อย่างไรก็ตาม คุณสามารถเปลี่ยนพฤติกรรมนี้ของ Local Group Policy Editor ได้ง่ายๆ เพื่อให้มีเพียง Group หรือ User เฉพาะที่ได้รับผลกระทบจากการเปลี่ยนแปลง นี่คือวิธีทำ
หมายเหตุ: แม้ผมจะสาธิตใน Windows 10 นี่ทำงานในรุ่นอื่นๆ เช่น Vista, 7 และ 8.1 ได้เช่นกัน
ใช้การตั้งค่านโยบายกับผู้ใช้หรือกลุ่มเฉพาะ
การทำให้ Windows ใช้การตั้งค่านโยบายกับผู้ใช้หรือกลุ่มเฉพาะไม่ได้ยาก แต่มันค่อนข้างสับสน เพราะคุณต้องสร้าง Snap-in ใหม่เพื่อโต้ตอบกับ Console แล้วนำไปใช้กับผู้ใช้หรือกลุ่มเป้าหมาย
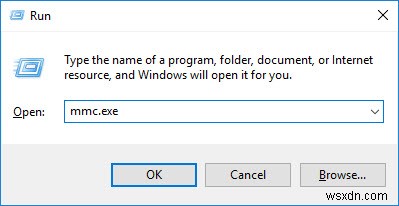
เริ่มต้นด้วยการกด "Win + R" พิมพ์ mmc.exe แล้วกด Enter การกระทำนี้จะเปิด Microsoft Management Console นี่คือที่ที่คุณจะสามารถสร้างและจัดการ Snap-ins ที่โต้ตอบกับ Console จริงได้
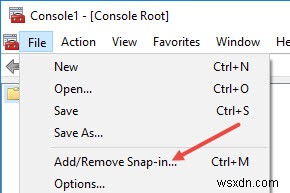
ใน Management Console ให้เลือก "File" แล้ว "Add or Remove Snap-in"
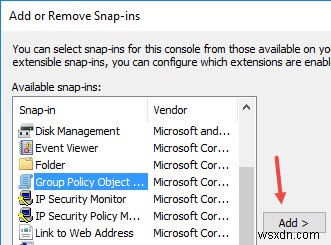
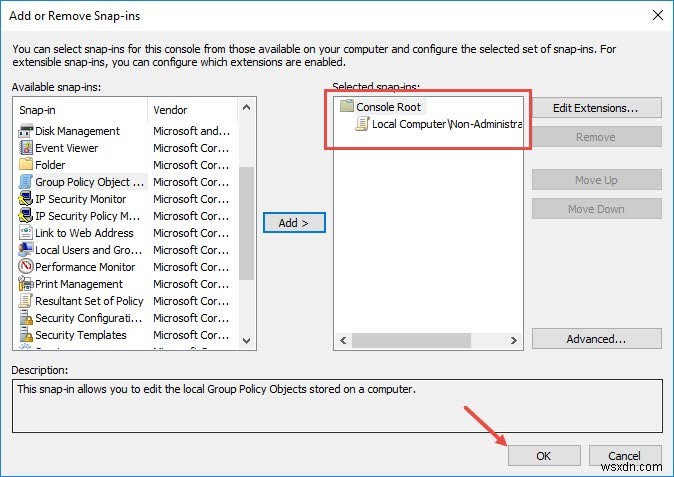
ทันทีที่คุณคลิกตัวเลือก มันจะเปิดหน้าต่าง Snap-in ที่นี่ ให้เลือก "Group Policy Object Snap-in" ภายใต้หมวด "Available Snap-ins" แล้วคลิก "Add"
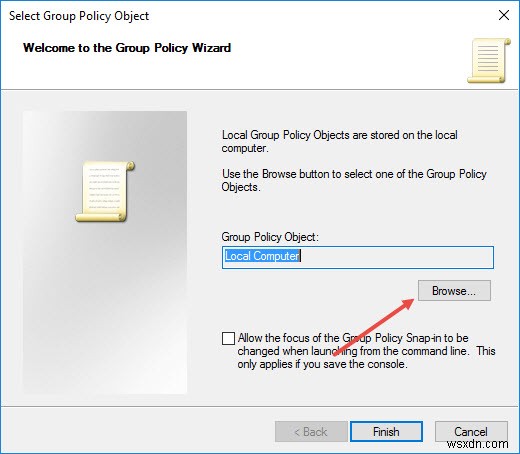
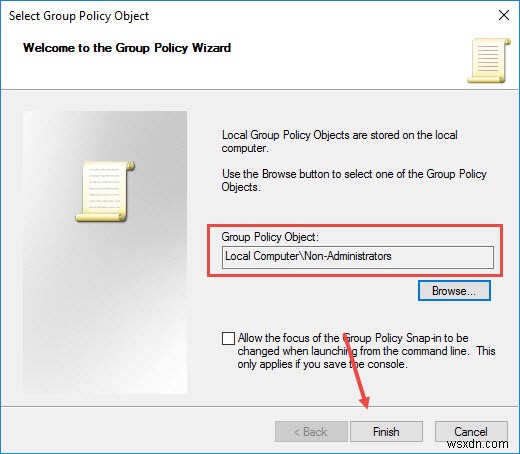
การกระทำนี้จะเปิด "Group Policy Wizard" โดยค่าเริ่มต้น Object ใหม่นี้ตั้งเป็น "Local Computer" เพื่อเปลี่ยน ให้คลิก "Browse"
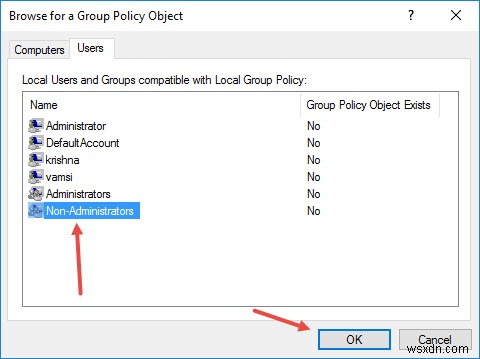
ที่นี่ในหน้าต่างนี้ ให้ไปที่แท็บ "Users" เลือกผู้ใช้หรือกลุ่มผู้ใช้ที่คุณต้องการตั้งค่า Snap-in แล้วคลิก "Ok" ในกรณีของผม ผมเลือก Non-Administrators ทั้งหมด เพื่อนโยบายใดๆ ที่ผมตั้งด้วย Snap-in นี้จะใช้กับผู้ใช้ทั้งหมดที่ไม่ใช่แอดมิน
สิ่งนี้นำคุณกลับสู่หน้าต่างหลัก ที่นี่ ให้คลิก "Finish" เพื่อปิด Wizard
ในหน้าต่าง Snap-ins ให้คลิก "Ok" เพื่อบันทึก
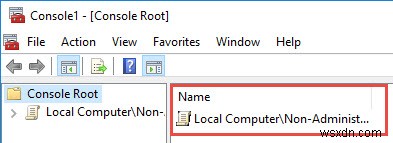
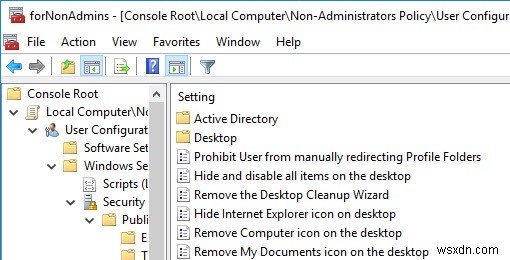
เมื่อสร้าง Snap-in แล้ว นี่คือลักษณะในหน้าต่าง Management Console หลัก
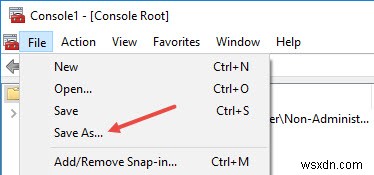
สิ่งต่อไปคือการบันทึก Snap-in เพื่อให้คุณสามารถใช้งานได้เหมือน "gpedit.msc" ในการทำเช่นนั้น ให้เลือก "File" แล้ว "Save As"
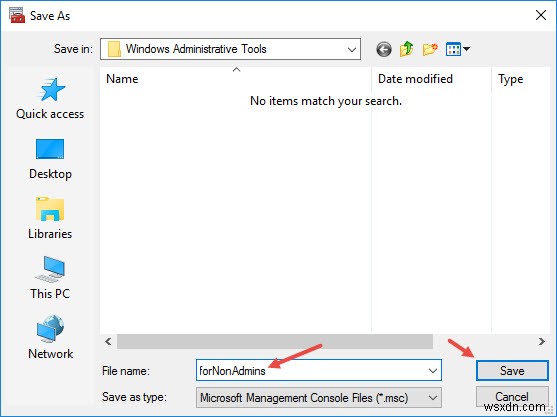
การกระทำนี้จะเปิดหน้าต่าง Save As ที่นี่ ให้ป้อนชื่อสำหรับ Snap-in ใหม่ของคุณ แล้วคลิก "Save" โดยค่าเริ่มต้น Snap-in จะถูกบันทึกในโฟลเดอร์ Windows Administrative Tools ในเมนู Start
คุณสามารถเข้าถึงโฟลเดอร์ข้างต้นได้ง่ายโดยไปที่ตำแหน่งต่อไปนี้ อย่าลืมแทนที่ "username" ด้วยชื่อผู้ใช้จริงของคุณ
C:\Users\\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Administrative Tools
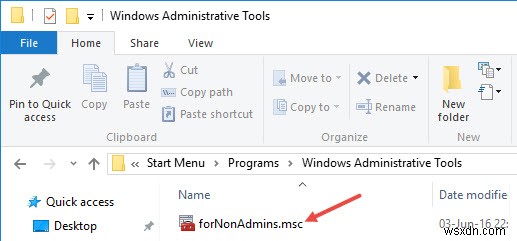
หากคุณใช้บ่อย ให้สร้าง Shortcut นั่นคือทั้งหมดที่ต้องทำ ตั้งแต่ตอนนี้เป็นต้นไป คุณสามารถตั้งค่านโยบายให้บัญชีผู้ใช้หรือกลุ่มเฉพาะได้ง่ายๆ โดยใช้ Snap-in ที่สร้างใหม่
เรื่องนี้ง่ายมากที่จะกำหนดค่า Windows ให้ใช้การตั้งค่านโยบายกับบัญชีผู้ใช้หรือกลุ่มเฉพาะ
