

แอป Settings และ Control Panel เป็นสถานที่สองแห่งที่ผู้ใช้ Windows ไปปรับแต่งและตั้งค่า อย่างไรก็ตาม Local Group Policy Editor อาจเป็นที่ตั้งของการตั้งค่าผู้ใช้ขั้นสูงที่สุดบนเครื่องของคุณ
Group Policy เป็นคุณสมบัติของ Windows ที่ผู้ดูแลระบบและเครือข่ายสามารถควบคุมความปลอดภัยของสภาพแวดล้อมการทำงานของผู้ใช้คอมพิวเตอร์ใน Active Directory ได้ แม้ว่าการแก้ไข Group Policy จะใช้ส่วนใหญ่กับกลุ่มผู้ใช้ Windows 11/10 ก็อนุญาตให้คุณสร้าง User-Specific Local Group Policy (LGPO) snap-in เพื่อใช้การตั้งค่า Group Policy กับผู้ใช้แต่ละรายบนระบบที่ใช้ร่วมกัน
ใช้การตั้งค่า Local Group Policy กับผู้ใช้เฉพาะ
เพื่อใช้การตั้งค่า Local Group Policy กับผู้ใช้ที่ล็อกอินเข้าระบบด้วยบัญชีผู้ใช้เฉพาะ ให้ทำตามขั้นตอนด้านล่าง:
- เปิด Microsoft Management Console
- เพิ่ม Group Policy Object Editor snap-in
- เลือกผู้ใช้ที่คุณต้องการนำ Local Group Policy ไปใช้
- บันทึก snap-in ใหม่
- กำหนดค่านโยบายในคอนโซลใหม่
อ่านคู่มือนี้จนจบเพื่อคำอธิบายขั้นตอนที่ระบุไว้ข้างต้น
ก่อนอื่น คุณต้องเปิด Microsoft Management Console (MMC) คุณสามารถทำได้โดยการค้นหา MMC ในเมนู Start และเลือกจากผลลัพธ์การค้นหา หาก MMC โหลดไม่ได้ แก้ไขด้วยวิธีเหล่านี้
ในหน้าต่าง Microsoft Management Console ให้คลิกที่เมนู File และเลือกตัวเลือก Add/Remove Snap-in
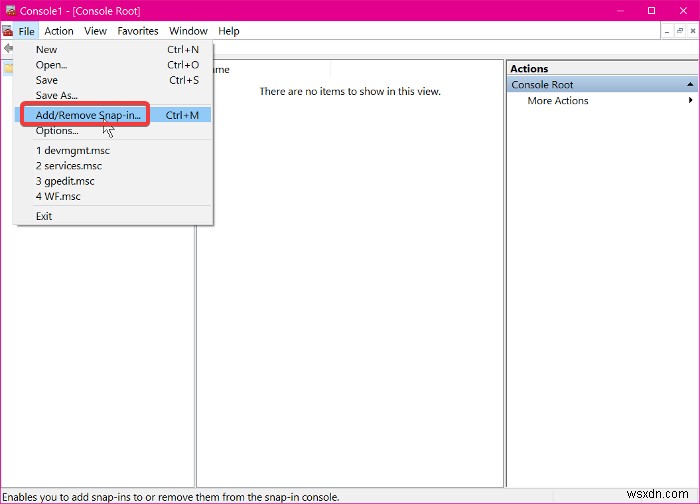
ค้นหา Group Policy Object Editor จากส่วน Available snap-ins ของหน้าต่างใหม่ที่เปิดขึ้น และกดปุ่ม Add เพื่อเลือก snap-in
คลิกที่ปุ่ม Browse ในหน้าต่าง Select Group Policy Object และสลับไปที่แท็บ Users บนหน้าต่างใหม่ ที่นี่ ให้เลือกผู้ใช้ที่คุณต้องการให้การตั้งค่า Group Policy ใช้กับ และกดปุ่ม OK
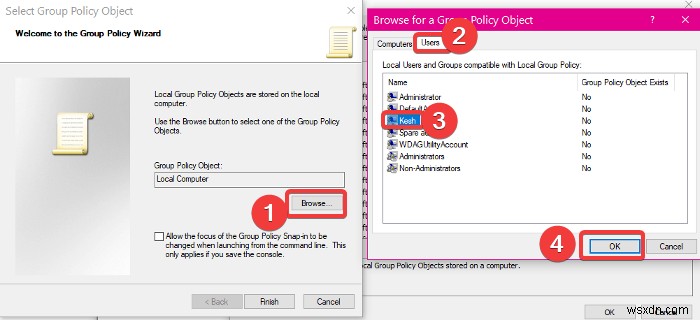
คลิกที่ Finish ในหน้าต่างก่อนหน้า และผู้ใช้จะถูกเลือก
สุดท้าย ไปที่เมนู File บนหน้าต่าง MMC และคลิก Save As ตั้งชื่อ snap-in เลือกตำแหน่งที่คุณต้องการเก็บคอนโซล และคลิก Save
ในจุดนี้ คุณสามารถกำหนดค่าคอนโซลใหม่ด้วยนโยบายกลุ่มที่ใช้ได้เฉพาะเมื่อคุณล็อกอินเข้าบัญชีผู้ใช้เฉพาะบนคอมพิวเตอร์
ในลักษณะเดียวกับที่คุณตั้งค่า Local Group Policy ให้ใช้กับผู้ใช้เฉพาะ คุณยังสามารถนำไปใช้กับกลุ่มผู้ใช้ทั่วไปได้เช่นกัน
เรายังเผยแพร่คู่มือโดยละเอียดอีกชิ้นที่แสดงวิธีใช้การตั้งค่า Local Group Policy กับผู้ใช้ที่ไม่ใช่ผู้ดูแลระบบทั้งหมด
