

เราอยู่ในยุคดิจิทัลที่การโจมตีทางไซเบอร์และการรั่วไหลของข้อมูลเพิ่มขึ้นเรื่อยๆ การโจมตีแรนซัมแวร์ทำให้เรากลัวในรูปแบบที่แปลกที่สุด และคราวนี้ แฮกเกอร์พบวิธีพิเศษในการระบายทรัพยากรของคุณ ดูเหมือนพวกเขาไม่ต้องการออกจากแสงสปอตไลท์เลย ใช่แล้ว ไม่ใช่แลปท็อป ไม่ใช่เครื่องทำกาแฟ คราวนี้คือห้องพักโรงแรมของคุณ! อย่าตกใจและอย่าตื่นตระหนก มันเป็นจริงจัง เมื่อเร็วๆ นี้ หนึ่งในโรงแรมหรูชั้นนำของยุโรปยอมรับว่าต้องจ่ายค่าไถ่เป็นพันพันบาทในรูป Bitcoin ให้กับผู้อาชญากรไซเบอร์ที่เจาะระบบล็อกอิเล็กทรอนิกส์ของพวกเขาสำเร็จ พันนักท่องเที่ยวถูกล็อกอยู่ในหรือนอกห้องพัก เมื่อแรนซัมแวร์โจมตีระบบ IT ของโรงแรม ทางบริหารต้องยอมจ่ายเงินให้โจรเป็นทางเลือกเดียว
เหตุการณ์เกิดขึ้นในช่วงต้นเดือนนี้ และโจมตีคอมพิวเตอร์ที่ควบคุมระบบล็อกประตูอิเล็กทรอนิกส์ ระบบจอง และระบบแคชเชียร์ ตามสื่อท้องถิ่น ผลคือ ระบบล็อกประตูอิเล็กทรอนิกส์ล้มเหลว ไม่สามารถออกกุญแจห้องพักอิเล็กทรอนิกส์ใหม่ได้ และไม่สามารถยืนยันผู้เข้าพักใหม่ได้
เมื่อโรงแรมจ่ายค่าไถ่แล้ว ระบบกู้คืนสภาพปกติอย่างสมบูรณ์ ทำให้พนักงานเข้าถึงเครือข่ายได้ และนักท่องเที่ยวเข้า-ออกห้องพักได้ แต่สิ่งที่ทำให้เหตุการณ์น่าสนใจกว่านั้นคือ แฮกเกอร์ออกไปทาง "ประตูหลัง" (backdoor) เพื่อพยายามโจมตีอีกครั้งในภายหลัง
เรื่องราวภายใน!
คุณจะไม่เชื่อแน่ใจ แต่วางแผนบริหารจัดการโรงแรมกล่าวว่านี่คือครั้งที่ 3 แล้วที่ผู้อาชญากรไซเบอร์สามารถทำลายระบบกุญแจทั้งหมดได้ ใช่ไหมที่โรงแรมแสดงพฤติกรรมอัตถิตาที่น่าประหลาด? มีเหตุผลอะไรที่บริหารไม่ได้ดำเนินการป้องกัน หากการแฮกนี้กลายเป็นเรื่องปกติในบันทึก? ทำไมข่าวนี้ไม่แพร่กระจายทั่วอินเทอร์เน็ต เพื่อให้ผู้ใช้ระมัดระวังก่อนเช็คอินที่สถานที่แบบนี้? โซเชียลมีเดียจุดไฟได้แม้แต่การกระทำเล็กๆ น้อยๆ ทำไมถึงไม่เคยถูกเน้น?
คำถามเยอะมากในหัวเรา แตแน่นอนว่ามีอะไรมากกว่าที่มองเห็น
เป้าหมายอีกอันที่อ่อนไหว: โรงพยาบาล
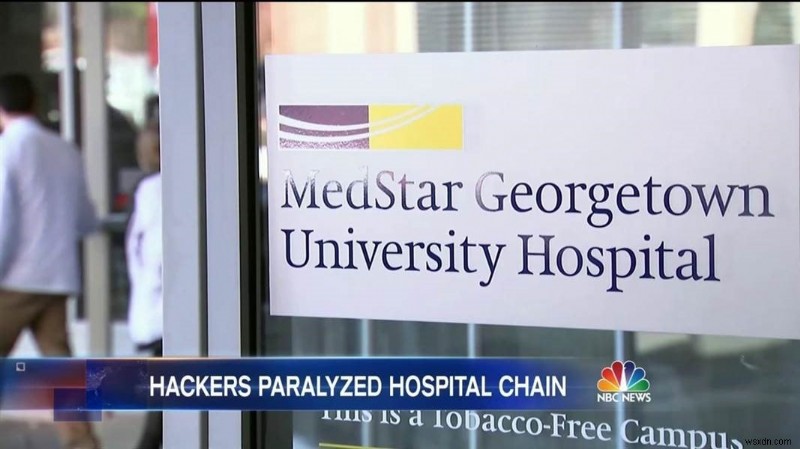
ปี 2016 เป็นปีโชคร้ายถ้าพูดถึงแรนซัมแวร์ บ้านเรา ที่ทำงาน โรงแรม และตอนนี้โรงพยาบาลก็ถูก "ทำลายล้างทางดิจิทัล"! ผู้อาชญากรไซเบอร์ไม่ได้ขจัด "พื้นที่ปลอดภัย" ของเราเลย ปีที่แล้ว แฮกเกอร์โจมตีระบบคอมพิวเตอร์ที่ MedStar Health บังคับให้พนักงานพันคนต้องใช้บันทึกและธุรกรรมทางการแพทย์บนกระดาษ บางคนกล่าวว่ากรณีนี้อิงจากเนื้อเรื่องภาพยนตร์ฮอลลีวูด ที่แฮกเกอร์ยึดข้อมูลของ Presbyterian Medical Center ขอค่าไถ่ 3.4 ล้านดอลลาร์ใน Bitcoin เพื่อคืนข้อมูล
ถ้าฮอลลีวูดยังคงเป็นแรงบันดาลใจให้แฮกเกอร์แบบนี้ เราควรเตรียมพร้อมสำหรับกรณีจับตัวประนอมแบบนี้อีกเยอะขึ้น มาล่ะหวังว่าไม่! *เกริ่นนิ้วไว้*
จ่าย หรือ ไม่จ่าย
การจ่ายค่าไถ่แรนซัมแวร์บ่อยครั้ง กระตุ้นให้ผู้อาชญากรเก็บเงินและวางแผนที่น่าสนใจกว่าสำหรับเป้าหมายถัดไป ดังนั้น แทนที่จะจ่ายหรือสนับสนุนแผนก่อนน่าสกปรกของพวกเขา เราควรเน้นการอัปเดตซอฟต์แวร์และระบบ และหลีกเลี่ยงการคลิกลิงก์น่าสงสัย
ขอให้เราเตรียมพร้อมดีขึ้นในปี 2017 คุณอาจอยากสะสม Bitcoin ไว้บ้าง เผื่อไว้ 😉
