

อุปกรณ์ IoT กลายเป็นตัวเลือกของผู้บริโภคจำนวนมากในเวลาสั้น เนื่องจากเทคโนโลยีล้ำหน้า IoT สามารถเชื่อมต่อสิ่งของในครัวเรือน อุปกรณ์สมัยใหม่ รถยนต์ และอื่นๆ ได้ ด้วยการคาดการณ์ของ Cisco ว่าจะมี "อุปกรณ์ IoT/เชื่อมต่อ 50 พันล้านเครื่องในปี 2020" เราจึงจินตนาการได้ถึงการขยายตัวของ IoT องค์กรความปลอดภัยไซเบอร์ของฟินแลนด์ อ้างอิงงานวิจัยของ Gartner ว่าจำนวนอุปกรณ์ IoT ในครัวเรือนจะเพิ่มจาก 9 เครื่องเป็น 500 เครื่องในปี 2022 เกือบทุกอุปกรณ์แม้ไม่จำเป็น ก็จะมีการเชื่อมต่อ IoT
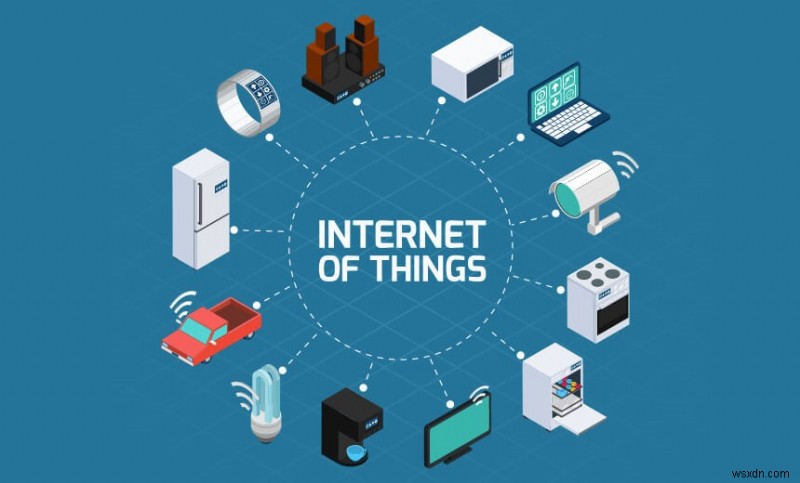
ตาม Mikko Hypponen หัวหน้าวิจัยของ F-Secure อุปกรณ์ที่ขาดการเชื่อมต่อ IoT จะมีราคาสูงกว่า เพราะไม่มีข้อมูลผู้บริโภคที่ผู้ผลิตสามารถใช้ได้ ข้อมูลผู้บริโภคที่อุปกรณ์ IoT เสนอให้องค์กร ทำให้เทคโนโลยีนี้น่าดึงดูดสำหรับผู้ผลิต อย่างไรก็ตาม การทำธุรกรรมข้อมูลดังกล่าว มาพร้อมกับความเสี่ยงและปัญหาที่โดดเด่นเกี่ยวกับ IoT ผู้ผลิตต้องแก้ไขปัญหาเหล่านี้ในอนาคตใกล้ ทุกปี World Economic Forum ประมวลผลรายงานที่ระบุความเสี่ยงโลกที่ใหญ่ที่สุด รายงานน่าเชื่อถือเพราะสร้างโดยผู้ตัดสินใจและผู้เชี่ยวชาญทั่วโลก ชุมชนได้ให้ IoT ตำแหน่งที่โดดเด่นในรายงาน เพิ่มเติม หากเทคโนโลยี IoT มีข้อบกพร่องหรือเปราะบางต่อการโจมตี ธุรกิจที่เกี่ยวข้องจะได้รับผลกระทบ
แม้ IoT จะมีช่องโหว่ด้านความปลอดภัย แต่มีข้อบกพร่องบางอย่างที่ผู้ผลิตต้องดูแล
ข้อบกพร่อง IoT ที่คุณต้องรู้
ในบทความนี้ เราได้ระบุช่องโหว่ IoT หลักที่ผู้ผลิตทุกคนควรทราบ อ่านต่อเลย!
1. อินเทอร์เน็ตที่ถูกกั้น (Walled Off Internet)
World Economic Forum กล่าวว่ารัฐบาลจะถูกบังคับให้แบ่งอินเทอร์เน็ตเป็นสวนอาณาเขตระดับชาติหรือภูมิภาค เนื่องจากการโจมตีไซเบอร์ข้ามพรมแดนอย่างต่อเนื่อง การตัดสินใจจะมาจากเหตุผลหลายอย่าง เช่น ความแตกต่างของกฎระเบียบ และลัทธิการคุ้มครองทางเศรษฐกิจ จะเป็นอุปสรรคต่อการปฏิบัติเทคโนโลยี IoT เพราะท้าทายการไหลของธุรกรรมข้อมูล เพิ่มเติม รายงานของ World Economic Forum ระบุว่าการตัดสินใจจะสร้างโลกออนไลน์ hyper-globalized ที่ถูกจำกัด แม้บางกลุ่มอาจยินดี แต่ส่วนใหญ่จะต่อต้าน เพราะทำลายการพัฒนาเทคโนโลยี
2. การโจมตีคลาวด์ (Cloud Attacks)
การโจมตีไซเบอร์ข้ามพรมแดนจะมุ่งเป้าผู้ให้บริการคลาวด์ที่จัดเก็บข้อมูลที่รวบรวมโดยอุปกรณ์ IoT แม้องค์กรทั้งรัฐบาลและเอกชนจะทราบเรื่องการโจมตีคลาวด์ ความปลอดภัยไซเบอร์ยังไม่เพียงพอต่อการท้าทายภัยคุกคามเหล่านี้ ตามการวิเคราะห์ World Economic Forum รายงานว่าการขโมยคลาวด์ครั้งเดียวอาจทำให้สูญเสียถึง 120 พันล้านดอลลาร์ ความเสียหายใหญ่!
ความเสียหายจากอาชญากรรมไซเบอร์ประเมินไว้ที่ 1 ล้านล้านดอลลาร์ ในขณะที่จากภัยธรรมชาติประมาณ 300 พันล้านดอลลาร์
3. ปัญหาความปลอดภัยที่สร้างโดย AI (AI-Built Security Issues)
หากคุณคิดว่าความรุนแรงของการโจมตีแรนซัมแวร์เพิ่มขึ้นมากเทียบก่อนหน้า แค่จุดเริ่มต้น การโจมตีไซเบอร์เช่นแรนซัมแวร์เพิ่งเกิดขึ้นกับผู้ให้บริการคลาวด์ ในอนาคต สถานการณ์จะแย่ลงเพิ่มเติม ตาม Derek Manky นักกลยุทธ์ความปลอดภัยของ Sunnyvale เขาเพิ่มว่าผู้ให้บริการคลาวด์จะถูกโจมตีอย่างโหดร้ายในอนาคต เพราะจะเป็นเป้าหมายหลัก บริการพาณิชย์อื่นๆ ก็จะเป็นเป้าหมายของอาชญากรไซเบอร์
เร็วๆ นี้ หน่วยงานรัฐบาล องค์กรสาธารณสุข โครงสร้างพื้นฐานสำคัญ และธุรกิจต่างๆ จะเห็นการโจมตีมัลแวร์ที่ออกแบบโดย AI ทั้งหมด การโจมตีจะอิงจากการวิเคราะห์ข้อมูลซับซ้อนและการตรวจจับช่องโหว่อัตโนมัติ นอกจากนี้ ด้วยการนำคอมพิวเตอร์ควอนตัมมาใช้ การวิวัฒนาการของการโจมตีไซเบอร์จะถึงระดับใหม่
แม้มัลแวร์โพลีมอร์ฟิก (Polymorphic malware) จะไม่ใหม่ มันใช้ AI เขียนโค้ดซับซ้อนที่หลบพ้นวิธีตรวจจับที่ซับซ้อนผ่านเทคนิคแมชชีนเลิร์นนิ่ง
4. ปัญหาโบทเน็ต (Botnet Problems)
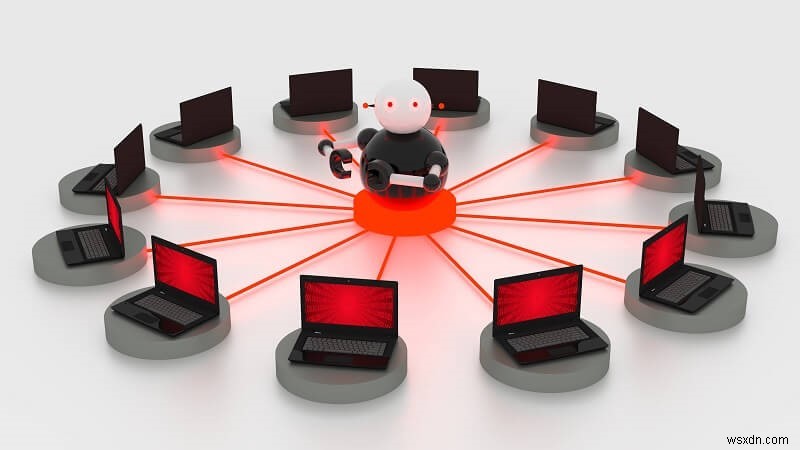
อุปกรณ์ IoT เป็นเป้าหมายง่ายสำหรับแฮกเกอร์ เพราะอุปกรณ์เหล่านี้ "โง่" กว่าอุปกรณ์อื่นๆ นอกจากนี้ อุปกรณ์เชื่อมต่อ IoT ให้พื้นที่โจมตีกว้างขึ้นที่แฮกเกอร์ได้เปรียบง่าย
การโจมตี DDoS (Distributed Denial-Of-Service) มุ่งเป้าและใช้อุปกรณ์เชื่อมต่อที่ป้องกันไม่ดี ดังนั้นแฮกเกอร์สามารถโจมตีโครงสร้างพื้นฐานสาธารณะด้วยการโจมตี DDoS ที่ประสานงานอย่างหนัก
อุปกรณ์ IoT ที่ถูกแฮกเกอร์ควบคุม สามารถควบคุมเซ็นเซอร์เชื่อมต่อหลายตัว เช่น ระบบฉีดพ่นน้ำ หรือเทอร์โมสแตท อาจทำให้ทรัพยากโครงสร้างพื้นฐานสำคัญมีความพร้อมจำกัด การโจมตี water hammer และ power surge ในระดับกว้าง อย่างไรก็ตาม การโจมตีเหล่านี้สามารถหยุดได้โดยนำซอฟต์แวร์ที่ฉลาดกว่ามาใช้ ซึ่งสามารถแยกแยะระหว่างข้อมูลเซ็นเซอร์ที่ผิดพลาดและฉุกเฉิน ดังนั้นเครื่องจักรจึงตัดสินได้ว่าจะตอบสนองต่อสัญญาณข้อมูลต่างๆ อย่างไร
5. AI จำกัด (Limited AI)
เป็นจริงที่ว่า AI ปัจจุบันมีขีดจำกัดมาก Big Data และ machine learning ที่เกี่ยวข้องกับ AI ช่วยตรวจจับและใช้ข้อมูลปริมาณมากได้อย่างมีประสิทธิภาพ แต่ไม่มีการแทรกแซงของมนุษย์มากพอ ทำให้ไม่ได้ผลลัพธ์ที่ต้องการ ส่งผลให้ขาด AI และซอฟต์แวร์/อุปกรณ์ที่ไม่ฉลาดพอ ที่อาจมีโอกาสซ่อมแซมช่องโหว่ IoT ปัจจุบันและอนาคต
Big Data, AI และ IoT เชื่อมโยงกัน ข้อมูลปริมาณมากที่รวบรวมโดยอุปกรณ์ IoT ถูกประมวลผลโดยซอฟต์แวร์ขับเคลื่อนด้วย AI สร้างข้อมูลที่มีค่ามากขึ้น แต่ด้วยการแทรกแซงของมนุษย์น้อย ระบบจะมีผลพยากรณ์จริงน้อยลง ส่งผลสร้างอุปกรณ์เชื่อมต่อที่ป้องกันไม่ดี
ตามผู้เชี่ยวชาญด้านความปลอดภัย การร่วมมือของ AI กับอุปกรณ์ IoT จะเชื่อมต่อและเพิ่มประสิทธิภาพอุปกรณ์และข้อมูล ความปลอดภัยแบบ AI จะเสนอการรับรู้สถานการณ์ที่ดีขึ้นและการเข้ารหัสข้อมูล
6. ขาดความเชื่อมั่น (Lack of Confidence)
องค์กรความปลอดภัยไซเบอร์ในอัมสเตอร์ดัม ชื่อ Gemalto วิจัยบทบาทของความปลอดภัยในการพัฒนา IoT ระหว่างการวิจัย พบว่า 90% ของลูกค้าไม่ไว้วางใจอุปกรณ์ IoT ด้านความปลอดภัย เพิ่มเติม ส่วนใหญ่ขององค์กรและผู้บริโภคต้องการรัฐบาลเกี่ยวข้องกับปัญหาความปลอดภัยเพื่อกำหนดพารามิเตอร์ความปลอดภัย รายงานระบุว่า 90% ของผู้บริโภคและ 96% ขององค์กรเชื่อว่าควรบังคับใช้กฎระเบียบความปลอดภัย IoT อีกการศึกษาหนึ่งแสดงว่าแม้ 54% ของผู้ใช่มีอุปกรณ์ IoT (อย่างน้อย 4 เครื่อง) เพียง 14% ถือว่าตนรู้จักความปลอดภัยอุปกรณ์เชื่อมต่อดี การศึกษายังกล่าวว่า 60% ลูกค้ารู้สึกว่าข้อมูลอาจรั่วไหล ในขณะที่ 65% ยอมรับว่าอุปกรณ์เชื่อมต่อของพวกเขาอาจถูกแฮกเกอร์ควบคุม
Jason Hart, CTO ของ Gemalto เพิ่มเติม: "ชัดเจนว่าทั้งผู้บริโภคและธุรกิจมีความกังวลร้ายแรงเรื่องความปลอดภัย IoT และมีความเชื่อมั่นน้อยที่ผู้ให้บริการ IoT และผู้ผลิตอุปกรณ์จะสามารถปกป้องอุปกรณ์ IoT และที่สำคัญกว่า ความสมบูรณ์ของข้อมูลที่สร้าง จัดเก็บ และส่งผ่านโดยอุปกรณ์เหล่านี้ จนกว่าจะมีความเชื่อมั่นใน IoT ระหว่างธุรกิจและผู้บริโภค มันจะไม่เห็นการนำไปใช้ในความกว้างขวาง"
7. การเข้าใจ IoT
ปี 2018 และผู้ผลิตยังดิ้นรนสร้างวิธีการนำเสนอการเปลี่ยนแปลงและทำให้ความหมายชัดเจนสำหรับผู้บริโภค เพื่อให้ได้ประโยชน์จาก IoT สูงสุด ในความเป็นจริง การพัฒนา IoT ได้ล้ำหน้าความสามารถของมนุษย์ในการเข้าใจเทคโนโลยี
ขั้นตอนปรับปรุงความปลอดภัย: –
#1: รับผิดชอบ (Be Accountable)
หลายบริษัทที่พัฒนาอุปกรณ์ IoT ไม่ใช่บริษัทเทคโนโลยี ดังนั้นจึงลืมคำนึงถึงความปลอดภัยขณะออกแบบอุปกรณ์ บางแห่งไม่รู้จักแนวทางปฏิบัติที่ดีที่สุดของอุตสาหกรรมเพื่อสร้างผลิตภัณฑ์ IoT ที่ป้องกันแข็งแกร่ง
ผู้ผลิตที่ต้องการส่งมอบผลิตภัณฑ์ IoT ต้องเข้าใจว่าอุปกรณ์ IoT เปราะบาง นอกจากนี้ การเชื่อมต่อพวกมันผ่านอินเทอร์เน็ตจะเพิ่มความเสี่ยงถูกแฮกเกอร์โจมตี หากบริษัทล้มเหลวในการเข้าใจความเป็นจริงนี้ จะล้มเหลวในธุรกิจ พวกเขาจะวางทั้งลูกค้าและอินเทอร์เน็ตในภัยอันตราย
#2: อัปเดตอัตโนมัติ (Automatically Update)
อุปกรณ์ IoT ที่ไม่สามารถอัปเดตอัตโนมัติได้ เป็นเป้าหมายง่ายสำหรับแฮกเกอร์ เราเรียนรู้จากการโจมตีที่ Mirai botnet ควบคุมอุปกรณ์ IoT จำนวนมาก ไม่มีทางอัปเดตอุปกรณ์ที่ได้รับผลกระทบและแก้ช่องโหว่ ดังนั้นผู้ใช้ถูกบังคับให้ซื้ออุปกรณ์ใหม่ ทำลายชื่อเสียงบริษัทและกีดขวางธุรกิจ
เราเรียนรู้จากตัวอย่างผลิตภัณฑ์อย่าง Microsoft Windows XP ที่บริษัทส่งมอบการแก้ไขความปลอดภัยให้ลูกค้าเพื่อซ่อมช่องโหว่ เพิ่มเติม Microsoft แต่งตั้งผู้เชี่ยวชาญสนับสนุนลูกค้าและวิศวกรความปลอดภัยเพื่อสนับสนุนผู้ใช้ผลิตภัณฑ์
ผู้ผลิตอย่าง Nest คิดค่าบริการ $10 ต่อเดือนสำหรับการบำรุงรักษา ทำให้ Nest ถูกจัดอันดับเป็นหนึ่งในผู้ผลิตอุปกรณ์ IoT ที่ดีที่สุดในตลาด
#3: ยอมรับการเปิดเผย (Embrace Disclosure)
แฮกเกอร์จริยธรรม (Ethical hackers) เล่นบทบาทสำคัญในการซ่อมแซมช่องโหว่ความปลอดภัยในผลิตภัณฑ์ ผู้ผลิตอุปกรณ์ IoT ควรเข้าถึงได้ง่ายสำหรับแฮกเกอร์ White hat เพื่อสื่อสารเรื่องช่องโหว่ในอุปกรณ์ ผู้ผลิต IoT ควรมีฟอร์มเว็บหรืออีเมลสำหรับรายงานข้อผิดพลาดและบั๊กที่เว็บไซต์ พวกเขาควรตั้งโปรแกรม bug bounty เพื่อหาช่องโหว่ในซอฟต์แวร์และอุปกรณ์ของพวกเขา
IoT เพิ่งเข้าสู่วัยรุ่น ที่ผลิตภัณฑ์กลายเป็นฉลาดและ直感的ทุกวัน พวกมันเรียนรู้แปลงข้อมูลเป็นข้อมูลเชิงลึกของลูกค้า และนำไปสร้างรายได้เพิ่มเติม ผู้ผลิตสามารถได้ประโยชน์จากเทมเพลตการแสดงข้อมูล และอัลกอริทึม AI เพื่อเรียนรู้และสร้าง use cases ใหม่ ธุรกิจควรจำว่า ไม่มีอุปกรณ์หรือเทคโนโลยีไหนที่immune ต่อบั๊กทั้งหมด อย่างไรก็ตาม เนื่องจากการเข้าถึงกว้างขวาง ผลิตภัณฑ์ IoT กลายเป็นเปราะบางต่อการโจมตีมากขึ้น ดังนั้น เป็นหน้าที่ของบริษัทที่จะเพิ่มมาตรการเพื่อปกป้องข้อมูลผู้ใช้ และทำให้อุปกรณ์ IoT เปราะบางต่อการโจมตีไซเบอร์น้อยลง
