

หลังจากคอมพิวเตอร์และเครื่องใช้อัจฉริยะ (Smart Appliances) ระบบท่อลม (Pneumatic Tube System) ในโรงพยาบาล ที่ใช้ส่งตัวอย่างเลือดและยา พบว่เปราะบางต่อการโจมตีไซเบอร์ที่วิกฤต ชุดช่องโหว่ 9 ช่อง ที่รู้จักกันในชื่อ "PwnedPiper" สามารถรับผิดชอบต่อการควบคุมระบบโรงพยาบาลทั้งหมดได้
จุดอ่อนนี้ถูกเปิดเผยโดย Armis บริษัทไซเบอร์เซคิวริตี้อเมริกัน ซึ่งอ้างว่าระบบ Translogic PTS ที่ติดตั้งโดย Swisslog Healthcare มีช่องโหว่ต่อการโจมตี ระบบนี้ เป็นหนึ่งในระบบที่ดีที่สุดในโลก ติดตั้งในประมาณ 80% ของโรงพยาบาลขนาดใหญ่ในสหรัฐอเมริกา และประมาณ 3,000 โรงพยาบาลทั่วโลก
ช่องโหว่เหล่านี้รุนแรงเพียงไหน?
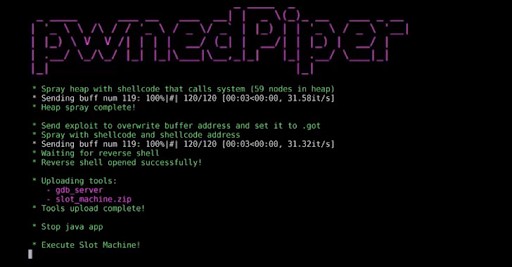
ทีมวิจัยของ Armis รวมถึงผู้เชี่ยวชาญ Ben Seri และ Barak Hadad อ้างว่า ผู้คุกคามสามารถแฮกเข้าไปในสถานี Translogic PTS และควบคุมเครือข่าย PTS ทั้งหมดของโรงพยาบาลเป้าหมายได้ อีกทั้ง ผู้โจมตีสามารถรั่วไหลข้อมูลโรงพยาบาล หรือเริ่มกระบวนการโจมตี Ransomware ได้
เช่นที่คุณทราบ PTS ถูกออกแบบเป็นระบบโลจิสติกส์และขนส่งภายใน ใช้ส่งเลือด โครงสร้างเนื้อเยื่อ และตัวอย่างห้องปฏิบัติการอื่นๆ ไปยังห้องปฏิบัติการวินิจฉัย หากระบบนี้ถูกโจมตีสำเร็จ ข้อมูลสำคัญอาจรั่วไหล ข้อมูลอาจถูกจัดการ (Manipulated) Ransomware ถูกปรับใช้ และดำเนินการโจมตี MitM (Man-in-the-Middle) ที่อาจปิดการดำเนินงานของโรงพยาบาล
สำหรับรายงานเต็มเกี่ยวกับ PwnedPiper คลิกที่นี่
Swisslog Healthcare ตอบสนองอย่างไร?
Swisslog Healthcare ตอบสนองโดยระบุว่า สถานีท่อลม (Pneumatic Tube Stations) สามารถถูกแฮกได้ก็ต่อเมื่อ ผู้กระทำชั่วมีสิทธิ์เข้าถึงเครือข่ายเทคโนโลยีสารสนเทศ (IT Network) ของโรงพยาบาล Firmware ถูกปรับใช้ที่โหนด PTS (PTS Nodes) และนี่หมายความว่า แฮกเกอร์สามารถทำลายเพิ่มเติมได้ก็ต่อเมื่อ เขาสามารถใช้ประโยชน์จากช่องโหว่เหล่านี้
นอกจากนี้ Swisslog แนะนำให้ลูกค้าทั้งหมด อัปเดตเป็น Firmware ล่าสุด ซึ่งคือ Nexus Control Panel เวอร์ชัน 7.2.5.7 การนี้จะป้องกันความเสี่ยงที่อาจเกิดขึ้นจากข้อบกพร่องในสถานการณ์จริง
Armis และ Swisslog ทำงานร่วมกันอย่างไรในเรื่องที่กังวลนี้?
Armis ติดต่อ Swisslog ในวันที่ 1 พฤษภาคม 2021 และส่งรายงาน พวกเขาทำงานร่วมกันมาตลอด เพื่อพัฒนาแพตช์ (Patches) ที่สามารถรักษาความปลอดภัย PTS ทั่วโลกได้ เพียงแค่การอัปเดต Firmware ทีมทั้งสองทำงานวันและคืน เพื่อแก้ไขช่องโหว่นี้ และรับรองว่าระบบปลอดภัยจากผู้โจมตี
การค้นพบอีกอย่างที่น่าสนใจ เปิดเผยว่า ช่องโหว่ถูกจำกัดอยู่ที่
บอร์ดวงจร HMI-3 ถูกวางภายใน NexusTM Panels เพื่อเชื่อมต่อ Ethernet เครื่องจักรประเภทนี้ ถูกปรับใช้หลักในโรงพยาบาลที่ตั้งอยู่ในภูมิภาค North America (อเมริกาเหนือ)
Chief Privacy Officer ของ Swisslog Healthcare คือ Jennie McQuade ซึ่งได้ระบุว่าช่องโหว่เหล่านี้เกิดขึ้น เมื่อมีการรวมตัวแปรบางอย่างเท่านั้น และไม่ได้เกิดในทุกอุปกรณ์ เธอยังระบุว่า สถานีท่อลมที่อาจถูกแฮก จะเป็นจริงก็ต่อเมื่อ ผู้กระทำชั่วสามารถเข้าถึงเครือข่าย IT ของโรงพยาบาลได้ง่าย ซึ่งเป็นข้อผิดพลาดของสถานที่ (Facility's fault)
บริษัทได้ "วิจัย ตรวจสอบ และยืนยันช่องโหว่ที่อาจส่งผลต่อสถานพยาบาลที่ใช้ฮาร์ดแวร์ที่มีแผง HMI3 เมื่อเชื่อมต่อผ่าน Ethernet" เธอระบุว่า "Swisslog Healthcare มุ่งมั่นในการตรวจสอบโปรแกรมความปลอดภัยและแนวโน้มอุตสาหกรรมอย่างต่อเนื่อง เพื่อให้การป้องกันแบบ Proactive กับลูกค้า" เธอระบุว่า "เรายินดีที่ได้เป็นผู้ให้บริการที่น่าเชื่อถือของสถาบันดูแลสุขภาพทั่วโลก"
ช่องโหว่ได้รับการแก้ไขโดยการเผยแพร่ซอฟต์แวร์ที่จะอัปเดต Firmware การบรรเทาความเสี่ยงสำหรับช่องโหว่ที่เหลือ ทำโดยการจัดทำเอกสารรายละเอียดในคู่มือ Network Communications and Deployment Guide ของบริษัท ซึ่งพร้อมให้ลูกค้าเข้าถึง
ทีม Swisslog Customer Care พร้อมให้บริการลูกค้าปัจจุบัน 24 ชั่วโมง 7 วัน ต่อสัปดาห์ เพื่อตอบคำถามใดๆ โดยโทร 800-396-9666
สรุป: โรงพยาบาลตอนนี้เผชิญภัยคุกคามด้านความปลอดภัยเหนือสถานี PTS
โรงพยาบาลเสมอเน้นการดูแลผู้ป่วยด้วยเทคโนโลยีและยาที่ดีที่สุด อย่างไรก็ตาม พวกเขาต้องเน้นการดำเนินงานและโครงสร้างพื้นฐานด้วย เพราะจะช่วยรักษาสภาพแวดล้อมดูแลสุขภาพให้ปลอดภ除了ผู้ป่วย ข้อมูลใดๆ เกี่ยวกับผู้ป่วย ก็เป็นความรับผิดชอบของโรงพยาบาลเช่นกัน และเพื่อรักษาความเป็นส่วนตัวและความลับนี้ โรงพยาบาลต้องเก็บระบบของตนให้ทันสมัยตลอดเวลา ติดตามเราบนโซเชียลมีเดีย – Facebook, Instagram และ YouTube
