

| Highlights |
|---|
|
– Threat actors กำลังเผยแพร่ Malware ในนาม Windows Upgrade ที่แท้จริง – ใช้เว็บไซต์ที่ดูแท้จริงเป็นแพลตฟอร์มเผยแพร่ Malware – ขนาดไฟล์ที่ดาวน์โหลดมีเพียง 1.5 MB – Threat actors กำลังเผยแพร่ RedLine Stealer Malware – จุดมุ่งหมายของ Threat actors คือการขโมยข้อมูลส่วนตัวของเหยื่อ เช่น รายละเอียดบัตรเครดิต รายละเอียดกระเป๋าเงิน Cryptocurrency รหัสผ่าน คุกกี้เบราว์เซอร์ ฯลฯ |
วิธีที่ Fake Windows 11 Upgrade Installers อาจติดเชื้อคอมพิวเตอร์ของคุณ
ภาพรวม
Windows 11 ได้เข้าสู่ขั้น Broad Deployment Phase แล้ว หมายความว่าหากคอมพิวเตอร์ของคุณพร้อมสำหรับ Windows 11 Windows 11 21H2 จะถูกเสนอให้คุณ
ผู้ใช้หลายคนรอคอยอัปเกรดคอมพิวเตอร์ Windows จาก Windows 10 เป็น Windows 11 อย่างกระตือรือร้น และแฮกเกอร์น่าจะได้กลิ่นความต้องการนี้ ดังนั้น จึงมีการเปิดแคมเปญเต็มรูปแบบเพื่อเผยแพร่ Malware ชื่อ RedLine Stealer ให้เร็วๆ นี้
ในโพสต์นี้ เราจะเจาะลึกเล็กน้อยว่เกิดอะไรขึ้น และสถานะปัจจุบันเป็นอย่างไร สำคัญกว่านั้น เราจะพูดถึงวิธีบางอย่างที่คุณสามารถป้องกันไม่ให้ตายตัวเป็นเหยื่อ
1. Modus Operandi (วิธีการทำงาน)
ตาม นักวิจัยที่ HP Threat actors ใช้เว็บไซต์ที่ดูแท้จริง โดเมน Microsoft ปลอม – windows-upgraded.com เพื่อเผยแพร่ Malware มีปุ่ม Download Now สีน้ำเงินใหญ่ ซึ่งล่อลวงผู้ใช้ให้ Get Windows 11
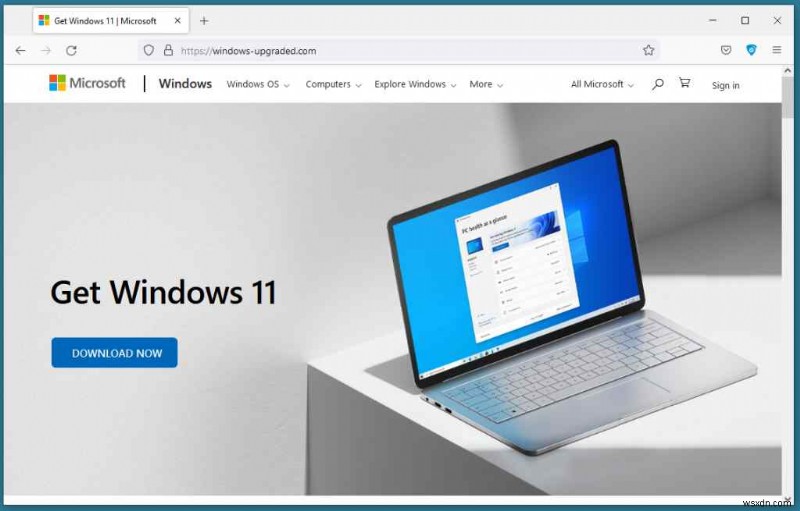
2. เกิดอะไรขึ้นเมื่อผู้ใช้คลิกที่ปุ่ม "Download Now"?
เมื่อผู้ใช้คลิกที่ปุ่ม Download Now จะได้รับไฟล์ Zip ขนาด 1.5 MB ไฟล์ Zip นี้ชื่อ Windows11InstallationAssistant.zip ไฟล์นี้มีอัตราส่วนการบีบอัดที่น่าประหลาดใจเกือบ 99.8% หมายความว่าเมื่อแตกไฟล์ จะได้โฟลเดอร์ขนาด 753 MB
เมื่อผู้ใช้รัน Executable ในโฟลเดอร์ กระบวนการ PowerShell พร้อม Argument ที่เข้ารหัสจะเริ่มต้นขึ้น ต่อมา Cmd.exe ที่มี Timeout 21 วินาทีจะทำงาน เมื่อ Timeout นี้หมดไฟล์ .jpg จะถูกดึงจากเว็บเซิร์ฟเวอร์ระยะไกล ไฟล์ .jpg นี้แปลงเป็น DLL ไฟล์ ซึ่งเนื้อหาจัดเรียงในลำดับย้อนกลับ ทำให้การตรวจจับและวิเคราะห์ยากขึ้น
ในที่สุด RedLine Stealer Malware จะถูกติดตั้งบนคอมพิวเตอร์ที่ถูกโจมตี
3. RedLine Malware ขโมยอะไรได้บ้าง?
Malware นี้ดังในการขโมยรายละเอียดเช่น รหัสผ่าน, Username, หมายเลขบัตรเครดิต, รายละเอียด Cryptocurrency และข้อมูลผู้ใช้อื่นๆ
4. ทำไมผู้ใช้ Windows ต้องระมัดระวังมากขึ้น? และคุณควรทำอย่างไร?
ขณะนี้ เว็บไซต์เผยแพร่ยังถูกลงแล้ว แต่ ไม่ได้หมายความว่า Attacker จะหยุด พวกเขาอาจเริ่มแคมเปญใหม่ในธรรมชาติ
เช่นเดียวกับที่ความต้องการของพวกเขาคือการกินความเร่งด่วนของผู้ใช้ที่ต้องการกระโดดจาก Windows 10 ไป Windows 11 ของเราควรเป็นการขัดขวางแคมเปญแบบนี้โดยตรง และด้วยเหตุนั้น นี่คือจุดสำคัญบางประการ –
1. อย่าปิด Antivirus ของคุณเด็ดขาด
โปรแกรม Antivirus สามารถติดตาม Malware แบบ Real-time นี่หมายความว่ามันจะติดตามและลบ Malware ก่อนที่ภัยคุกคามจะขยายตัวไปยังไฟล์อื่นบนระบบของคุณ Antivirus อย่าง Systweak Antivirus ยังมี Web Protection Module ที่เตือนคุณทันทีที่คุณเข้าชมเว็บไซต์น่าสงสัย
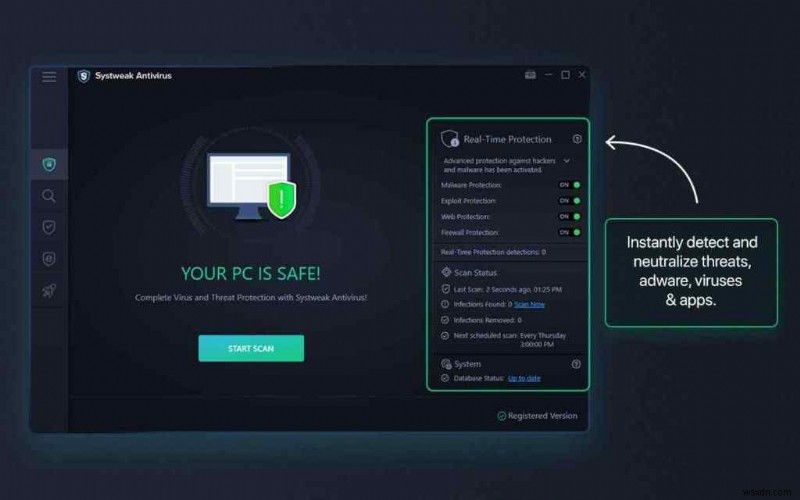
นอกจากนั้น Systweak Antivirus ยังมี Multiple Scanning Modes ให้การป้องกัน Real-time ต่อภัยคุกคามที่อาจ exploit ช่องโหว่บนคอมพิวเตอร์ของคุณ และเบาบนทรัพยากรของระบบ นี่คือรีวิว Systweak Antivirus แบบครบครัน
วิธีใช้ Systweak Antivirus –
2. ระมัดระวังเว็บไซต์ที่ปลอมแปลงเป็นโดเมนยอดนิยม
คุณอาจได้รับ URL ของโดเมน Windows 11 Upgrade Installer ปลอมที่น่าสงสัยจากข้อความบนแพลตฟอร์มโซเชียลมีเดียบางแห่ง
นี่คือที่ที่คุณต้องใช้ปัญญา และอย่าตกเป็นเหยื่อของ Executable file ที่อาจกับดักคุณให้ดาวน์โหลด RedLine Stealer Malware เราขอร้องให้อย่าคลิกลิงก์น่าสงสัยใดๆ และดาวน์โหลดอัปเกรดผ่าน Updates ที่ Microsoft ปล่อยออกมา หรือผ่านเว็บไซต์ Microsoft อย่างเป็นทางการ
เปิดตาและเปิดหูให้ดี!
เช่นที่เราบอก แม้ Fake Windows 11 Upgrade Installer จะลงแล้ว การคาดหวังว่า RedLine Stealer Malware จะหายไปจะเป็นข้อผิดพลาดร้ายแรง เราต้องระมัดระวังอย่างสูงสุดเมื่อดึงอัปเกรด ความคิดของคุณคืออะไร? บอกเราในส่วนความคิดเห็นด้านล่าง สำหรับข่าวและเนื้อหาเทคโนโลยีเพิ่มเติม ต่อให้อ่าน WeTheGeek
อย่าลืมติดตามเราบน Facebook, YouTube, Flipboard, YouTube, Instagram.
