

นักวิเคราะห์ของ Kaspersky สรุปว่ากลุ่ม Andariel พร้อมที่จะเป้าหมายบริษัทใดๆ แทนที่จะเน้นอุตสาหกรรมเดียว ในเดือนมิถุนายน องค์กรความปลอดภัยไซเบอร์และโครงสร้างพื้นฐานของสหรัฐ (CISA) ประกาศว่าอุตสาหกรรมดูแลสุขภาพของสหรัฐเป็นเป้าหมายหลักของ Maui ransomware ซึ่งมุ่งเป้าถึงธุรกิจและหน่วยงานรัฐ อย่างไรก็ตาม นอกเหนือจากเหยื่อหลายรายในอินเดีย เวียดนาม และรัสเซีย มีการโจมตีอย่างน้อยหนึ่งครั้งต่อบริษัทในญี่ปุ่น
กลุ่ม Andariel โจมตีอย่างไร — Modus Operandi?
สปายแวร์ที่มีชื่อเสียง DTrack เป็นอาวุธหลักที่องค์กร Andariel ใช้ มันรวบรวมข้อมูลเหยื่อและส่งไปยังโฮสต์ระยะไกล DTrack รวบรวมประวัติเบราว์เซอร์และบันทึกลงในไฟล์แยกต่างหาก ระหว่างนั้น เวอร์ชันที่ใช้ในการโจมตี Andariel สามารถเก็บข้อมูลที่รวบรวมไว้บนโฮสต์ระยะไกลภายในเครือข่ายของเหยื่อ และส่งผ่าน HTTP ไปยังเซิร์ฟเวอร์ของแฮกเกอร์
Maui ransomware ถูกใช้เมื่อโจมตีพบข้อมูลสำคัญ บนโฮสต์ที่เป็นเป้าหมาย มักถูกค้นพบ 10 ชั่วโมงหลังจากที่ไวรัส DTrack ถูกเปิดใช้งาน ผู้ปฏิบัติการควบคุม ransomware ด้วยตนเองและเลือกข้อมูลที่จะเข้ารหัส
3Proxy ดูเหมือนจะเป็นอีกวิธีที่โจมตีใช้ เนื่องจากขนาดเล็ก โจมตีจึงสนใจใช้ proxy server ฟรี ข้ามแพลตฟอร์ม และน่าเชื่อถอยนี้ เพื่อรักษาการเข้าถึงระยะไกลไปยังคอมพิวเตอร์ที่ถูกแคมพรอมายด์ ใช้เครื่องมือนี้
มัลแวร์จาก Andariel แพร่กระจายอย่างไร?
แฮกเกอร์ใช้เวอร์ชันที่ไม่ได้แพทช์ของบริการเว็บโอเพนซอร์ส ในกรณีหนึ่ง โจมตีใช้ exploit ที่ไม่ทราบชื่อ เพื่อรันสคริปต์ PowerShell จากเซิร์ฟเวอร์ระยะไกลหลังจากดาวน์โหลดมัลแวร์ผ่าน HFS (HTTP file server) ในกรณีอื่น พวกเขาควบคุม WebLogic server ได้สำเร็จโดย exploit ช่องโหว่ CVE-2017-10271 ซึ่งสุดท้ายอนุญาตให้พวกเขารันสคริปต์
จะรักษาความปลอดภัยได้อย่างไร?
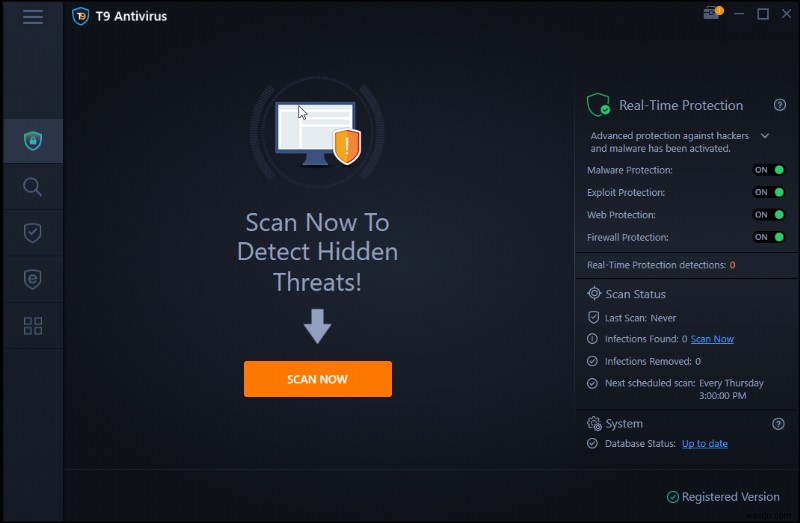
ไม่มีโซลูชันที่แน่นอนสำหรับการโจมตี Andariel แต่สามารถป้องกันมัลแวร์ที่พวกเขาใช้ได้โดยใช้แอนตี้ไวรัสเรียลไทม์ หนึ่งในเครื่องมือแอนตี้ไวรัสที่ดีที่สุดในหมวดหมู่นี้คือ T9 antivirus ซึ่งได้รับการรับรอง iVB100 สองปีก่อน และยังคงรักษามันไว้ ข้อดีบางอย่างของการใช้ซอฟต์แวร์นี้:
Malware Protection (การป้องกันมัลแวร์)
ภัยคุกคามที่ T9 antivirus ป้องกันรวมถึงการติดเชื้อ zero-day threats, malware, Trojans, PUPs, adware และอื่นๆ
Instantaneous Security (ความปลอดภัยทันที)
Real-time security ระบุและหยุดมัลแวร์ก่อนที่จะติดเชื้อเครื่องของคุณ ช่องโหว่ด้านความปลอดภัย การขโมยข้อมูลตัวตน และภัยคุกคามอื่นๆ สามารถป้องกันได้ด้วยวิธีนี้
Eliminate startup applications (กำจัดแอปพลิเคชันเริ่มต้น)
ด้วยการระบุและกำจัดรายการเริ่มต้นที่ไม่จำเป็นอย่างรวดเร็ว คุณอาจหลีกเลี่ยงการถูกใช้ประโยชน์โดยโปรแกรมเริ่มต้นที่ทำงานในพื้นหลังและ-danger ความปลอดภัยของคอมพิวเตอร์และข้อมูลของคุณ
Prevention of Exploits (การป้องกันการ exploit)
การป้องกันจากการติดเชื้อมัลแวร์ที่เกิดจากช่องโหว่ด้านความปลอดภัย ถูกให้โดยโมดูล T9 Antivirus Exploit Protection ที่น่าเชื่อถือ
Virus Definitions Updated (อัปเดตคำจำกัดความไวรัส)
ซอฟต์แวร์แอนตี้ไวรัสต้องอัปเดตเป็นประจำเพื่อจดจำและกำจัดภัยคุกคามมัลแวร์ใหม่ๆ เมื่อพวกมันเกิดขึ้นและแฮกเกอร์ปรับปรุงเทคนิคของพวกเขา โดยการติดตั้งอัปเดตคำจำกัดความฐานข้อมูลล่าสุดเป็นประจำ T9 Antivirus ปกป้องคุณจากภัยคุกคามล่าสุด
ปกป้องตัวเองจากภัยคุกคามทันสมัยและทันสมัยที่สุด
หนึ่งในปัญหาความปลอดภัยหลักในสังคมเครือข่ายวันนี้คือศักยภาพของการโจมตีที่ซับซ้อน วิธีที่ดีที่สุดในการลดความเสี่ยงเหล่านี้คือการใช้โปรแกรมทันสมัยอย่าง T9 Antivirus และซอฟต์แวร์ป้องกันมัลแวร์ ซึ่งให้ความปลอดภัยเรียลไทม์และการป้องกันหลายชั้น ก่อนที่ข้อมูลจะถูกแฮ็ก เทคโนโลยีความปลอดภัยจะระบุภัยคุกคามและต่อสู้กับพวกมันอย่างมีประสิทธิภาพ
สรุป: Andariel Attacks คืออะไร และวิธีปกป้อง PC ของคุณ
ด้วยการดำเนินการไซเบอร์ Andariel ซึ่งเชื่อว่าเป็น subgroup ของ Lazarus APT group กำลังสร้างความวุ่นวาย แฮกเกอร์ร้ายโจมตีธุรกิจทั่วโลกด้วยสปายแวร์ DTrack และ Maui ransomware ตามปกติของ Lazarus องค์กรเรียกร้องค่าไถ่ในการโจมตีนี้เพื่อได้ประโยชน์ทางการเงิน
ติดตามเราบนโซเชียลมีเดีย – Facebook, Instagram, และ YouTube โปรดติดต่อเราพร้อมคำถามหรือไอเดีย เราจะยินดีให้คำตอบ เราเผยแพร่คำแนะนำ โซลูชัน และคำแนะนำสำหรับปัญหาเทคโนโลยีทั่วไปอย่างสม่ำเสมอ
