

QBot (Quackbot) เป็น Banking Trojan ค้นพบ 2007 ปัจจุบันเป็นอันตรายที่สุดสำหรับองค์กร วิธีส่ง Payload เปลี่ยนจาก VBA Macros, Excel 4 Macros, VBS กลายเป็น HTML Smuggling
HTML Smuggling คืออะไร?
โจมตีที่ซ่อน Malware/Payload เข้าไปใน HTML/JavaScript 5 หลักการ:
- Anchor Tag (<a>): ใช้ดาวน์โหลดไฟล์จากเซิร์ฟเวอร์ใดๆ
- JavaScript Blob: เก็บข้อมูลไบต์ในหน่วยความจำ ใช้แทนไฟล์จริง
- Embed Element: ฝัง Multimedia/Plugin (Flash) ใน HTML
ทำไมถึงใช้วิธีนี้?
เหยื่อเปิดไฟล์แนบ HTML -> JavaScript Decode Payload -> บันทึกลงดิสก์ locaux ผ่าน Network Firewall/Filter ได้เพราะเป็นรหัสเข้ารหัส (Encoded) ไม่ใช่ไฟล์จริง
ใช้ document.createElement สร้าง Embed element ฝัง Payload ใน ZIP -> เหยื่อคิดว่าโหลด ZIP จริง แต่ ZIP อยู่ใน HTML แล้ว Extract ได้ Disk Image (.img) ที่มีไฟล์มัลแวร์
ป้องกันอย่างไร?
ปิด JavaScript ไม่ได้ (เว็บส่วนใหญ่ต้องใช้) JavaScript Obfuscation ทำให้บล็อกยาก แก้ได้ด้วย Real-time Antivirus ที่จับมัลแวร์ทันทีเข้าระบบ
แนะนำ: T9 Antivirus - Real-time Protection
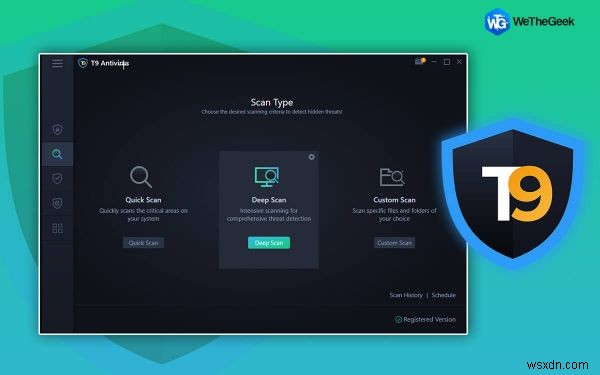
T9 Antivirus: Real-time protection, Malware/Exploit protection, Web Protection, Firewall, Ad Blocker, Startup Manager, PC Optimizer/Shredder, อัปเดต Virus Definition บ่อย
สรุป
QBot ใช้ HTML Smuggling หลบ Firewall โดนต้องใช้ Real-time AV อย่าง T9 Antivirus หากมีคำถาม 留言ได้ ติดตาม Facebook, Twitter, YouTube, Instagram, Flipboard, Pinterest
