

คุณเป็นนักทดสอบการเจาะระบบ (pen-tester) หรือเพียงแค่สนใจรักษาระดับความปลอดภัยของเครือข่ายให้สูงที่สุด? Nessus เป็นเครื่องมือสแกนช่องโหว่ที่ใช้กันอย่างแพร่หลาย ช่วยให้คุณทำงานสแกนช่องโห่วเครือข่ายหลากหลายผ่านเว็บ GUI ที่สะดวกสบาย บทความนี้จะแนะนำการใช้ประโยชน์จากฟีเจอร์ต่างๆ ของสแกนเนอร์ชั้นนำอุตสาหกรรมนี้
Nessus คืออะไร?
Nessus เป็นเครื่องมือสแกนช่องโหว่ที่พัฒนาโดยบริษัทความปลอดภัยไซเบอร์ชื่อ Tenable ช่วยให้คุณสแกนช่องโหว่รายละเอียดบนเครือข่าย ซอฟต์แวร์นี้ออกแบบมาเพื่อครอบคลุมเทคโนโลยีหลากหลาย เช่น ระบบปฏิบัติการและเว็บเซิร์ฟเวอร์ และค้นหาช่องโหว่ที่เป็นไปได้ที่ส่งผลต่อเทคโนโลยีเหล่านั้น ตามเว็บไซต์ Nessus สแกนเนอร์สามารถตรวจสอบได้มากกว่า 68,000 รายการของ Common Vulnerabilities and Exposures (CVEs)
ประเภทใบอนุญาต (Licenses)
Tenable เสนอ 3 ประเภทใบอนุญาตสำหรับผู้ใช้ Nessus ที่มีความต้องการสแกนช่องโหว่ต่างกัน
Nessus Essentials
ตัวเลือกฟรี สำหรับนักศึกษาด้านไซเบอร์เซคิวริتي ผู้สอน และผู้เริ่มต้นอาชีพด้านไซเบอร์เซคิวริتي อนุญาตให้สแกนได้สูงสุด 16 ที่อยู่ IP และมีการสนับสนุนจากชุมชนฟรี
Nessus Professional
เหมาะสำหรับที่ปรึกษา นักทดสอบเจาะระบบมืออาชีพ และนักวิเคราะห์ความปลอดภัย ราคาประมาณ $2,000 ต่อปี ให้การประเมินไม่จำกัด ผลลัพธ์แบบเรียลไทม์ การสนับสนุนขั้นสูง 24/7 และการฝึกอบรมตามความต้องการ
Tenable.io
ระบบจัดการช่องโหว่ระดับองค์กร (enterprise-level) สำหรับธุรกิจที่มีสินทรัพย์จำนวนมากต้องสแกนและวิเคราะห์ จัดการบนคลาวด์ พร้อมแดชบอร์ดและรายงานขั้นสูง
การติดตั้ง
การติดตั้ง Nessus เร็วและง่าย เครื่องมือมีให้ดาวน์โหลดจากเว็บไซต์ Tenable สำหรับ Linux distro ยอดนิยมส่วนใหญ่
ตัวอย่างนี้ติดตั้ง Nessus บน Kali Linux เริ่มต้นด้วยการดาวน์โหลดไฟล์ Nessus-10.1.1-debian6_amd64.deb
ติดตั้งด้วย dpkg:
sudo dpkg -i Nessus-10.1.1-debian6_amd64.deb
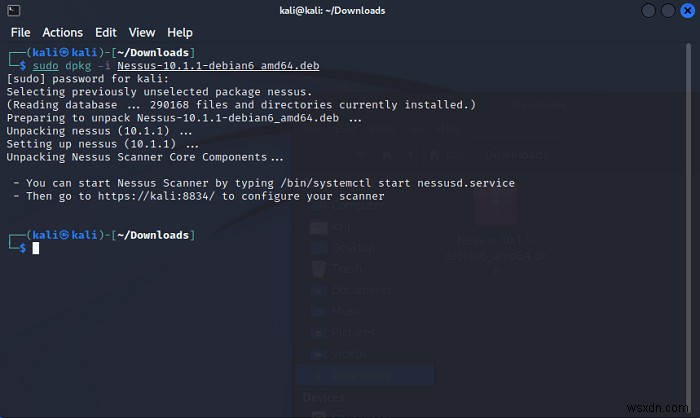
หลังติดตั้งเสร็จ เริ่มบริการด้วย systemctl:
sudo systemctl start nessusd.service
จะเริ่มเว็บเซิร์ฟเวอร์ท้องถิ่นที่พอร์ต 8834 เข้าถึง GUI ได้ที่ https://127.0.0.1:8834/
การตั้งค่าเริ่มต้น
ขั้นตอนการตั้งค่าประกอบด้วย:
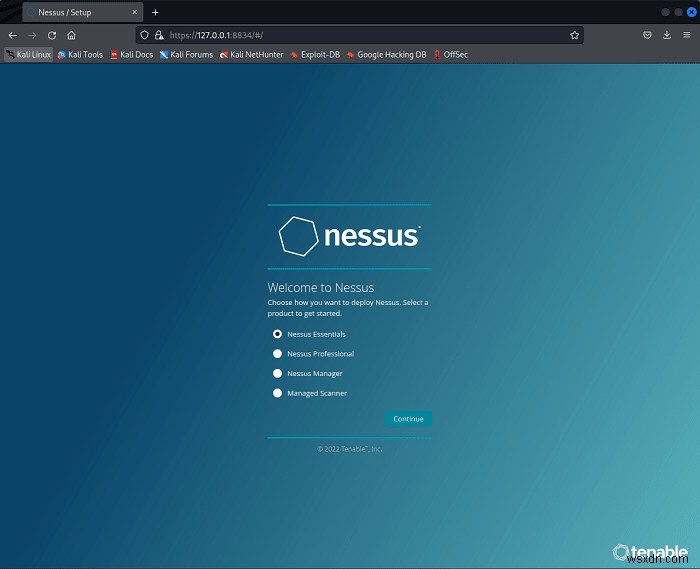
- เลือกเวอร์ชัน Nessus ที่ต้องการติดตั้ง ตัวอย่างใช้ Nessus Essentials (ฟรี)
- กรอกข้อมูลชื่อ นามสกุล และอีเมล หลังส่งฟอร์มจะได้รหัสการเปิดใช้งาน (activation code)
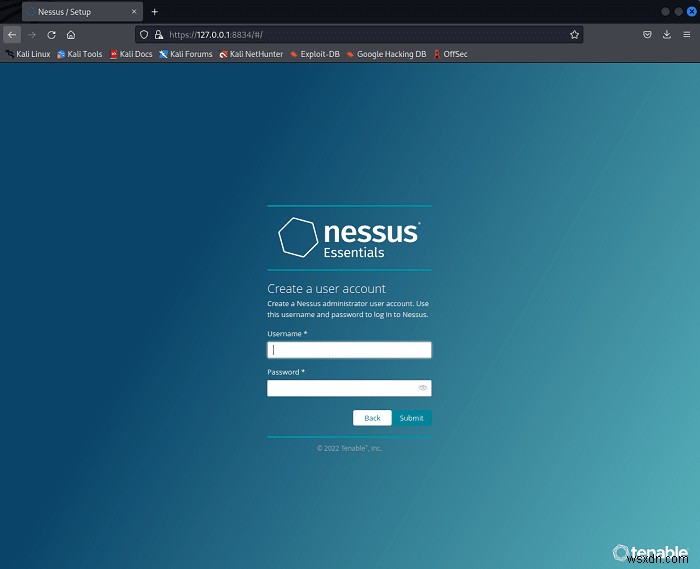
- สร้างบัญชีผู้ใช้ด้วยชื่อผู้ใช้และรหัสผ่าน
- รอให้ซอฟต์แวร์ดาวน์โหลดและติดตั้งปลั๊กอินที่จำเป็น อาจใช้เวลาสักครู่
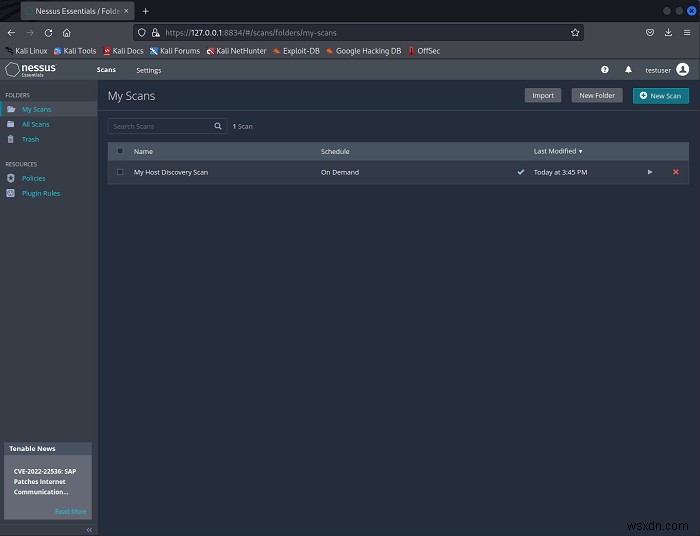
หลังเสร็จสิ้น จะเข้าสู่หน้าหลักของ Nessus
การสำรวจอินเทอร์เฟซ
ตอนนี้ Nessus ติดตั้งแล้ว มาดูอินเทอร์เฟซและฟีเจอร์ต่างๆ
หน้า Scans
หน้า Scans เป็นหน้าหลักของ Nessus web GUI ที่นี่คุณสามารถดูการสแกนก่อนหน้า นำเข้าการสแกนเก่า และค้นหาการสแกน
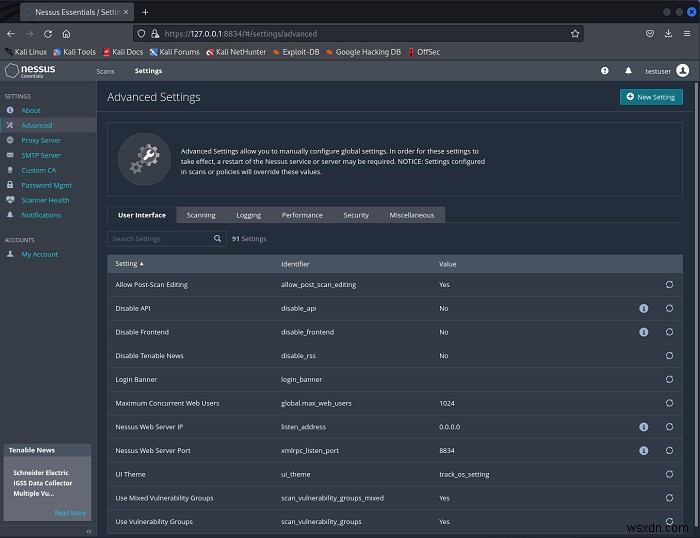
หน้า Settings
จัดการการติดตั้ง Nessus และงานบริหาร เช่น จัดการบัญชีและตั้งค่าสแกนเนอร์ตามต้องการ
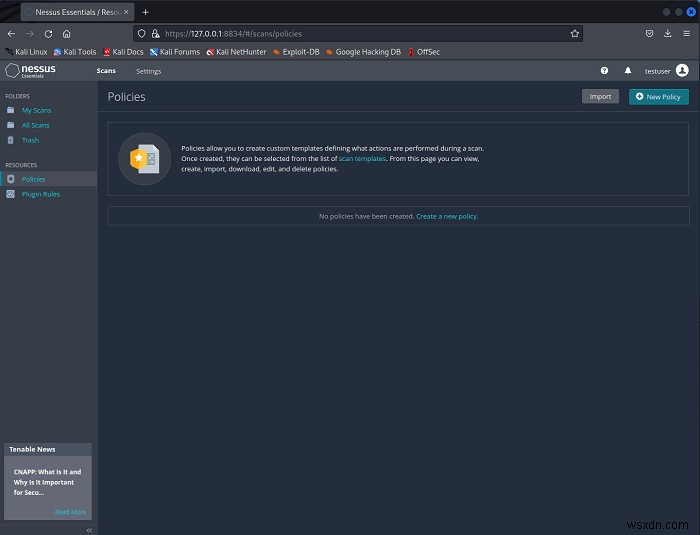
หน้า Policies
หากต้องการกำหนดนโยบาย (policies) สามารถทำได้ที่นี่ นโยบาย Nessus ช่วยกำหนดการดำเนินการระหว่างการสแกนและบันทึกเป็นเทมเพลต ช่วยประหยัดเวลาและเพิ่มประสิทธิภาพ
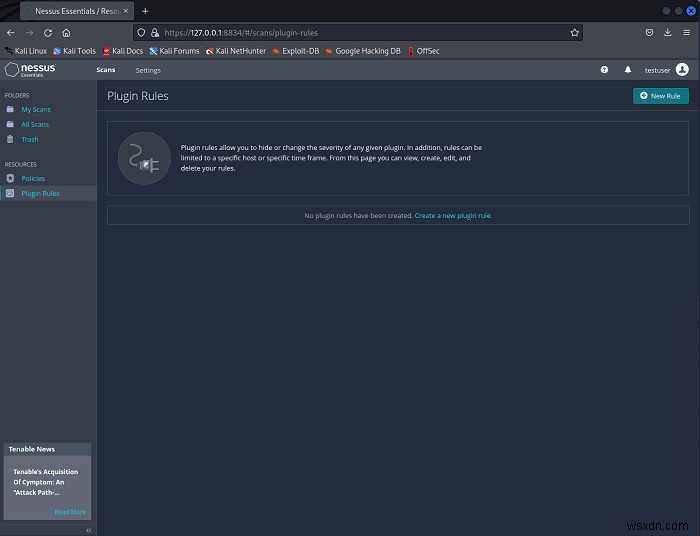
หน้า Plugin Rules
หน้านี้อนุญาตให้กำหนดกฎสำหรับปลั๊กอินต่างๆ ของ Nessus เช่น การซ่อนหรือเปลี่ยนระดับความรุนแรงของปลั๊กอิน
การดำเนินการสแกน
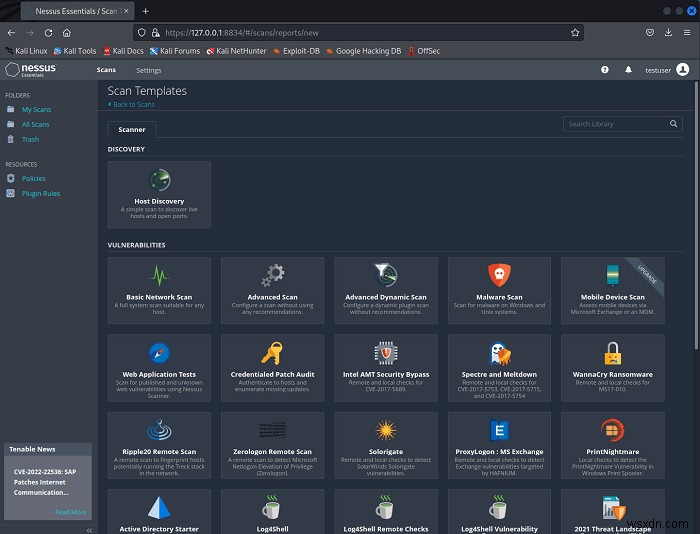
Host discovery scan เป็นการสแกนพื้นฐานที่สุดหนึ่งที่ควรลอง ใช้สแกนหาโฮสต์และข้อมูลเกี่ยวกับโฮสต์ในเครือข่าย
เริ่มต้นด้วยการคลิก New Scan บนหน้า Scans จะไปยังเมนูเลือกเทมเพลตการสแกน เลือก Host Discovery
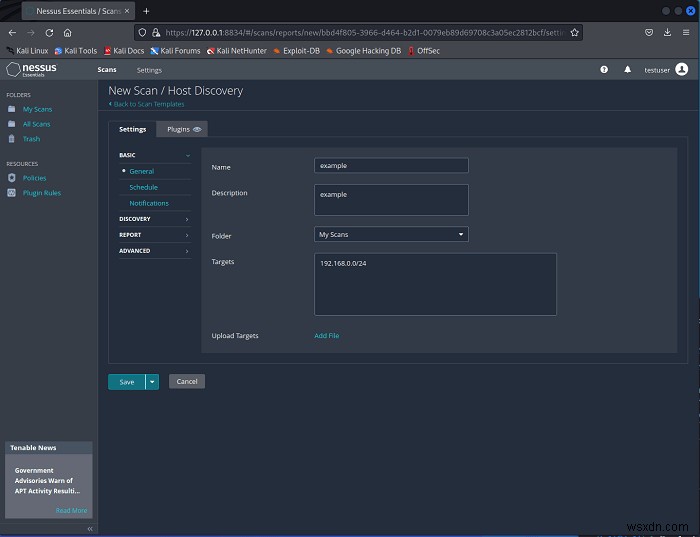
หลังเลือกแล้ว สามารถตั้งค่าการสแกนได้ ต้องระบุชื่อการสแกนและเป้าหมาย (targets) สามารถเพิ่มคำอธิบายและเลือกโฟลเดอร์ได้
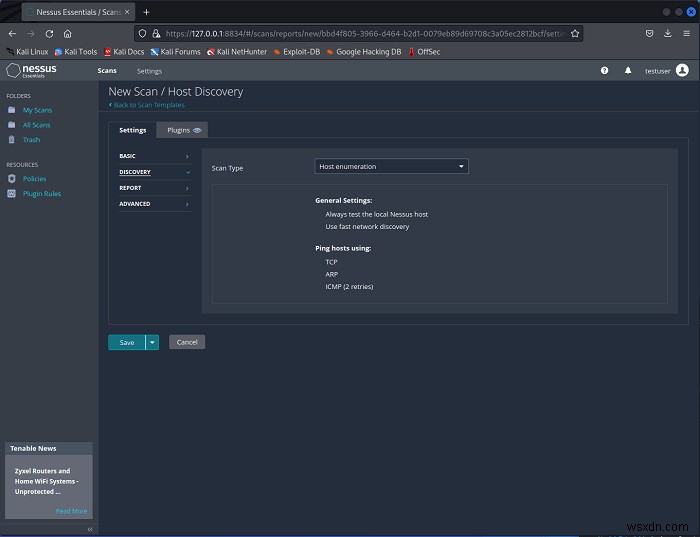
ในส่วน Discovery สามารถระบุประเภทการสแกน: ค่าเริ่มต้นคือ host enumeration, OS identification, และ port scan
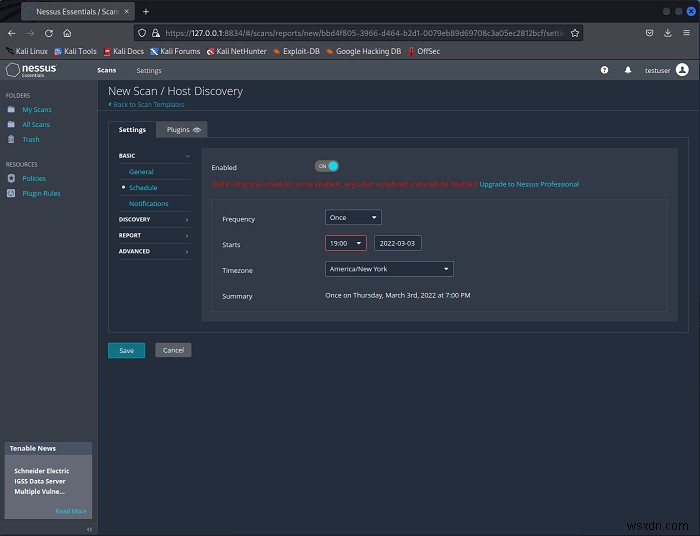
ยังสามารถกำหนดตารางเวลาสแกน (schedule) ได้ คือเวลาเริ่มและความถี่
สามารถระบุอีเมลเพื่อรับแจ้งเตือนผลการสแกนได้ แต่ต้องตั้งค่า SMTP server ใน Settings ก่อน
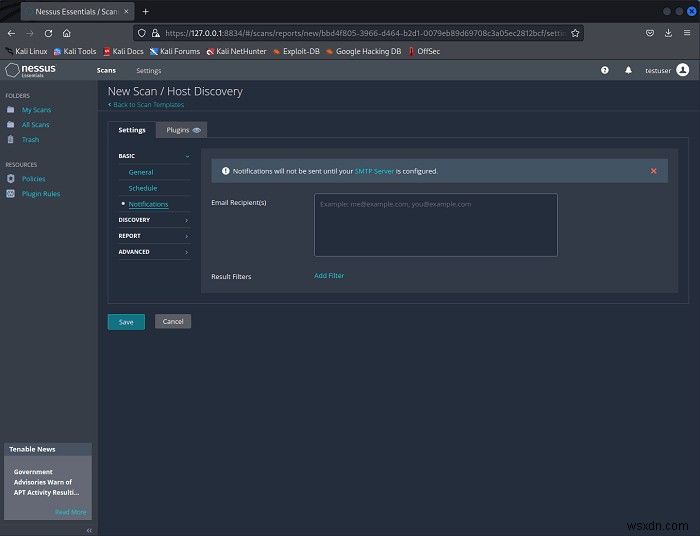
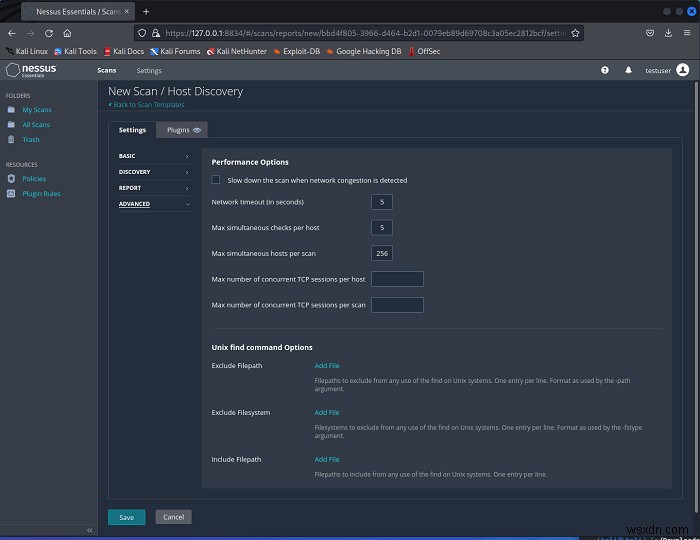
ยังมีการตั้งค่ารายงาน (report settings) และการตั้งค่าขั้นสูง (advanced settings) เพื่อปรับแต่งเพิ่มเติม
หลังปรับแต่งแล้ว กด Launch เพื่อเริ่มสแกนทันที
การวิเคราะห์ผลการสแกน
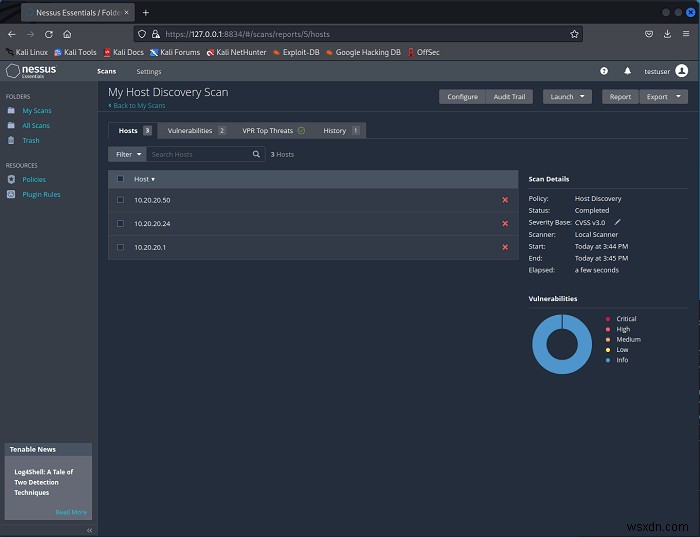
หลังสแกนเสร็จ เข้าถึงรายงานได้ที่หน้า Scans คลิกชื่อการสแกนของคุณ
ในหน้ารายงานจะพบข้อมูลดังนี้:
- ส่วน Hosts: แสดงโฮสต์ทั้งหมดที่พบ สามารถคลิกแต่ละโฮสต์เพื่อดูรายละเอียด
- ส่วน Vulnerabilities: รายการช่องโหว่ที่พบ จัดอันดับตามคะแนน CVSS โดยค่าเริ่มต้น
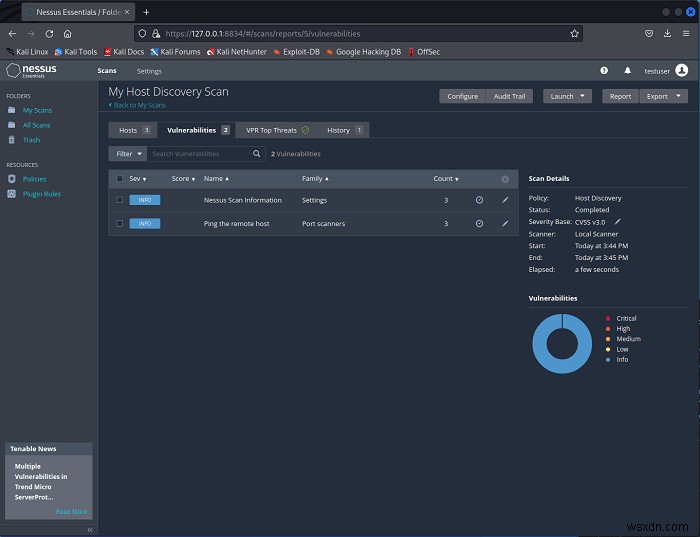
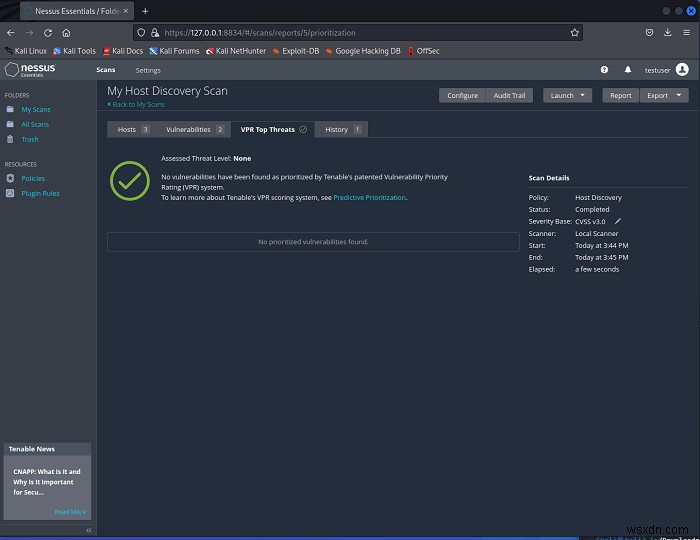
- ส่วน VPR top threats: ช่องโหว่ที่ได้รับการจัดลำดับความสำคัญโดยระบบ VPR ของ Tenable
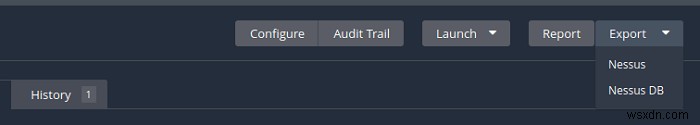
หากต้องการส่งออกรายงานเพื่อวิเคราะห์เพิ่มเติม คลิก Export เพื่อดาวน์โหลดไฟล์ .nessus
คำถามที่พบบ่อย
1. สามารถใช้เวอร์ชัน "Essentials" ตลอดไปได้ไหม?
เวอร์ชันฟรี "Essentials" ใช้ได้ไม่มีกำหนดสิ้นสุด แต่หากใช้ trial ของใบอนุญาตแบบจ่ายเงิน จะมีวันหมดอายุ
2. หน้าดาวน์โหลดไม่มีแพ็กเกจสำหรับ Ubuntu 21.10 สามารถใช้แพ็กเกจ 20.04 แทนได้ไหม?
ได้ แพ็กเกจสำหรับ 20.04 ควรทำงานได้ดี
3. สามารถใช้สแกนเนอร์นี้ตรวจสอบช่องโหว่ Log4shell ได้ไหม?
ได้ Nessus เป็นเครื่องมือที่เหมาะสมสำหรับสแกนหาช่องโหว่ Log4shell มีเทมเพลตเฉพาะสำหรับจุดนี้
