

หนึ่งในสิ่งที่ยอดเยี่ยมที่สุดของ Linux คือ จำนวน Open Source Tools มากมายที่คุณมีอยู่ แม้พวกมันอาจไม่ได้ติดตั้ง ใน How-to นี้ เราจะติดตั้ง OpenVas แอปพลิเคชัน Vulnerability Scanning และ Management แบบ Open-source และจากนั้นรัน Vulnerability Scan ครั้งแรกของคุณ
ก่อนอื่น เราต้องเลือก Base Linux Distro ของเรา Walkthrough นี้จะใช้ Ubuntu Distros บางตัว เช่น Kali Linux อาจมีติดตั้งไว้แล้ว
นอกจาก Ubuntu Installation ของเราแล้ว เราจะต้องเลือกว่าเราจะทำงานกับ Version ไหนของ OpenVas ปัจจุบันมี 3 Versions ในการไหลเวียน สำหรับ Tutorial นี้ เราจะใช้ใหม่ที่สุด - Greenbone Vulnerability Management (GVM) Version 10 หากต้องการอ่านรายละเอียดเพิ่มเติมเกี่ยวกับ OpenVas หรือ GVM สามารถพบได้ที่นี่
การเริ่มต้น
เพื่อเริ่มการติดตั้ง GVM เรายังต้องติดตั้ง Repository ที่จำเป็นซึ่ง GVM ขึ้นอยู่ เพื่อทำเช่นนี้ เราจะเริ่มเปิด Terminal Session โดยกด Ctrl + Alt + T และรันคำสั่งต่อไปนี้:
sudo add-apt-repository ppa:mrazavi/gvm
Output ของคำสั่งข้างต้นจะให้คำแนะนำแบบข้อความสำหรับ GVM แต่ยังให้คำแนะนำทางเลือกด้วย
การอัปเดต Ubuntu Installation ของคุณ
เริ่มต้นด้วย Fresh Installation ของ Ubuntu 18.04 เราจะต้องการแน่ใจว่าเรา Updated เต็มที่แล้ว เพื่อทำเช่นนี้ ให้รันคำสั่งต่อไปนี้:
sudo apt-get update
การติดตั้ง OpenVas
ที่จุดนี้ เราพร้อมติดตั้ง GVM Default Database ที่ใช้สำหรับ GVM คือ SQLite หากคุณชอบ Database อื่นสำหรับใช้กับโซลูชันนี้ คุณสามารถหาคำแนะนำเพิ่มเติมที่ Link ที่ให้ไว้ข้างต้น
เพื่อติดตั้ง GVM ให้รัน:
sudo apt install gvm
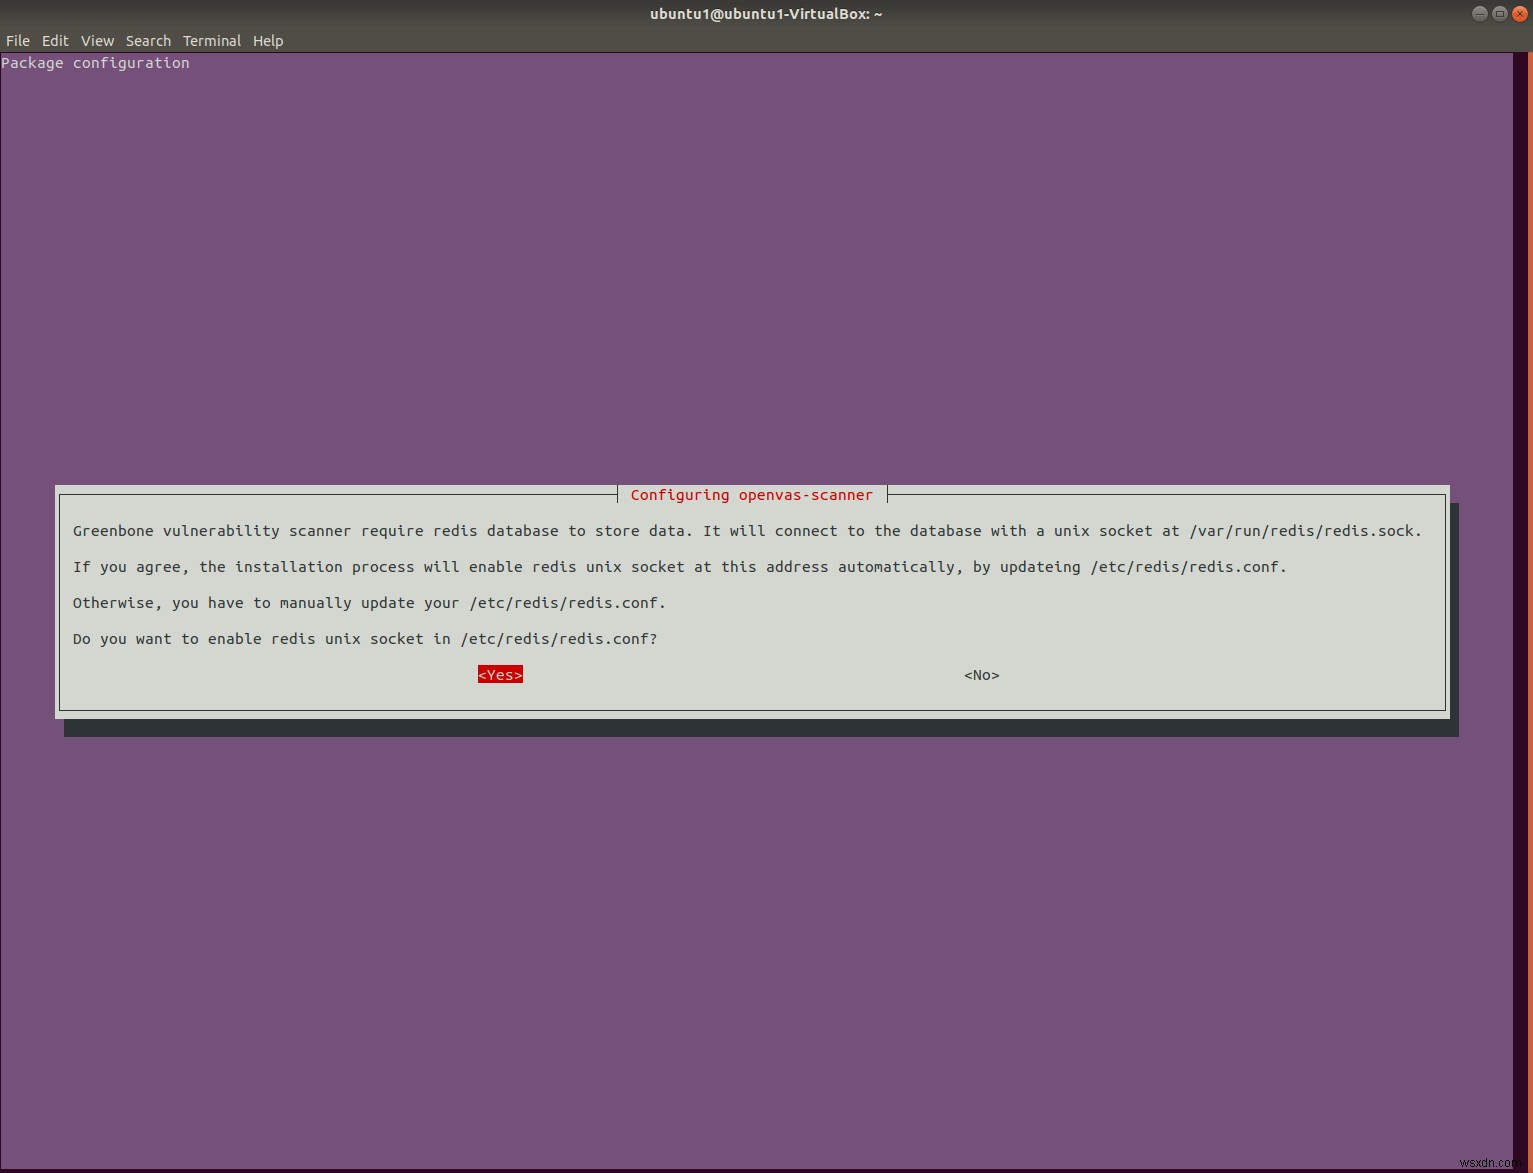
ระหว่างการติดตั้ง คุณจะได้รับ Prompt พร้อมขั้นตอนการกำหนดค่าเพิ่มเติม:
เพื่อกำหนดค่า Unix Socket ให้เลือก "Yes"
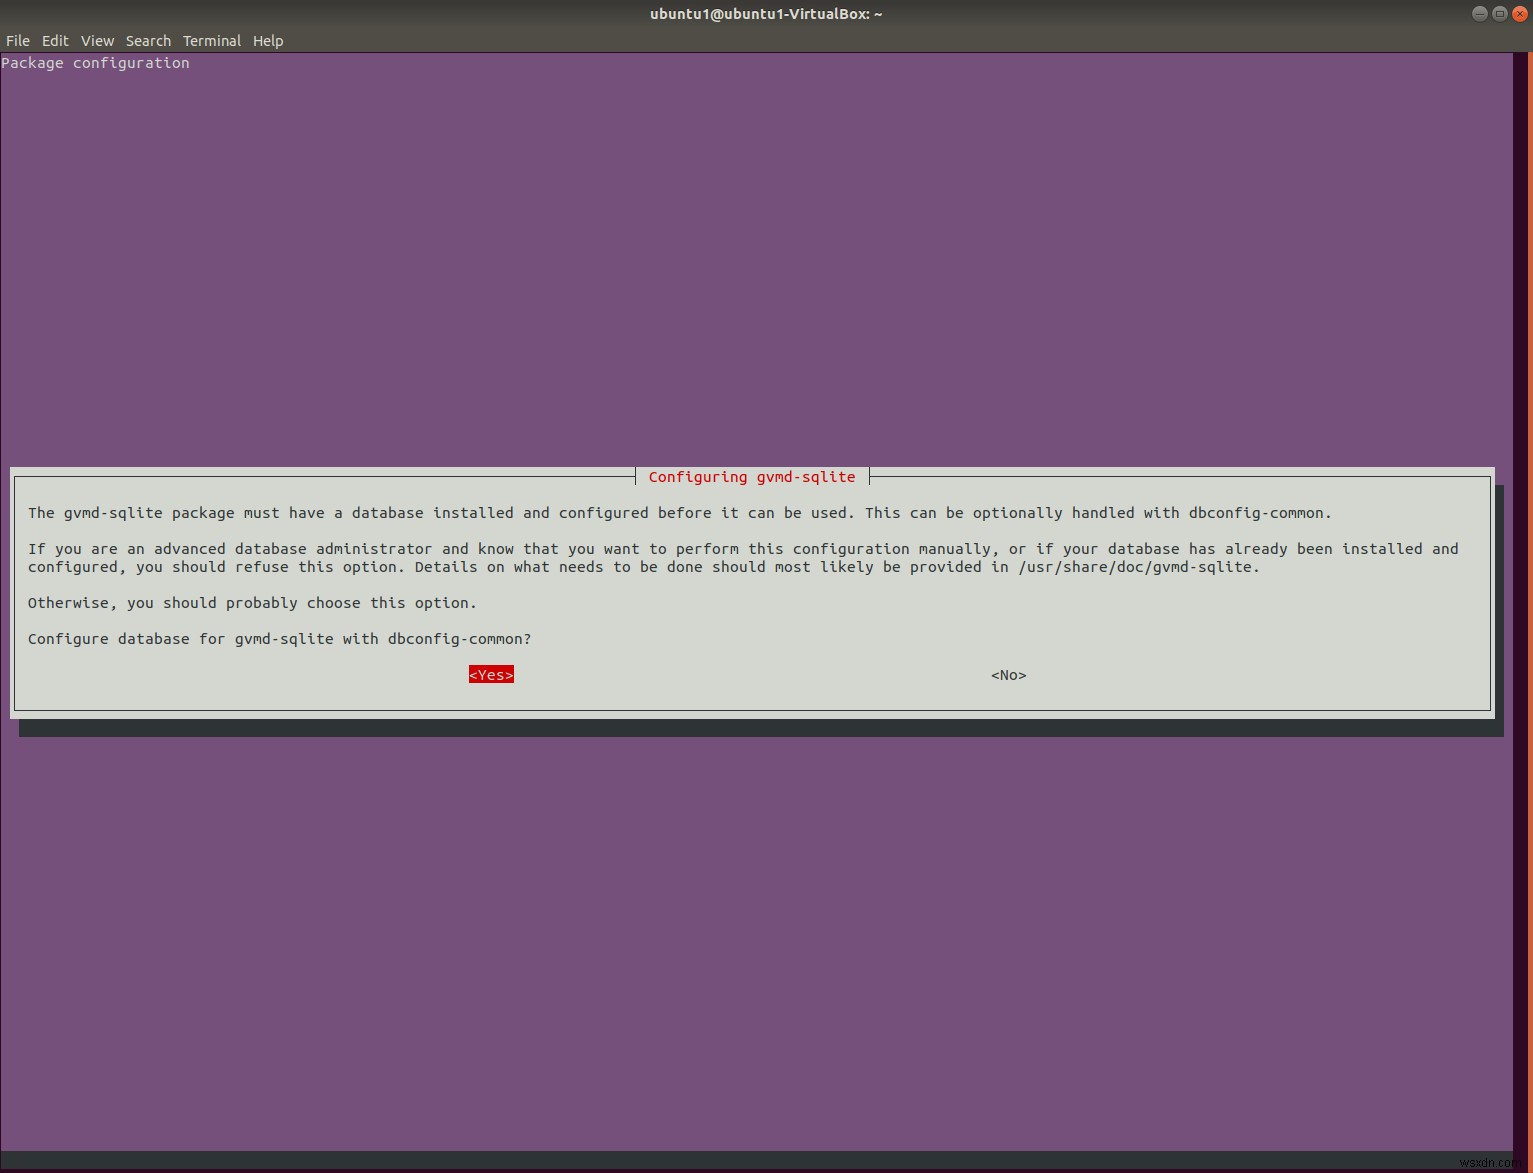
เพื่อกำหนดค่า GVMD-sqlite ให้เลือก "Yes"
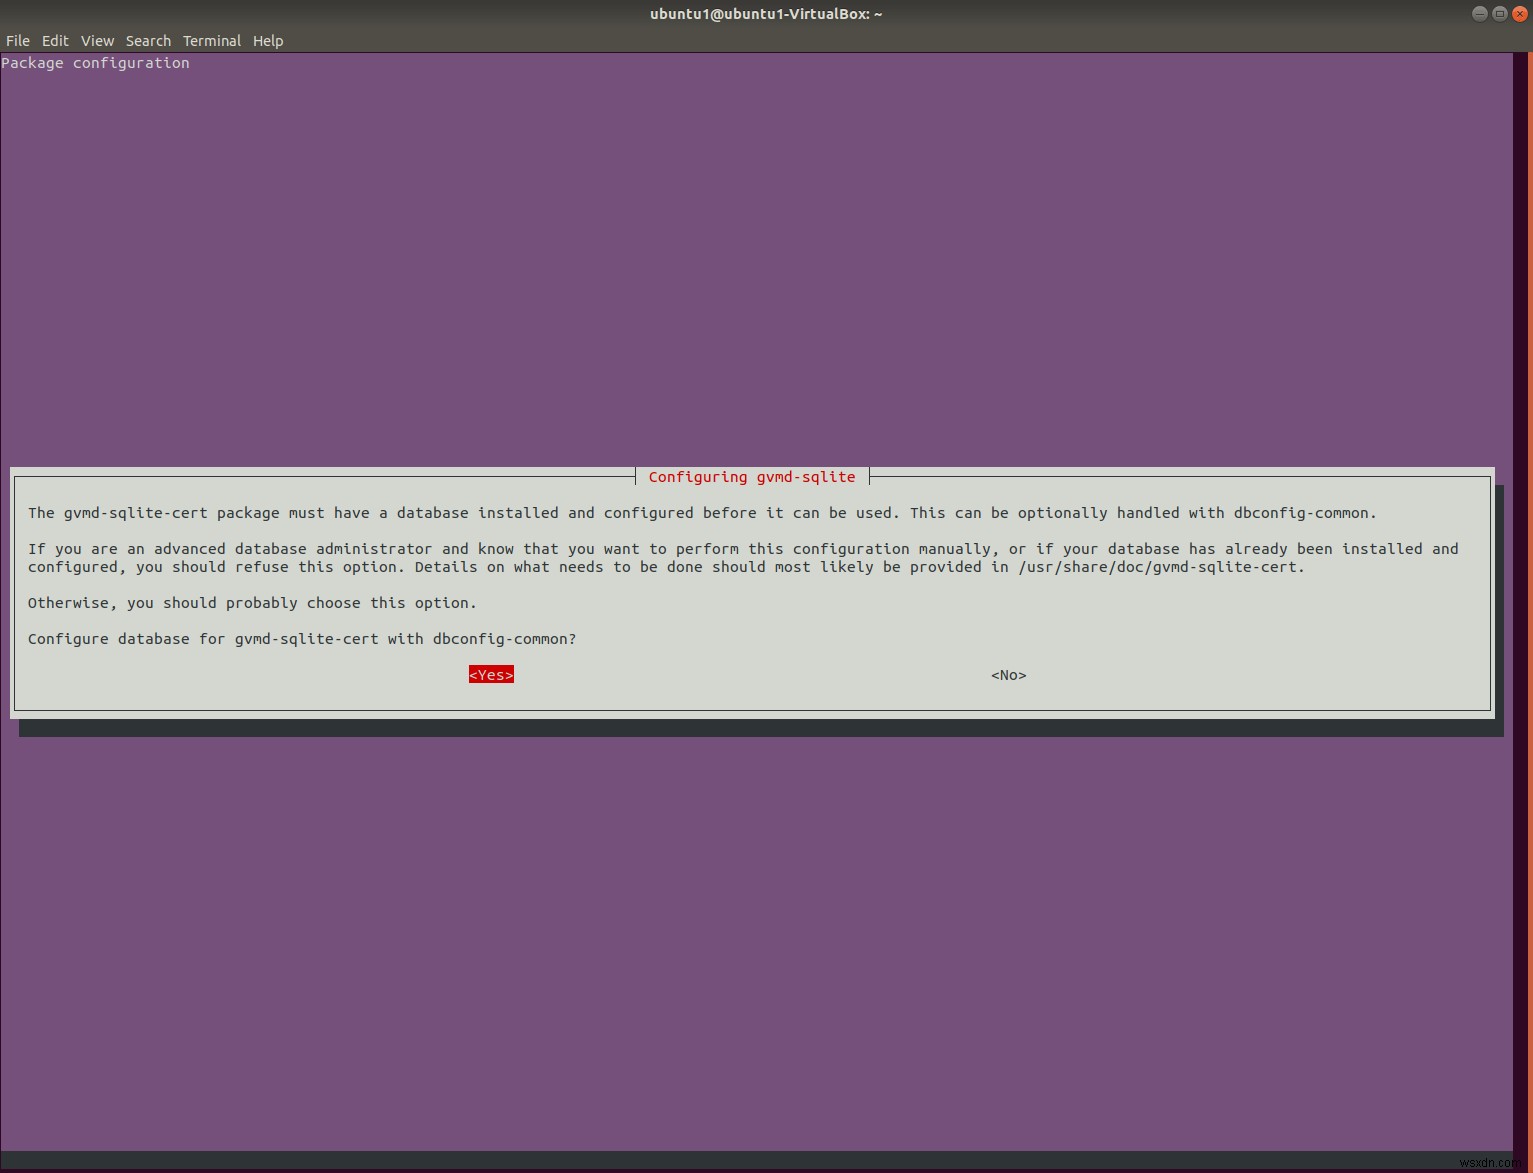
เพื่อกำหนดค่า GVMD-sqlite-cert ให้เลือก "Yes"
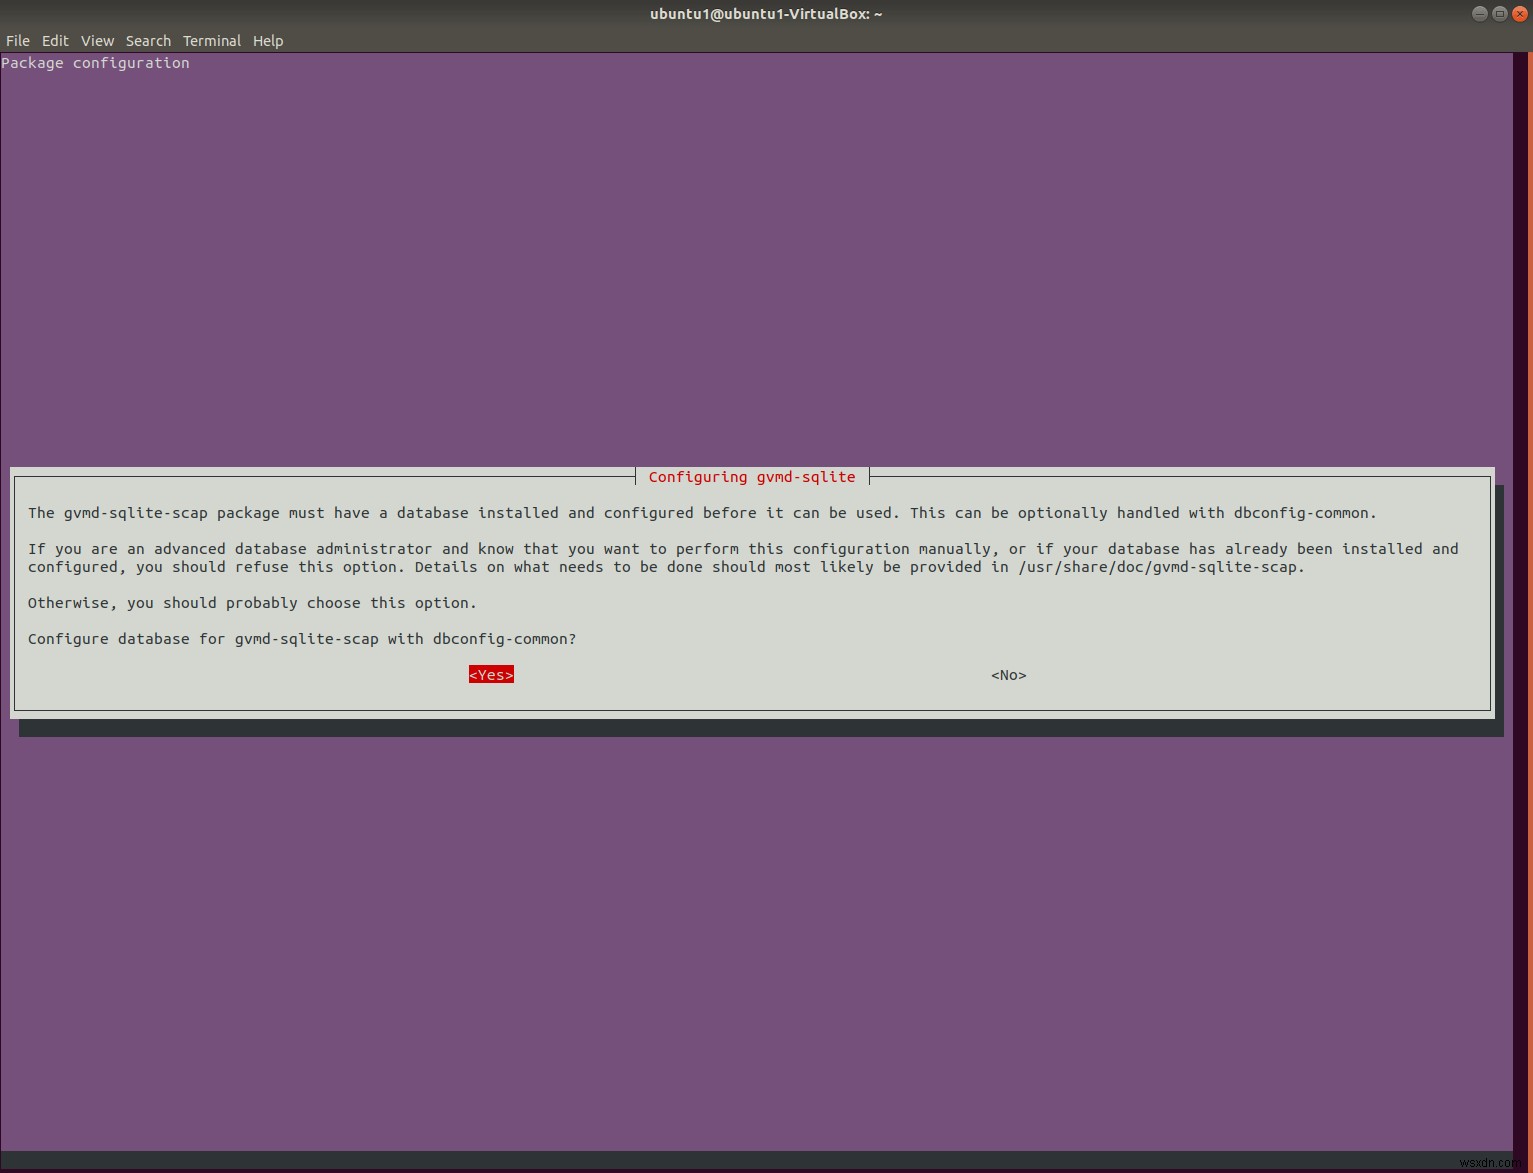
เพื่อกำหนดค่า GVMD-sqlite-scap ให้เลือก "Yes"
เมื่อการติดตั้งเสร็จสิ้น ขั้นตอนสุดท้ายคืออัปเดต Greenbone NVT/Cert/SCAP Data ด้วยชุดคำสั่งต่อไปนี้:
sudo greenbone-nvt-sync sudo greenbone-scapdata-sync sudo greenbone-certdata-sync
การรัน Scan ครั้งแรกของคุณ
ขอแสดงความยินดีกับการติดตั้ง GVM เสร็จสิ้น - ตอนนี้สนุกเริ่มขึ้น ก่อนอื่น เพื่อให้เรารู้สึกดี ให้ตรวจสอบสถานะของการติดตั้งของเรา แอปพลิเคชันที่ทำงานถูกต้องทั้งหมดควรแสดง Green Dot หรือสถานะ 'Active' เมื่อรัน เราสามารถทำได้โดยการ Launch ต่อไปนี้-
systemctl status gvmd # manager systemctl status openvas-scanner # scanner systemctl status gsad # web ui
GVM ให้ผู้ใช้ความสามารถในการใช้ Web Interface เพื่อเข้าถึง Web Interface ให้นำทาง Web Browser ของคุณไปที่:
https://localhost:4000
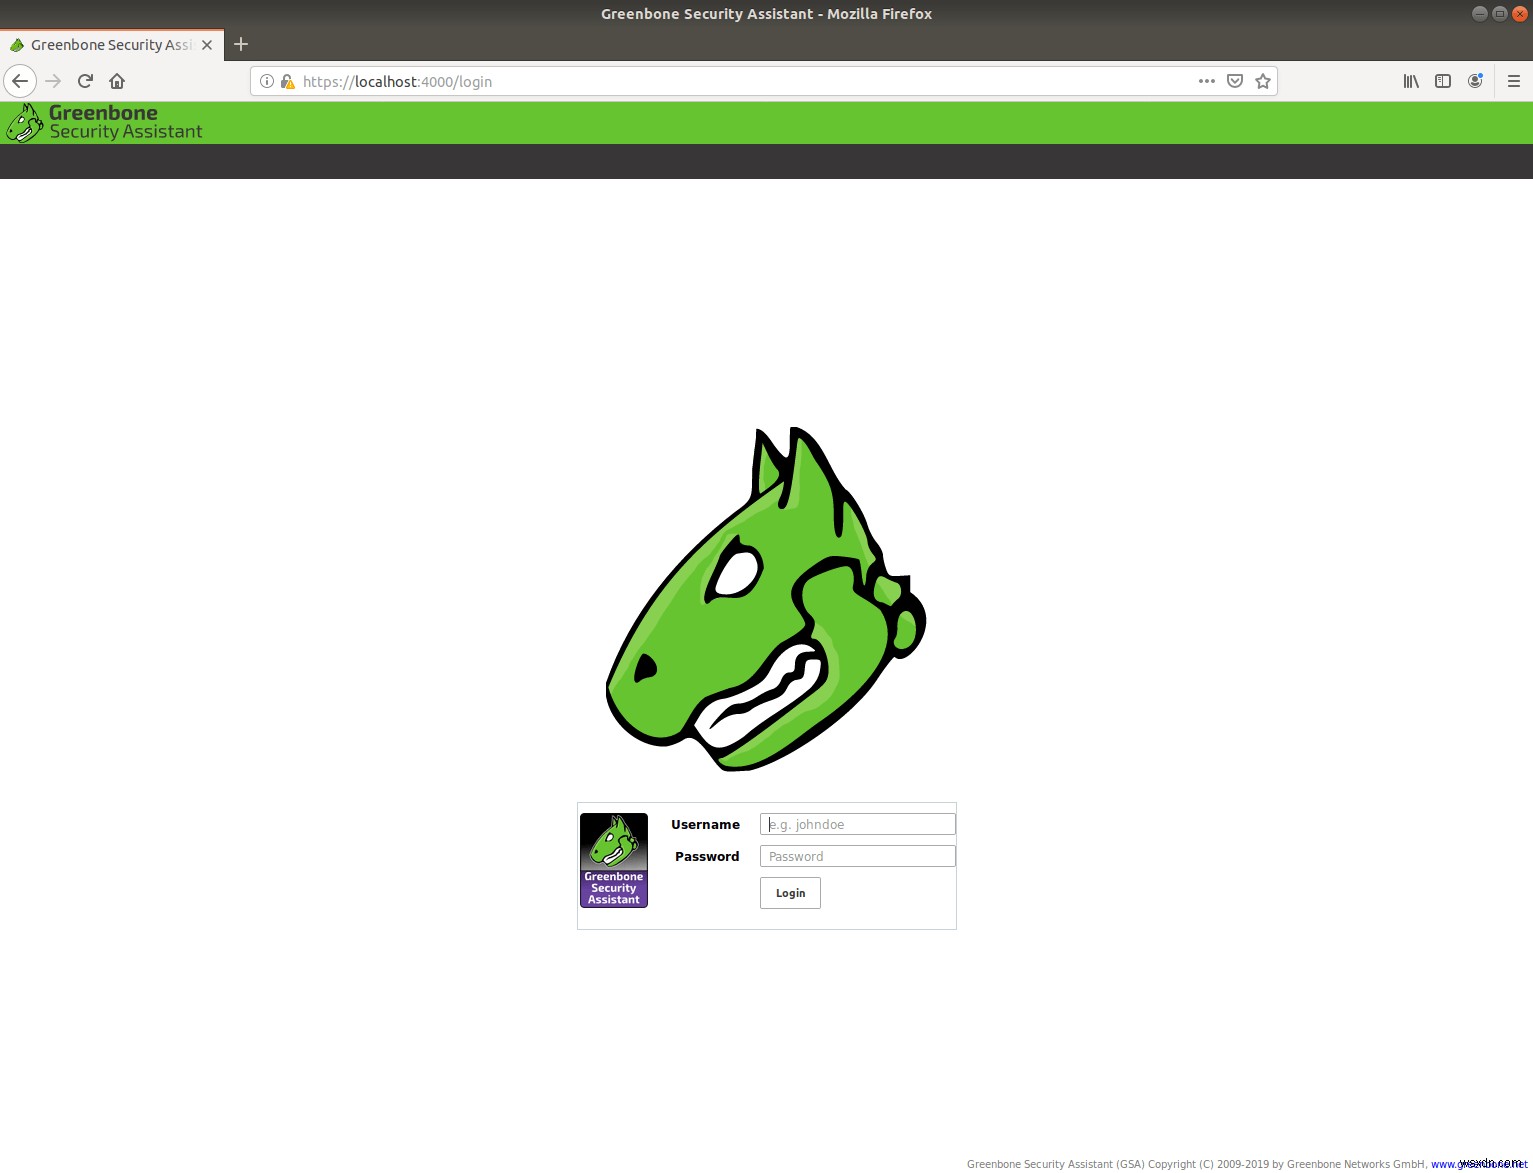
Login ด้วย Credentials ต่อไปนี้:
Username: admin Password: admin
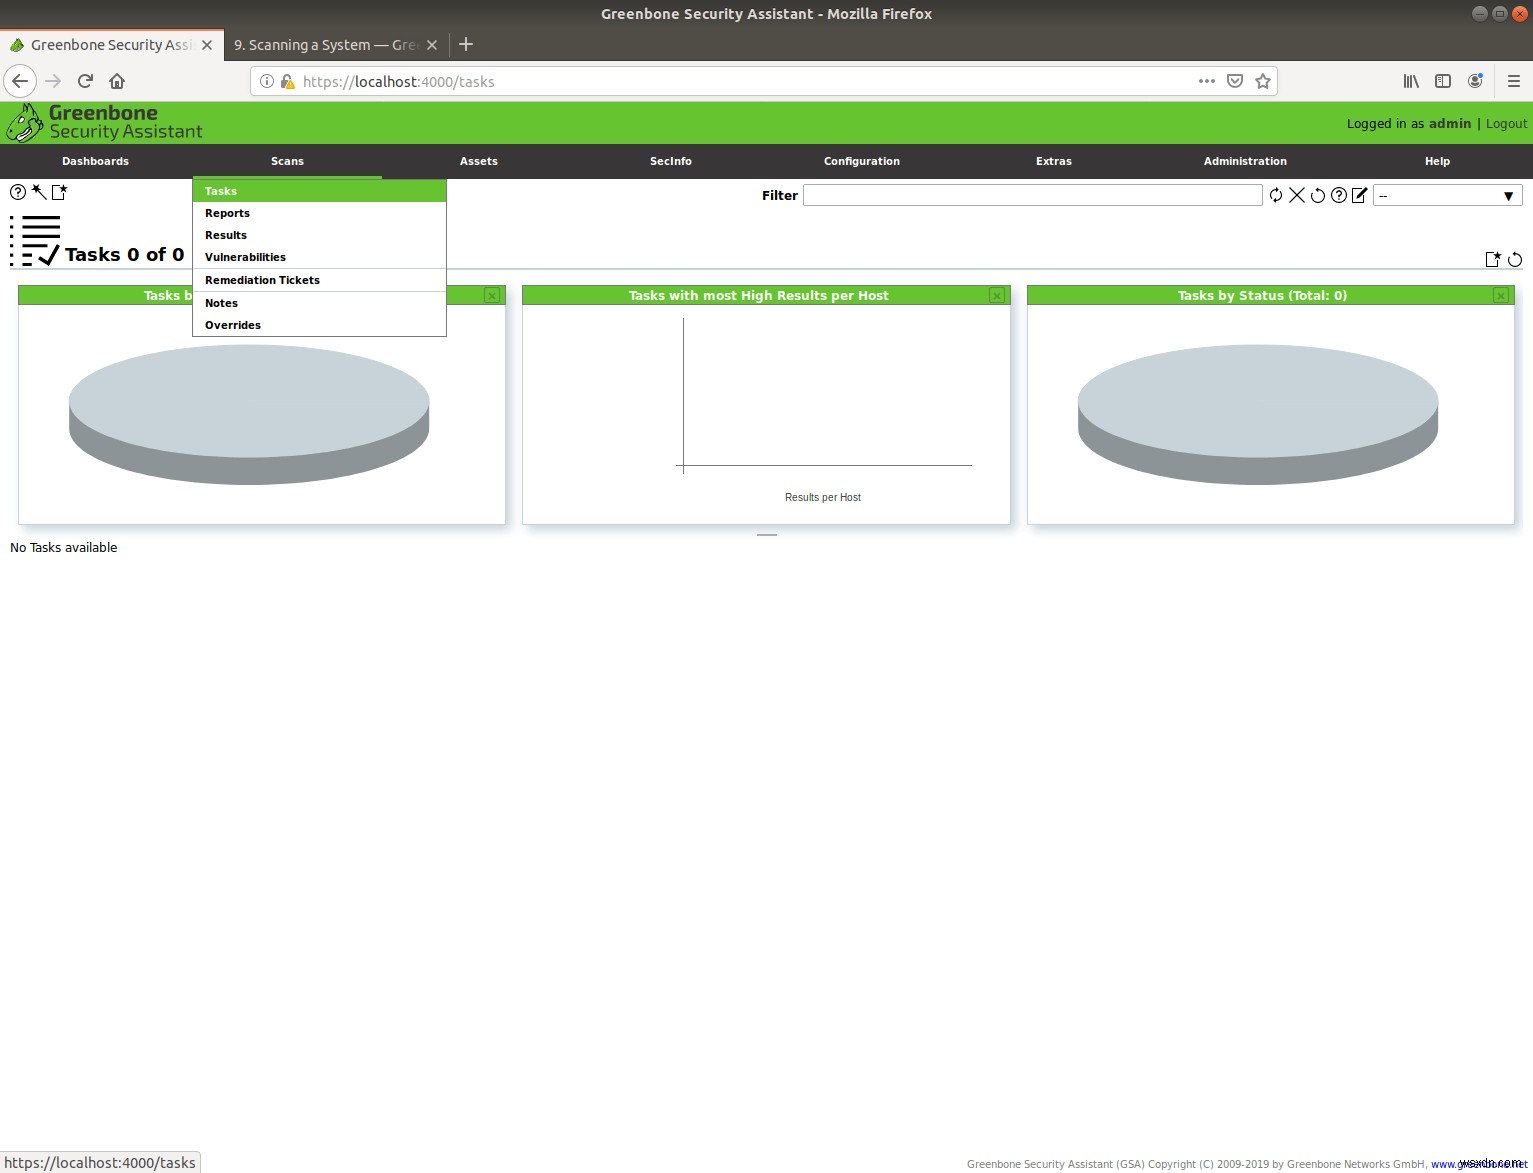
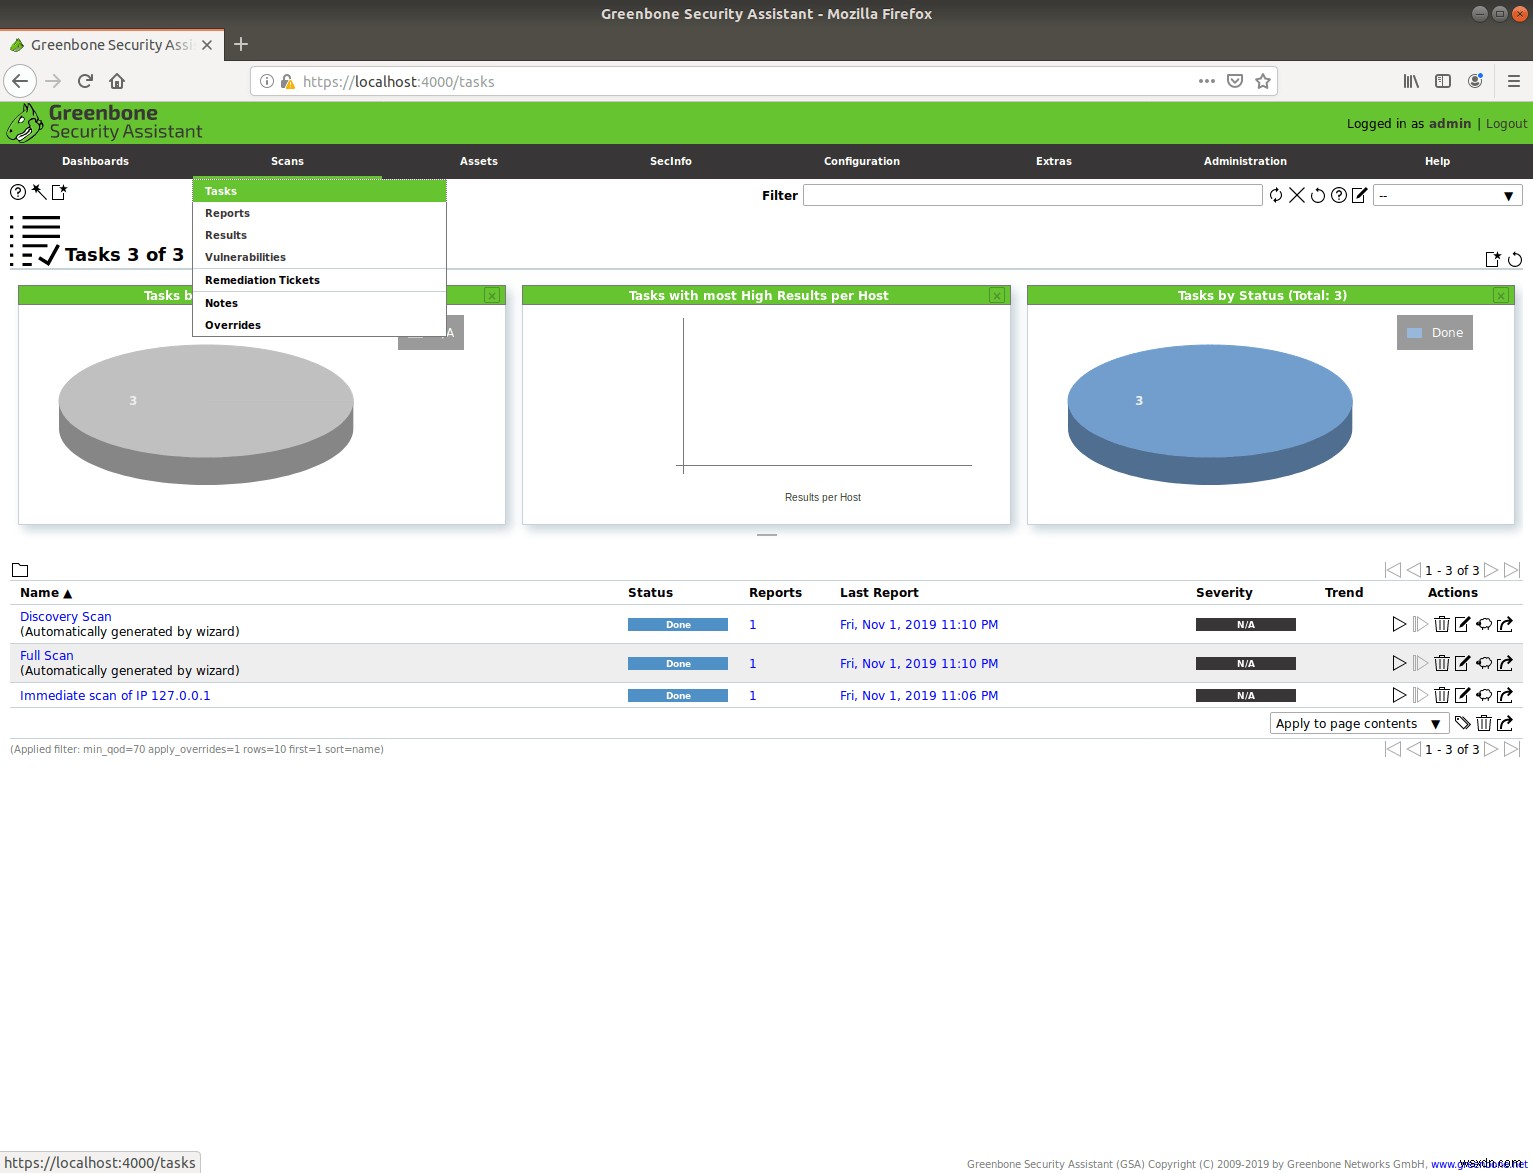
เมื่อ Login ด้วย Admin Credentials แล้ว เราสามารถตั้งค่า Scan ครั้งแรกได้ ตอนนี้ เพื่อทำเช่นนี้ ให้เลือก "Scans -> Tasks" จาก Application Menu
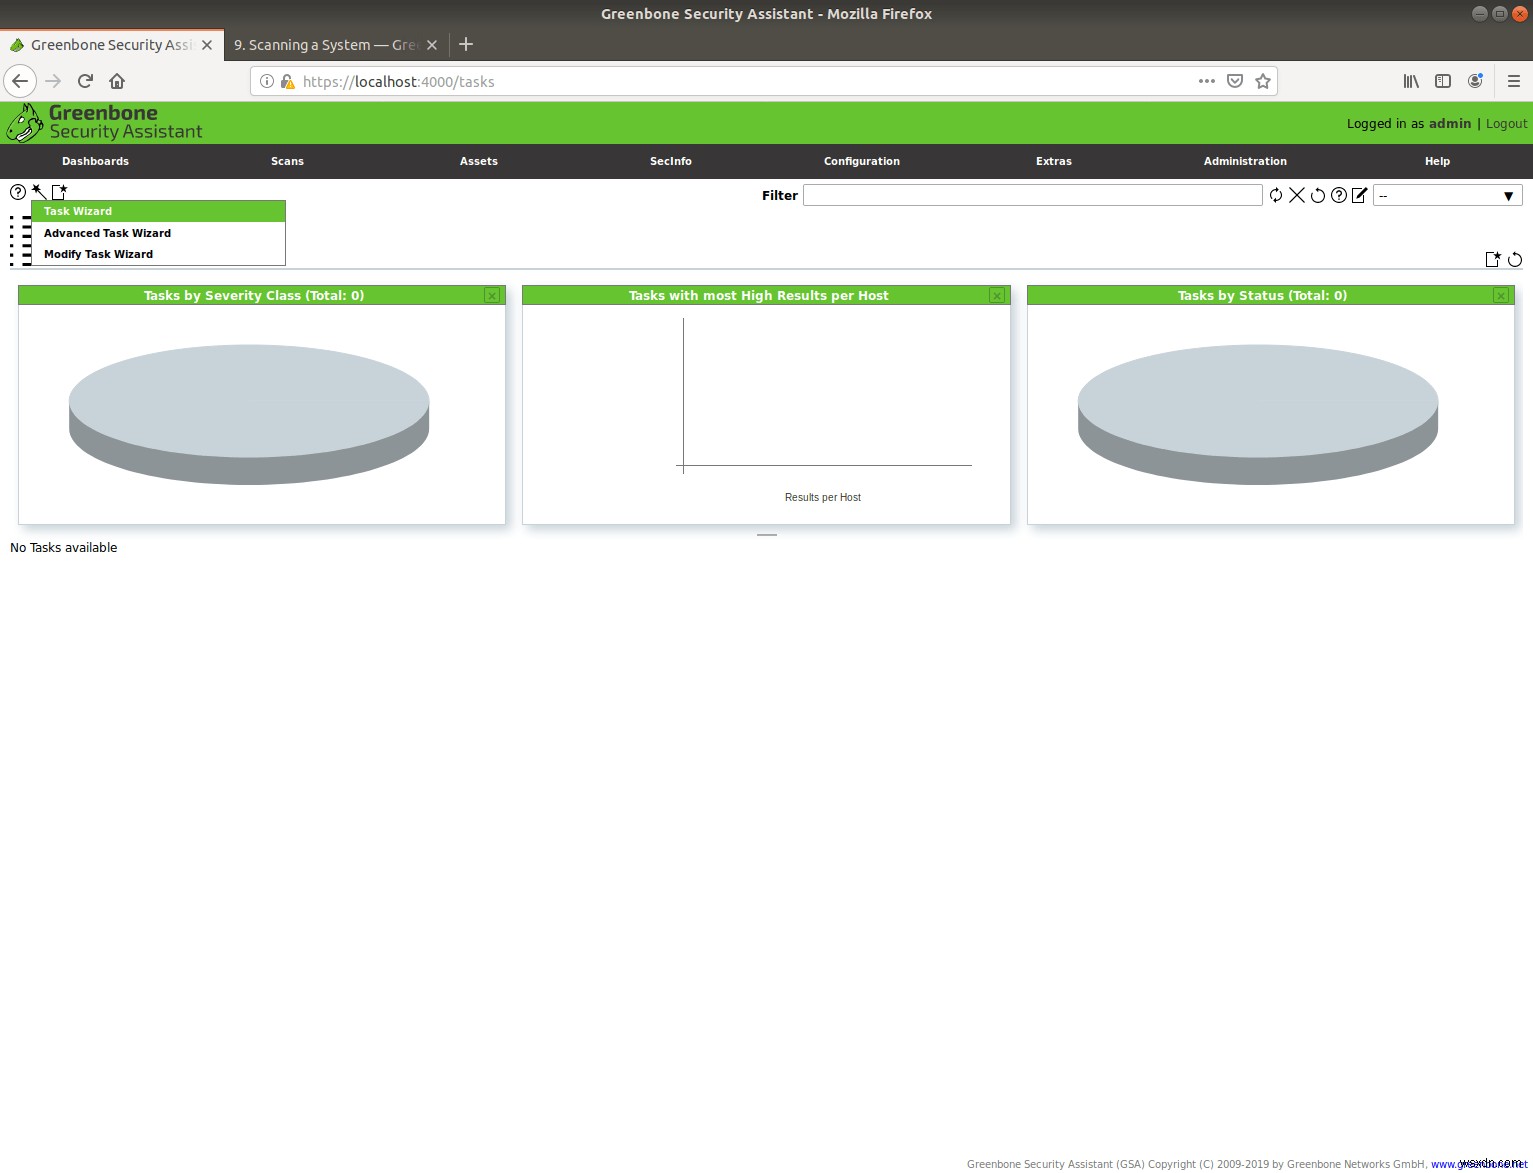
จาก Task Window หา Icon 'Wand' และเลือก Task Wizard
เมื่อหน้าต่าง Task Wizard ปรากฏ เราจะป้อน IP Address ของ Host ของเรา เนื่องจากเราใช้เพียงเครื่องเดียว เราจะสแกน Local Host ของเรา เพื่อทำเช่นนี้ ยืนยันว่า 127.0.0.1 ถูกป้อน หากไม่ ให้ป้อนด้วยตนเองในช่องที่ให้ไว้
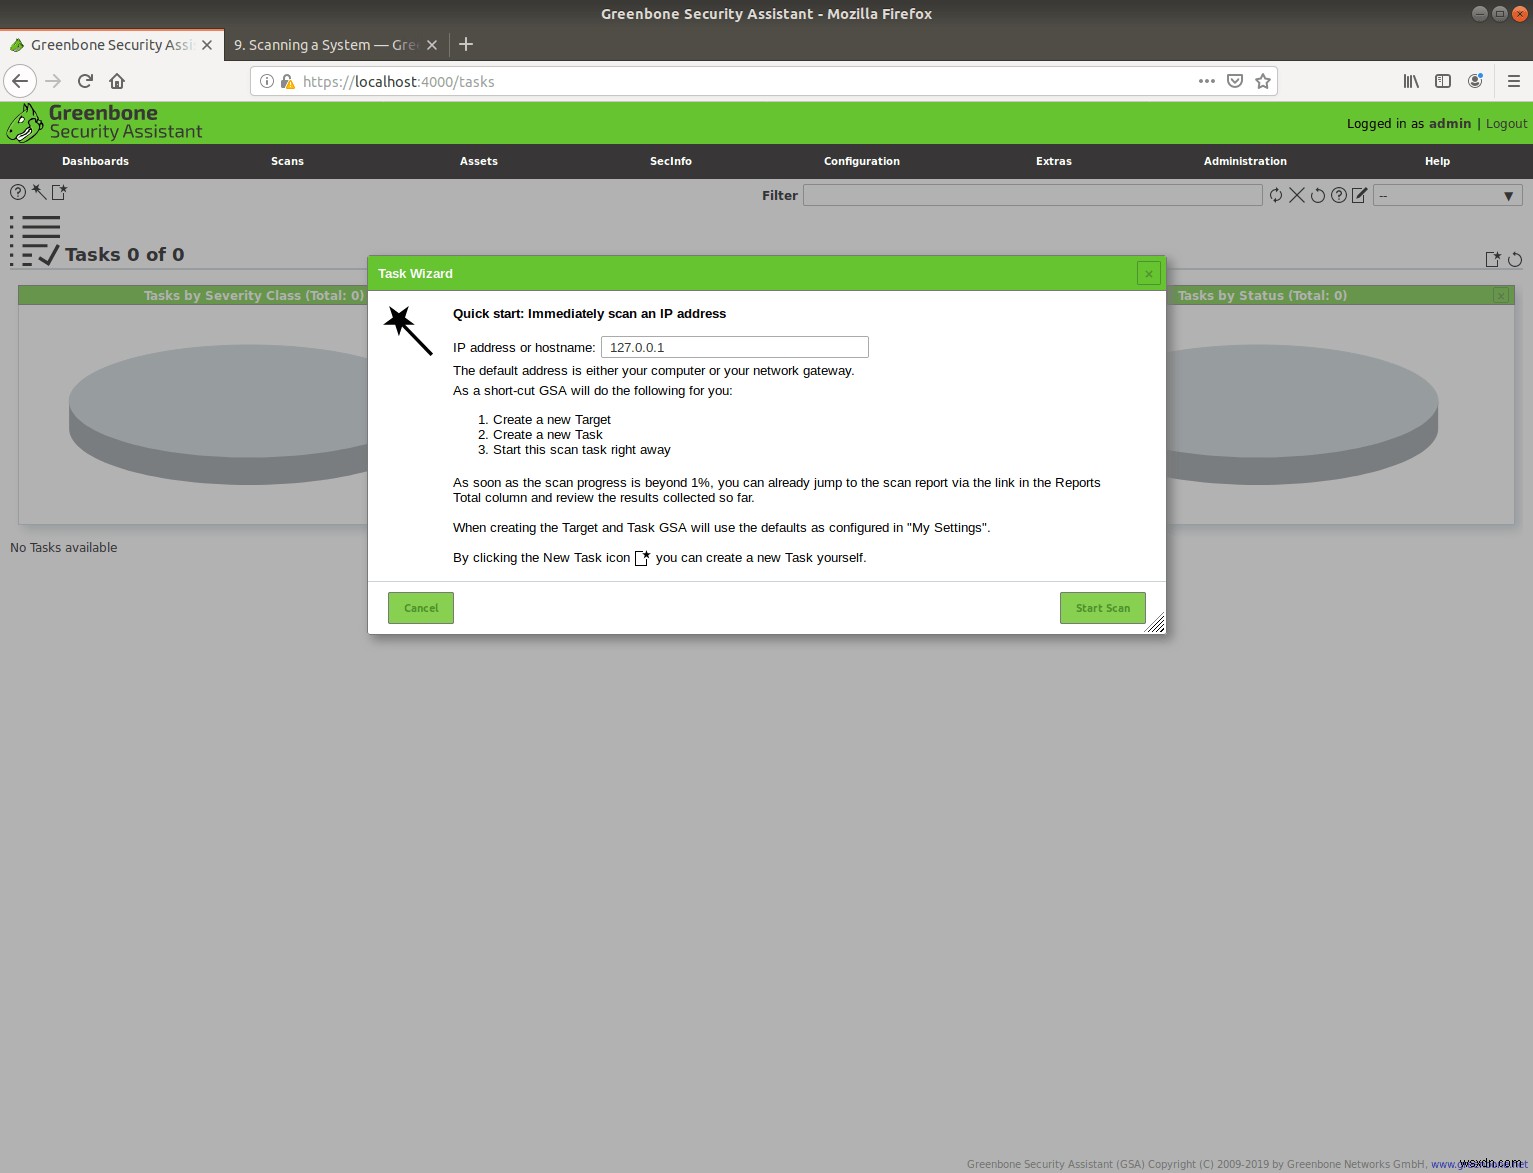
คลิก "Start Scan" และรอ อาจใช้เวลานานหน่อย ขึ้นอยู่กับว่าคุณใช้ Fresh Install ของ Ubuntu หรือเครื่องที่มีอยู่แล้ว
เมื่อ Scan เสร็จสิ้น คุณจะเห็นหน้าที่คล้ายกับ Notifications ต่อไปนี้
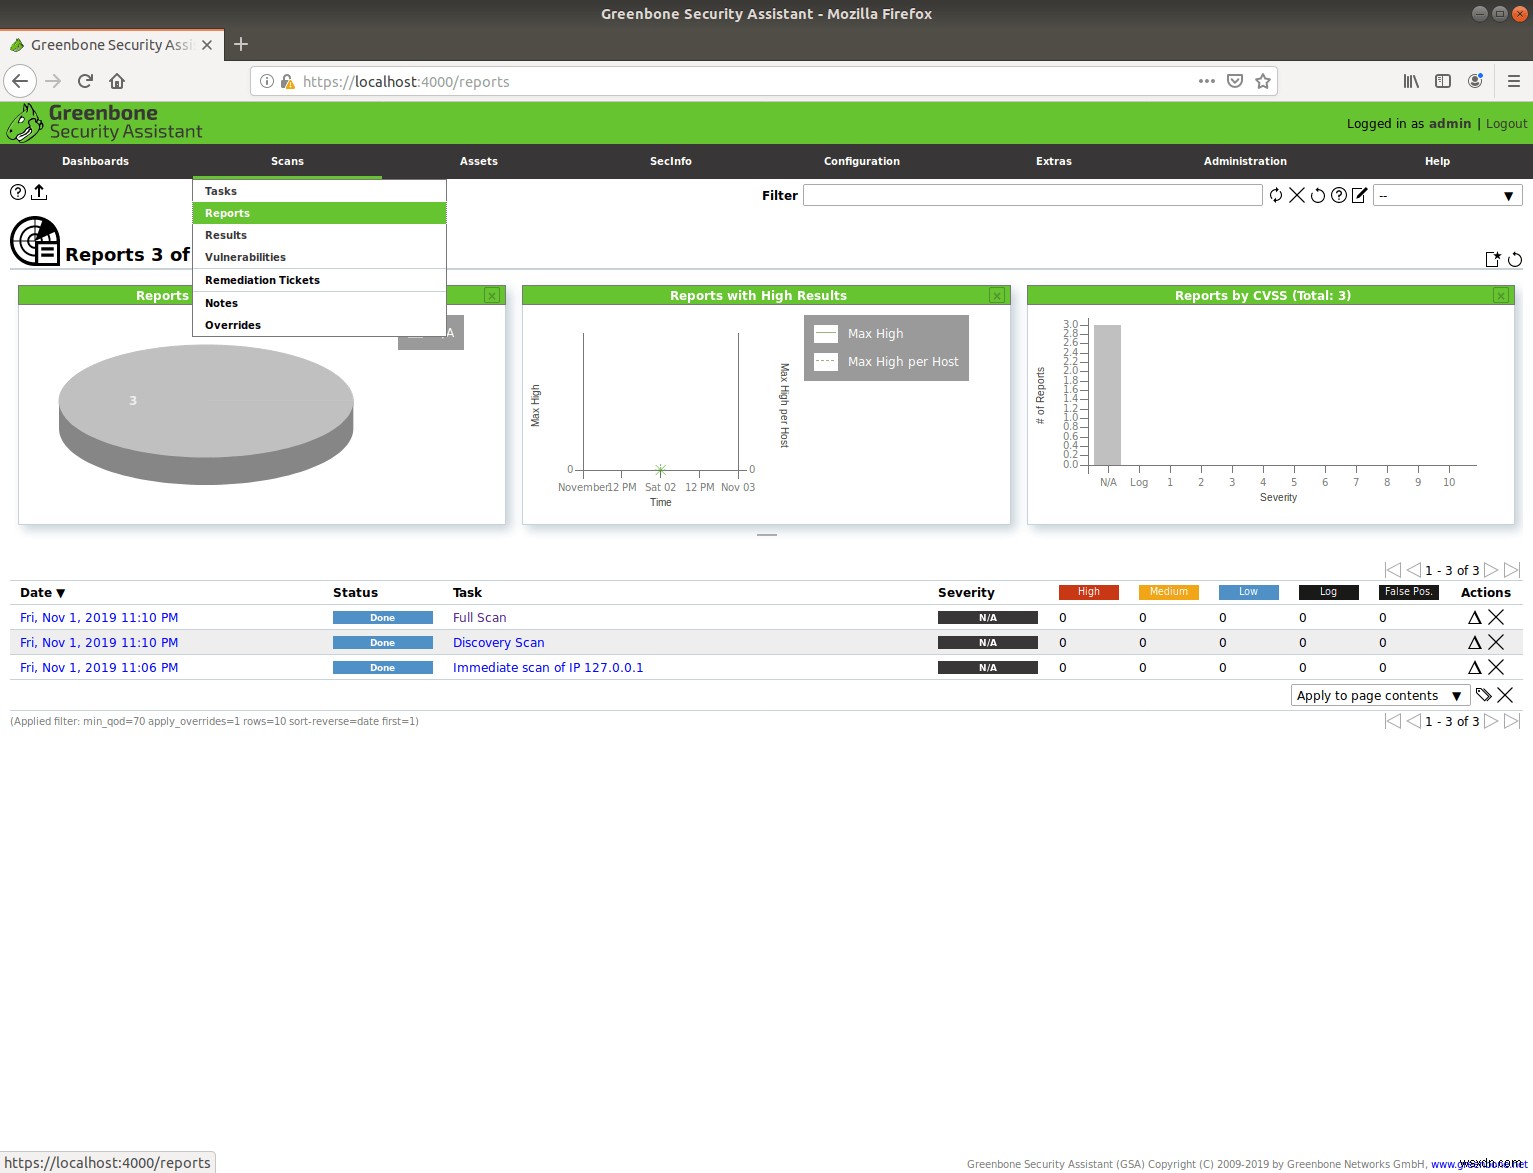
ตอนนี้เพื่อดู Results ของคุณ ไปที่ "Scans -> Reports" เนื่องจากนี่คือ Test Machine ใหม่ ผลลัพธ์ของผมไม่มี Findings หากคุณรัน Scan บนเครื่องที่มีอยู่บนเครือข่ายบริษัทหรือบ้านของคุณ คุณอาจมีผลลัพธ์ที่แตกต่าง
สรุป เราเพิ่งสัมผัสแนวปลาย Iceberg ของสิ่งที่ GVM สามารถทำได้สำหรับการหา System Vulnerabilities ผมท้าทายคุณให้กำหนดค่า Scans ที่แตกต่างกัน และค้นพบสิ่งที่คุณอาจไม่เคยรู้ว่ามีอยู่ คุณจะประหลาดใจที่สิ่งที่คุณพบ รับประกัน Happy Scanning!
