

เมื่อคุณพยายามรันไฟล์ exe, msi, bat, cmd หรือประเภทไฟล์นำออกไปอื่นๆ จากไดรฟ์ท้องถิ่นหรือโฟลเดอร์เครือข่ายใน Windows คุณอาจเห็นคำเตือนนี้: "Open file — Security Warning" เพื่อรันโปรแกรม ผู้ใช้ต้องยืนยันการเปิดใช้งานไฟล์ดังกล่าวด้วยตนเองโดยคลิกปุ่ม Run คำเตือนความปลอดภัยของ Windows นี้มักปรากฏเมื่อคุณรันไฟล์แอปพลิเคชันที่ดาวน์โหลดจากอินเทอร์เน็ต หรือไฟล์นำออกไปที่ตั้งอยู่บนโฟลเดอร์แชร์เครือข่ายหรือ Mapped Network Drive
คำเตือนความปลอดภัยของ Windows เมื่อเปิดไฟล์นำออกไปหรือสคริปต์
พฤติกรรมของ Windows แบบนี้ออกแบบมาเพื่อปกป้องคอมพิวเตอร์ของคุณจากการรันไฟล์นำออกไปที่อาจเป็นอันตรายซึ่งถูกดาวน์โหลดจากอินเทอร์เน็ตหรือได้รับจากแหล่งที่ไม่น่าเชื่อถือ คำเตือนความปลอดภัยนี้ปรากฏในทุกเวอร์ชันของ Windows (รวมถึง Windows 10, 8.1, และ 7)
หากคุณติดตั้งหรือรันโปรแกรมบนคอมพิวเตอร์ของผู้ใช้ในพื้นหลัง (ผ่าน Scheduled Tasks, Group Policy Logon Scripts, SCCM Scripts ฯลฯ) สิ่งนี้อาจทำให้เกิดปัญหา ข้อเท็จจริงคือในกรณีดังกล่าว หน้าต่างคำเตือนความปลอดภัยไม่ปรากฏในเซสชันของผู้ใช้ ดังนั้น จึงเป็นไปไม่ได้ที่จะติดตั้งหรือรันแอปพลิเคชันดังกล่าวในโหมด Batch
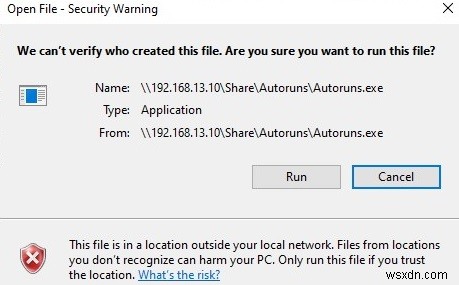
ตัวอย่างเช่น เมื่อเปิดไฟล์จากโฟลเดอร์แชร์ คำเตือนความปลอดภัยของ Windows จะมีลักษณะดังนี้:
Open File — Security Warning The Publisher could not be verified. Are you sure you want to run this software? We can't verify who created this file. Are you sure you want to run this file? This file is in location outside your local network. Files from locations you don't recognize can harm your PC. Only run this file if you trust the location.
เมื่อรันไฟล์ที่ดาวน์โหลดจากอินเทอร์เน็ตจากไดรฟ์ท้องถิ่น (หรือ Network Share ที่ Mount ผ่าน net use) ข้อความคำเตือนจะแตกต่างออกไปเล็กน้อย:
Open File — Security Warning Do you want to run this file? While files from the Internet can be useful, this file type can potentially harm your computer. Only run software from publishers you trust.
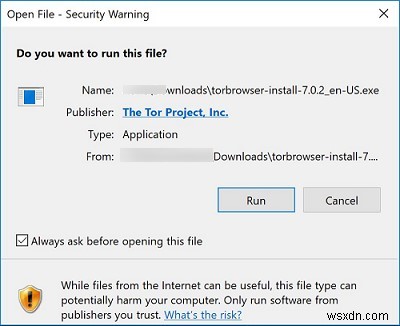
หากคุณยกเลิกตัวเลือก "Always ask when opening this file" ครั้งต่อไปที่คุณรันไฟล์นี้ หน้าต่างคำเตือนความปลอดภัยของ Windows จะไม่ปรากฏ แต่ด้วยวิธีนี้ คุณจะต้องเพิ่มโปรแกรมลงในรายการข้อยกเว้นด้วยตนเอง
ลองค้นหาวิธีลบคำเตือนความปลอดภัยเมื่อรันไฟล์นำออกไปหรือติดตั้งบน Windows (คู่มือนี้ใช้ได้กับทุกเวอร์ชันของ Windows)
สำคัญ การปิดใช้งานหน้าต่างนี้พร้อมคำเตือนความปลอดภัยไม่ได้รับการแนะนำในส่วนใหญ่ เนื่องจากมันลดความปลอดภัยของคอมพิวเตอร์ของคุณลง
เราเสนอตัวเลือกหลายอย่างเกี่ยวกับวิธีปิดใช้งานการแจ้งเตือนความปลอดภัย เลือกวิธีที่เหมาะสมตามโซลูชันที่จำเป็น (ในบางกรณีคุณจะต้องรวมโซลูชันเข้าด้วยกัน)
วิธีปิดใช้งาน Open File Security Warning สำหรับไฟล์ที่ดาวน์โหลด
ไฟล์นำออกไปที่ดาวน์โหลดจากอินเทอร์เน็ตจะถูกทำเครื่องหมายอัตโนมัติว่าอาจเป็นอันตราย (ดาวน์โหลดจากแหล่งที่ไม่ปลอดภัย) คุณลักษณะนี้ถูกนำไปใช้ด้วยเทคโนโลยี Alternative NTFS File Streams (Alternate Data Streams – ADS) เพื่อให้เข้าใจง่าย ให้พิจารณาว่าเป็นเครื่องหมายไฟล์พิเศษ ซึ่งถูกกำหนดให้กับไฟล์ที่ดาวน์โหลดอัตโนมัติ (ดูบทความ How does Windows know if a file was downloaded from the Internet) เพื่อลบเครื่องหมายนี้ คุณต้อง Unblock ไฟล์นี้ วิธีทำ:
- เปิดคุณสมบัติของไฟล์นำออกไป;
- ที่แท็บ General คลิกปุ่มหรือติ๊กชекบ็อกซ์ Unblock หากไฟล์ถูกดาวน์โหลดจากอินเทอร์เน็ต คำเตือนต่อไปนี้จะแสดงข้างปุ่ม (checkbox):
This file came from another computer and might be blocked to help protect this computer.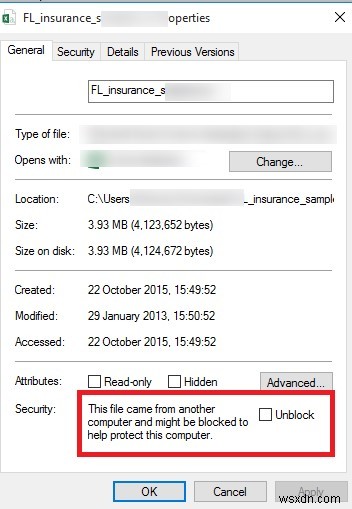
- บันทึกการเปลี่ยนแปลงโดยคลิกปุ่ม OK หลังจากที่ไฟล์ถูก Unblock แล้ว มันจะรันโดยไม่มีหน้าต่างคำเตือน (NTFS Alternate Data Streams ถูกลบ)
เคล็ดลับ เพื่อป้องกันการกำหนดเครื่องหมาย Zone.Identifier ให้กับไฟล์ที่คุณดาวน์โหลดจากอินเทอร์เน็ตผ่านเบราว์เซอร์ คุณสามารถบันทึกไฟล์ที่ดาวน์โหลดไว้ที่ไดรฟ์ที่จัดรูปแบบเป็น FAT32 หรือ exFAT Alternate NTFS Streams ไม่ทำงานบนระบบไฟล์เหล่านี้
แอตทริบิวต์ Alternative NTFS Data Stream Zone.Identifier สามารถรีเซ็ตได้ด้วยคำสั่งสองคำสั่งนี้ (ไฟล์ใหม่จะถูกสร้าง):
move oldapp.exe > newapp
type newapp > oldapp.exe
หรือด้วยเครื่องมือของ Sysinternal:
streams.exeนอกจากนี้ คุณสามารถ Unblock ไฟล์โดยใช้ PowerShell:
Unblock-File -Path C:\Downloads\somefile.exeคุณสามารถปิดใช้งานคำเตือนนี้เฉพาะสำหรับไฟล์ที่ดาวน์โหลดผ่านเบราว์เซอร์โดยการปิดใช้งานการตั้งค่าแอตทริบิวต์ Zone.Identifier:
- สำหรับ Google Chrome และ IE คุณต้องสร้างพารามิเตอร์ Registry ดังนี้
[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Attachments]
"SaveZoneInformation"=dword:00000001 - สำหรับ Mozilla Firefox: เปิดหน้าการตั้งค่า
about:configและเปลี่ยนค่าbrowser.download.saveZoneInformationเป็น false
ใน Windows คุณสามารถปิดใช้งานการนำข้อมูลโซนไปใช้กับไฟล์ที่ดาวน์โหลดจากอินเทอร์เน็ตโดยสมบูรณ์โดยใช้พารามิเตอร์ GPO พิเศษ Do not preserve zone information in file attachment (User Configuration -> Administrative Templates -> Windows Components -> Attachment Manager)
คำเตือนความปลอดภัยเมื่อเปิดไฟล์จาก Network Share
หน้าต่างคำเตือนอาจปรากฏเมื่อโปรแกรมถูกเปิดจากโฟลเดอร์เครือข่ายแชร์โดยใช้ UNC Path ปัญหานี้มักเกิดขึ้นกับผู้ใช้องค์กรเมื่อเข้าถึงทรัพยากรในโดเมน AD อื่น หรือโดย IP Address ในกรณีนี้ วิธีที่ง่ายที่สุดคือเพิ่มชื่อและ/หรือ IP Address ของเซิร์ฟเวอร์ที่โฮสต์ไฟล์นำออกไปเข้าไปใน Local Intranet Zone ในการตั้งค่า Internet Explorer นี่จะระบุว่าทรัพยากรนั้นเชื่อถือได้ วิธีทำ:
- ไปที่ Control Panel → Internet Option;
- Security Tab;
- เปิด Local Intranet → Sites → Advanced;
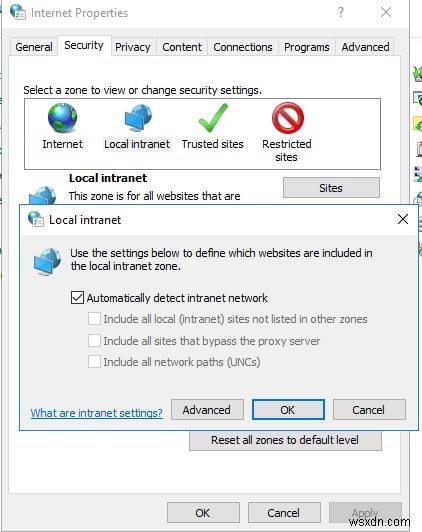
- ในหน้าต่างถัดไป เพิ่มชื่อและ/หรือ IP Address ของเซิร์ฟเวอร์ เช่น
\\10.0.0.6,\\srv.contoso.comหรือ\\127.0.0.1\สำหรับคอมพิวเตอร์ท้องถิ่น คุณสามารถใช้ Wildcard Character ได้ เช่น คุณสามารถเพิ่มที่อยู่ IP ทั้งหมดของเครือข่ายท้องถิ่นของคุณเข้าไปใน Local Intranet Zone โดยใช้บรรทัดต่อไปนี้:file: //192.168.1.*..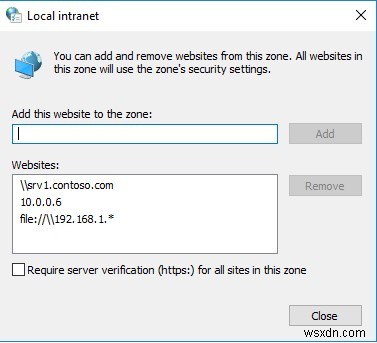 Tip. การตั้งค่านี้ถูกจัดเก็บในคีย์ Registry
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Internet Settings\ZoneMap\ที่อยู่ IP ที่เชื่อถือได้ระบุในคีย์ RegistryRanges; ชื่อโฮสต์และโดเมน — ในDomains.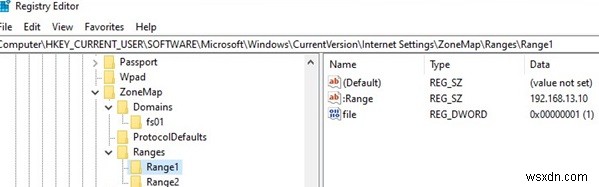
นอกจากนี้ คุณสามารถเพิ่มที่อยู่ IP และชื่อ DNS ของโดเมนและโฮสต์ที่เชื่อถือได้เข้าไปใน Local Intranet Zone โดยใช้ GPO เปิด Local (gpedit.msc) หรือ Domain Group Policy Editor (gpmc.msc) เปิดใช้งานนโยบาย Compute Configuration -> Administrative Templates -> Windows Components -> Internet Explorer -> Internet Control Panel -> Security Page -> Site to Zone Assignment List. ในการตั้งค่านโยบาย คุณต้องระบูรายการโฮสต์และ/หรือโดเมนที่เชื่อถือได้ในรูปแบบต่อไปนี้:
- ชื่อเซิร์ฟเวอร์ (โฮสต์) (เช่น
file://server_name,\\server_name,server_nameหรือIP) - หมายเลขโซน (1 สำหรับ Local Intranet Zone)
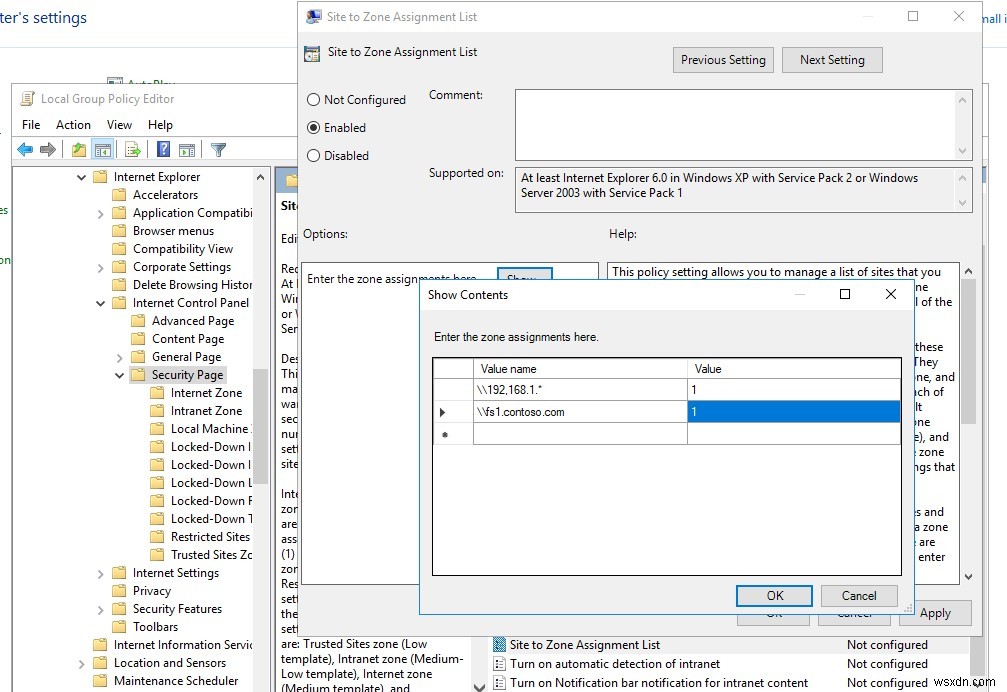
หากหน้าต่างคำเตือนความปลอดภัยปรากฏเมื่อเปิดโปรแกรมจาก Mapped Network Drive ให้เพิ่ม Drive Letter (เช่น U:\) หรือ UNC Path เข้าไปใน Local Intranet Zone
บันทึกการเปลี่ยนแปลงนโยบายและรีเฟรชการตั้งค่า GPO บนไคลเอนต์ (gpupdate /force) คำเตือนควรหยุดปรากฏเมื่อเปิดไฟล์นำออกไปจากโฟลเดอร์เครือข่ายแชร์ที่ระบุ
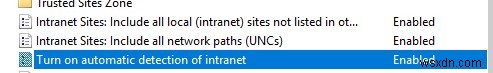
เพิ่มเติม คุณสามารถเปิดใช้งานการตั้งค่าต่อไปนี้ภายใต้ส่วน GPO User Configuration -> Administrative Templates -> Windows Components -> Internet Explorer -> Internet Control Panel -> Security Page นี่คือตัวเลือกที่ดีที่สุดสำหรับผู้ใช้โดเมน:
- Intranet Sites: Include all local (intranet) sites not listed in other zones
- Intranet Sites: Include all network paths (UNCs)
- Turn on automatic detection of intranet
Open File Security Warnings เมื่อใช้การ Redirect โฟลเดอร์ AppData
หากคุณใช้การ Redirect โฟลเดอร์ AppData (ในสถานการณ์ Roaming Profiles) ผู้ใช้อาจเจอหน้าต่าง "Open File — Security Warning" เมื่อเปิด Shortcut แอปพลิเคชันจากโฟลเดอร์โปรไฟล์
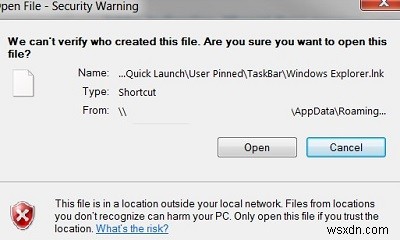
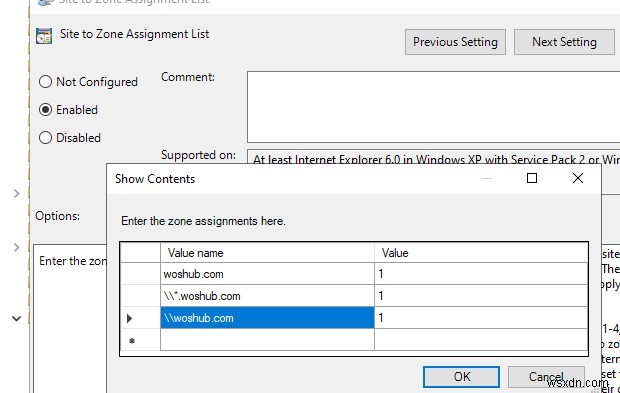
ในกรณีนี้ คุณต้องเพิ่มเซิร์ฟเวอร์ของคุณ (หรือโดเมนทั้งหมด) ที่จัดเก็บ Roaming Profiles เข้าไปใน IE Trusted Zone
ใช้ตัวเลือก GPO User Configuration -> Policies -> Administrative Templates -> Windows Components -> Internet Explorer -> Internet Control Panel -> Security Page -> Site to Zone Assignment List เพิ่มชื่อเซิร์ฟเวอร์ (โดเมน) พร้อมค่า 1
ปิดใช้งาน Open File Security Warning สำหรับประเภทไฟล์เฉพาะผ่าน GPO
ในบางกรณี ควรปิดใช้งานการปรากฏของคำเตือนความปลอดภัยสำหรับประเภทไฟล์ (Extensions) บางประเภทผ่าน Group Policies แม้ว่าจะไม่ปลอดภัยมากนัก เพราะผู้ใช้อาจรันสิ่งที่เป็นอันตรายโดยไม่ได้ตั้งใจ
เพื่อทำเช่นนั้น ใน GPO Editor ไปที่: User Configuration -> Administrative Templates -> Windows Components -> Attachment Manager.
- เปิดใช้งานนโยบาย Do not preserve zone information in file attachments ไฟล์ที่ดาวน์โหลดทั้งหมดจะรันโดยไม่มีคำเตือนบนคอมพิวเตอร์ทั้งหมด
- เปิดใช้งานนโยบาย Inclusion list for low file types และในการตั้งค่าระบุรายการนามสกุลไฟล์ที่คุณจะอนุญาตให้รัน เช่น
.exe; .vbs; .msiWindows จะไม่สนใจเครื่องหมาย Alternate Data Stream บนไฟล์ที่มีนามสกุลเหล่านี้และรันโดยไม่มีคำเตือนหมายเหตุ นโยบายนี้เพิ่มนามสกุลไฟล์เข้าไปในพารามิเตอร์ Registry LowRiskFileTypes:[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Associations]"LowRiskFileTypes"=".exe;.vbs;.msi;.bat;"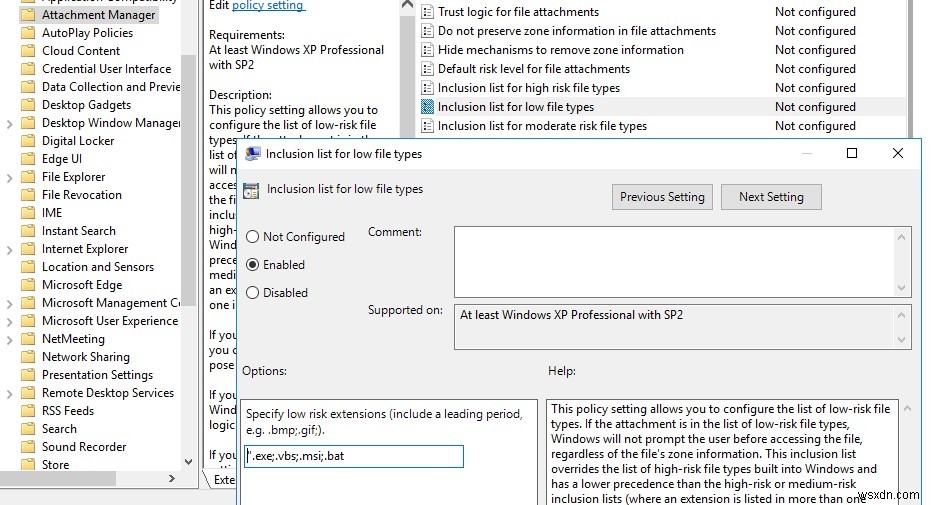
Hint Local Group Policy Editor (gpedit.msc) หายไปใน Windows 10 Home Edition แต่มีวิธีแก้เพื่อติดตั้งได้
บันทึกนโยบาย กำหนดให้กับ OU เป้าหมาย และนำไปใช้กับไคลเอนต์โดยรันคำสั่ง gpupdate /force บนพวกเขา
ตอนนี้ คำเตือนควรหยุดปรากฏเมื่อเปิดไฟล์นำออกไปที่มีนามสกุลที่ระบุพร้อมข้อมูลในสตรีม Zone.Identifier คุณยังสามารถอนุญาตให้ Internet Explorer รันไฟล์ใดๆ ได้ในคุณสมบัติ Internet Explorer (Security -> Internet -> Custom Level -> Miscellaneous -> Launching applications and unsafe files (ไม่ปลอดภัย) แต่เป็นเรื่องเสี่ยงมาก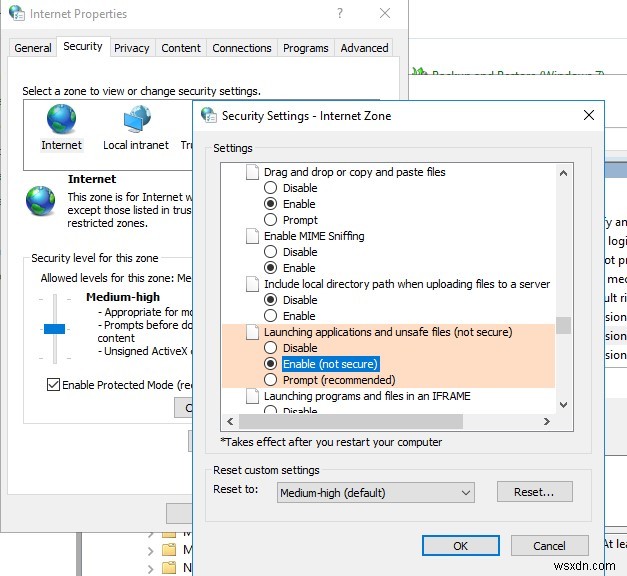
คุณสามารถปิดใช้งานหน้าต่าง "Open File — Security Warning" สำหรับไฟล์ที่ไม่ปลอดภัยโดยสมบูรณ์โดยใช้ตัวเลือก GPO Turn off the Security Settings Check feature (ตั้งอยู่ในส่วน Computer Configuration -> Administrative Templates -> Windows Components -> Internet Explorer)
หรือคุณสามารถอนุญาตให้ไฟล์ใดๆ รันโดยไม่แสดง "Open File Security Warning" โดยใช้คำสั่งต่อไปนี้:
REG ADD "HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer\Security" /V "DisableSecuritySettingsCheck" /T "REG_DWORD" /D "00000001" /F
REG ADD "HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings\Zones\3" /V "1806" /T "REG_DWORD" /D "00000000" /F
REG ADD "HKLM\Software\Microsoft\Windows\CurrentVersion\Internet Settings\Zones\3" /V "1806" /T "REG_DWORD" /D "00000000" /F
